

A naiv között a biztonsági adminisztrátor munkája úgy tűnik, mint egy izgalmas párbaj az anti-hacker és a gonosz hackerek között, akik folyamatosan behatolnak a vállalati hálózatba. Hősünk valós időben, ügyes és gyors parancsok beírásával visszaveri a merész támadásokat, és végül csillogó győztesként kerül ki.
Igazi királyi muskétás klaviatúrával a spájza és a muskétája helyett.
Valójában azonban minden átlagosnak, unalmasnak tűnik, sőt, mondhatni, még unalmas is.
A legfontosabb elemzésmódszerek közé továbbra is a naplófájlok olvasása tartozik. Gondos vizsgálat a következő szempontok szerint:
- ki honnan hová próbált belépni, mely erőforráshoz próbált hozzáférni, hogyan bizonyította jogait az erőforráshoz való hozzáférésre;
- milyen hibák, problémák és gyanús egybeesések voltak;
- ki és hogyan próbálta meg a rendszert, portszkennelés, jelszavak kiszűrése;
- és így tovább és így tovább…
Hát, hol van itt a romantika, inkább ne aludjunk el a kormány mögött.
Annak érdekében, hogy szakembereink végleg ne veszítsék el a művészet iránti szeretetüket, különféle eszközöket találnak ki, amelyek megkönnyítik az életet. Ezek különféle elemzők (naplóparsek), figyelő rendszerek kritikus eseményekről való értesítésekkel és még sok más.
Viszont, ha egy jó eszközt veszünk és elkezdjük kézzel csatlakoztatni minden egyes eszközhöz, például egy internetkapuhoz – ez nem olyan egyszerű, nem olyan kényelmes, és emellett különböző területekről származó kiegészítő ismeretekkel kell rendelkezni. Például hol helyezze el a megfigyelő szoftvert? Fizikai szerveren, virtuális gépen, különleges eszközön? Milyen formában tárolja az adatokat? Ha adatbázist használ, akkor milyet? Hogyan készítsen biztonsági mentéseket, és szükséges-e ez? Hogyan irányítsa? Milyen interfészt használjon? Hogyan védje meg a rendszert? Milyen titkosítási módszert használjon — és még sok minden más.
Sokkal egyszerűbb, amikor van egy egységes mechanizmus, amely magára vállalja az összes felsorolt kérdés megoldását, biztosítva az adminisztrátor számára a munkát szigorúan a saját szakterülete határain belül.
A hagyományos elvek szerint a „felhő” kifejezést meghatározni mindazt, ami nem ezen a hoszton található, a Zyxel CNM SecuReporter felhőszolgáltatás nemcsak sok problémát megold, hanem kényelmes eszközöket is biztosít.
Mi az a Zyxel CNM SecuReporter?
Ez egy intelligens analitikai szolgáltatás, amely adatgyűjtési, statisztikai elemzési (korrelációs) és jelentéskészítési funkciókkal rendelkezik a Zyxel ZyWALL készülékek számára. Központosított képet nyújt a hálózat különböző műveleteiről a hálázati adminisztrátor számára.
Például a támadók megpróbálhatják feltörni a védelmi rendszert, csomagtartásos támadásokat alkalmazva. diszkrét, célzott és persistent. A SecuReporter kiszámítja a gyanús viselkedést, ami lehetővé teszi a rendszergazda számára, hogy szükséges védelmi intézkedéseket hozzon a ZyWALL beállításainak módosításával.
Természetesen a biztonság fenntartása elképzelhetetlen folyamatos adatellenőrzés nélkül, valós idejű figyelmeztetésekkel. Bármennyire is szép grafikonokat lehet rajzolni, de ha az adminisztrátor nincs tisztában a folyamatokkal… Ilyen nem fordulhat elő a SecuReporter használatakor!
Néhány kérdés a SecuReporter használatával kapcsolatban
Elemzés
A saját események elemzése az információbiztonság alapja. Az események elemzésével a biztonsági szakember megakadályozhatja vagy időben leállíthatja a támadást, és részletes információkat kaphat a bizonyítékok gyűjtésének érdekében.
Mit nyújt a „felhőalapú architektúra”?
Ez a szolgáltatás a Software as a Service (SaaS) modell alapján működik, ami megkönnyíti a skálázást, távoli szerverek kapacitásait és elosztott adatmegtároló rendszereket használva. A felhő alapú modell lehetővé teszi, hogy eltekintsünk a hardver- és szoftveres részletektől, és minden erőnket a védelem szolgáltatásának kiépítésére és fejlesztésére összpontosítsuk.
Ez a felhasználónak jelentős költségcsökkentést tesz lehetővé a tároláshoz, elemzéshez és hozzáférés biztosításához szükséges berendezések beszerzésénél, és nincs szükség karbantartási feladatokkal, például biztonsági másolatok készítésével, frissítésekkel, hibaelhárítással foglalkozni. Elég, ha van egy SecuReporter működését támogató eszköz és a megfelelő licenc.
FONTOS! A felhőalapú architektúrának köszönhetően a biztonsági adminisztrátorok proaktívan ellenőrizhetik a hálózat állapotát bármikor és bárhonnan. Ez megoldja a problémát, beleértve a szabadságokat, betegségeket és hasonlókat is. A berendezéshez való hozzáférés, például a laptop ellopása, amelyről a SecuReporter webes felületére léptek be, szintén nem vezet eredményre, ha a tulajdonos nem sértette meg a biztonsági szabályokat, nem tárolt helyben jelszavakat stb.
A felhőalapú irányítás jól illeszkedik mind a városban működő mono-vállalatokhoz, mind a fiókokkal rendelkező struktúrákhoz. Ez a helytől független függetlenség számos iparágban szükséges, például szolgáltató cégeknél vagy szoftverfejlesztőknél, akiknek a vállalkozása különböző városokban működik.
Sokat beszélünk az analízis lehetőségeiről, de mit is értünk ez alatt?
Ezek különböző analitikai eszközök, például események gyakoriságának összegzése, a konkrét események tényleges és feltételezett áldozatainak Top-100-as listája, a támadási célokat megjelenítő naplók és hasonlók. Minden, ami segít az adminisztrátornak felfedezni a rejtett tendenciákat és azonosítani a gyanús felhasználói vagy szolgáltatásbeli viselkedést.
Mi a helyzet a jelentésekkel?
A SecuReporter lehetőséget kínál a jelentésformátumok testreszabására, majd a PDF formátumban való kimenetre. Természetesen kérésre be lehet építeni a jelentésbe a logójukat, a jelentés címét, megjegyzéseket vagy ajánlásokat. Jelentések készítése lehetséges azonnali kérésre vagy ütemezés szerint, például naponta, hetente vagy havonta.
A figyelmeztetések kiadását a hálózati infrastruktúra forgalmának sajátosságait figyelembe véve lehet beállítani.
Csökkenthető a kockázat az belső től vagy egyszerűen csak a hanyagoktól?
A User Partially Quotient speciális eszköz lehetővé teszi az adminisztrátor számára, hogy gyorsan kiszámolja a kockázatot teremtő felhasználókat, további erőfeszítések nélkül és az eltérő hálózati naplók vagy események közötti összefüggéseket figyelembe véve.
Azaz a felhasználókról, akik gyanúsan jártak el, minden kapcsolódó esemény és forgalom részletes elemzése történik.
Mik azok a további jellemzők, amelyek a SecuReporterra jellemzőek?
Egyszerű beállítás a végfelhasználók (biztonsági adminisztrátorok) számára.
A SecuReporter aktiválása a felhőben egy egyszerű beállítási eljárással történik. Ezt követően az adminisztrátorok azonnal hozzáférést kapnak az összes adat, analitikai eszköz és jelentéskészítő rendszerhez.
Multi-Tenants egyetlen felhőplatformon — saját analitikát állíthat be minden ügyfél számára. A felhőarchitektúrának köszönhetően az ügyfélszám növekedésével a kontrollrendszer könnyen alkalmazkodik anélkül, hogy a hatékonyság csökkenne.
Adatvédelmi törvények
FONTOS! A Zyxel nagyon komolyan veszi a nemzetközi és helyi adatvédelmi törvényeket és egyéb jogszabályokat, beleértve a GDPR-t és az OECD adatvédelmi elveit. Támogatja a személyes adatok védelméről szóló 2006.07.27-i 152-FZ sz. szövetségi törvényt.
A követelmények teljesítése érdekében a SecuReporter három személyes adatvédelmi lehetőséget tartalmaz:
- nem anonimizált adatok — a személyes adatok teljesen azonosíthatók az Analyzer, a Jelentés és a letöltött Archive Logs során;
- részben anonimizált — a személyes adatokat mesterséges azonosítókkal helyettesítik az Archive Logs-ban;
- teljesen anonimizált — a személyes adatok teljesen anonimizálódnak az Analyzer, a Jelentés és a letöltött Archive Logs során.
Hogyan aktiválható a SecuReporter használata az eszközön?
Nézzük meg a ZyWall eszköz példáján (ebben az esetben a ZyWall 1100). Lépjünk be a beállítások részbe (jobb oldalon a két fogaskerék ikonjával). Ezután bontsuk ki a Cloud CNM szakaszt, és válasszuk a SecuReporter részleget.
A szolgáltatás használatának engedélyezéséhez aktiválni kell az Enable SecuReporter elemet. Ezen kívül érdemes aktiválni az Include Traffic Log opciót a forgalmi naplók gyűjtéséhez és elemzéséhez.
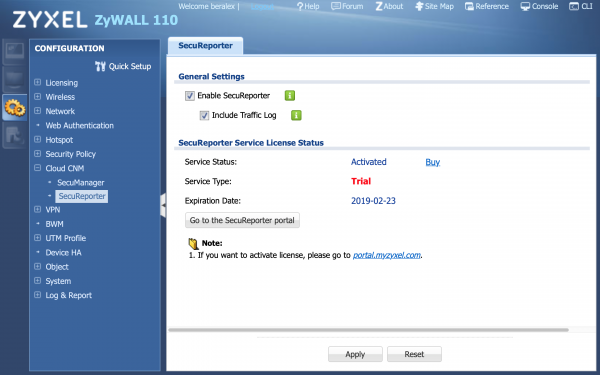
1. ábra. SecuReporter aktiválása.
A második lépés a statisztikák gyűjtésének engedélyezése. Ezt a Monitoring szakaszban lehet megtenni (jobb oldalon a monitor ikonjával).
Ezután lépjünk az UTM Statisztikák szakaszba, az App Patrol részleghez. Itt aktiválni kell a Collect Statistics opciót.
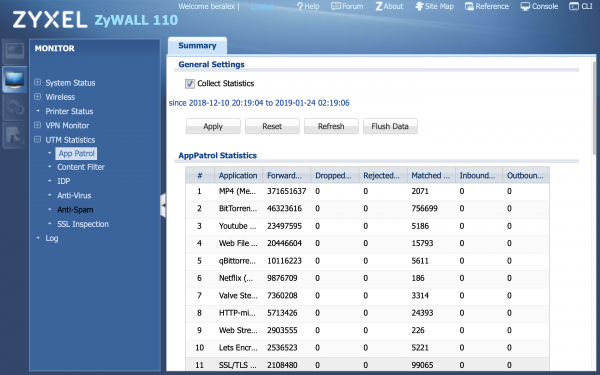
2. ábra. A statisztikák gyűjtésének aktiválása.
Kész, most már csatlakozhatunk a SecuReporter webes felületéhez és a felhőszolgáltatást is használhatjuk.
FONTOS! A SecuReporterhez remek dokumentáció áll rendelkezésre PDF formátumban. Letöltheti a következő címen .
A SecuReporter webes felületének leírása
Itt nem lehetséges részletesen bemutatni az összes funkciót, amelyet a SecuReporter biztosít a biztonsági adminisztrátor számára — ezek túl sokan vannak egyetlen cikkhez.
Ezért korlátozzuk magunkat arra, hogy röviden bemutassuk a szolgáltatásokat, amelyeket az adminisztrátor lát és folyamatosan ezekkel dolgozik. Tehát ismerkedjünk meg a SecuReporter webes konzoljának összetevőivel.
Térkép (Map)
Ebben a szakaszban a regisztrált berendezések jelennek meg, város, eszköz neve és IP-cím megadásával. Információt kapunk arról, hogy az eszköz be van-e kapcsolva, és milyen változások jelzésével. A Threat Map-on látható a csomagok forrása, amelyeket a támadók használnak, és a támadások gyakorisága.
Mérőműsor
Rövid információ az alapvető tevékenységekről és egy összesített analitikai áttekintés az adott időszakra. Megadható időtartam 7 naptól akár 1 óráig is.
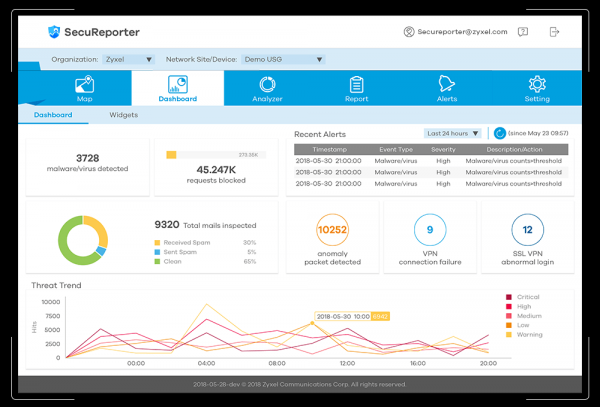
3. ábra. A Dashboard rész példájának megjelenése.
Elemző (Analyzer)
A név önmagáért beszél. Ez az azonos nevű eszköz konzolja, amely a kiválasztott időszakban diagnosztizálja a gyanús forgalmat, azonosítja a fenyegetések megjelenési tendenciáit, és információkat gyűjt a gyanús csomagokról. Az Elemző képes nyomon követni a leggyakrabban előforduló rosszindulatú kódot, és további információt nyújtani a biztonsági problémákkal kapcsolatban.
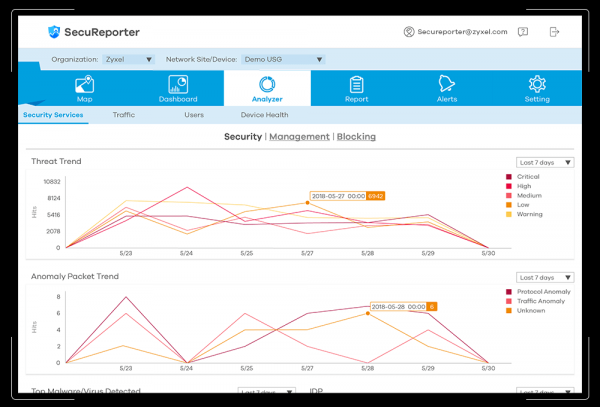
4. ábra. Az Elemző rész példájának megjelenése.
Jelentés (Report)
Ebben a szakaszban a felhasználó testreszabható jelentéseket érhet el grafikus felületen. A szükséges információk azonnal összegyűjthetők és kényelmes formában előállíthatók, vagy előre meghatározott ütemterv szerint.
Figyelmeztetések (Alerts)
Itt a figyelmeztetési rendszer beállítása történik. Beállíthatók a küszöbértékek és a különböző fontossági szintet, ami megkönnyíti az anomáliák és a potenciális támadások felfedezését.
Beállítások (Setting)
Nos, a beállítások tényleg a beállítások.
Továbbá érdemes megemlíteni, hogy a SecuReporter képes támogatni különböző védelmi politikákat a személyes adatok feldolgozása során.
Zárás
A helyi statisztikai elemzés, amely a biztonságos szolgáltatásokkal kapcsolatos, alapvetően jól beválik.
Azonban a fenyegetések tartománya és súlyossága napról napra nő. Az a védelmi szint, amely korábban mindenkinek megfelelt, idővel már gyengének bizonyulhat.
A felsorolt problémák mellett a helyi eszközök használata jelentős erőfeszítést igényel a működőképesség fenntartása érdekében (felszerelés karbantartása, biztonsági mentések stb.). Létezik egy távoli elhelyezésből adódó probléma is – nem mindig lehetséges a biztonsági adminisztrátor folyamatos jelenlétét biztosítani az irodában. Ezért valamilyen módon biztosítani kell a biztonságos hozzáférést a helyi rendszerhez kívülről és ezt saját erőforrásokkal karbantartani.
A felhőszolgáltatások alkalmazása lehetővé teszi, hogy elkerüljük az ilyen problémákat, a biztonsági szint szükséges fenntartására és a behatolásokkal, valamint a felhasználók által elkövetett szabályszegésekkel foglalkozva összpontosítsunk.
A SecuReporter pontosan egy sikeres megvalósítása ennek a szolgáltatásnak.
Akció
A mai naptól a Secureportert támogató tűzfalak vásárlói számára közös akciót indít a Zyxel és aranypartnerünk, az X-Com:
Hasznos linkek
[1] .
[2] a hivatalos Zyxel weboldalon.
[3] .
Forrás: habr.com
