

Ez a cikk azért készült, hogy bővítse a már meglévőt , de kifejezetten a Microsoft Active Directory-hoz való integráció sajátosságairól beszél, valamint kiegészíti azt.
Ebben a cikkben elmondom, hogyan telepíthetjük és konfigurálhatjuk:
- Keycloak — ez egy nyílt forráskódú projekt, amely egységes belépési pontot biztosít az alkalmazások számára. Számos protokollal működik, beleértve az LDAP-ot és az OpenID-t, amelyek számunkra érdekesek.
- Keycloak gatekeeper — egy fordított proxy alkalmazás, amely lehetővé teszi a Keycloak által biztosított hitelesítést.
- Gangway — egy alkalmazás, amely generálja a kubectl konfigurációt, amellyel az OpenID-n keresztül hitelesíthetjük magunkat és csatlakozhatunk a Kubernetes API-hoz.
Hogyan működnek a jogosultságok a Kubernetesben.
A felhasználói/csoporti jogok kezelése RBAC segítségével történik, erről már számos cikk készült, nem fogok részletesen ebben megállni. A probléma az, hogy RBAC-t használva korlátozhatjuk a felhasználó jogait, de a Kubernetes nem tud a felhasználókról. Tehát szükség van egy mechanizmusra, amely a felhasználót a Kubernetesbe juttatja. Ehhez hozzáadunk egy OpenID szolgáltatót a Kuberneteshez, amely megerősíti, hogy az adott felhasználó tényleg létezik, a jogokat pedig maguk a Kubernetes osztja ki.
Előkészületek
- Szükséged lesz egy Kubernetes klaszterre vagy minikube-ra
- Active Directory
- Domainok:
keycloak.example.org
kubernetes-dashboard.example.org
gangway.example.org - Tanúsítvány a domainekhez vagy önaláírt tanúsítvány
Részletesen nem fogok beszélni arról, hogyan készíts önaláírt tanúsítványt, két tanúsítványt kell létrehozni: egy gyökértanúsítványt (Tanúsítványkiadó) és egy wildcard ügyfél tanúsítványt a *.example.org domainhez
Miután megkaptad/kiállítod a tanúsítványokat, az ügyfél tanúsítványt hozzá kell adni a Kuberneteshez, ehhez titkot hozunk létre:
kubectl create secret tls tls-keycloak --cert=example.org.crt --key=example.org.pemEzután ezt fogjuk használni az Ingress vezérlőnkhöz
Keycloak telepítése
Úgy döntöttem, hogy a legegyszerűbb kész megoldásokat használni, nevezetesen helm chart-okat.
Hozzáadjuk a repót és frissítjük:
helm repo add codecentric https://codecentric.github.io/helm-charts
helm repo update
Létrehozzuk a keycloak.yml fájlt a következő tartalommal:
keycloak.yml
keycloak:
  # Rendszergazda felhasználónév
  username: "test_admin"
  # Rendszergazda jelszó
  password: "admin"
  # Ezek a flagok szükségesek ahhoz, hogy a Keycloak közvetlenül a webes felületen keresztül lehessen szkripteket betölteni. Erre szükség lesz egy bug javításához, amiről lentebb lesz szó.
  extraArgs: "-Dkeycloak.profile.feature.script=enabled -Dkeycloak.profile.feature.upload_scripts=enabled"
  # Engedélyezzük az ingress-t, megadjuk a hoszt nevét és a tanúsítványt, amelyet előzetesen elmentettünk a titkosítókban
  ingress:
    enabled: true
    path: \/
    annotations:
      kubernetes.io\/ingress.class: nginx
      ingress.kubernetes.io\/affinity: cookie
    hosts:
      - keycloak.example.org
    tls:
    - hosts:
        - keycloak.example.org
      secretName: tls-keycloak
  # A Keycloak működéséhez adatbázisra van szüksége, tesztelési célokra a Postgresql-t közvetlenül a Kubernetes-ben telepítem, éles környezetben ezt nem ajánlott!
  persistence:
    deployPostgres: true
    dbVendor: postgres

postgresql:
  postgresUser: keycloak
  postgresPassword: ""
  postgresDatabase: keycloak
  persistence:
    enabled: true
Föderáció beállítása
Ezután lépjünk be a webes felületre
A bal sarokban kattintsunk Realm hozzáadása
Kulcs
Érték
Név
kubernetes
Megjelenítési név
Kubernetes
Kapcsoljuk ki a felhasználói e-mail megerősítés ellenőrzését:
Client scopes —> Email —> Mappers —> Email verified (Törlés)
Föderáció beállítása az ActiveDirectory-ból való felhasználói importáláshoz, lentebb képernyőképeket hagyok, így érthetőbb lesz.
User federation —> Provider hozzáadása… —> ldap
Föderáció beállítása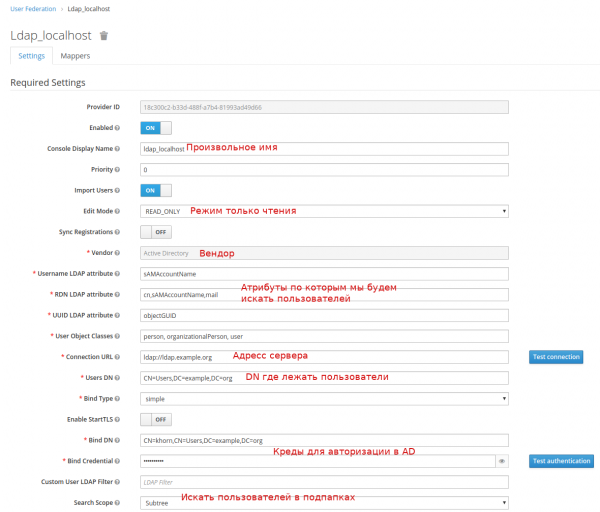
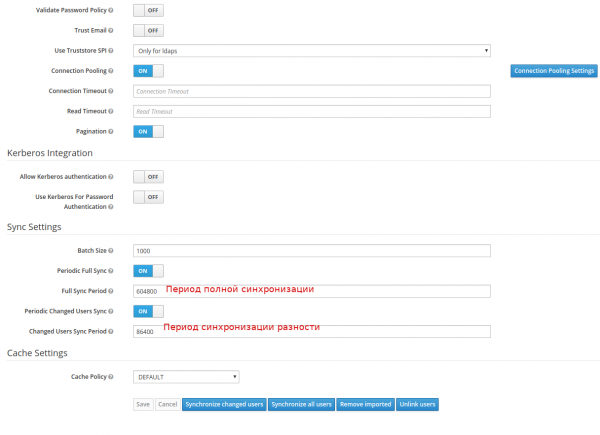
Ha minden rendben van, akkor a gomb megnyomása után Minden felhasználó szinkronizálása kapunk egy sikeres felhasználó-importálásról szóló üzenetet.
Ezután a csoportjainkat kell térképeznünk
User federation —> ldap_localhost —> Mappers —> Létrehozás
Mapper létrehozása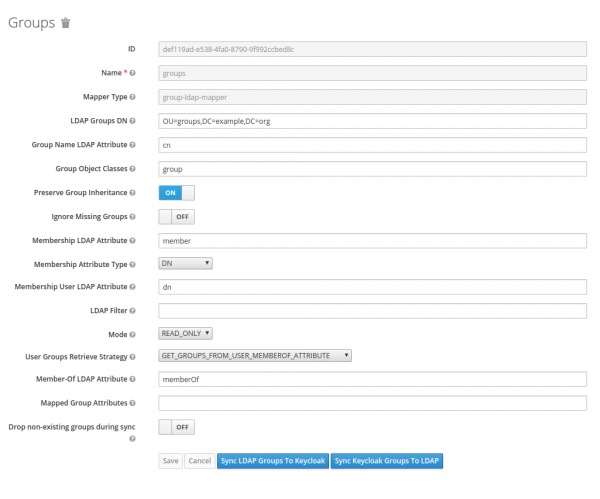
Kliens beállítása
Clienst kell létrehoznunk, a Keycloak kifejezéseivel élve ez az alkalmazás, amely be fog jelentkezni. Fontos pontokat emelek ki a képernyőképen pirossal.
Clients —> Létrehozás
Kliens beállítása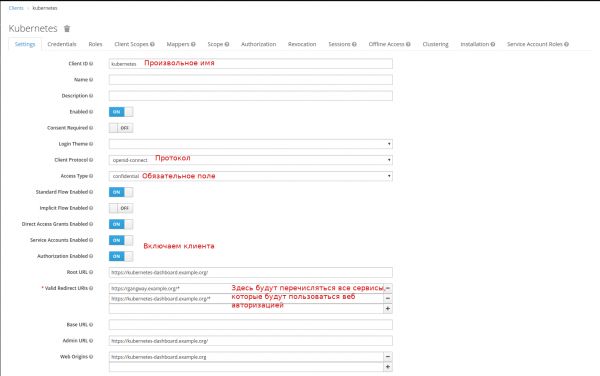
Létrehozunk scope-ot a csoportok számára:
Client Scopes —> Létrehozás
Scope létrehozása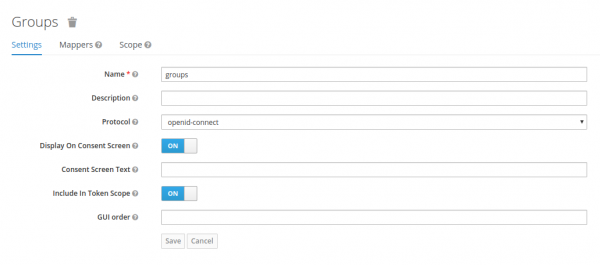
És konfigurálunk egy mappert számukra:
Client Scopes —> groups —> Mappers —> Létrehozás
Mapper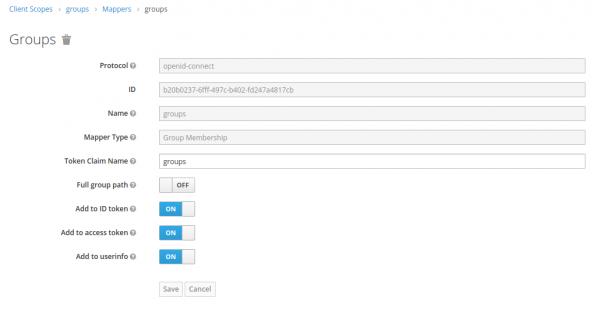
Hozzáadjuk csoportjaink mapplését az Alapértelmezett Client Scopes-hoz:
Clients —> kubernetes —> Client Scopes —> Alapértelmezett Client Scopes
Kiválasztás groups be. Elérhető Client Scopes, kattintsunk Kiválasztott hozzáadása
Megkapjuk a titkosítót (és feljegyezzük valahová), amelyet a Keycloak-ban való hitelesítéshez fogunk használni:
Clients —> kubernetes —> Credentials —> Secret
Ezzel a beállítás befejeződött, de nekem egy hiba lépett fel, amikor a sikeres hitelesítést követően 403-as hibát kaptam. .
Javítás:
Client Scopes —> roles —> Mappers —> Létrehozás
Mapper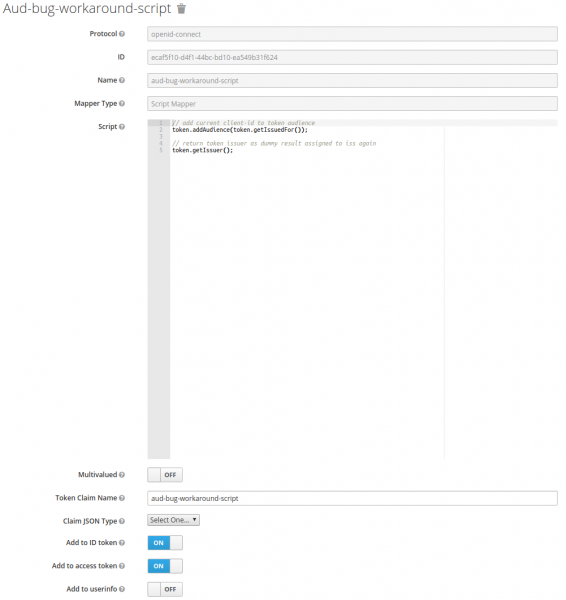
A szkript kódja
// add current client-id to token audience
token.addAudience(token.getIssuedFor());

// return token issuer as dummy result assigned to iss again
token.getIssuer();
Kubernetes beállítása
Meg kell adnunk, hol található a webhelyünk gyökér tanúsítványa, és hol van az OIDC szolgáltató.
Ehhez szerkesztenünk kell a fájlt \/etc\/kubernetes\/manifests\/kube-apiserver.yaml
kube-apiserver.yaml
...
spec:
  konténerek:
  - parancs:
    - kube-apiserver
...
    - --oidc-ca-file=\/var\/lib\/minikube\/certs\/My_Root.crt
    - --oidc-client-id=kubernetes
    - --oidc-groups-claim=groups
    - --oidc-issuer-url=https:\/\/keycloak.example.org\/auth\/realms\/kubernetes
    - --oidc-username-claim=email
...
A kubeadm konfiguráció frissítése a klaszterben:
kubeadm config
kubectl edit -n kube-system configmaps kubeadm-config
...
datat:
  ClusterConfiguration: |
    apiServer:
      extraArgs:
        oidc-ca-file:\/var\/lib\/minikube\/certs\/My_Root.crt
        oidc-client-id: kubernetes
        oidc-groups-claim: groups
        oidc-issuer-url:https:\/\/keycloak.example.org\/auth\/realms\/kubernetes
        oidc-username-claim: email
...
auth-proxy beállítása
Webalkalmazása védelme érdekében használhatja a Keycloak Gatekeeper-t. Ez a fordított proxyszolgáltatás nemcsak a felhasználók hitelesítését végzi, mielőtt megjelenítené az oldalt, hanem információkat is továbbít a végső alkalmazásnak a fejlécekben. Így, ha az alkalmazása támogatja az OpenID-t, akkor a felhasználó azonnal bejelentkezik. Nézzük meg a Kubernetes Dashboard példáján.
Kubernetes Dashboard telepítése
helm install stable\/kubernetes-dashboard --name dashboard -f values_dashboard.yaml
values_dashboard.yaml
enableInsecureLogin: true
szolgáltatás:
  externalPort: 80
rbac:
  clusterAdminRole: true
  create: true
serviceAccount:
  create: true
  name: 'dashboard-test'
Hozzáférési jogok beállítása:
Készítünk egy ClusterRoleBinding-et, amely adminisztrátori jogokat ad a klaszterhez (alapértelmezett ClusterRole cluster-admin) a DataOPS csoportba tartozó felhasználók számára.
kubectl apply -f rbac.yaml
rbac.yaml
apiVersion: rbac.authorization.k8s.io\/v1
kind: ClusterRoleBinding
metadata:
  name: dataops_group
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: ClusterRole
  name: cluster-admin
subjects:
- apiGroup: rbac.authorization.k8s.io
  kind: Group
  name: DataOPS
Keycloak Gatekeeper telepítése:
helm repo add gabibbo97 https:\/\/gabibbo97.github.io\/charts\/
helm repo update
helm install gabibbo97\/keycloak-gatekeeper --version 2.1.0 --name keycloak-gatekeeper -f values_proxy.yaml
values_proxy.yaml
# Включаем ingress
ingress:
  enabled: true
  annotations:
    kubernetes.io/ingress.class: nginx
  path: /
  hosts:
    - kubernetes-dashboard.example.org
  tls:
   - secretName: tls-keycloak
     hosts:
       - kubernetes-dashboard.example.org

# Говорим где мы будем авторизовываться у OIDC провайдера
discoveryURL: "https://keycloak.example.org/auth/realms/kubernetes"
# Имя клиента которого мы создали в Keycloak
ClientID: "kubernetes"
# Secret который я просил записать
ClientSecret: "c6ec03b8-d0b8-4cb6-97a0-03becba1d727"
# Куда перенаправить в случае успешной авторизации. Формат <SCHEMA>://<SERVICE_NAME>.><NAMESAPCE>.<CLUSTER_NAME>
upstreamURL: "http://dashboard-kubernetes-dashboard.default.svc.cluster.local"
# Пропускаем проверку сертификата, если у нас самоподписанный
skipOpenidProviderTlsVerify: true
# Настройка прав доступа, пускаем на все path если мы в группе DataOPS
rules:
  - "uri=/*|groups=DataOPS"
Ezután, amikor megpróbál belépni a , átirányítás történik a Keycloakhoz, és sikeres hitelesítés esetén már bejelentkezve érkezik a Dashboardra.
Gangway telepítése
Kényelem érdekében hozzáadhat egy gangway-t, amely generál egy konfigurációs fájlt a kubectl-hez, amellyel már a saját felhasználónkkal beléphetünk a Kubernetesbe.
helm install --name gangway stable\/gangway -f values_gangway.yaml
values_gangway.yaml
gangway:
  # Önkéntes klaszternév
  clusterName: "my-k8s"
  # Hol található az OIDC szolgáltató
  authorizeURL: "https://keycloak.example.org/auth/realms/kubernetes/protocol/openid-connect/auth"
  tokenURL: "https://keycloak.example.org/auth/realms/kubernetes/protocol/openid-connect/token"
  audience: "https://keycloak.example.org/auth/realms/kubernetes/protocol/openid-connect/userinfo"
  # Elméletileg ide hozzáadhatjuk a csoportokat, amelyeket leképeztünk
  scopes: ["openid", "profile", "email", "offline_access"]
  redirectURL: "https://gangway.example.org/callback"
  # Ügyfél neve
  clientID: "kubernetes"
  # Titkos kulcs
  clientSecret: "c6ec03b8-d0b8-4cb6-97a0-03becba1d727"
  # Ha az alapértelmezett értéket hagyjuk, akkor a felhasználónevet fogja használni <b>Keresztnév</b> <b>Vezetéknév</b>, és a "sub" az azonosítója
  usernameClaim: "sub"
  # API szerver domain neve vagy IP címe
  apiServerURL: "https://192.168.99.111:8443"

# Engedélyezés az Ingress
  ingress:
  enabled: true
  annotations:
    kubernetes.io/ingress.class: nginx
    nginx.ingress.kubernetes.io/proxy-buffer-size: "64k"
  path: /
  hosts:
  - gangway.example.org
  tls:
  - secretName: tls-keycloak
    hosts:
      - gangway.example.org

# Ha önaláírt tanúsítványt használunk, akkor azt (a nyilvános gyökér tanúsítványt) meg kell adni.
trustedCACert: |-
 -----BEGIN CERTIFICATE-----
 MIIDVzCCAj+gAwIBAgIBATANBgkqhkiG9w0BAQsFADA1MQswCQYDVQQGEwJVUzEQMA4GA1UEChMHRGF0YU9QUzEUMBIGA1UEAxMLbXkgcm9vdCBrZXkwHhcNMjAwMjE0MDkxODAwWhcNMzAwMjE0MDkxODAwWjA1MQswCQYDVQQGEwJVUzEQMA4GA1UEChMHRGF0YU9QUzEUMBIGA1UEAxMLbXkgcm9vdCBrZXkwggEiMA0GCSqGSIb3DQEBAQUAA4IBDwAwggEKAoIBAQDyP749PqqIRwNSqaK6qr0Zsi03G4PTCUlgaYTPZuMrwUVPK8xX2dWWs9MPRMOdXpgr8aSTZnVfmelIlVz4D7o2vK5rfmAe9GPcK0WbwKwXyhFU0flS9sU/g46ogHFrk03SZxQAeJhMLfEmAJm8LF5HghtGDs3t4uwGsB95o+lqPLiBvxRB8ZS3jSpYpvPgXAuZWKdZUQ3UUZf0X3hGLp7uIcIwJ7i4MduOGaQEO4cePeEJy9aDAO6qV78YmHbyh9kaW+1DL/Sgq8NmTgHGV6UOnAPKHTnMKXl6KkyUz8uLBGIdVhPxrlzG1EzXresJbJenSZ+FZqm3oLqZbw54Yp5hAgMBAAGjcjBwMA8GA1UdEwEB/wQFMAMBAf8wHQYDVR0OBBYEFHISTOU/6BQqqnOZj+1xJfxpjiG0MAsGA1UdDwQEAwIBBjARBglghkgBhvhCAQEEBAMCAAcwHgYJYIZIAYb4QgENBBEWD3hjYSBjZXJ0aWZpY2F0ZTANBgkqhkiG9w0BAQsFAAOCAQEAj7HC8ObibwOLT4ZYmISJZwub9lcE0AZ5cWkPW39j/syhdbbqjK/6jy2D3WUEbR+s1Vson5Ov7JhN5In2yfZ/ByDvBnoj7CP8Q/ZMjTJgwN7j0rgmEb3CTZvnDPAz8Ijw3FP0cjxfoZ1Z0V2F44Ry7gtLJWr06+MztXVyto3aIz1/XbMQnXYlzc3c3B5yUQIy44Ce5aLRVsAjmXNqVRmDJ2QPNLicvrhnUJsO0zFWI+zZ2hc4Ge1RotCrjfOc9hQY63jZJ17myCZ6QCD7yzMzAob4vrgmkD4q7tpGrhPY/gDcE+lUNhC7DO3l0oPy2wsnT2TEn87eyWmDiTFG9zWDew==
 -----END CERTIFICATE-----
Körülbelül így néz ki. Lehetővé teszi a konfigurációs fájl azonnali letöltését, valamint a parancsok használatával történő létrehozását:
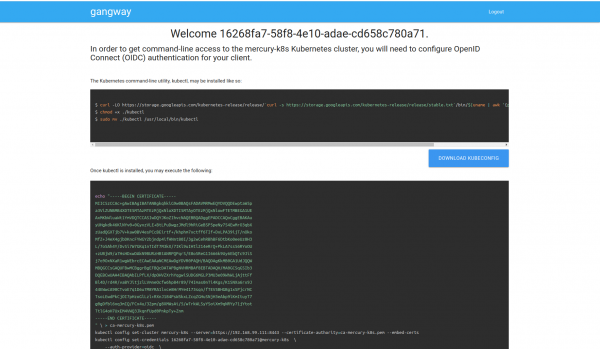
Forrás: habr.com
