

FHRP (Első Hop Redundancia Protokoll) — olyan protokollok családja, amelyet a default átjáró redundanciájának létrehozására terveztek. A protokollok közös alapelve, hogy több routert egyesítenek egy virtuális routerben közös IP címmel. Ez az IP cím kerül kijelölésre a hosztok számára default átjáró címként. A VRRP (Virtuális Router Redundancia Protokoll) egy szabad megvalósítása ennek az ötletnek. Ebben a cikkben a VRRP protokoll alapjait vizsgáljuk meg.
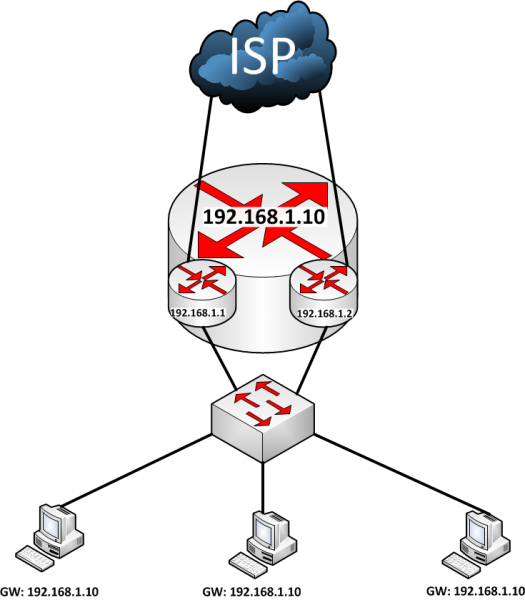
A VRRP routerek egy virtuális routerré egyesülnek. Az összes router a csoportban közös virtuális IP (VIP) címmel és közös csoportazonosítóval vagy VRID-del (Virtuális Router Azonosító) rendelkezik. Egy router több csoportban is részt vehet, mindegyiknek egyedi VIP/VRID párra van szüksége.
Cisco esetében a virtuális router a minket érdeklő interfészen az alábbi paranccsal állítható be:
R1(config-if)# vrrp ipMinden router két típusra osztható: VRRP Master és VRRP Backup.
VRRP Master — ez a router felelős az adott virtuális csoport csomagjainak továbbításáért.
VRRP Backup — ez a router vár az Master-től érkező csomagokra. Ha a csomagok az Master-től megszűnnek érkezni, a Backup megpróbál Master állapotba lépni.
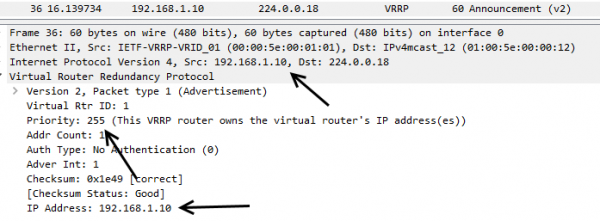
A router Masterré válik, ha a legmagasabb prioritással rendelkezik. A Master folyamatosan széles sávú címre 224.0.0.18 küld üzeneteket, hogy értesítse a Backup routereket, hogy működik. A Master üzeneteket az Adver Timer időzítő szerint küldi, amely alapértelmezetten 1 másodperc.
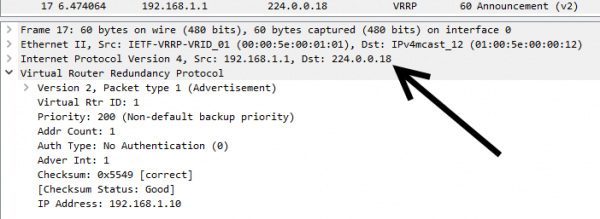
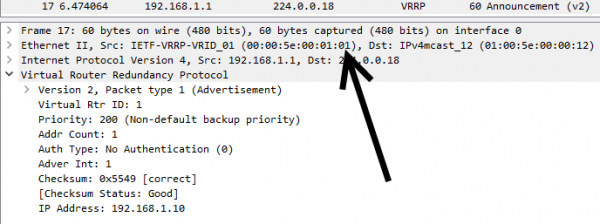
Ekkor a küldő MAC címeként a csoport címe 00:00:5E:00:01:xx használatos, ahol xx — a VRID hexadecimális formátumban. E példában az első csoportot használjuk.
Ha a Backup routerek nem kapnak üzeneteket három Adver Timer alatt (Master Down Timer), az új Master az a router lesz, amely a legmagasabb prioritással rendelkezik, vagy a legmagasabb IP-vel rendelkező router. Ebben az esetben a magasabb prioritású Backup router átveszi a Master szerepét az alacsonyabb prioritásúval szemben. Azonban, ha a Backup üzemmódja ki van kapcsolva, a Backup nem veszi át a Master szerepét.
R1(config-if)# no vrrp preemptHa a VRRP router a VIP cím tulajdonosa, akkor mindig átveszi a Master szerepét.
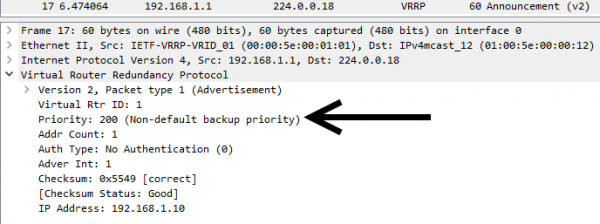
A VRRP prioritása 1 és 254 közötti értékekben van megadva. A 0 érték fenntartva van olyan esetekre, amikor a Masternek le kell mondania a szerepéről. A VIP tulajdonosának beállított 255-ös értéket a router felelőssége a forgalom irányításáért. Az alapértelmezett prioritás 100, de azt adminisztratív úton lehet beállítani:
R1(config-if)#vrrp priorityItt láthatjuk a router prioritását, amikor azt adminisztratív módon állítják be:
Itt pedig egy példa, amikor a router a VIP tulajdonosa:
A VRRP routernek három állapota lehet: Initialize, Backup, Master. Ezeket az állapotokat a router egymás után váltogatja.
Initialize állapotban a router vár a működés kezdetére. Ha ez a router a VIP cím tulajdonosa (prioritás 255), akkor a router üzeneteket küld arról, hogy Masterré válik. Ezen kívül , amelynek forrás MAC-címe a virtuális router címével egyezik. Ezután átlép a Master állapotba. Ha a router nem a VIP tulajdonosa, akkor Backup állapotba lép.
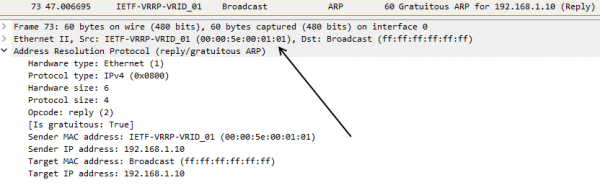
Backup állapotban a router a Mastertől érkező csomagokra vár. A router ebben az állapotban nem válaszol a VIP címről érkező ARP-kérésekre. Azt sem fogadja el, ha a címzett MAC címe a virtuális routeré.
Ha a Backup nem kap üzenetet a Mastertől a Master Down Timer időtartama alatt, akkor VRRP üzenetet küld, amelyben jelezheti, hogy Masterré kíván válni. Ezután elküldi a széles sávú VRRP üzenetet, amelynek forrás MAC címe a virtuális routerének címe. Ebben az üzenetben a router megadja saját prioritását.
Master állapotban a router a virtuális routerhez címzett csomagokat dolgozza fel. Ő is válaszol a VIP-hez címzett ARP-kérésekre. A Master minden Adver Timer során VRRP üzeneteket küld, hogy megerősítse működését.
*May 13 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 állapot Init -> Backup
*May 13 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 állapot Backup -> Master
A VRRP lehetővé teszi a terhelés kiegyenlítését is több router között. Ehhez egy interfészen két VRRP csoportot hozunk létre. Az egyik csoport számára nagyobb prioritást rendelnek, mint a másikhoz. Ezzel párhuzamosan a második router prioritását fordítva állítják be. Tehát ha az egyik router első csoportja 100-as prioritást kap, míg a második csoport 200-as prioritású, akkor a másik routeren az első csoport prioritása 200, a másodiké pedig 100.
Ahogy korábban említettük, minden csoportnak saját egyedi VIP-címe kell, hogy legyen. Végül két IP-címet kapunk, amelyeket két router szolgál ki, mindkettő szolgálhat alapértelmezett átjáróként.
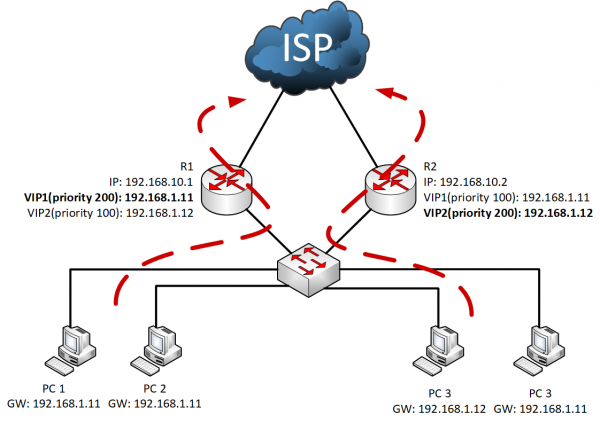
A számítógépek felének egy alapértelmezett átjáró címet rendelnek, míg a másik felének egy másikat. Így a forgalom fele egy routeren, míg a másik fele a másikon át halad. Ha egyik router leáll, a másik átveszi a két VIP feladatát.
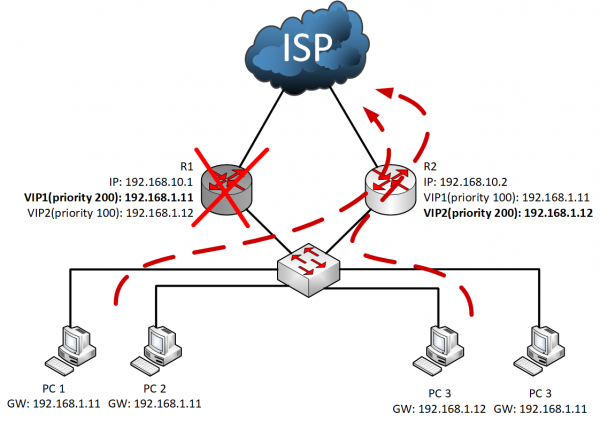
Így a VRRP lehetővé teszi az alapértelmezett átjáró redundanciájának megszervezését, növelve a hálózat megbízhatóságát. Ha több virtuális routert használunk, akkor a terhelést is eloszthatjuk a valódi routerek között. A hibaelhárítás reakcióideje csökkenthető a távolsági időzítők csökkentésével.
Forrás: habr.com
