

A WPA3 már elfogadásra került, és 2020 júliusától kötelező a WiFi-Alliance által tanúsított eszközök számára, a WPA2-t azonban senki sem törölte és nem is tervezi. Mind a WPA2, mind a WPA3 támogatja a PSK és Enterprise üzemmódokat, de cikkünkben a Private PSK technológiát és a segítségével elérhető előnyöket szeretnénk megvizsgálni.
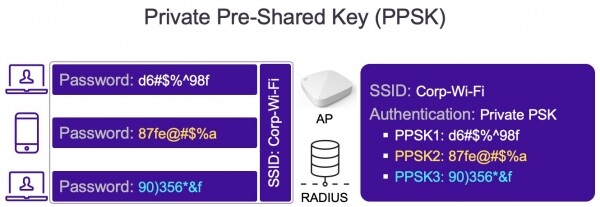
A WPA2-Personal problémái régóta ismertek, és főleg már javították is őket (Priority Management Frames, javítások a KRACK sebezhetősége ellen stb.). A WPA2 PSK használatával kapcsolatos legnagyobb hátrány az, hogy a gyenge jelszavak viszonylag könnyen feltörhetők szótári támadással. Ha a jelszó kompromittálódik és újra kell konfigurálni, akkor az összes csatlakoztatott eszközt (és hozzáférési pontokat) újra kell állítani, ami meglehetősen időigényes folyamat lehet (a „gyenge jelszó” probléma megoldására a WiFi-Alliance 20 karakterből álló vagy annál hosszabb jelszavak használatát javasolja).
Egy másik kérdés, amit néha nem lehet megoldani a WPA2-Personal használatával, az a különböző profilok (vlan, QoS, tűzfal…) hozzárendelése az egy azonos SSID-vel csatlakoztatott eszközök csoportjaihoz.
A WPA2-Enterprise segítségével megoldhatóak az eddig említett problémák, de ennek ára:
- A PKI (Public Key Infrastructure) és biztonsági tanúsítványok meglétének vagy telepítésének szükségessége;
- Problémák merülhetnek fel a telepítés során;
- Problémák merülhetnek fel a hibakeresés során;
- Nem optimális megoldás IoT eszközök vagy vendég hozzáférés számára.
A WPA2-Personal problémáinak radikálisabb megoldása a WPA3-ra való váltás, amelynek fő fejlesztése a SAE (Simultaneous Authentication of Equals) és statikus PSK használata. A WPA3-Personal megoldja a „szótári támadás” problémáját, de nem biztosít egyedi azonosítást az azonosítás során, és ennek megfelelően nem teszi lehetővé a profilok hozzárendelését (mivel továbbra is közös statikus jelszót használnak).
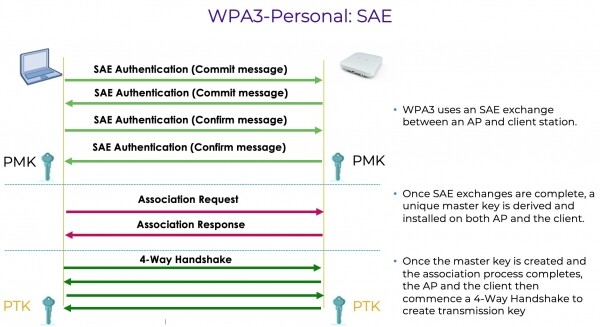
Emellett figyelembe kell venni, hogy a meglévő kliensek több mint 95%-a jelenleg nem támogatja a WPA3-at és a SAE-t, miközben a WPA2 sikeresen működik milliárdnyi már kiadott eszközön.
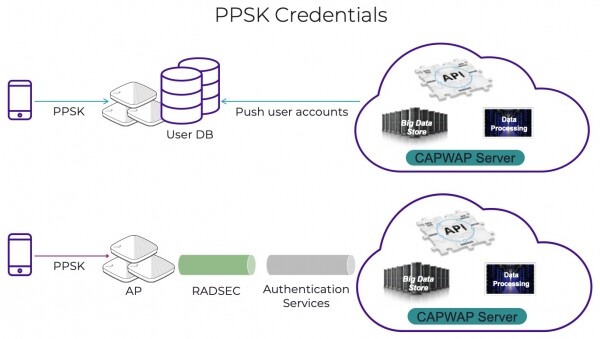
Ahhoz, hogy megoldást találjunk a fent említett létező vagy potenciális problémákra, az Extreme Networks kifejlesztette a Private Pre-Shared Key (PPSK) technológiát. A PPSK bármely WPA2-PSK-t támogató Wi-Fi klienssel kompatibilis, és olyan biztonsági szintet kínál, amely összehasonlítható a WPA2-Enterprise használatával elérhető szinttel, anélkül hogy szükség lenne az 802.1X/EAP infrastruktúra kiépítésére. A Private PSK lényegében WPA2-PSK, de minden felhasználó (vagy felhasználói csoport) saját dinamikusan generált jelszót kaphat. A PPSK kezelése nem különbözik a PSK kezelésétől, mivel az egész folyamat automatizált. A kulcsadatbázis lokálisan a hozzáférési pontokon vagy a felhőben tárolható.
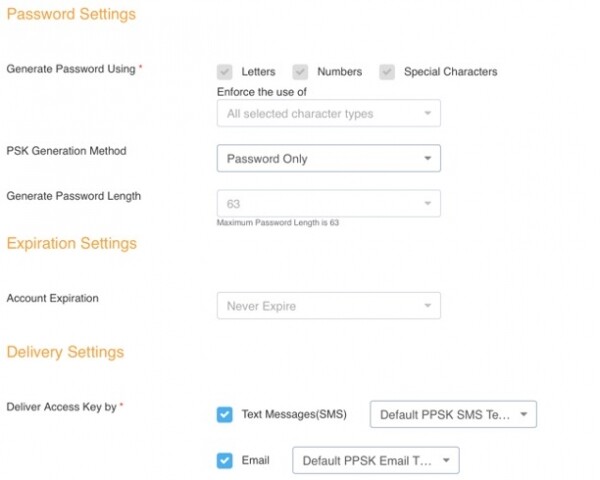
A jelszavak automatikusan generálhatók, van lehetőség rugalmasan megadni a hosszúságukat/állóképességüket, időszakukat vagy érvényességüket, valamint a felhasználóhoz való eljuttatás módját (e-mailben vagy SMS-ben):
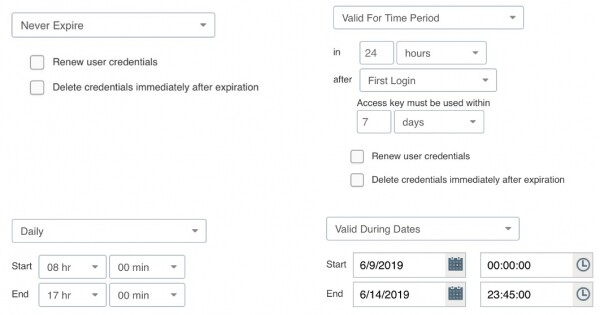
Beállítható a maximum kliensszám is, akik egy PPSK-n keresztül csatlakozhatnak, vagy akár „MAC-binding” is beállítható a csatlakozó eszközöknél. A hálózati adminisztrátor parancsára bármely kulcs könnyen visszavonható, és a hálózati hozzáférés meg lesz tagadva anélkül, hogy az összes többi eszközt újra kellene konfigurálni. Ha a kulcs visszavonásának pillanatában a kliens csatlakozik, a hozzáférési pont automatikusan megszakítja a hálózatba való csatlakozást.
A PPSK főbb előnyei a következőek:
- a magas szintű biztonság mellett az egyszerű használat;
- a szótári támadások elleni védelem hosszú és ellenálló jelszavakkal, amelyeket az ExtremeCloudIQ automatikusan képes generálni és küldeni;
- különböző biztonsági profilok hozzárendelése eltérő eszközökhöz, amelyek ugyanahhoz a SSID-hez csatlakoznak;
- kiválóan alkalmas a biztonságos vendéghozzáféréshez;
- kiválóan alkalmas biztonságos hozzáférésre, ha az eszközök nem támogatják az 802.1X / EAP-t (kézi szkenner vagy IoT/VoWiFi eszközök);
- több mint 10 éve történő sikeres használat és fejlesztés.
Bármilyen felmerülő vagy megmaradt kérdést mindig fel lehet tenni irodánk munkatársainak – .
Forrás: habr.com
