

Penetrációs tesztekkel foglalkoztam a következőkkel: és használtam az Active Directory (továbbiakban: AD) felhasználói információinak kinyerésére. Abban az időben a biztonsági csoporttagságra vonatkozó információk begyűjtésére összpontosítottam, majd ezt az információt felhasználva navigáltam a hálózaton. Mindenesetre az AD bizalmas adatokat tartalmaz a munkavállalókról, amelyeket egyes esetekben nem szabadna mindenkinek elérnie a szervezetben. Valójában a Windows fájlrendszerekben létezik egy megfelelő , amelyet belső és külső támadók egyaránt felhasználhatnak.
De mielőtt a magánélet problémáiról és a megoldásokról beszélnénk, nézzük meg az AD-ban tárolt adatokat.
Az Active Directory olyan, mint a vállalati Facebook
De ebben az esetben már mindenkivel barátkozott! Lehet, hogy nem tudja kollégái kedvenc filmjeiről, könyveiről és éttermeiről, de az AD érzékeny kapcsolattartási
adatokat és más olyan mezőket tartalmaz, amelyeket hackerek és akár insider támadók is felhasználhatnak különösebb technikai készségek nélkül.
A rendszergazdák természetesen ismerik az alábbi képernyőképet. Ez az Active Directory Felhasználók és Számítógépek (ADUC) felülete, ahol beállítják és módosítják a felhasználói információkat, valamint hozzárendelik a felhasználókat a megfelelő csoportokhoz.
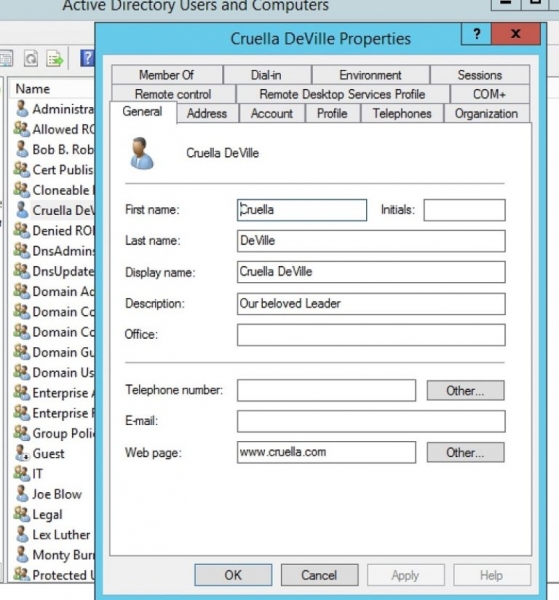
Az AD tartalmaz munkavállalói neveket, címeket és telefonszámokat, ezért hasonlít egy telefonkönyvre. De sokkal több van ott! Más fülökön e-mail cím és webcím, közvetlen felettes és megjegyzések is találhatók.
Mindenkinek a szervezetben látnia kell ezt az információt, különösen az OSINT Természetesen nem! A probléma súlyosbodik, amikor a cég felső vezetőinek adatai minden munkavállaló számára elérhetőek.
PowerView mindenki számára
Itt lép a képbe a PowerView. Egy nagyon felhasználóbarát PowerShell felületet nyújt a mögöttes (és bonyolult) Win32 funkciókhoz, amelyek az AD-hez kapcsolódnak. Röviden:
ez lehetővé teszi az AD mezőinek egyszerű lekérését, mint például egy nagyon rövid parancs végrehajtása.
ez az AD mezőinek megszerzését ugyanolyan egyszerűvé teszi, mint egy nagyon rövid parancs beírását.
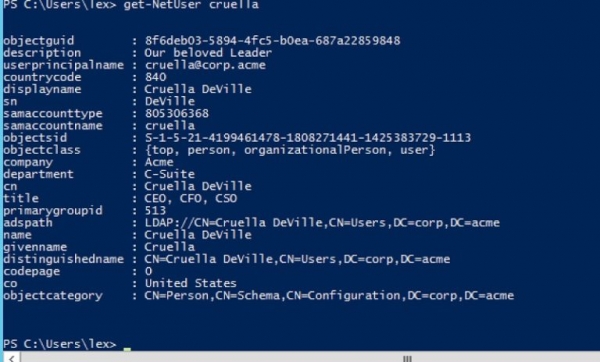
Nézzük meg Cruella Deville információgyűjtésének példáját, aki a cég egyik vezetője. Ehhez használjuk a PowerView get-NetUser parancsot:
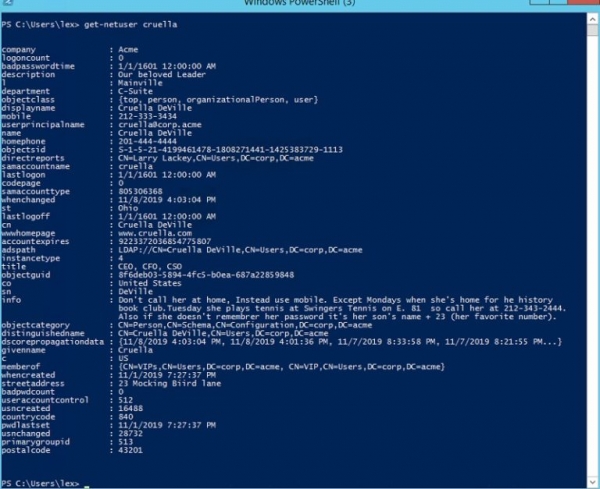
A PowerView telepítése nem jelent komoly problémát – győződj meg róla te is az oldalon . És ami még fontosabb, sok PowerView parancs végrehajtásához, mint például a get-NetUser, nincs szükséged emelt szintű jogosultságokra. Így egy motivált, de nem túl technikai háttérrel rendelkező munkatárs könnyedén belefoghat az AD-be.
Az előző képernyőképből látható, hogy az insider gyorsan sok újdonságot tudhat meg Cruelláról. Te is észrevetted, hogy az 'info' mezőben információk találhatók a felhasználó személyes szokásairól és jelszaváról?
Ez nem elméleti lehetőség. Az tudom, hogy az AD-t jelszavak, titkosítatlan formában történő keresés céljából szkennelik, és sajnos gyakran ezek a próbálkozások sikeresek. Tudják, hogy a cégek hanyagul kezelik az AD információit, és általában nem tudnak a következő témáról – az AD engedélyeiről.
Az Active Directory saját ACL-jeivel rendelkezik
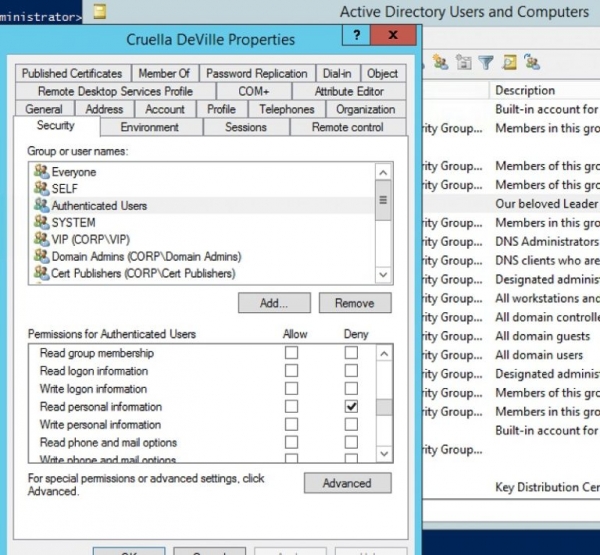
Az AD Felhasználók és Számítógépek interfésze lehetővé teszi az AD objektumainak engedélyeinek beállítását. Az AD-ban léteznek ACL-ek, és az adminisztrátorok ezeken keresztül rendelhetnek vagy tilthatnak le hozzáférést. Kattints az ADUC View menü 'Advanced' opciójára, majd amikor megnyitod a felhasználót, látni fogod a 'Security' fület, ahol beállíthatod az ACL-t.
Cruella esetében nem akartam, hogy minden hitelesített felhasználó (Authenticated Users) láthassa a személyes adatait, ezért megtiltottam a hozzáférést a számukra:
És most egy átlagos felhasználó ezt látni fogja, ha megpróbálja a Get-NetUser-t a PowerView-ban:
Sikerült elrejtenem a potenciálisan érzékeny információt a kíváncsi szemek elől. Az releváns felhasználók hozzáférésének megőrzése érdekében létrehoztam egy másik ACL-t, hogy a VIP-csoport tagjai (Cruella és más magas rangú kollégái) hozzáférjenek ezekhez az érzékeny adatokhoz. Más szavakkal, az AD engedélyeit szerepkör-alapú modellen valósítottam meg, így a érzékeny adatok elérhetetlenné váltak a legtöbb munkatárs, köztük az insider számára.
Ennek ellenére lehetőség van a csoporttagság láthatatlanná tételére a felhasználók számára, ha megfelelően állítod be az ACL-t a csoport objektumára az AD-n belül. Ez segít a magánélet és a biztonság szempontjából.
A saját Megmutattam, hogyan lehet navigálni a rendszeren, tanulmányozva a csoporttagságot a PowerViews Get-NetGroupMember segítségével. Az én forgatókönyvemben a hozzáférést korlátoztam egy adott csoport tagdíjára vonatkozóan. Látja a parancs végrehajtásának eredményét a változások előtt és után:
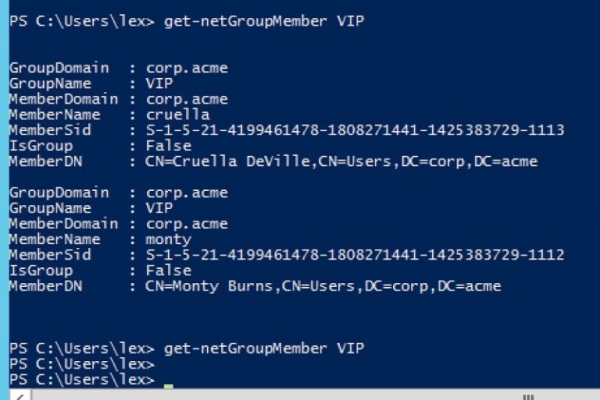
Sikerült elrejtenem Cruella és Monty Burns tagságát a VIP csoportban, ami megnehezítette a hackerek és belső informátorok számára az infrastruktúra felfedezését.
Ez a bejegyzés azért készült, hogy ösztönözzön arra, hogy figyelmesebben vizsgálja meg a mezőket
AD és a kapcsolódó engedélyeket. Az AD kiváló forrás, de gondoljon arra, hogyan szeretné
megosztani a bizalmas információkat és személyes adatokat, különösen,
amikor a szervezete vezető személyeiről van szó.
Forrás: habr.com
