

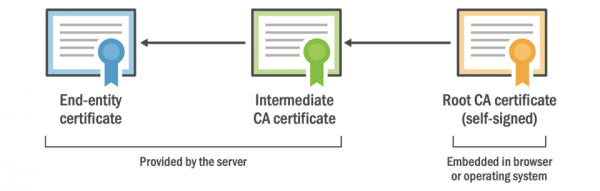
Ahhoz, hogy a böngésző hitelesíthesse a weboldalt, az bemutat egy érvényes tanúsítványláncot. A tipikus lánc a felső példában látható, mely több mint egy köztes tanúsítványt is tartalmazhat. Az érvényes láncban lévő tanúsítványok minimális száma három.
A gyökér tanúsítvány a tanúsítványkibocsátó központ szíve. Szó szerint be van ágyazva az operációs rendszerébe vagy a böngészőjébe, fizikailag jelen van az eszközén. Ezt nem lehet a szerver oldaláról megváltoztatni. Kényszerített operációs rendszer vagy beágyazott szoftver frissítés szükséges az eszközön.
Scott Helme biztonsági szakember , hogy a legfőbb problémák a Let’s Encrypt tanúsítványkibocsátó központtal fognak fellépni, mivel ez a legnépszerűbb CA az interneten, és a gyökér tanúsítványa hamarosan "lejár". A Let’s Encrypt gyökere .
A tanúsítvány kibocsátó központ (CA) végső és köztes tanúsítványai a szervertől érkeznek a klienshez, míg a gyökér tanúsítvány a kliensnél található. már létezik, ezért ezzel a tanúsítványgyűjteménnyel létrehozható a lánc és hitelesíthető a weboldal.
A probléma az, hogy minden tanúsítványnak van egy lejárati ideje, amely után cserére van szüksége. Például 2020. szeptember 1-jétől a Safari böngészőben tervezik a szerver TLS tanúsítványok lejárati idejének korlátozását .
Ez azt jelenti, hogy mindannyiunknak legalább évente cserélnie kell a szerver tanúsítványokat. Ez a korlátozás kizárólag a szerver tanúsítványokra vonatkozik, nem a CA gyökér tanúsítványokra is vonatkozik.
A CA tanúsítványok egy másik szabályrendszer alapján működnek, így különböző lejárati korlátozásokkal rendelkeznek. Nagyon gyakran találkozni köztes tanúsítványokkal, amelyek érvényességi ideje 5 év, és gyökér tanúsítványokkal, amelyek akár 25 évig is érvényesek!
A köztes tanúsítványokkal általában nincsenek problémák, mivel azokat a szerver biztosítja a kliens számára, amely saját tanúsítványát sokkal gyakrabban cseréli, így egyszerűen a folyamat során a köztest is kicseréli. Ezt viszonylag könnyen lehet cserélni a szerver tanúsítványával együtt, ellentétben a CA gyökér tanúsítvánnyal.
Ahogy már említettük, a gyökér CA közvetlenül az ügyféleszközön, az operációs rendszeren, a böngészőben vagy más szoftverben van beágyazva. A gyökér CA weboldalt a weboldal nem tudja ellenőrizni. Itt frissítés szükséges az ügyfélen, legyen szó akár operációs rendszer vagy szoftver frissítéséről.
Néhány gyökér CA már nagyon régóta létezik, 20-25 évről beszélünk. Néhány legidősebb gyökér CA hamarosan a természetes életének végéhez közeledik, az idejük szinte lejárt. A legtöbbünknek ez általában nem jelent problémát, mert a CA új gyökér tanúsítványokat hozott létre, amelyeket már évek óta terjesztenek világszerte az operációs rendszerek és böngészők frissítésein keresztül. De ha valaki nagyon régen nem frissítette az operációs rendszert vagy a böngészőt, ez egyfajta probléma lehet.
Ilyen helyzet alakult ki 2020. május 30-án 10:48:38 GMT időpontban. Ez a pontos idő, amikor a Comodo (Sectigo) tanúsítványkiadótól.
Ezt keresztaláírásra használták, hogy biztosítsák a kompatibilitást az elavult eszközökkel, amelyek tárolójában nincs új gyökér tanúsítvány a USERTrust által.
Sajnos a problémák nemcsak az elavult böngészőkben merültek fel, hanem az OpenSSL 1.0.x, LibreSSL alapú nem böngésző klienseknél is, és . Például, okostévéket kiszolgáló eszközök , szolgáltatás , a Fortinet, Chargify alkalmazásokban, a .NET Core 2.0 Linux platformján és .
Azt feltételezték, hogy a probléma csak elavult rendszereket érint (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9 stb.), mivel a modern böngészők képesek voltak aktiválni a USERTRust második gyökér tanúsítványt. De valójában több száz webszolgáltatás omlott össze, amelyek az OpenSSL 1.0.x és a GnuTLS szabad könyvtárait használták. A biztonságos kapcsolat megszűnt, és a tanúsítvány elavultságával kapcsolatos hiba jelent meg.
A következő a Let’s Encrypt
Egy másik jó példa a közelgő gyökér CA váltásra a Let’s Encrypt tanúsítványkiadó. Még terveztek átállni az Identrust láncról a saját ISRG Root láncukra, de ez .
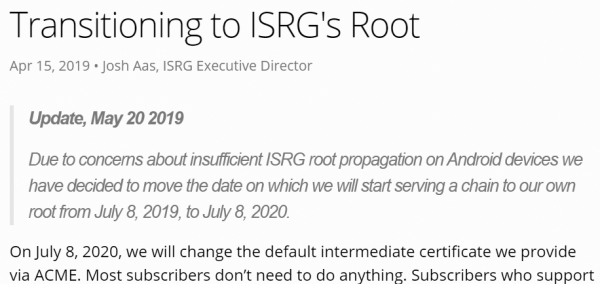
„Az ISRG gyökér Android eszközökön való elégtelen elterjedtségével kapcsolatos aggodalmak miatt úgy döntöttünk, hogy átrajzoljuk a saját gyökérhez való áttérés dátumát 2019. július 8-ról 2020. július 8-ra” – áll a Let’s Encrypt hivatalos közleményében.
A dátumot át kellett tennünk a "gyökér terjedés" problémája miatt, pontosabban a gyökér hiányos terjedése miatt, amikor a gyökér CA nem túl széles körben elterjedt az összes kliens között.
Jelenleg a Let’s Encrypt egy kereszten aláírt köztes tanúsítványt használ, amely az IdenTrust DST Root CA X3 gyökeréhez vezet. Ez a gyökértanúsítvány 2000 szeptemberében került kiadásra, és 2021. szeptember 30-án jár le. Addig a Let’s Encrypt tervezi, hogy áttér a saját önaláírt ISRG Root X1 gyökerére.
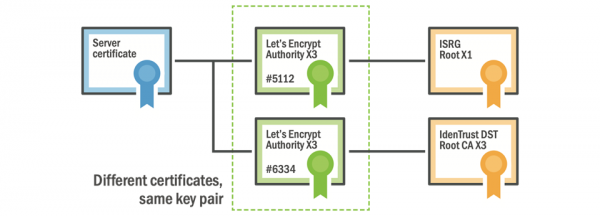
Az ISRG gyökér 2015. június 4-én lett kiadva. Ezt követően megkezdődött a tanúsító központként való elismerésének folyamata, amely befejeződött Ettől a pillanattól a gyökér CA minden kliens számára hozzáférhetővé vált az operációs rendszer vagy a szoftver frissítésén keresztül. Minden, amit tennie kellett, az a frissítés telepítése volt.
De ez a probléma.
Ha a mobiltelefonja, tévéje vagy egyéb eszköze két éve nem frissült, hogyan fog tudomást szerezni az új ISRG Root X1 gyökértanúsítványról? Ha ezt nem telepítik a rendszerbe, akkor az összes Let’s Encrypt kiszolgáló tanúsítványt érvénytelennek fogja tekinteni, amint a Let’s Encrypt áttér az új gyökérre. Az Android ökoszisztémában sok elavult eszköz található, amelyek már régóta nem lettek frissítve.
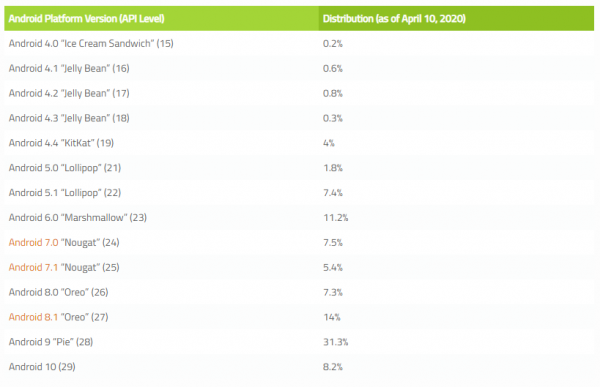
Android ökoszisztéma
Ezért halasztotta el a Let’s Encrypt az áttérést saját ISRG gyökerére, és még mindig a köztes láncot használja, amely az IdenTrust gyökérhez vezet. De az áttérésre mindenképpen sor kerül. Az új gyökér váltásának dátuma .
Azt, hogy az ISRG X1 gyökér telepítve van-e az eszközére (tévé, set-top box vagy más kliens), úgy ellenőrizheti, hogy megnyit egy tesztoldalt. Ha nem jelenik meg biztonsági figyelmeztetés, akkor általában minden rendben van.
A Let’s Encrypt nem az egyetlen, akinek meg kell oldania az új gyökérre való áttérés problémáját. Az interneten a kriptográfiát alig több mint 20 éve kezdték el használni, így pontosan most érkezett el a sok gyökértanúsítvány érvényességének lejárata.
Ezzel a problémával szembesülhetnek azok a okostévé-tulajdonosok, akik évek óta nem frissítették a Smart TV szoftverét. Például az új GlobalSign 2012-ben adták ki, és azóta néhány régi Smart TV nem tudja felépíteni a láncot, mert ez a gyökér CA egyszerűen hiányzik belőlük. Különösen ezek az ügyfelek nem tudtak biztonságos kapcsolatot létesíteni a bbc.co.uk webhellyel. A probléma megoldása érdekében a BBC adminisztrátorainak trükkhöz kellett folyamodniuk: ők további közbenső tanúsítványokon keresztül, régi gyökereket felhasználva és , amelyek még nem jártak le.
www.bbc.co.uk (Levél)
GlobalSign ECC OV SSL CA 2018 (Közbenső)
GlobalSign Root CA - R5 (Közbenső)
GlobalSign Root CA - R3 (Közbenső)
Ez egy ideiglenes megoldás. A probléma nem fog eltűnni, ha nem frissítik az ügyfél szoftverét. A Smart TV lényegében egy funkcióiban korlátozott Linuxra alapozott számítógép. Frissítések nélkül a gyökér tanúsítványai elkerülhetetlenül lejárnak.
Ez minden eszközre vonatkozik, nemcsak tévékra. Ha van bármilyen internethez csatlakozó eszköze, amelyet "okos" eszközként reklámoztak, akkor a lejárt tanúsítványokkal kapcsolatos probléma szinte biztosan érinti azt. Ha az eszköz nem frissül, a gyökér CA tárolója idővel elavul, és végül a probléma fels surface. A probléma megjelenésének időpontja az utolsó frissítés idejétől függ. Ez több évvel a tényleges eszköz piaci bevezetése előtt is lehet.
Egyébként ez az oka, hogy miért nem tudnak egyes nagy médiaplatformok modern automatizált tanúsítványközpontokat, mint például a Let's Encrypt, használni - mondja Scott Helme. Az okos tévék számára nem alkalmasak, és a gyökerek száma túl kicsi ahhoz, hogy biztosítsák a tanúsítványok támogatását elavult eszközökön. Ellenkező esetben a tévék egyszerűen nem tudják elindítani a modern streaming szolgáltatásokat.
Az AddTrust legutóbbi esete megmutatta, hogy még a nagy IT cégek sincsenek felkészülve arra, hogy a gyökér tanúsítvány érvényességi ideje lejár.
A probléma megoldása egyetlen dolog: a frissítés. Az intelligens eszközök fejlesztőinek előre kell biztosítaniuk a szoftver- és gyökér tanúsítványok frissítési mechanizmusát. Másrészről a gyártóknak nem előnyös, hogy készülékeik működését támogassák a garanciális időszak lejárta után.
Forrás: habr.com
