

Vevőink között vannak olyan cégek, amelyek a Kaspersky megoldásait használják vállalati szabványként, és maguk kezelik a vírusvédelmet. Elsőre úgy tűnik, nem igazán igényelnék a virtuális asztali szolgáltatást, melyben a szolgáltató figyeli a vírusvédelmet. Ma megmutatom, hogyan tudják a megrendelők maguk kezelni a védelmet anélkül, hogy veszélyeztetnék a virtuális asztalok biztonságát.
A már beszámoltunk arról, hogyan védjük a megrendelők virtuális asztalait. A VDI szolgáltatás keretében a vírusirtó segít megerősíteni a felhőben futó gépek védelmét, és azt önállóan ellenőrizni.
A cikk első részében megmutatom, hogyan kezeljük a megoldást a felhőben, és összehasonlítom a "felhős" Kaspersky teljesítményét a hagyományos Endpoint Security-val. A második rész az önálló kezelés lehetőségeiről szól.
Hogyan kezeljük a megoldást
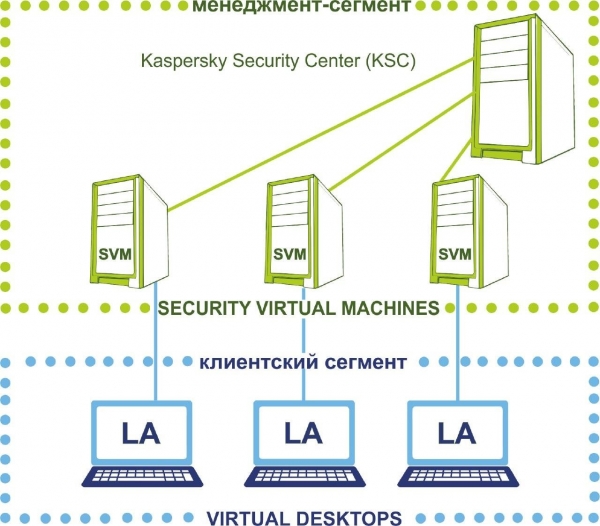
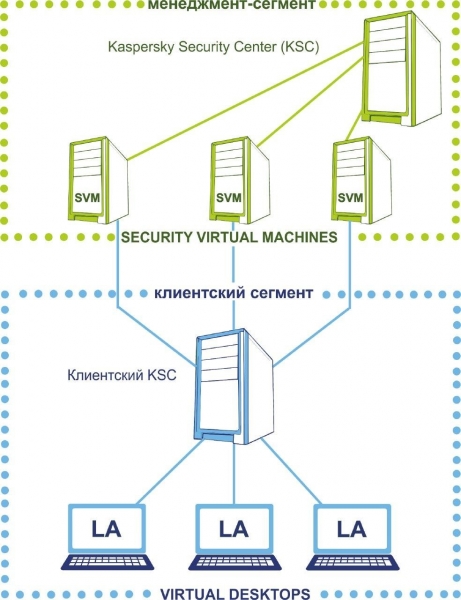
Íme, hogyan néz ki a megoldás architektúrája a felhőnkben. A vírusvédelmi megoldáshoz két hálózati szegmenst különítünk el:
- ügyfél szegmens, ahol a felhasználók virtuális munkahelyei találhatók,
- menedzsment szegmens, ahol a vírusirtó szerveroldali része található.
A menedzsment szegmens a mérnökeink ellenőrzése alatt marad, a megrendelő nem fér hozzá ehhez a részhez. A menedzsment szegmens tartalmazza a KSC központi adminisztrációs szerverét, amely az engedélyfájlokat és a kliens munkaállomások aktiválásához szükséges kulcsokat tartalmaz.
Íme, miből áll a megoldás a Kaspersky Laboratórium terminológiája szerint.
- A felhasználók virtuális asztalaira telepítve van könnyű ügynök (LA). Ez nem végez fájlellenőrzéseket, hanem elküldi azokat az SVM-nek, és várja a "felsőbb" ítéletet. Ennek eredményeként a felhasználói munkaasztal erőforrásai nem fogynak a vírusvédelmi tevékenységekre, és a munkatársak nem panaszkodnak arra, hogy "a VDI lassít".
- Egy különálló védelmi virtuális gép (Security virtual machine, SVM). Ez egy dedikált biztonsági eszköz, amelyen a kártékony programok adatbázisai találhatók. Az ellenőrzések során a terhelés az SVM-re hárul: ezen keresztül a könnyű ügynök kommunikál a szerverrel.
- Kaspersky security center (KSC) kezeli a védelmi virtuális gépeket. Ez egy konzol a feladatok és politikák beállításához, amelyeket a végberendezéseken fognak alkalmazni.
Ez a munkasémával a felhasználói gép hardverforrásainak akár 30%-os megtakarítását ígéri a felhasználó számítógépén futó vírusirtóhoz képest. Lássuk, hogyan működik a gyakorlatban.
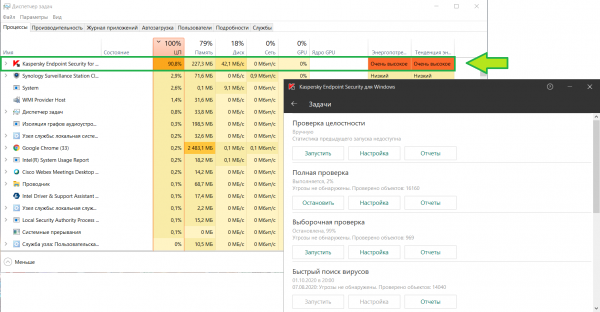
Összehasonlításul vettem a munkahelyi laptopomat, amelyen telepítve van a Kaspersky Endpoint Security, elindítottam egy ellenőrzést és megnéztem az erőforrás-felhasználást:
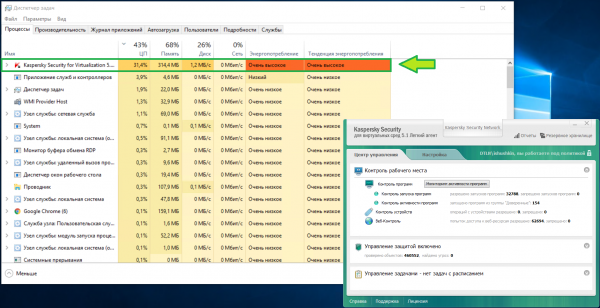
Íme ugyanez a helyzet egy virtuális munkaasztalon hasonló paraméterekkel az infrastruktúránkban. A memóriafogyasztás körülbelül ugyanannyi, de a CPU-terhelés kétszer alacsonyabb:
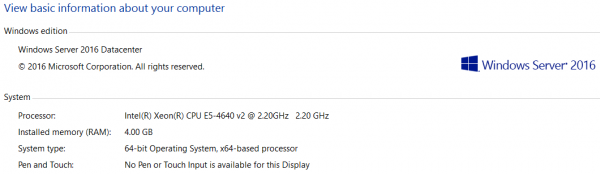
A KSC önmagában is meglehetősen igényes az erőforrásokra. Eléggé elkülönítjük neki
annyi erőforrást, hogy az adminisztrátornak kényelmesen tudjon dolgozni. Nézd meg magad:
Mi marad a megrendelő irányítása alatt
Tehát az üzemeltető feladatokkal megvagyunk, most biztosítjuk a megrendelőnek a vírusvédelmi irányítást. Ehhez létrehozunk egy KSC alserveret és átviszük a kliens szegmensbe:
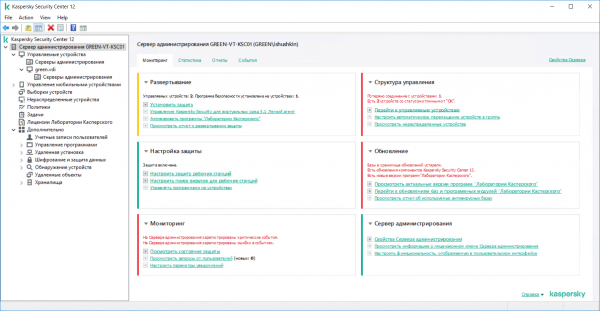
Lépjünk be a kliens KSC konzoljába, és nézzük meg, hogy milyen beállításai lesznek a megrendelőnek alapértelmezés szerint.
Monitorozás. Az első fülön látható a műszerfal. Azonnal világos, hogy mely problémás területekre érdemes figyelni:
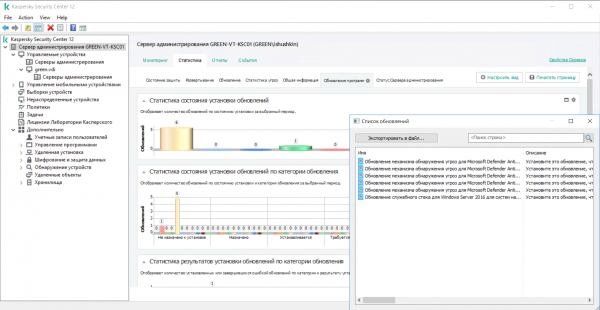
Térjünk át a statisztikákra. Néhány példa arra, hogy mit lehet itt megnézni.
Itt az adminisztrátor azonnal láthatja, ha néhány gépen nem települt fel a frissítés
vagy más probléma merült fel a virtuális munkaasztalakon. Ezen
frissítések hatással lehetnek az egész virtuális gép biztonságára:
Ebben a fülben elemezhetjük a felfedezett fenyegetéseket egészen a konkrétan talált fenyegetésig a védett eszközökön:
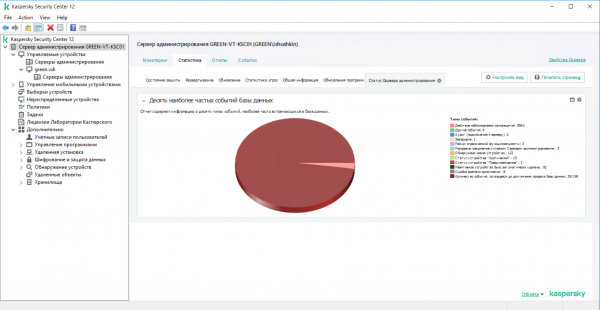
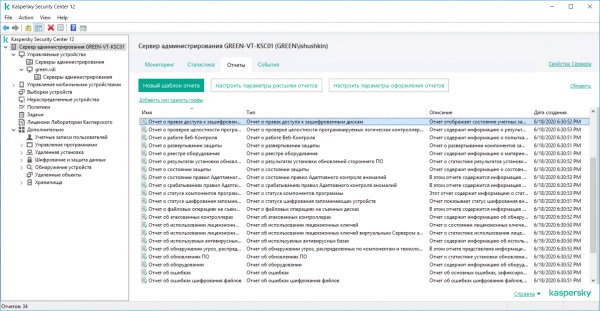
A harmadik fülön minden elérhető előre beállított jelentés lehetőség megtalálható. A megrendelők létrehozhatják saját jelentéseiket sablonokból, és kiválaszthatják, hogy milyen információk jelenjenek meg. Beállítható az email küldése ütemezés szerint vagy a jelentések helyben történő megtekintése a
adminisztrációs (KSC) szerverről.
Adminisztrációs csoportok. Jobbra látjuk az összes kezelt eszközt: az esetünkben virtuális munkaasztalok, amelyeket a KSC szerver irányít.
Ezeket csoportosíthatjuk, hogy közös feladatokat és csoportos irányelveket hozzunk létre különböző osztályok számára, vagy egyszerre minden felhasználó számára.
Amint a megrendelő létrehoz egy virtuális gépet a privát felhőben, az azonnal a hálózatban lesz, és a Kaspersky elküldi a nem kiosztott eszközökre.
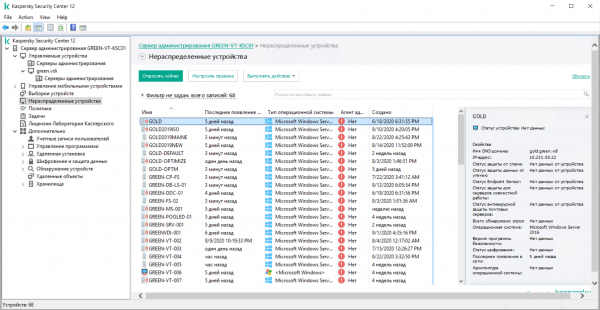
A nem kiosztott eszközökre nem vonatkoznak a csoportos irányelvek. Anélkül, hogy kézzel kellene az virtuális munkamagánynak csoportokba sorolni, szabályokat használhatunk. Így automatizáljuk az eszközök csoportba helyezését.
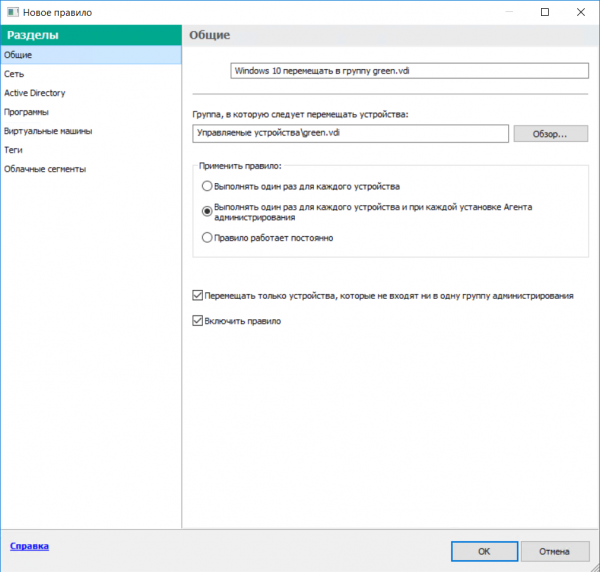
Például a Windows 10-el rendelkező virtuális munkamagányok, de telepített adminisztrációs ügynök nélkül, a VDI_1 csoportba kerülnek, míg a Windows 10-el és telepített ügynökkel rendelkezőket a VDI_2 csoportba osztják. Ehhez hasonlóan az eszközöket automatikusan is lehet csoportosítani a domain hovatartozásuk, a különböző hálózatokban való elhelyezkedésük és bizonyos címkék alapján, amelyeket a megrendelő saját igényei szerint adhat meg.
Szabály létrehozásához indítsuk el az eszközök csoportba történő elosztásának varázslóját:
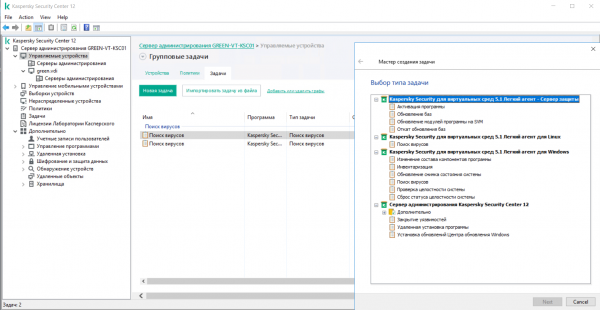
Csoportos feladatok. A KSC feladatokkal automatizálja bizonyos szabályok végrehajtását meghatározott időben vagy esemény bekövetkeztekor, például: vírusellenőrzés futtatása munkaidőn kívül vagy a virtuális gép "tartózkodási" ideje alatt, ami csökkenti a VM-re nehezedő terhelést. Ebben a részben kényelmesen ütemezhetjük a virtuális munkamagányok ellenőrzéseit a csoporton belül, valamint frissíthetjük a vírusadatbázisokat.
Íme a rendelkezésre álló feladatok teljes listája:
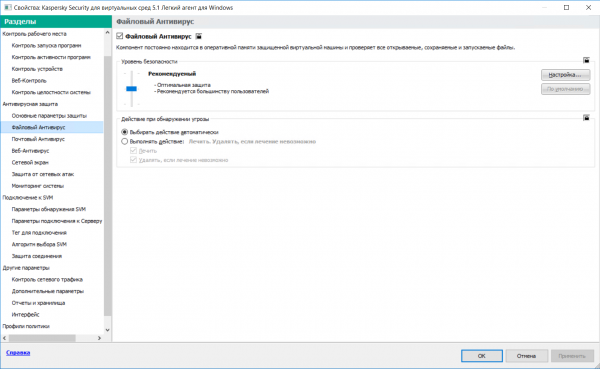
Csoportos irányelvek. A leány KS-ből a megrendelő önállóan eloszthatja a védelmet új virtuális munkamagányokra, frissítheti a mintákat, beállíthatja a kivételeket
fájlok és hálózatok esetében, jelentéseket készíthet, és kezelheti a gépei ellenőrzéseit. Beleértve azt is, hogy korlátozhatja a hozzáférést adott fájlokhoz, weboldalakhoz vagy hosztokhoz.
A fő szerver politikáit és szabályait vissza lehet állítani, ha valami rosszul sül el. A legrosszabb esetben a nem megfelelő beállítás miatt a könnyű ügynökök elveszthetik a kapcsolatot az SVM-mel, és a virtuális munkamagányok védtelenek maradnak. Mérnökeink azonnal értesítést kapnak erről, és képesek lesznek visszaállítani a KSC fő szerver politikáit.
Ez a fő beállítások, amelyeket ma szerettem volna bemutatni.
Forrás: habr.com
