

Az adatszivárgások a biztonsági szolgálat számára fájó kérdés. Jelenleg, amikor a legtöbben otthon dolgoznak, a szivárgások kockázata sokkal magasabbá vált. Éppen ezért a híres kiberbűnöző csoportok fokozott figyelmet fordítanak az elavult és a nem megfelelően védett távoli hozzáférési protokollokra. Érdekes módon ma egyre több adatszivárgás kapcsolódik a zsarolóprogramokhoz. Hogyan, miért és milyen módon – olvasson tovább.
Kezdjük azzal, hogy a zsarolóprogramok fejlesztése és terjesztése önállóan is rendkívül jövedelmező bűnözői üzletág. Például az amerikai FBI becslése szerint, a múlt év során körülbelül havi 1 millió dollárt keresett. A Ryukot alkalmazó bűnözők még többet kerestek – csoportjuk tevékenységének kezdetekor a bevételeik havi 3 millió dollárig terjedtek. Így nem meglepő, hogy sok informatikai biztonsági igazgató (CISO) a zsarolóprogramokat a legnagyobb öt üzleti kockázat között említi.
Az Acronis Cyber Protection Operation Center (CPOC) biztonsági központja, amely Szingapúrban található, megerősíti a zsarolóprogramokkal kapcsolatos kiberbűnözés fokozódását. Május második felében világszerte 20%-kal több zsarolóprogramot blokkoltak, mint általában. A kis visszaesés után most, júniusban ismét növekvő aktivitást tapasztalunk. Ennek több oka is van.
Bejutni az áldozat számítógépére
A védelmi technológiák fejlődnek, és a bűnözőknek módosítaniuk kell a taktikájukat, hogy bejuthassanak egy adott rendszerbe. A célzott zsarolóprogramos támadások továbbra is alaposan megtervezett adathalász e-maileken keresztül terjednek (itt nem mentes a szociális mérnökség). Az utóbbi időben azonban a kártékony szoftverek fejlesztői sok figyelmet fordítanak a távoli dolgozókra. Ahhoz, hogy támadni tudják őket, gyenge védelmű távoli hozzáférési szolgáltatásokat, például RDP-t vagy sebezhető VPN-szervereket lehet találni.
Ezekkel foglalkoznak is. A sötét hálón már megjelentek zsarolóprogram-szolgáltatások, amelyek mindent biztosítanak, ami a kiválasztott szervezet vagy személy megtámadásához szükséges.
A támadók minden lehetséges módot keresnek a vállalati hálózatba való behatolásra és a támadási spektrum bővítésére. Napjainkban népszerű irányzattá vált a szolgáltatóhálózatok megfertőzése. Mivel a felhőszolgáltatások ma még csak népszerűségnek örvendenek, egy népszerű szolgáltatás megfertőzése lehetővé teszi, hogy egyszerre több tucat vagy akár több száz áldozatot támadjanak meg.
Webes biztonsági rendszerek vagy biztonsági mentések vezérlőpultjának feltörése esetén a támadók letilthatják a védelmet, törölhetik a biztonsági másolatokat, és ezzel lehetővé teszik a rosszindulatú programjuk kiépítését az egész szervezetben. Éppen ezért a szakértők javasolják, hogy minden szolgáltatási fiókot gondosan védjenek meg többlépcsős hitelesítéssel. Például az Acronis minden felhőszolgáltatása lehetővé teszi a dupla védelmet, mert ha a jelszó kompromittálódik, a támadók semmissé tehetik a kiberbiztonsági rendszer összes előnyét.
A támadási spektrum bővítése
Amikor a kitűzött cél elérve, és a rosszindulatú program már belül van a vállalati hálózatban, a további terjedéshez általában jól bevált taktikákat használnak. A támadók tanulmányozzák a helyzetet, és arra törekednek, hogy áthidalják azokat az akadályokat, amelyeket a vállalat a fenyegetések ellen állított fel. A támadás ezen része manuálisan is végrehajtható (hiszen ha már bejutottak a hálózatba, akkor a csali már «horogban» van!). Ehhez jól ismert eszközöket, például PowerShellt, WMI PsExec-et, valamint újabb Cobalt Strike emulátort és más segédprogramokat használnak. Egyes bűnözői csoportok célzottan támadják a jelszókezelőket, hogy mélyebbre hatoljanak a vállalati hálózatban. Az olyan rosszindulatú programok, mint a Ragnar, nemrégiben teljesen zárt VirtualBox virtuális gépen kerültek elő, amely segít elrejteni a harmadik fél szoftverének jelenlétét a gépen.
Így tehát, amikor a vállalati hálózatra belépve a rosszindulatú szoftver megpróbálja ellenőrizni a felhasználó hozzáférési szintjét és alkalmazni a lopott jelszavakat. Olyan eszközök, mint a Mimikatz és a Bloodhound & Co. segítenek a domain adminisztrátorok fiókjainak feltörésében. Csak akkor, amikor a támadó úgy véli, hogy a terjedés lehetőségei kimerültek, töltődik fel a kliens rendszereire a program, amely váltságdíjat kér.
A váltságdíj szoftver mint álca
Figyelembe véve az adatvesztés fenyegetésének súlyosságát, az évek során egyre több vállalat valósítja meg a „Katasztrófa helyreállítási tervet”. Ennek köszönhetően nem kell túlságosan aggódniuk a titkosított adatok miatt, és ransomware támadás esetén nem kezdik el a váltságdíj összegyűjtését, hanem elindítják a helyreállítási folyamatot. De a bűnözők sem tétlenkednek. A ransomware álcája alatt tömeges adatlopás zajlik. Ezt a taktikát először a Maze kezdte el alkalmazni 2019-ben, habár más csoportok is időnként kombinálták a támadásokat. Most már legalább a Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO és Sekhmet is foglalkozik adatok eltulajdonításával párhuzamosan a titkosítással.
Néha a bűnözőknek sikerül kiemelniük a cégekből több tucat terabájt adatot, amelyeket a hálózati megfigyelő rendszerek felfedezhetnének (ha telepítve vannak és be vannak állítva). Hiszen a legtöbbször az adatátvitel egyszerűen FTP, Putty, WinSCP vagy PowerShell szkriptek segítségével történik. A DLP és a hálózati felügyeleti rendszerek megkerülésének érdekében az adatokat lehet titkosítani, vagy jelszóval védett archívumként lehet küldeni, és ez új kihívást jelent a biztonsági szolgáltatások számára, amelyeknek ellenőrizniük kell a kimenő forgalmat az ilyen fájlok jelenléte tekintetében.
Az infostealerek viselkedésének tanulmányozása során kiderül, hogy a bűnözők nem gyűjtenek mindent, ami a kezükbe kerül — kifejezetten pénzügyi jelentések, ügyféladatbázisok, alkalmazottak és ügyfelek személyes adatai, szerződések, nyilvántartások, jogi dokumentumok érdeklik őket. A rosszindulatú szoftverek a lemezeket szkennelik a potenciálisan zsarolásra használható információk keresése érdekében.
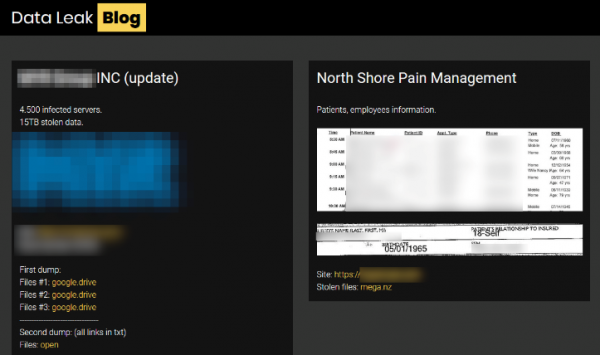
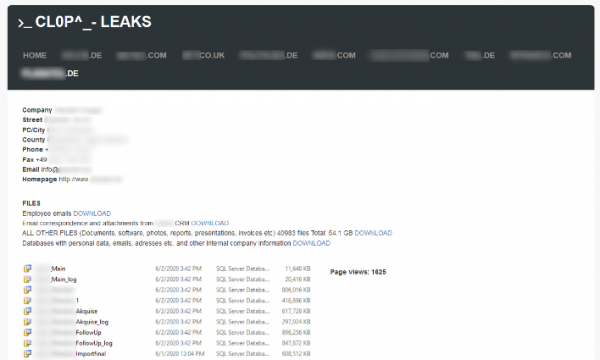
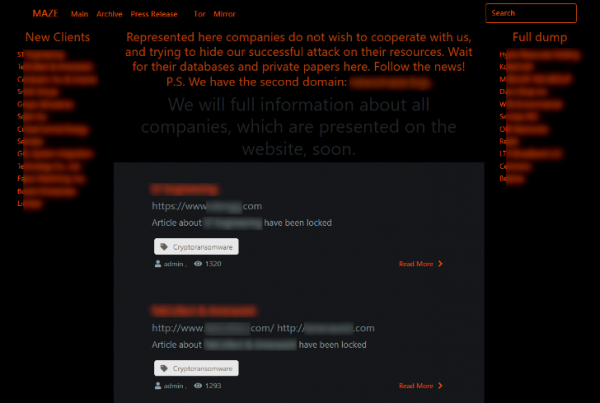
Ha egy ilyen támadás sikeresen végrehajtásra került, a támadók általában közzétesznek egy rövid előzetest, amelyben néhány dokumentumot mutatnak be annak megerősítésére, hogy az adatok kiszivárogtak a szervezetből. Néhány csoport a teljes adatcsomagot közzéteszi a weboldalukon, ha a váltságdíj kifizetésére vonatkozó idő lejárt. A blokkolás elkerülése és a széles körű lefedettség biztosítása érdekében az adatokat a TOR hálózatban is közzéteszik.
Egy másik monetizációs mód az adatok eladása. Például a Sodinokibi nemrégiben nyilvános árveréseket hirdetett, ahol az adatokat a legmagasabb ajánlatot tevő kapja meg. Az ilyen árverések kezdő ára 50-100 ezer dollár az adatok minőségétől és tartalmától függően. Például egy 10 000 rekordot tartalmazó készlet, amely készpénzfolyamatokról, bizalmas üzleti adatokkal és beszkennelt jogosítványokkal rendelkezik, 100 000 dollártól kezdődött. 50 000 dollárért pedig több mint 20 000 pénzügyi dokumentumot, valamint három könyvelési fájlokkal és ügyféldataival rendelkező adatbázist lehetett vásárolni.
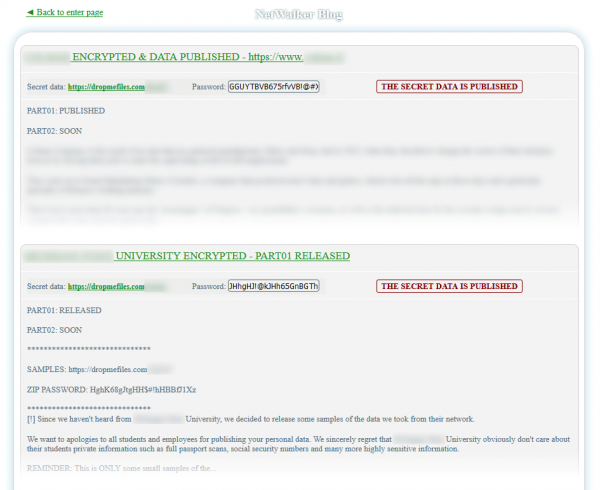
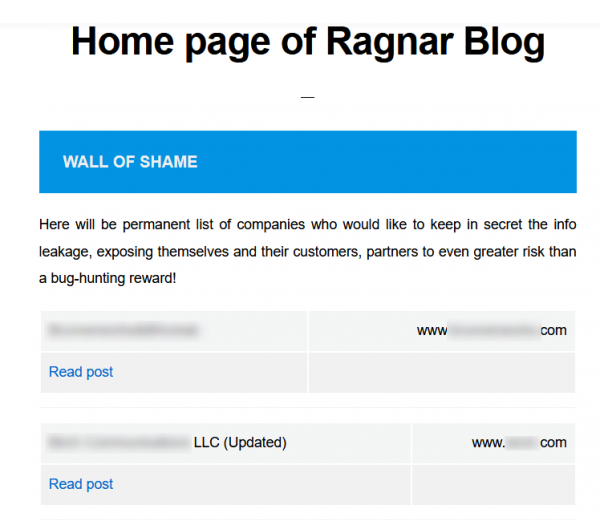
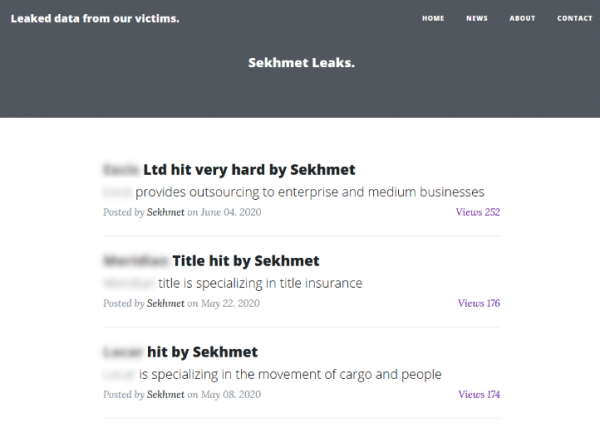
A kiszivárgásokat közzétevő weboldalak a legkülönfélébb formákat ölthetik. Lehet ez egy egyszerű oldal, ahova csak úgy feltették az összes lopott anyagot, de lehetnek bonyolultabb struktúrák is, amelyek szekciókat és vásárlási lehetőségeket kínálnak. A legfontosabb, hogy mindegyik célja ugyanaz — növelni a támadók esélyeit a tényleges pénz megszerzésére. Ha ez az üzleti modell jól működik a támadók számára, biztosak lehetünk benne, hogy még több ilyen weboldal fog megjelenni, és a vállalati adatok eltulajdonításának és monetizálásának módszerei is tovább fognak bővülni.
Így néznek ki a jelenlegi weboldalak, ahol adatlopások kerülnek közzétételre:
Mit tegyünk az új támadásokkal
A biztonsági szolgáltatások számára a fő kihívást ebben a helyzetben az jelenti, hogy az utóbbi időben egyre több Ransomware-ral kapcsolatos incidens valójában csak az adatok ellopására irányuló figyelemelterelési módszer. A támadók már nemcsak a szerverek titkosítására támaszkodnak. Éppen ellenkezőleg, a fő cél az adatlopás megszervezése, miközben Ön a titkosítók ellen harcol.
Így tehát, ha csak egy biztonsági mentési rendszerre támaszkodunk, még jó helyreállítási terv mellett is, az nem elég a többrétegű fenyegetések elleni védekezéshez. Természetesen biztonsági mentések nélkül sem lehet meglenni, hiszen a támadók biztosan megpróbálnak valamit titkosítani és váltságdíjat kérni. Inkább arról van szó, hogy a Ransomware használatával történő minden támadást most már úgy kell kezelni, mint egy indokot a forgalom átfogó elemzésére és a potenciális támadás kivizsgálására. Emellett érdemes elgondolkodni további biztonsági intézkedéseken, amelyek képesek:
- Gyorsan felfedezni a támadásokat és elemezni a szokatlan hálózati tevékenységeket mesterséges intelligencia segítségével.
- Azonnal helyreállítani a rendszereket nulladik napi Ransomware támadások esetén, hogy nyomon követhessék a hálózati aktivitást.
- Blokkolni a klasszikus kártevők és új típusú támadások elterjedését a vállalati hálózatban.
- Elemezni a szoftvereket és rendszereket (beleértve a távoli hozzáférést) a friss sebezhetőségek és exploitok szempontjából.
- Megakadályozni az ismeretlen információk továbbítását a vállalati peremhatáron túl.
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Valaha elemezte a háttéraktivitást egy Ransomware támadás során?
20,0%Igen1
80,0%Igen12
Öt felhasználó szavazott, ketten tartózkodtak.
Forrás: habr.com
