

Forrás: Acunetix
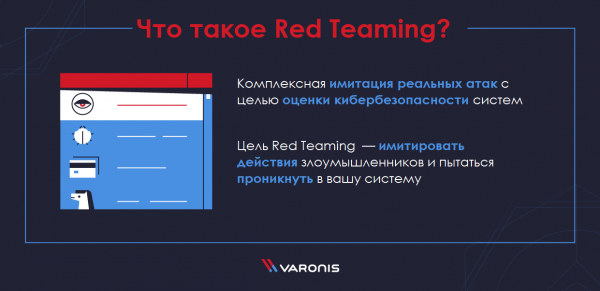
Red Teaming (a 'piros csapat' támadása) egy átfogó szimulációs folyamat, amely valósághű támadásokat imitál a rendszerek kiberbiztonságának értékelésére. A 'piros csapat' egy csoportot jelent (a rendszer penetrációs tesztelésével foglalkozó szakemberek). Lehetnek külső alkalmazottak, vagy a szervezet munkatársai, de minden esetben a szerepük azonos: a rosszindulatú támadók tevékenységeit imitálni és megpróbálni behatolni a rendszerükbe.
A kiberbiztonságban a 'piros csapatok' mellett más csapatok is léteznek. Például a 'kék csapat' (Blue Team) együttműködik a pirossal, de a tevékenységük a rendszerinfrastruktúra biztonságának belső fenntartására irányul. A 'lila csapat' (Purple Team) összekötő szerepet játszik, segítve a két másik csapatot a támadási stratégiák és védelmi intézkedések kidolgozásában. Ennek ellenére a red teaming az egyik legkevésbé érthető kiberbiztonsági irányítási módszer, és sok szervezet még mindig vonakodik ennek a gyakorlati alkalmazásától.
Ebben a cikkben részletesen elmagyarázzuk, mit takar a Red Teaming fogalma, és hogyan segíthet a valósághű támadások komplex szimulációs gyakorlatainak bevezetése a szervezete biztonságának javításában. A cikk célja, hogy bemutassa, hogyan növelheti ez a módszer az információs rendszereinek biztonságát.
Red Teaming: áttekintés
Bár manapság a 'piros' és 'kék' csapatok elsősorban az információtechnológia és a kiberbiztonság területén kötődnek, ezeket a fogalmakat a katonai szféra hozta létre. Valójában én is a hadseregben hallottam először ezekről a fogalmakról. A kiberbiztonsági elemző munkája az 1980-as években nagymértékben eltért a ma létező gyakorlatoktól: a titkosított számítógépes rendszerekhez való hozzáférés sokkal korlátozottabb volt, mint manapság.
Az én első tapasztalatom a katonai játékokkal – a modellezéssel, a szimulációval és a kölcsönhatás szervezésével – nagyon hasonló volt a mai komplex támadási szimulációs folyamathoz, amely a kiberbiztonságban elterjedt. Akárcsak ma, korábban is óriási figyelmet fordítottak a szociális mérnöki módszerek alkalmazására, hogy meggyőzzék a munkavállalókat arról, hogy jogtalan hozzáférést adjanak a „ellenségnek” a katonai rendszerekhez. Így bár a támadási szimuláció technikai módszerei jelentősen fejlődtek a 80-as évek óta, emlékeztetni kell arra, hogy sok alapvető eszköz a versenyképességi megközelítéshez, különösen a szociális mérnöki trükkök, nagymértékben függetlenek a platformtól.
A komplex valós támadások szimulációjának alapvető értéke azóta sem változott meg a 80-as évek óta. Amikor egy támadást szimulálsz a rendszereiden, könnyebben észlelheted a sebezhetőségeket, és megértheted, hogyan lehet azokat kihasználni. És bár korábban a red teaminget elsősorban „fehér kalapos hackerek” és kiberbiztonsági szakemberek használták a sebezhetőségek keresésére penetrációs tesztelés során, ma ennek a módszernek szélesebb körű alkalmazása van a kiberbiztonság és az üzleti élet terén.
A red teaming kulcsa az a megértés, hogy valójában nem kaphatsz képet a rendszereid védelméről, amíg nem támadják meg őket. Ahelyett, hogy kockáztatnád a valódi támadók általi támadást, sokkal biztonságosabb egy ilyen támadást szimulálni a „vörös csapat” segítségével.
Red Teaming: felhasználási forgatókönyvek
Egyszerű módja annak, hogy megértsük a red teaming alapjait, ha megnézünk néhány példát. Itt van kettő közülük:
- Forgatókönyv 1. Képzeld el, hogy egy ügyfélszolgálati weboldal pénzügyi tesztjét elvégezték, és a vizsgálat sikeres volt. Ez látszólag azt jelezheti, hogy minden rendben van. Azonban később a komplex támadási szimuláció során a „vörös csapat” felfedezi, hogy bár az ügyfélszolgálati alkalmazás rendben van, a harmadik féltől származó chat funkció nem tudja pontosan azonosítani az embereket, és ez lehetőséget ad arra, hogy megvezesse az ügyfélszolgálati képviselőket, hogy megváltoztassák az e-mail címet a fiókban (amelynek eredményeként egy új személy, a támadó, hozzáférhet).
- Forgatókönyv 2. A pentest revealed that all VPN and remote access controls are secure. However, a representative from the 'red team' easily passes through the reception desk and removes a laptop from one of the employees.
In both of the aforementioned cases, the 'red team' tests not only the reliability of each system individually but also the entire system as a whole for vulnerabilities.
Who needs comprehensive attack simulation?
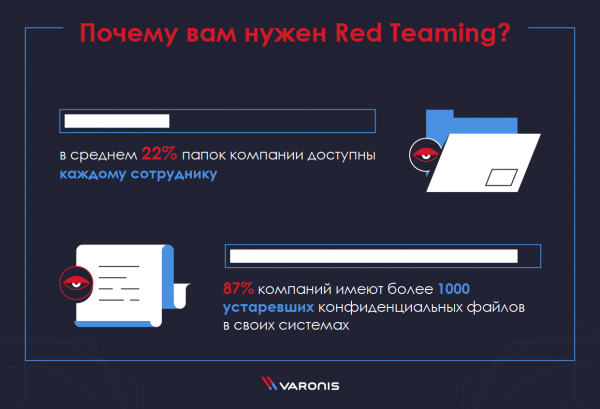
In short, almost any company can benefit from red teaming. As shown , a disturbingly large number of organizations are under the false impression that they have complete control over their data. We found, for instance, that on average 22% of a company's folders are accessible to every employee, and 87% of companies have more than 1,000 outdated confidential files in their systems.
If your company is not in the technology sector, you might think that red teaming won’t bring you much benefit. This is not the case. Cybersecurity is not just about protecting confidential information.
Cybercriminals equally try to obtain technologies regardless of the company’s sector. For example, they may seek to gain access to your network to hide their activities while compromising another system or network elsewhere in the world. In this type of attack, cybercriminals do not need your data. They want to infect your computers with malware to turn your system into a botnet.
For small companies, it may be difficult to find resources to conduct red teaming. In this case, it makes sense to outsource this process to an external contractor.
Red Teaming: Recommendations
The optimal timing and frequency of red teaming depend on the sector you operate in and the maturity of your cybersecurity measures.
Különösen automatizálni kell olyan tevékenységeket, mint az eszközök kutatása és a sebezhetőségek elemzése. Szervezetének szintén ötvöznie kell az automatizált technológiákat az emberi ellenőrzéssel, rendszeresen végrehajtva átfogó penetrációs teszteléseket.
Több üzleti ciklus penetrációs tesztelése és sebezhetőségek felkutatása után átállhat egy Valóságszimulációra. Ezen a szinten a red teaming jelentős előnyöket kínálhat. Azonban, ha megpróbálja ezt megtenni, mielőtt megalapozza a kiberbiztonság alapjait, nem fogja elérni a kívánt eredményeket.
A „fehér kalapos” csapat valószínűleg annyira gyorsan és könnyen képes sebezhetővé tenni egy felkészületlen rendszert, hogy túl kevés információt kap a további lépések meghozatalához. A valódi hatás elérése érdekében a „vörös csapat” által kapott információnak össze kell egyeznie a korábbi penetrációs tesztekkel és sebezhetőségi értékelésekkel.
Mi az a penetrációs tesztelés?
A Valóságszimulációt (Red Teaming) gyakran összekeverik a de e két módszer kissé eltér. Pontosabban, a penetrációs tesztelés csupán a red teaming egyik módszere.
A pentester szerepe A pentesterek munkája négy alapvető szakaszra osztható: tervezés, információgyűjtés, támadás és jelentés készítése. Ahogy látja, a pentesterek többet tesznek, mint hogy csupán a szoftver sebezhetőségeit keresik. Megpróbálnak hacker pozícióba kerülni, és miután bejutnak a rendszerébe, elkezdődik az igazi munkájuk.
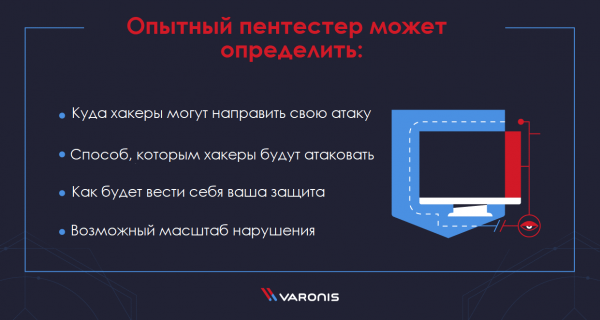
Feltárják a sebezhetőségeket, majd az beszerzett információk alapján új támadásokat hajtanak végre, lépkedve a mappastruktúrák hierarchiájában. Ez az, ami megkülönbözteti a penetrációs tesztet végző szakembereket azoktól, akiket csupán a sebezhetőségek felkutatására alkalmaznak, például portszkennelés vagy víruskereső szoftverek segítségével. Egy tapasztalt pentester képes meghatározni:
- hová irányíthatják a hackerek a támadásaikat;
- hogyan fognak a hackerek támadni;
- hogyan fognak működni a védelmi intézkedések;
- a lehetséges megsértési mértéket.
A behatolás célja, hogy azonosítsa az alkalmazások és hálózatok szintjén meglévő hiányosságokat, valamint a fizikális biztonsági akadályok megkerülésének lehetőségeit. Míg az automatizált tesztelés képes néhány kiberbiztonsági problémát felfedni, a manuális behatolás-tesztelés figyelembe veszi a vállalkozás sebezhetőségét a támadásokkal szemben is.
Red Teaming vs. behatolás-tesztelés
Kétségtelen, hogy a behatolás-tesztelés fontos, de csupán egy része a Red Teaming tevékenységek széles skálájának. A "vörös csapat" tevékenységei sokkal szélesebb célokat szolgálnak, mint a pentestereké, akik gyakran csak az a céljuk, hogy hozzáférjenek a hálózathoz. A Red Teaminghez általában több ember, erőforrás és idő szükséges, mivel a "vörös csapat" szakemberei alaposan megvizsgálják a kockázatok és sebezhetőségek valós szintjét a technológiák, valamint a szervezet emberi és fizikai eszközeivel kapcsolatban.
Ezenkívül további eltérések is léteznek. A Red Teaming általában az olyan szervezeteknél használatos, amelyek már érett és fejlett kiberbiztonsági intézkedésekkel rendelkeznek (bár a gyakorlatban ez nem mindig így van).
Általában ezek olyan cégek, amelyek már elvégezték a behatolás-tesztelést és kijavították a legtöbb megtalált sebezhetőséget, és most keresnek valakit, aki újra megpróbálhat hozzáférni a bizalmas információkhoz vagy bármilyen módon megkerülheti a védelmet.
Ezért a Red Teaming egy olyan szakértői csoportra támaszkodik, amely a konkrét célra összpontosít. Ők a belső sebezhetőségekre összpontosítanak, és mind elektronikus, mind fizikai módszereket alkalmaznak a szociális mérnökség terén a szervezet dolgozóival szemben. A pentesterekkel ellentétben a "vörös csapatok" nem sietnek a támadásaik során, hogy elkerüljék a felfedezést, ahogyan azt egy valódi kiberbűnöző tenné.
A Red Teaming előnyei
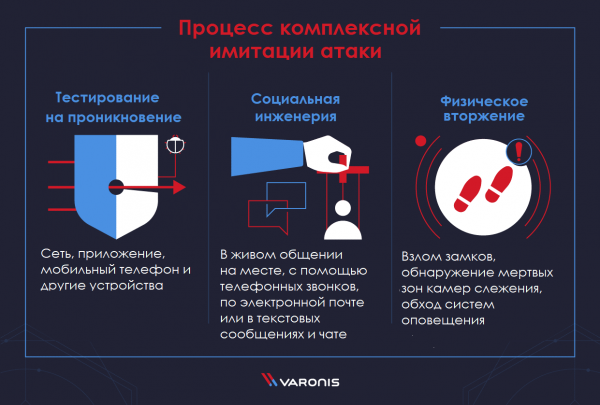
A komplex támadási szimulációknak számos előnye van, de a legfontosabb, hogy ez a megközelítés átfogó képet ad a szervezet kibervédelmi szintjéről. Egy tipikus komplex támadási szimuláció magában foglalja a behatolás tesztelését (hálózat, alkalmazás, mobiltelefon és egyéb eszközök), a szociális mérnökséget (élő, helyszíni interakció, telefonos hívások, e-mailek vagy szöveges üzenetek és chat) és a fizikai behatolást (zárak feltörése, a kamerafigyelés holt zónáinak felfedezése, riasztórendszerek megkerülése). Ha bármelyik ilyen aspektusban sérülékenységek találhatók, azok felfedezésre kerülnek.
Miután a sérülékenységeket felfedezték, azok javíthatók. A hatékony támadási szimulációs eljárás nem ér véget a sérülékenységek felfedezésével. Miután a biztonsági hiányosságokat pontosan azonosították, érdemes foglalkozni a kijavításukkal és az újrateszteléssel. Valójában a valódi munka gyakran a "vörös csapat" behatolása után kezdődik, amikor kriminális elemzést végeznek a támadásról és próbálnak csökkenteni a felfedezett sérülékenységeket.
Ezen két fő előny mellett a red teaming számos további előnyt is kínál. Így a "vörös csapat" képes:
- azonosítani a vállalat kulcsfontosságú információs eszközeiben rejlő kockázatokat és megtámadhatóságokat;
- szimulálni a valós támadók módszereit, taktikáját és eljárásait korlátozott és kontrollált kockázati környezetben;
- értékelni a szervezet képességét komplex célzott fenyegetések észlelésére, reagálására és megelőzésére;
- serkenteni a szoros együttműködést az IT-biztonsági osztályok és a "kék csapatok" között, hogy jelentős mértékben csökkentsék a következményeket és átfogó gyakorlati workshopokat végezzenek a felfedezett sérülékenységekről.
Hogyan működik a Red Teaming?
Nagyszerű módja annak, hogy megértsük a red teaming működését, ha megvizsgáljuk, hogyan zajlik ez általában. A tipikus komplex támadási szimuláció több szakaszból áll:
- A szervezet egy célpontot egyeztet a "vörös csapattal" (belső vagy külső) a végrehajtandó támadás kapcsán. Például ez a cél lehet egy bizonyos szerverről történő bizalmas információk kinyerése.
- Ezután a vörös csapat célfelderítést végez. Ennek eredményeként összeállítják a célzott rendszerek térképét, beleértve a hálózati szolgáltatásokat, webalkalmazásokat és a dolgozók belső portáljait.
- Ezt követően a célzott rendszerben biztonsági rések után kutatnak, amelyeket általában phishing vagy XSS támadások révén valósítanak meg.
- Amint megszerzik az hozzáférési tokeneket, a vörös csapat felhasználja azokat további sebezhetőségek feltárására.
- További sebezhetőségek felfedezése esetén a vörös csapat törekedni fog arra, hogy a szükséges szintre emelje hozzáférését a cél elérése érdekében.
- Amikor hozzáférést nyernek a célzott adatokhoz vagy eszközhöz, a támadás feladata teljesítve van.
Valójában egy tapasztalt vörös csapat szakember számos különböző módszert alkalmaz a felsorolt lépések mindegyikének végrehajtásához. Azonban a legfontosabb megállapítás az, hogy az egyes rendszerekben található kis sebezhetőségek kataklizmikus hibákká fejlődhetnek, ha láncba kapcsolódnak.
Mire érdemes figyelni a vörös csapat igénybevételekor?
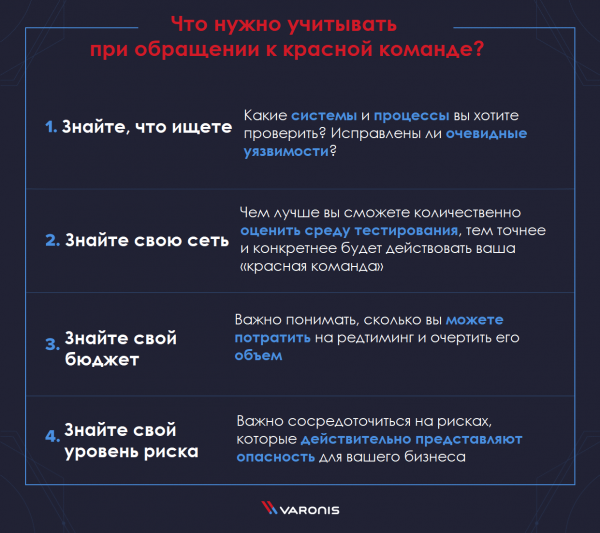
A red teamingből a legjobbat szeretnéd kihozni, alapos felkészülés szükséges. A rendszerek és folyamatok, amelyeket minden szervezet használ, különböznek, és a red teaming minőségi szintjét akkor érik el, ha a saját rendszereid sebezhetőségeit célozzák meg. Ezért fontos figyelembe venni több tényezőt:
Tudd, mit keresel
Mindenekelőtt fontos megérteni, hogy mely rendszereket és folyamatokat szeretnél tesztelni. Lehet, hogy tudod, hogy egy webalkalmazást szeretnél tesztelni, de nem teljesen érted, mit is jelent ez valójában, és milyen más rendszerek kapcsolódnak a webalkalmazásaidhoz. Ezért fontos, hogy jól ismerd a saját rendszereidet, és javíts minden nyilvánvaló sebezhetőséget, mielőtt komplex, valós támadási szimulációba kezdenél.
Ismerd a hálózatodat
Ez összefügg az előző ajánlással, de inkább a hálózatod technikai jellemzőire vonatkozik. Minél jobb mennyiségi értékelést tudsz adni a tesztkörnyezetedről, annál pontosabban és konkrétabban fog működni a vörös csapatod.
Ismerd a költségkeretedet
A Red Teaming can be conducted at various levels, but simulating a full spectrum of attacks on your network, including social engineering and physical intrusion, can be an expensive endeavor. For this reason, it is essential to understand how much you can spend on such verification and, accordingly, outline its scope.
Ismerje meg a kockázati szintjét
Néhány szervezet viszonylag magas kockázati szintet enged meg magának az üzleti eljárások keretein belül. Másoknak viszont sokkal szigorúbban kell korlátozniuk kockázati szintjüket, különösen, ha a vállalat erősen szabályozott iparágban működik. Ezért a Red Teaming során fontos a valóban üzleti veszélyt jelentő kockázatokra összpontosítani.
Red Teaming: eszközök és taktikák
Megfelelő végrehajtás mellett a 'vörös csapat' nagyszabású támadást fog végrehajtani a hálózataikon, minden olyan eszköz és módszer felhasználásával, amelyet a hekkerek is használnak. Ezek között többek között:
- Alkalmazások penetrációs tesztelése — célja az alkalmazási szintű hiányosságok feltárása, például a hamis webhelyek keresztkérdései, a bemeneti adatok hiányosságai, a gyenge munkamenetkezelés és sok egyéb.
- Hálózati penetrációs tesztelés — célja a hálózati és rendszerszintű hiányosságok feltárása, beleértve a nem megfelelő konfigurációkat, a vezeték nélküli hálózatok sebezhetőségeit, az engedély nélküli szolgáltatásokat és sok mást.
- Fizikai penetrációs tesztelés — a biztonsági ellenőrzési eszközök hatékonyságának, valamint erősségeinek és gyengeségeinek ellenőrzése a valós életben.
- Social Engineering — célja az emberek és az emberi természet gyengeségeinek kihasználása, az emberek hajlandóságának tesztelése a csalásra, meggyőzésre és manipulációkra elektronikus levél phishing, telefonhívások és szöveges üzenetek, valamint a helyszíni fizikai érintkezés révén.
Mindezek az összetevők képezik a Red Teaminget. Ez egy nagyszabású, többrétegű támadásmodellezés, amelynek célja meghatározni, hogy mennyire képesek az emberei, a hálózatai, az alkalmazásai és a fizikai biztonsági ellenőrzések ellenállni egy valódi támadó támadásának.
A Red Teaming módszereinek folyamatos fejlesztése
A komplex, valódi támadások szimulációjának jellege, ahol a „piros csapatok” új biztonsági réseket próbálnak felfedezni, míg a „kék csapatok” próbálják azokat javítani, folyamatosan fejleszti az ilyen ellenőrzési módszereket. Emiatt nehéz aktuális listát összeállítani a modern red teaming technikákról, mivel ezek gyorsan elavulnak.
Ezért a legtöbb red teaming szakember legalább egy részét az idejüknek új sebezhetőségek és azok kihasználásának módszereinek tanulmányozására fordítja, számos, a „piros csapatok” közössége által biztosított forrást felhasználva. Íme a legnépszerűbbek ezek közül:
- — előfizetéses szolgáltatás, amely online videokurzusokat kínál, főként behatolási tesztelésről, valamint operációs rendszerek forenzikus vizsgálatáról, szociális mérnöki feladatokról és az információvédelmi assembly nyelvről szóló kurzusokat.
- — „offenzív kiberbiztonsági operátor”, aki rendszeresen blogot vezet a komplex, valódi támadások szimulálásának módszereiről, és kiváló forrást jelent az új megközelítésekhez.
- A Twitter is jó forrás, ha aktuális információt keresel a red teamingről. Ezt a hashtagek alapján találhatod meg és .
- — egy másik tapasztalt red teaming szakember, aki hírlevelet ad ki és vezet, és sokat ír a „piros csapatok” modern tendenciáiról. Legutóbbi cikkei között szerepel: és .
- — a PortSwigger Web Security által szponzorált webbiztonsági hírlevél. Jó forrást jelent a red teaminggel kapcsolatos fejlesztések és hírek megismerésére – hackelésekről, adatlopásokról, exploitokról, webalkalmazások sebezhetőségeiről és új biztonsági technológiákról.
- — „fehér kalapos” hacker és behatolási tesztelő szakember, aki rendszeresen bemutatja a „piros csapat” új taktikáit a .
- MWR labs — jó, bár rendkívül technikai forrás a red teaming híreiről. Használható eszközöket publikálnak a piros csapatok számára , és az problémamegoldó tippeket tartalmaz, amelyekkel a biztonsági tesztelők találkoznak.
- — ügyvéd és 'fehér kalapos' hekkert. Twitter hírfolyamában hasznos módszerek találhatók a 'piros csapatok' számára, mint például SQL-injekciók írása és OAuth-tokenek hamisítása.
- (ATT & CK) — ez egy alaposan kidolgozott tudásbázis a kiberbűnözők viselkedéséről. Követi a kiberbűnözők életciklusának fázisait és a célpontjaik platformjait.
- — ez egy hacker kézikönyv, amely, bár meglehetősen régi, sok alapvető módszert tartalmaz, amelyek még mindig a valós támadások komplex szimulációjának alapját képezik. A szerző, Peter Kim, szintén rendelkezik egy , amelyben betörési tippeket és egyéb információkat ajánl.
- A SANS Institute — egy másik nagyobbikiberbiztonsági képzési anyagot biztosító szervezet. Az ő , amely a digitális kriminalisztikára és az incidenst válaszoló intézkedésekre fókuszál, tartalmazza a SANS legfrissebb tanfolyami híreit és szakértői tanácsokat.
- Néhány legérdekesebb red teaminggel kapcsolatos újdonság megjelent a . Ott olyan technológiai orientált cikkek találhatók, mint a Red Teaming és a penetrációs tesztelés összehasonlítása, valamint elemző cikkek, mint például a 'Piros csapat szakértői nyilatkozata'.
- Végül, az Awesome Red Teaming — a GitHub-on található közösség, amely tartalmaz a Red Teaminghez kapcsolódó forrásokról. Ez a lista szinte minden technikai aspektust érint a 'piros csapat' tevékenységéből, az elsődleges hozzáféréstől kezdve a rosszindulatú tevékenység végrehajtásáig, egészen az adatok gyűjtéséig és kinyeréséig.
Mi az a 'kék csapat'?
Annyi 'színes' csapat létezésével nehéz lehet meghatározni, hogy a szervezetének melyik típusa szükséges.
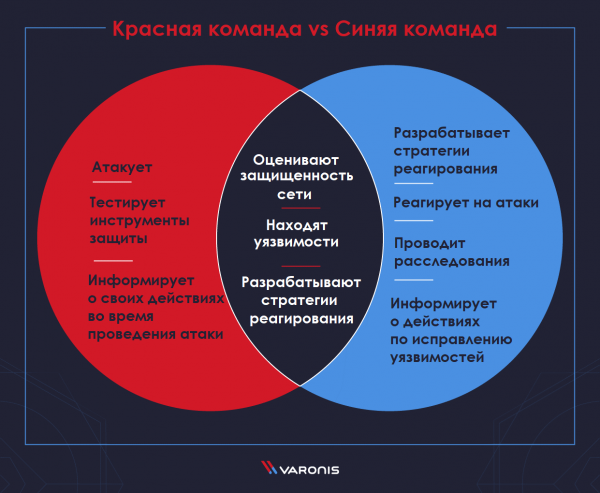
Az egyik alternatíva a "vörös csapat" mellett, pontosabban annak egy másik típusa, amelyet együtt használhatunk a "vörös csapattal", a "kék csapat". A "kék csapat" szintén értékeli a hálózat biztonságát és feltárja az infrastruktúra esetleges sebezhetőségeit. Azonban más a célja. Az ilyen típusú csapatokra szükség van a védelmi mechanizmusok védelmére, módosítására és átszervezésére, hogy a beavatkozás a lehető leghatékonyabb legyen.
A "vörös csapathoz" hasonlóan a kék csapatnak is ismernie kell a támadók taktikáit, technikáit és eljárásait, hogy ezek alapján válasszanak ki reagálási stratégiákat. Azonban a "kék csapat" feladatai nem merülnek ki csupán a támadások elleni védelemben. Aktívan részt vesz a teljes biztonsági infrastruktúra megerősítésében is, például behatolásmegelőző rendszer (IDS) alkalmazásával, amely folyamatosan elemzi a szokatlan és gyanús aktivitást.
Íme néhány lépés, amelyet a "kék csapat" végez:
- biztonsági audit, különösen DNS audit;
- naplók és memóriák elemzése;
- hálózati adatcsomagok elemzése;
- kockázatelemzés;
- digitális lábnyom elemzés;
- fordított fejlesztés;
- DDoS tesztelés;
- kockázati megvalósítási forgatókönyvek kidolgozása.
A vörös és kék csapat közötti különbségek
Ez egy gyakori kérdés sok szervezet számára: melyik csapatot érdemes kihasználni – a vöröset vagy a kéket. Ez a kérdés gyakran barátságos ellenszenvet is magával hoz az emberek között, akik "a barikád különböző oldalain" dolgoznak. A valóságban azonban egyik csapat sem értelmezhető a másik nélkül. Tehát a helyes válasz az, hogy mindkét csapat fontos.
A "vörös csapat" támad, hogy ellenőrizze a "kék csapat" felkészültségét a védelemre. Néha a "vörös csapat" felfedezheti azokat a sebezhetőségeket, amelyeket a "kék csapat" teljes mértékben figyelmen kívül hagyott, és ebben az esetben a "vörös csapat" meg kell mutassa, hogyan javíthatók ezek a sebezhetőségek.
Mindkét csapat számára létfontosságú, hogy együttműködjenek a kiberbűnözők ellen az információbiztonság megerősítése érdekében.
Ezért nincs értelme csak egy oldalra választani, vagy csak egyfajta csapatba fektetni. Fontos emlékezni arra, hogy mindkét fél célja a kiberbűnözés megelőzése.
Más szavakkal, a vállalatoknak meg kell alakítaniuk a két csapat közötti együttműködést, hogy átfogó auditot biztosítsanak - a végrehajtott támadások és ellenőrzések naplóival, valamint az észlelt jellemzők feljegyzéseivel.
A "vörös csapat" információt ad a végrehajtott műveletekről a támadási szimuláció során, míg a kék csapat a hiányosságok pótlása és a felfedezett sebezhetőségek megszüntetése érdekében tett lépéseiről beszél.
A két csapat jelentőségét nem szabad alábecsülni. A folyamatos biztonsági auditjuk, penetrációs tesztjeik és az infrastruktúra fejlesztése nélkül a cégek nem tudnák, hogy milyen állapotban van a saját biztonságuk. Legalábbis addig, amíg nem történik adatlopás, és nem válik fájdalmassá nyilvánvalóvá, hogy a biztonsági intézkedések nem bizonyultak elegendőnek.
Mi az a "lila csapat"?
A "lila csapat" a vörös és a kék csapat egyesítésére tett kísérletek eredményeként jött létre. A "lila csapat" inkább egy koncepció, mintsem külön csapattípus. Úgy kell tekinteni, mint a vörös és a kék csapat kombinációját. Mindkét csapatot bevonja, segítve őket az együttműködésben.
A "lila csapat" segíthet a biztonsági szolgáltatásoknak a sebezhetőségek felfedezésének, a fenyegetések keresésének és a hálózat figyelésének hatékonyságának növelésében a közös fenyegetési forgatókönyvek pontos modellezésével és új észlelési és fenyegetésmegelőzési módszerek kidolgozásának támogatásával.
Néhány szervezet a "lila csapatot" egyszeri célzott tevékenységek során alkalmazza, amikor a biztonsági célok, határidők és kulcsfontosságú eredmények világosan meghatározottak. Ez magában foglalja a támadás és a védekezés hiányosságainak elismerését, valamint a jövőbeli képzési és technológiai igények meghatározását.
Egy alternatív megközelítés, amely mostanában egyre népszerűbb, az, hogy a "lila csapatot" mint egy koncepcionális modellt kezeljük, amely az egész szervezetre kiterjed, elősegítve a kiberbiztonsági kultúra kialakulását és folyamatos fejlesztését.
Zárás
A Vörös Csapat tesztelés, vagyis a komplex támadásimádat egy erőteljes módszer a biztonsági rendszer sebezhetőségeinek tesztelésére, de óvatosan kell alkalmazni. Különösen, hogy a használatához elegendő különben nem fogja megvalósítani az elvárásait.
A vörös csapat tesztelés felfedheti az Ön rendszereiben lévő sebezhetőségeket, amelyekre talán még nem is gondolt, és segíthet azok megszüntetésében. A kék és vörös csapat közötti versengő megközelítéssel szimulálhatja egy valódi hacker cselekedeteit, mintha el szeretné lopni az adatait vagy megsemmisíteni az eszközeit.
Forrás: habr.com
