

A WorldSkills mozgalom célja, hogy a résztvevők elsősorban gyakorlati készségeket sajátíthassanak el, amelyek a modern munkaerőpiacon keresettek. A „Hálózati és rendszergazdai” kompetencia három modulból áll: Hálózat, Windows, Linux. A feladatok versenyről versenyre változnak, a lebonyolítás feltételei is módosulnak, azonban a feladatok felépítése nagyrészt állandó marad.
A Hálózat sziget lesz az első, mivel egyszerűsége miatt könnyebb, mint a Linux és Windows szigetek.
A cikkben a következő feladatokat tárgyaljuk:
- Adja meg az ÖSSZES eszköz nevét a topológia szerint.
- Jelölje ki az ÖSSZES eszköznek a wsrvuz19.ru domain nevet.
- Hozzon létre az ÖSSZES eszközön egy wsrvuz19 felhasználót cisco jelszóval.
- A felhasználó jelszavának a konfigurációban a hash függvény eredményeként kell tárolódnia.
- A felhasználónak maximális jogosultsággal kell rendelkeznie.
- Az ÖSSZES eszközön implementálja az AAA modellt.
- A távoli konzolra való hitelesítésnek a helyi adatbázis használatával kell történnie (kivéve az RTR1 és RTR2 eszközöket).
- Sikeres hitelesítés után a távoli konzolra való belépéskor a felhasználónak azonnal a maximális jogosultsági szintre kell kerülnie.
- Állítsa be a helyi konzol hitelesítésének szükségességét.
- Sikeres hitelesítés után a helyi konzolon a felhasználónak a minimális jogosultsági szintre kell kerülnie.
- A BR1 eszközön a helyi konzolon történő sikeres hitelesítés után a felhasználónak a maximális jogosultsági szintre kell kerülnie.
- Az ÖSSZES eszközön állítson be wsr jelszót a privilegizált módba való belépéshez.
- A jelszónak a konfigurációban NEM a hash függvény eredményeként kell tárolódnia.
- Állítson be egy olyan módot, ahol az összes jelszó titkosítva lesz a konfigurációban.
A hálózat topológiája a fizikai szinten a következő ábrán látható:
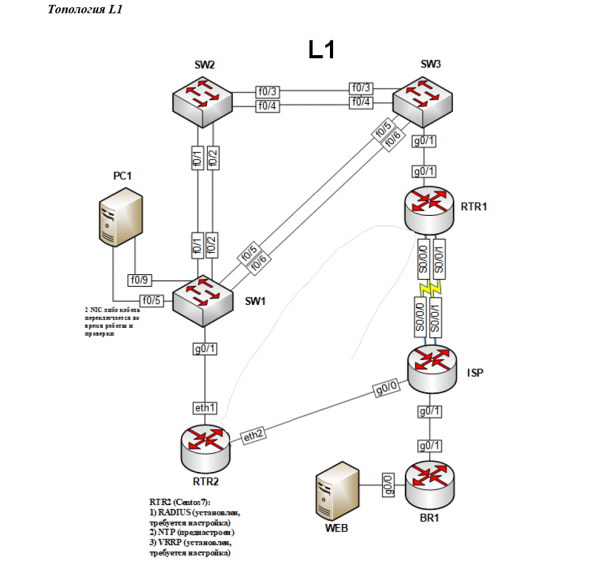
1. Adja meg az ÖSSZES eszköz nevét a topológia szerint.
Az eszköz (hostname) nevének megadásához globális konfigurációs módból adja meg a parancsot. hosztnév SW1, ahol a SW1 helyett kell a feladatokban megadott felszerelés nevét írni.
A beállítás ellenőrizhető akár vizuálisan is - a telepített Switch lett SW1:
Switch(config)# hostname SW1
SW1(config)#
A fő feladat bármilyen beállítás után a konfiguráció megőrzése.
Ezt a globális konfigurációs módból a következő parancs segítségével tehetjük meg: do write:
SW1(config)# do write
Konfiguráció építése...
A konfiguráció tömörítése 2142 bájtról 1161 bájtra[OK]
Vagy a privilegizált módból a következő parancs segítségével: write:
SW1# write
Konfiguráció építése...
A konfiguráció tömörítése 2142 bájtról 1161 bájtra[OK]
2. Minden eszközhöz állítson be doménnevet: wsrvuz19.ru
A wsrvuz19.ru doménnév alapértelmezettként a globális konfigurációs módból az alábbi paranccsal állítható be: ip domain-name wsrvuz19.ru.
A ellenőrzést a következő parancs segítségével lehet végezni a globális konfigurációs módból:
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Névellenőrzési nézet: Globális
Alapértelmezett domén: wsrvuz19.ru
...
3. Hozzon létre minden eszközön egy wsrvuz19 nevű felhasználót cisco jelszóval.
Olyan felhasználót kell létrehozni, aki a legmagasabb privilégium szinttel rendelkezik, és a jelszó hash-funkcióként van tárolva. Mindezek a feltételek a következő paranccsal érvényesíthetők: username wsrvuz19 privilege 15 secret cisco.
Itt:
username wsrvuz19 — a felhasználónév;
privilege 15 — a privilégium szint (0 — minimális szint, 15 — maximális szint);
secret cisco — a jelszó tárolása MD5 hash-funkcióként.
A show parancs running-config lehetővé teszi a jelenlegi konfiguráció beállításainak ellenőrzését, ahol megtalálható a hozzáadott felhasználót tartalmazó sor, és megbizonyosodhatunk arról, hogy a jelszó titkosítva van tárolva:
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Minden eszközön valósítsa meg az AAA modellt.
Az AAA modell — az azonosítás, jogosultság és eseménykontozási rendszer. Ennek a feladatnak az elvégzéséhez először az AAA modellt kell bekapcsolni, és meg kell adni, hogy az azonosítás a helyi adatbázis segítségével történik:
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. A távoli konzolon történő azonosításnak a helyi adatbázis segítségével kell történnie (kivéve az RTR1 és RTR2 eszközöket).
A feladatok során kétféle konzolt határoznak meg: helyi és távoli. A távoli konzol lehetővé teszi távoli kapcsolatok létesítését, például SSH vagy Telnet protokollon keresztül.
A feladat elvégzéséhez a következő parancsokat kell beírni:
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
A parancs line vty 0 4 a virtuális terminálvonalak 0-tól 4-ig terjedő beállítására vonatkozik.
A parancs login authentication default Alapértelmezett hitelesítési módot aktivál a virtuális konzolon, és az alapértelmezett módot a korábbi feladatban a parancs állította be aaa authentication login default local.
A távoli konzol beállítási módjából való kilépés a parancs segítségével történik exit.
A megbízható ellenőrzés egy Telnet protokollon történő tesztelés lesz az egyik eszközről a másikra. Figyelembe kell venni, hogy ehhez alapvető kapcsolási és IP-címzés beállítása szükséges a választott berendezésen.
SW3#telnet 2001:100::10
Felhasználói hozzáférés ellenőrzése
Felhasználónév: wsrvuz19
Jelszó:
SW1>
b. Sikeres hitelesítés után a távoli konzolról való belépéskor a felhasználónak azonnal a legmagasabb jogosultsági szintű módba kell lépnie
E feladat megoldásához szükséges újra visszatérni a virtuális terminál vonalak beállításához, és a jogosultsági szintet a parancs segítségével megadni privilege level 15, ahol a 15 ismét a legmagasabb szint, míg a 0 a legkisebb jogosultsági szint:
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
Ellenőrzésül vesszük az előző alfeladat megoldását — távoli csatlakozás Telneten:
SW3#telnet 2001:100::10
Felhasználói hozzáférés ellenőrzése
Felhasználónév: wsrvuz19
Jelszó:
SW1#
A hitelesítés után a felhasználó azonnal a privilegizált módba lép, megkerülve a nem privilegizált módot, ez azt jelenti, hogy a feladatot helyesen hajtottuk végre.
c-d. Állítsa be a szükségletet a helyi konzolon, és sikeres hitelesítés után a felhasználónak a legkisebb jogosultsági szintű módba kell lépnie
A parancsok felépítése ezekben a feladatokban megegyezik a korábbi 4.a és 4.b feladatokkal. A parancs line vty 0 4 cserélve van console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Ahogy már említettük, a minimális jogosultsági szint a 0 szám jelöli. Az ellenőrzést a következő módon lehet végrehajtani:
SW1# exit
Felhasználói hozzáférés ellenőrzése
Felhasználónév: wsrvuz19
Jelszó:
SW1>
A hitelesítés után a felhasználó a nem privilegizált módba lép, ahogyan a feladatban meg van adva.
e. A BR1-nél sikeres hitelesítés után a helyi konzolon a felhasználónak a legmagasabb jogosultsági szintű módba kell lépnie
A BR1 helyi konzoljának beállítása a következőképpen alakul:
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
Az ellenőrzés ugyanazzal a módszerrel történik, mint az előző pontban:
BR1# exit
Felhasználói hozzáférés ellenőrzése
Felhasználónév: wsrvuz19
Jelszó:
BR1#
A hitelesítés után átkapcsolás történik a privilégizált módba.
5. MINDEN eszközön állítsa be a wsr jelszót a privilégizált módba való belépéshez.
A feladatok azt mondják, hogy a privilégizált mód jelszavát alapértelmezés szerint nyíltan kell tárolni, de a jelszavak titkosításának módja nem engedélyezi a jelszó nyílt formában való megtekintését. A privilégizált módba való belépéshez szükséges jelszó beállításához a következő parancsot kell használni: enable password wsr. A kulcsszó használatával password, definiálva van, hogy a jelszó milyen formában lesz tárolva. Ha a felhasználó létrehozásakor a jelszót titkosítani kell, akkor a kulcsszó a következő volt: secret, míg a nyílt formában való tároláshoz a password.
A beállítások ellenőrizhetők a jelenlegi konfiguráció megtekintésével:
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Látható, hogy a felhasználói jelszó titkosítva van tárolva, míg a privilégizált módba való belépés jelszava nyíltan van tárolva, ahogyan a feladatokban meg van adva.
Ahhoz, hogy minden jelszó titkosított formában legyen tárolva, a következő parancsot kell használni: service password-encryption. A jelenlegi konfiguráció megtekintése most így fog kinézni:
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
A jelszó már nem elérhető nyílt formában történő megtekintésre.
Forrás: habr.com
