

Folytatjuk a WorldSkills verseny Network moduljának feladatainak elemzését a „Hálózati és rendszergazdálkodás” szakterületen.
A cikkben a következő feladatokat tárgyaljuk:
- MINDEN eszközön hozzon létre virtuális interfészeket, alinterfészeket és hurok típusú interfészeket. Határozzon meg IP address a topológiával összhangban.
- Kapcsolja be az SLAAC mechanizmust az IPv6 címek kiosztásához a MNG hálózaton a RTR1 router interfészén;
- Az IPv6 automatikus konfigurálását kapcsolja be a 100-as VLAN virtuális interfészein a SW1, SW2, SW3 switch-eken;
- MINDEN eszközön (kivéve PC1 és WEB) kézzel határozza meg a link-local címeket;
- MINDEN switch-en kapcsolja ki MINDEN, a feladatban nem használt portot és helyezze őket a 99-es VLAN-ba;
- A SW1 switch-en kapcsolja be a blokkolást 1 percre, ha 30 másodperc alatt kétszer helytelen jelszót adnak meg;
- Minden eszköznek elérhetőnek kell lennie a 2-es verziójú SSH protokollon keresztül.
A hálózat topológiája a fizikai szinten a következő ábrán látható:
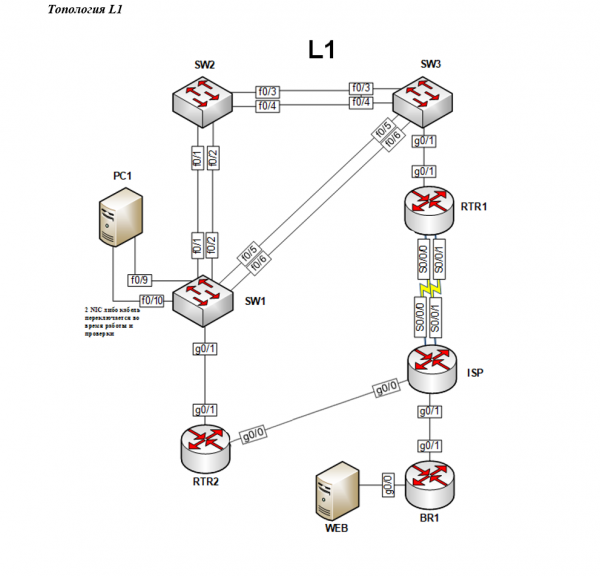
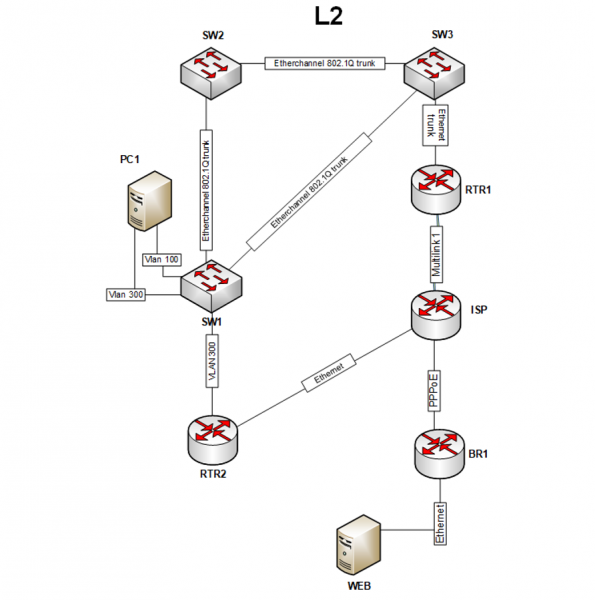
A hálózati topológia a kapcsolati szinten az alábbi ábrán látható:
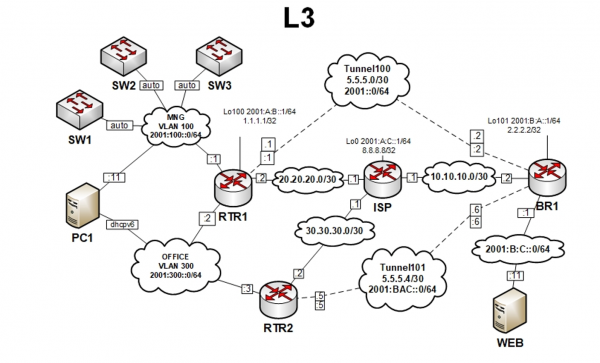
A hálózati topológia a hálózati szinten az alábbi ábrán látható:
Előkészítő beállítás
Az említett feladatok végrehajtása előtt célszerű beállítani az alapvető váltást a SW1-SW3 switch-eken, mivel így kényelmesebb lesz a későbbi beállítások ellenőrzése. A kapcsolási beállításokat részletesen leírjuk a következő cikkben, addig csak az alapbeállításokat fogjuk meghatározni.
Először VLAN-t kell létrehozni 99, 100 és 300 számokkal minden switch-en:
SW1(config)#vlan 99
SW1(config-vlan)#exit
SW1(config)#vlan 100
SW1(config-vlan)#exit
SW1(config)#vlan 300
SW1(config-vlan)#exit
A következő lépés a g0/1 interfész 300-as VLAN-ba való áthelyezése a SW1-en:
SW1(config)#interface gigabitEthernet 0/1
SW1(config-if)#switchport mode access
SW1(config-if)#switchport access vlan 300
SW1(config-if)#exit
A f0/1-2, f0/5-6 interfészeket, amelyek más switch-ek felé néznek, trunk módba kell kapcsolni:
SW1(config)#interface range fastEthernet 0/1-2, fastEthernet 0/5-6
SW1(config-if-range)#switchport trunk encapsulation dot1q
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
A SW2 switch-en trunk módban lesznek az f0/1-4 interfészek:
SW2(config)#interface range fastEthernet 0/1-4
SW2(config-if-range)#switchport trunk encapsulation dot1q
SW2(config-if-range)#switchport mode trunk
SW2(config-if-range)#exit
A SW3 switch-en trunk módban lesznek az f0/3-6, g0/1 interfészek:
SW3(config)#interface range fastEthernet 0/3-6, gigabitEthernet 0/1
SW3(config-if-range)#switchport trunk encapsulation dot1q
SW3(config-if-range)#switchport mode trunk
SW3(config-if-range)#exit
Ebben a konfigurációs lépésben a kapcsolók lehetővé teszik a címkézett csomagok cseréjét, ami szükséges a feladatok elvégzéséhez.
1. Minden eszközön létre kell hozni virtuális interfészeket, al-interfészeket és hurok típúsú interfészeket. Az IP-címeket a topológia szerint kell hozzárendelni.
Először a BR1 útválasztót kell konfigurálni. A L3 topológia szerint itt be kell állítani egy hurok típúsú interfészt, amely a 101-es számot viseli:
// Создание loopback
BR1(config)#interface loopback 101
// Назначение ipv4-адреса
BR1(config-if)#ip address 2.2.2.2 255.255.255.255
// Включение ipv6 на интерфейсе
BR1(config-if)#ipv6 enable
// Назначение ipv6-адреса
BR1(config-if)#ipv6 address 2001:B:A::1/64
// Выход из режима конфигурирования интерфейса
BR1(config-if)#exit
BR1(config)#
A létrehozott interfész állapotának ellenőrzéséhez használhatja a parancsot show ipv6 interface brief:
BR1#show ipv6 interface brief
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local cím
    2001:B:A::1			//IPv6 cím
...
BR1#
Itt látható, hogy a hurok aktív, és annak állapota UP. Ha lentebb nézzük, akkor két IPv6 címet láthatunk, bár csak egy parancsot használtunk az IPv6 cím beállításához. Ennek az az oka, hogy FE80::2D0:97FF:FE94:5022 – ez a link-local cím, amely az ipv6 aktiválásakor kerül hozzárendelésre az interfészen a parancs által ipv6 enable.
Az IPv4 cím megtekintéséhez hasonló parancsot használunk:
BR1#show ip interface brief
...
Loopback101        2.2.2.2      YES manual up        up
...
BR1#
A BR1-en azonnal be kell állítani a g0/0 interfészt, ahol egyszerűen meg kell adni az IPv6 címet:
// Переход в режим конфигурирования интерфейса
BR1(config)#interface gigabitEthernet 0/0
// Включение интерфейса
BR1(config-if)#no shutdown
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:B:C::1/64
BR1(config-if)#exit
BR1(config)#
A beállítások ellenőrzéséhez ugyanazt a parancsot használhatja show ipv6 interface brief:
BR1#show ipv6 interface brief
GigabitEthernet0/0         [up/up]
    FE80::290:CFF:FE9D:4624	//link-local cím
    2001:B:C::1			//IPv6 cím
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local cím
    2001:B:A::1			//IPv6 cím
Következő lépésként az ISP útválasztót konfiguráljuk. Itt a feladat szerint egy 0-s hurokot kell beállítani, de emellett előnyösebb a g0/0 interfész beállítása, amelynek az 30.30.30.1 címnek kell lennie, mivel a későbbi feladatokban nem lesz szó ezen interfészek konfigurálásáról. Először a 0-s hurok van beállítva:
ISP(config)#interface loopback 0
ISP(config-if)#ip address 8.8.8.8 255.255.255.255
ISP(config-if)#ipv6 enable
ISP(config-if)#ipv6 address 2001:A:C::1/64
ISP(config-if)#exit
ISP(config)#
A parancs show ipv6 interface brief ellenőrizheti az interfész beállításának helyességét. Ezután a g0/0 interfész van beállítva:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.1 255.255.255.252
BR1(config-if)#exit
BR1(config)#
A következő lépésként a RTR1 útválasztót is be kell állítani. Itt is létre kell hozni egy 100-as hurok interfészt:
BR1(config)#interface loopback 100
BR1(config-if)#ip address 1.1.1.1 255.255.255.255
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:A:B::1/64
BR1(config-if)#exit
BR1(config)#
Az RTR1-en 2 virtuális alalapinterfészt kell létrehozni a 100 és 300 számú vlan-okhoz. Ezt a következő módon lehet megtenni.
Először is be kell kapcsolni a fizikai g0/1 interfészt a no shutdown parancs kiadásával:
RTR1(config)#interface gigabitEthernet 0/1
RTR1(config-if)#no shutdown
RTR1(config-if)#exit
Ezután a 100 és 300 számú alalapinterfészek létrehozása és konfigurálása történik:
// Создание подынтерфейса с номером 100 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.100
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 100
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:100::1/64
RTR1(config-subif)#exit
// Создание подынтерфейса с номером 300 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.300
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 300
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:300::2/64
RTR1(config-subif)#exit
Az alalapinterfész száma eltérhet attól a vlan-nak a számától, amelyben működni fog, de a kényelem érdekében jobb, ha az alalapinterfész száma megegyezik a vlan számával. Ha alalapinterfész konfigurálásakor kapszulázási típust állítunk be, akkor a vlan számával azonos számot kell megadni. Tehát a parancs után encapsulation dot1Q 300 az alalapinterfész csak a 300-as számú vlan csomagjait fogja átengedni.
A feladat végén pedig a RTR2 router következik. Az SW1 és RTR2 közötti kapcsolatnak access módban kell lennie, a switch interfésze csak a 300-as számú vlan-hoz tartozó csomagokat fogja átengedni, amit az L2 topológiai feladat mond. Tehát a RTR2 routerben csak fizikai interfészt fogunk konfigurálni, alalapinterfészek létrehozása nélkül:
RTR2(config)#interface gigabitEthernet 0/1
RTR2(config-if)#no shutdown
RTR2(config-if)#ipv6 enable
RTR2(config-if)#ipv6 address 2001:300::3/64
RTR2(config-if)#exit
RTR2(config)#
Ezután a g0/0 interfész beállítása következik:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.2 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Ezzel befejeződött a routerek interfészeinek beállítása az aktuális feladat szerint. A többi interfész beállítása a következő feladatok során fog megtörténni.
a. Aktiválja a SLAAC mechanizmust az IPv6-címek kiosztására az MNG hálózatban az RTR1 router interfészén.
A SLAAC mechanizmus alapértelmezés szerint engedélyezve van. Az egyetlen teendő az IPv6 routing engedélyezése. Ezt a következő paranccsal lehet megtenni:
RTR1(config-subif)#ipv6 unicast-routing
E parancs nélkül a berendezés host szerepet tölt be. Más szavakkal, a fent említett parancsnak köszönhetően lehetőség nyílik az IPv6 kiegészítő funkcióinak használatára, beleértve az IPv6 címek kiosztását, routing beállítását és egyebeket.
b. Az MNG 100 (MNG) virtuális interfészein a switch-eken SW1, SW2, SW3 aktiválja az IPv6 automatikus konfigurációs módot.
A L3 topológia alapján látható, hogy a switch-ek a VLAN 100 hálózatra csatlakoznak. Ez azt jelenti, hogy a switch-eken virtuális interfészeket kell létrehozni, majd ezeken keresztül kell az ipv6-címek automatikus beszerzését beállítani. Az alapbeállítást kifejezetten azért készítették, hogy a switch-ek a RTR1-től automatikusan kapják a címeket. Ezt a feladatot az alábbi parancsok listájával lehet végrehajtani, amelyek mindhárom switch-re vonatkoznak:
// Создание виртуального интерфейса
SW1(config)#interface vlan 100
SW1(config-if)#ipv6 enable
// Получение ipv6 адреса автоматически
SW1(config-if)#ipv6 address autoconfig
SW1(config-if)#exit
Ellenőrizni lehet ugyanazzal a parancssal show ipv6 interface brief:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::A8BB:CCFF:FE80:C000		// link-local cím
    2001:100::A8BB:CCFF:FE80:C000	// kapott IPv6-cím
A link-local cím mellett megjelent az RTR1-től kapott ipv6-cím is. A feladat sikeresen végrehajtható, a többi switch-en ugyanazokat a parancsokat kell megadni.
c. Az összes eszközön (kivéve PC1 és WEB) kézzel kell link-local címeket rendelni
A harminc karakteres ipv6-címek nem nyújtanak örömöt az adminisztrátoroknak, ezért lehetőség van a link-local címek kézi megváltoztatására, csökkentve azok hosszát a minimális értékre. A feladatok nem határozzák meg, hogy milyen címeket kell választani, ezért itt szabad választás van.
Például az SW1 switch-en a link-local címet fe80::10-re kell beállítani. Ezt a következő parancs kiadásával teheti meg a kiválasztott interfész konfigurálási módjában:
// Вход в виртуальный интерфейс vlan 100
SW1(config)#interface vlan 100
// Ручная установка link-local адреса
SW1(config-if)#ipv6 address fe80::10 link-local
SW1(config-if)#exit
Most a címzés sokkal vonzóbbnak tűnik:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::10		//link-local cím
    2001:100::10	//IPv6-cím
A link-local cím mellett megváltozott a kapott IPv6-cím is, mivel a cím a link-local cím alapján kerül kiadásra.
Az SW1 switch-en csak egy interfészen kellett link-local címet beállítani. A RTR1 routerrel több beállításra van szükség – a link-local címet két al-interfészen és egy loopback-en is be kell állítani, és a következő beállítások során megjelenik egy tunnel 100 interfész is.
A parancsok felesleges többszöri beírásának elkerülése érdekében egyidejűleg ugyanazt a link-local címet lehet beállítani az összes interfészen. Ezt a kulcsszóval lehet végrehajtani: range majd az összes interfész felsorolásával:
// Переход к настройке нескольких интерфейсов
RTR1(config)#interface range gigabitEthernet 0/1.100, gigabitEthernet 0/1.300, loopback 100
// Ручная установка link-local адреса
RTR1(config-if)#ipv6 address fe80::1 link-local
RTR1(config-if)#exit
Az interfészek ellenőrzésekor láthatjuk, hogy az összes kijelölt interfészen megváltoztatták a link-local címeket:
RTR1#show ipv6 interface brief
gigabitEthernet 0/1.100		[up/up]
    FE80::1
    2001:100::1
gigabitEthernet 0/1.300		[up/up]
    FE80::1
    2001:300::2
Loopback100            		[up/up]
    FE80::1
    2001:A:B::1
Minden egyéb eszköz beállítása hasonló módon történik.
d. Minden SWITCH-en tiltsa le az összes nem használt portot, és állítson át VLAN 99-be.
A fő ötlet ugyanaz, mint a több interfész konfigurálásának módja a parancs segítségével. range, majd ezután a szükséges VLAN-ba való áttérésről és az interfészek letiltásáról kell parancsokat írni. Például az SW1 kapcsolón, az L1 topológia szerint, letiltásra kerülnek a f0/3-4, f0/7-8, f0/11-24 és g0/2 portok. Ehhez a példához a következő beállítások lesznek:
// Выбор всех неиспользуемых портов
SW1(config)#interface range fastEthernet 0/3-4, fastEthernet 0/7-8, fastEthernet 0/11-24, gigabitEthernet 0/2
// Установка режима access на интерфейсах
SW1(config-if-range)#switchport mode access
// Перевод в VLAN 99 интерфейсов
SW1(config-if-range)#switchport access vlan 99
// Выключение интерфейсов
SW1(config-if-range)#shutdown
SW1(config-if-range)#exit
A már ismert parancsokkal ellenőrizve érdemes figyelmet fordítani arra, hogy minden nem használt portnak arra a státuszra kell váltania, hogy administratively down, ami azt jelzi, hogy a port ki van kapcsolva:
SW1#show ip interface brief
Interface          IP-Address   OK? Method   Status                  Protocol
...
fastEthernet 0/3   unassigned   YES unset    administratively down   down
A port VLAN-jának megtekintéséhez másik parancsot használhat:
SW1#show ip vlan
...
99   VLAN0099     active    Fa0/3, Fa0/4, Fa0/7, Fa0/8
                            Fa0/11, Fa0/12, Fa0/13, Fa0/14
                            Fa0/15, Fa0/16, Fa0/17, Fa0/18
                            Fa0/19, Fa0/20, Fa0/21, Fa0/22
                            Fa0/23, Fa0/24, Gig0/2
...
Itt minden nem használt interfésznek szerepelnie kell. Meg kell jegyezni, hogy az interfészek VLAN-ba történő áttérése nem lehetséges, ha az a VLAN még nincs létrehozva. Ezért a kezdeti beállítás során minden szükséges VLAN-t létrehoztak a működéshez.
e. Az SW1 kapcsolón tiltsa le a bejelentkezést 1 percre, ha 30 másodperc alatt kétszer hibás jelszót adnak meg.
Ezt a következő parancssal teheti meg:
// Блокировка на 60с; Попытки: 2; В течение: 30с
SW1#login block-for 60 attempts 2 within 30
Ezeket a beállításokat a következő módon is ellenőrizheti:
SW1#show login
...
   Ha 30 másodpercen belül több mint 2 bejelentkezési hiba történik,
     a bejelentkezések 60 másodpercre letiltásra kerülnek.
...
Ahol érthetően elmagyarázzák, hogy két sikertelen próbálkozás után 30 másodpercen belül a bejelentkezési lehetőség 60 másodpercre le lesz tiltva.
2. Minden eszköznek elérhetőnek kell lennie az SSH 2. verziós protokollon keresztül.
Ahhoz, hogy az eszközök elérhetők legyenek SSH 2. verzión, előzetesen be kell állítani a hardvert, így tájékoztatás céljából először a gyári beállítások szerint történik a hardver konfigurálása.
A protokoll verziót a következőképpen lehet megváltoztatni:
// Установить версию SSH версии 2
Router(config)#ip ssh version 2
Please create RSA keys (of at least 768 bits size) to enable SSH v2.
Router(config)#
A rendszer RSA kulcsokat kér az SSH 2. verzió működéséhez. A bölcs rendszer tanácsát követve, az RSA kulcsokat a következő parancs segítségével lehet létrehozni:
// Создание RSA ключей
Router(config)#crypto key generate rsa
% Please define a hostname other than Router.
Router(config)#
A rendszer nem engedélyezi a parancs végrehajtását, mivel a hostname nincs megváltoztatva. A hostname megváltoztatása után újra ki kell adni a kulcsok generálására vonatkozó parancsot:
Router(config)#hostname R1
R1(config)#crypto key generate rsa
% Kérjük, először adjon meg egy domain nevet.
R1(config)#
Most a rendszer nem engedi az RSA kulcsok létrehozását a domain név hiánya miatt. Csak a domain név beállítása után lesz lehetőség az RSA kulcsok létrehozására. Az RSA kulcsok hossza legalább 768 bit kell, hogy legyen az SSH 2-es verzió működéséhez:
R1(config)#ip domain-name wsrvuz19.hu
R1(config)#crypto key generate rsa
Hány bit legyen a modulusban [512]: 1024
% Generálom a 1024 bites RSA kulcsokat, a kulcsok nem lesznek exportálhatóak...[OK]
Ennek eredményeként a SSHv2 működéséhez szükséges:
- A hostname megváltoztatása;
- A domain név megváltoztatása;
- RSA kulcsok generálása.
Az előző cikkben részletezésre került a hostname és a domain név megváltoztatásának beállítása minden eszközön, így a jelenlegi eszközök beállításának folytatásához csak az RSA kulcsokat kell létrehozni:
RTR1(config)#crypto key generate rsa
Hány bit legyen a modulusban [512]: 1024
% Generálom a 1024 bites RSA kulcsokat, a kulcsok nem lesznek exportálhatóak...[OK]
Az SSH 2-es verzió aktív, de az eszközök még nincsenek teljesen beállítva. A záró lépés a virtuális konzolok beállítása lesz:
// Переход к настройке виртуальных консолей
R1(config)#line vty 0 4
// Разрешение удаленного подключения только по протоколу SSH
RTR1(config-line)#transport input ssh
RTR1(config-line)#exit
Az előző cikkben beállításra került az AAA modell, ahol a virtuális konzoloknál helyi adatbázis használatával történt a hitelesítés, és a felhasználónak a hitelesítés után közvetlenül a privilegizált módba kellett belépnie. A SSH működésének legegyszerűbb ellenőrzése a saját berendezéshez való csatlakozás kísérlete. Az RTR1-en van egy loopback 1.1.1.1 ip-címmel, ezt az ip-címet próbálhatjuk meg használni:
//Подключение по ssh
RTR1(config)#do ssh -l wsrvuz19 1.1.1.1
Password:
RTR1#
A kulcs után -l meg kell adni a létező felhasználó bejelentkezési nevét, majd a jelszót. A hitelesítést követően közvetlenül a privilegizált módba lép, ami azt jelenti, hogy a SSH megfelelően van beállítva.
Forrás: habr.com
