

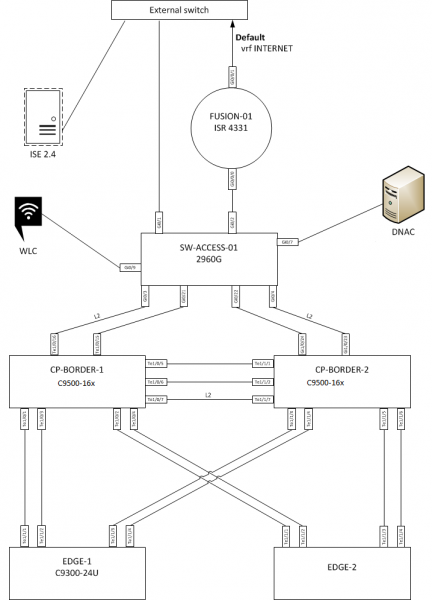
Stand, amit meg lehet tapintani a laborunkban, ha szeretnéd.
Az SD-WAN és az SD-Access két különböző új, szabadalmaztatott megközelítés a hálózatok kialakítására. A jövőben egyesülniük kellene egy egyesített hálózattá, de jelenleg még csak közelítenek egymáshoz. A logika a következő: elvesszük a 1990-es évek mintáját és minden szükséges javítást és funkciót ráhelyezünk, anélkül, hogy várnánk, míg ez 10 év múlva új nyílt szabvánnyá válik.
Az SD-WAN az SDN egy javítása a disztribúciós vállalati hálózatokhoz. A szállítás külön, az ellenőrzés külön, így az ellenőrzés egyszerűsödik.
Előnyök - minden kommunikációs csatorna aktívan használatban van, beleértve a tartalékot is. Csomagirányítás az alkalmazásokhoz: mi, melyik csatornán és milyen prioritással. Egyszerűsített új helyek telepítési folyamata: a konfigurációk telepítése helyett csak a Cisco szerver címét kell megadni az interneten, a KROK adatközpontban vagy az ügyfélnél, ahonnan a konfigurációk érkeznek az Ön hálózatához.
Az SD-Access (DNA) a helyi hálózat kezelésének automatizálása: konfiguráció egyetlen pontból, varázslók, kényelmes felületek. Valójában egy másik hálózat épül fel, más szállítással a protokollok szintjén a meglévő hálózata fölött, és a peremhatárokon biztosítja a kompatibilitást a régi hálózatokkal.
Ezzel is foglalkozunk később.
Most nézzünk meg néhány bemutatót a tesztállomásainkon a laborunkban, hogy ez hogyan néz ki és működik.
Kezdjük az SD-WAN-nal. Főbb jellemzők:
- Az új helyek telepítésének egyszerűsítése (ZTP) - feltételezve, hogy valamilyen módon megadod a helynek a beállításokkal rendelkező szerver címét. A hely kapcsolódik hozzá, megkapja a konfigurációt, beállítja azt, és csatlakozik a vezérlőpanelhez. Így biztosítható a Zero-Touch Provisioning (ZTP). A végberendezés telepítéséhez a hálózati mérnöknek nem kell a helyszínre utaznia. A legfontosabb, hogy a helyszínen helyesen be kell kapcsolni az eszközt és csatlakoztatni kell hozzá minden kábelt, azután a berendezés automatikusan csatlakozik a rendszerhez. A konfigurációk letölthetők DNS-kéréseken keresztül a gyártó felhőjébe csatlakoztatott USB-meghajtóról, vagy megnyitható egy hivatkozás a Wi-Fi vagy Ethernet kapcsolaton keresztül csatlakoztatott laptopról.
- A hálózat rutin adminisztrációjának egyszerűsítése — konfiguráció sablonokból, globális politikák, központilag beállíthatók akár öt fiókra, akár 5 000-re. Mindez egy helyről. Hogy ne legyen hosszú az út — nagyon kényelmes automatikus visszatérési lehetőség az előző konfigurációhoz.
- Forgalomkezelés alkalmazás szinten — a minőség biztosítása és az alkalmazásminták folyamatos frissítése. A politikák központilag állíthatók be és alkalmazhatók (nem szükséges minden egyes routerhez külön route map-eket írni és frissíteni, mint régen). Látható, ki, hová és mit küld.
- Hálózati szegmentáció. Független elszigetelt VPN-ek az egész infrastruktúra felett — mindegyik saját irányítással. Alapértelmezés szerint a forgalom közöttük zárva van, csak a világos típusú forgalmak számára lehet hozzáférést nyitni a hálózaton belüli megérthető csomópontokhoz, például mindent átengedve egy nagy tűzfalon vagy proxyn.
- A hálózat munkájának minőségének történetének láthatósága — hogyan működtek az alkalmazások és a csatornák. Nagyon hasznos az elemzéshez és a helyzet javításához, még mielőtt a felhasználóktól panaszok érkeznének az alkalmazások instabil működésére.
- Csatornák átláthatósága — megérik-e az árukat, valóságosan érkeznek-e két különböző szolgáltató az objektumhoz, vagy valójában egy és ugyanazon hálózaton át mennek és egy időben degradálódnak/pattannak le.
- Láthatóság a felhőalapú alkalmazások és a forgalom irányítása között a különböző csatornák alapján (Cloud Onramp).
- Egy hardver tartalmaz egy routert és egy tűzfalat (pontosabban NGFW-t). Kevesebb hardver — olcsóbb egy új fiók kiépítése.
SD-WAN megoldások összetevői és architektúrája
Végberendezések — WAN routerek, amelyek lehetnek hardveresek és virtuálisak.
Orkesztrátorok — a hálózat kezelési eszközei. Rajtuk állíthatók be a végberendezések paraméterei, a forgalmi irányítás politikái, a biztonsági funkciók. Olyan konfigurációk keletkeznek, amelyeket automatikusan küldenek a kontroll hálózaton a csomópontokhoz. Párhuzamosan az orkesztrátor figyeli a hálózatot és végez monitoringot — az eszközök, portok, kommunikációs csatornák elérhetőségét, az interfészek terhelését.
Elemzési eszközök. Jelentéseket készítenek az adatok alapján, amelyeket a végberendezésektől gyűjtenek: a csatornák teljesítményének története, a hálózati alkalmazások, a csomópontok elérhetősége stb.
A vezérlők felelnek a forgalom irányítási politikák alkalmazásáért a hálózaton. A legközelebbi analógjuk a hagyományos hálózatokban a BGP Route Reflector. A globális politikák, amelyeket az adminisztrátor az orchestrátorban beállít, arra vezetnek, hogy a vezérlők megváltoztatják routing tábláik tartalmát, és frissített információkat küldenek a végberendezésekre.
Mit kap az IT szolgáltatás az SD-WAN-tól:
- A tartalék csatorna folyamatosan használatban van (nem állami). Olcsóbb lesz, mivel lehetővé válik két kevésbé vastag csatornával történő működtetés.
- Automatikus forgalomirányítás az alkalmazások között a csatornák között.
- Adminisztrátor idő: globálisan fejleszthetjük a hálózatot, ahelyett, hogy minden egyes berendezésnél a konfigurációkkal kellene bajlódnunk.
- Az új fiókok felállításának sebessége. Jelentősen magasabb.
- Kevesebb leállás az elromlott berendezés cseréje miatt.
- Gyors újrakonfigurálás a hálózatban új szolgáltatások szerint.
Mit kap a vállalat az SD-WAN-tól:
- Garantált működés a vállalat alkalmazásainak a megosztott hálózaton, beleértve a nyílt internetes csatornákat is. Ez a vállalkozás kiszámíthatóságáról szól.
- Az új üzleti alkalmazások azonnali támogatása az egész megosztott hálózaton, függetlenül a fiókok számától. Ez a vállalkozás sebességéről szól.
- Gyors és biztonságos kapcsolódás távoli fiókokhoz bármilyen csatlakozási technológia használatával (az internet mindenhol elérhető, de a dedikált vonalak és a VPN nem mindenhol vannak). Ez a vállalkozás rugalmasságáról szól a helyszínek választásában.
- Ez lehet projekt a szállítással és üzembe helyezéssel, de lehet szolgáltatás
havonta esedékes díjakkal az IT cégtől, a szolgáltató cégtől vagy a felhőszolgáltatótól. Mindenki számára kényelmes.
Az SD-WAN-ból származó üzleti juttatások teljesen különbözőek lehetnek, például egyik ügyfelünk azt mondta, hogy a felsővezetőtől érkezett kérés egy közvetlen vonal megteremtése minden több ezer fős cég alkalmazottainak, lehetőséggel a tartalom továbbítására.
Számunkra ez „hadművelet” volt. Abban az időben már a KSPK modernizálásának feladatát oldottuk meg. Amikor pedig tisztában vagyunk azzal, hogy gyakorlatilag az eszközök felújításával kell foglalkoznunk, és a technológiai állományunk előrébb jár, akkor miért foglalkoznánk a már meglévő technológiák és szolgáltatások felújításával, ha lehet lépni egyet előre.
Az SD-WAN telepítése az enikeusok által történik. Ez fontos a távoli fiókok számára, ahol lehet, hogy normális adminisztrátor egyszerűen nem áll rendelkezésre. Azt mondja, hogy "Az 1-es kábelt dugja az 1-es dobozba, a 2-es kábelt a 2-es dobozba, és ne keverje össze! Ne keverje össze, #@$@%!". És ha ott nem keverik össze, akkor az eszköz automatikusan csatlakozik a központi szerverhez, letölti és alkalmazza a konfigurációit, és ez az iroda a cég védett hálózatának részévé válik. Jó érzés, amikor nem kell utazni, és könnyen indokolható a költségvetésben.
Itt van a stand ábrája:
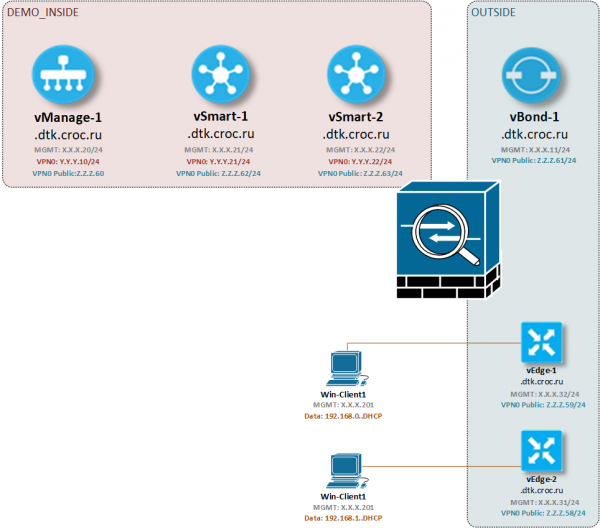
Íme néhány példa a beállításokra:
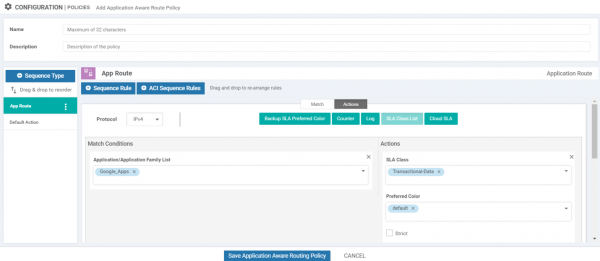
Politika — globális forgalomkezelési szabályok. Politika szerkesztése.
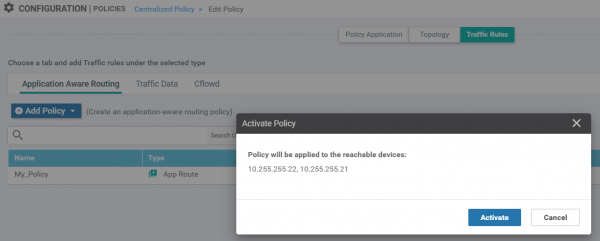
A forgalomkezelési politika aktiválása.
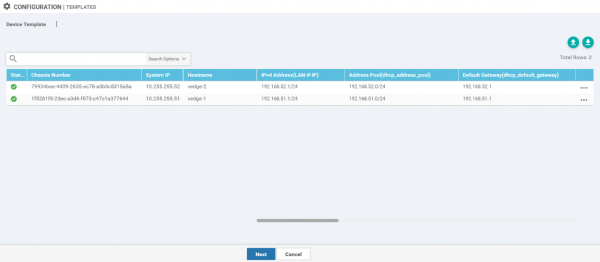
Az eszközök alapvető beállításainak (IP-címek, DHCP-poolok) tömeges konfigurálása.
Alkalmazás teljesítményfigyelő képernyőképei
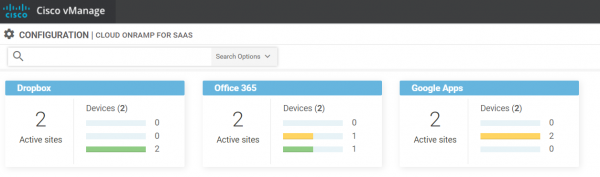
Felhőalapú alkalmazásokhoz.
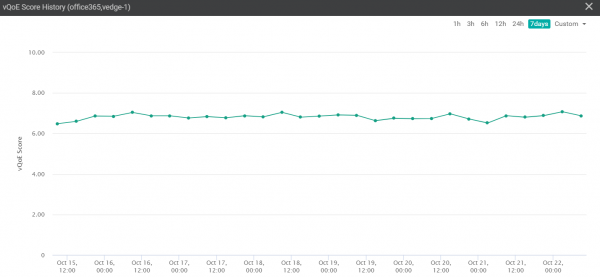
Részletesen az Office365-hez.
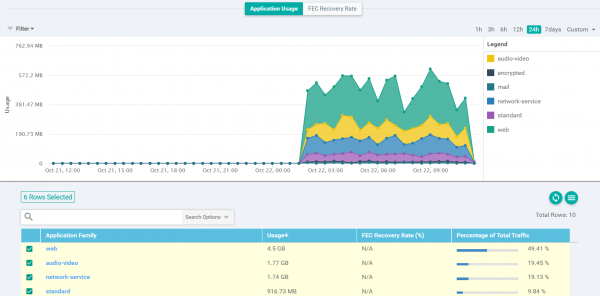
Helyben telepített alkalmazásokhoz. Sajnos a standunkon nem sikerült olyan alkalmazásokat találni, amelyek hibákat jeleznek (FEC Recovery rate mindenhol zéró).
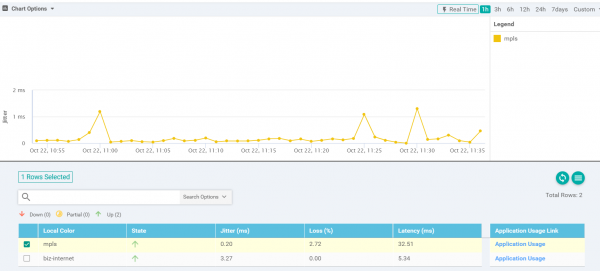
Ezen kívül — az adatátviteli csatornák teljesítménye.
Milyen hardverek támogatottak az SD-WAN-on
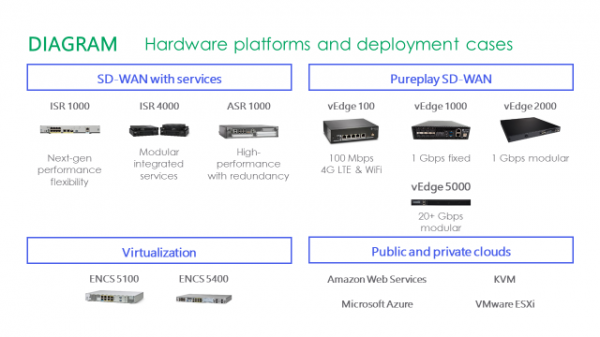
1. Hardverplatformok:
- Cisco vEdge routerek (korábbi nevük — Viptela vEdge), amelyek a Viptela operációs rendszert használják.
- Integrated Services Router (ISR) sorozat 1 000 és 4 000 routerei, amelyek az IOS XE SD-WAN operációs rendszert használják.
- Aggregation Services Router (ASR) 1 000 sorozatú router, amely az IOS XE SD-WAN operációs rendszert használja.
2. Virtuális platformok:
- Cloud Services Router (CSR) 1 000v router, amely az IOS XE SD-WAN operációs rendszert használja.
- vEdge Cloud Router, amely a Viptela operációs rendszert használja.
A virtuális platformok telepíthetők Cisco x86 számítástechnikai platformokra, például az 5 000 sorozat Enterprise Network Compute System (ENCS)-re, Unified Computing System (UCS)-re és 5 000 sorozat Cloud Services Platform (CSP)-re. A virtuális platformok bármilyen x86 eszközön is futtathatók, amely hipervizorral rendelkezik, például KVM vagy VMware ESi használatával.
Hogyan telepíthető egy új eszköz
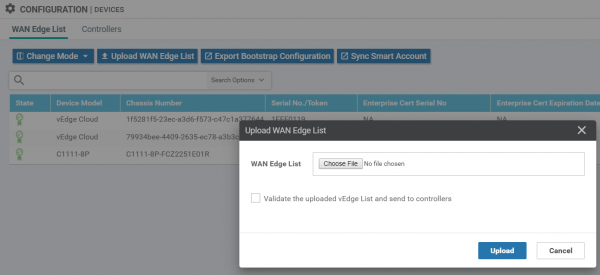
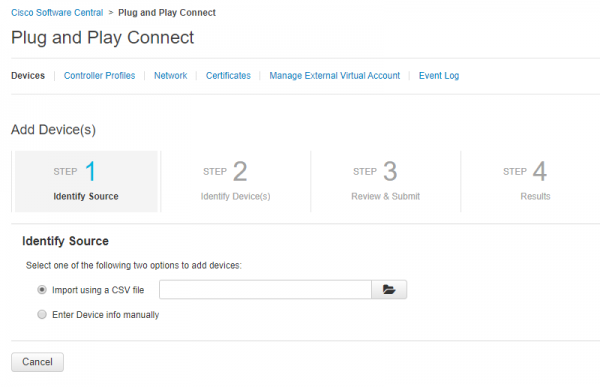
A telepítéshez szükséges engedéllyel rendelkező eszközök listája letölthető vagy a Cisco smart accountból, vagy CSV fájlból. További képernyőképeket később próbálok beszerezni, most nincsenek új eszközeink telepítésre.
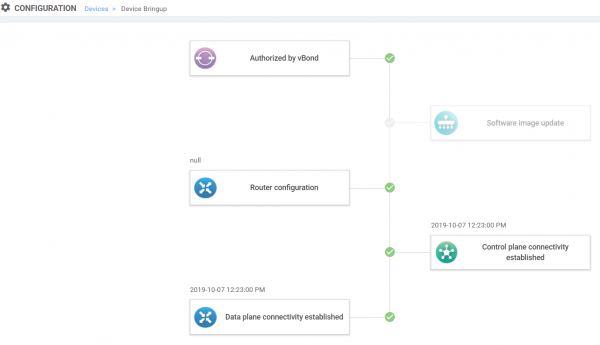
A telepítés során az eszköz által követett lépések sorrendje.
Hogyan telepíthető egy új eszköz/konfigurációs fájl szállítási módja
Eszközöket regisztrálunk a Smart Account rendszerbe.
CSV-fájlt tölthetsz fel, vagy egyesével is:
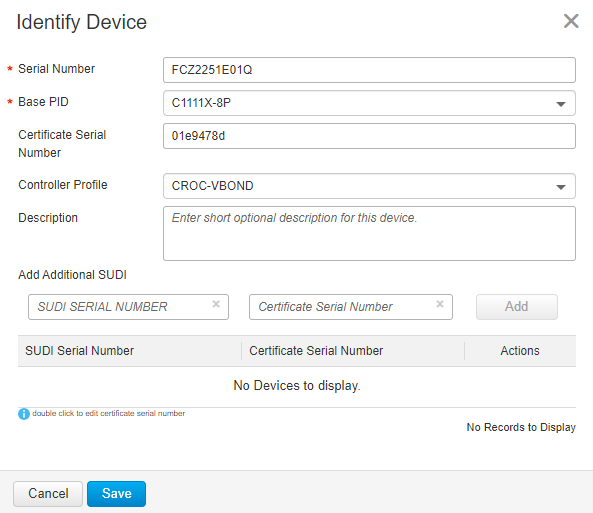
Töltsük ki az eszköz paramétereit:
Ezután a vManage-ban szinkronizáljuk az adatokat a Smart Account-dal. Az eszköz megjelenik a listában:
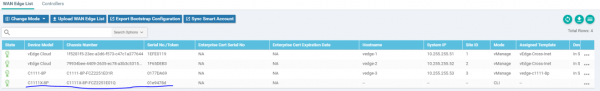
A legördülő menüben az eszköz mellett kattintsunk a Generate Bootstrap Configuration lehetőségre
és megkapjuk az alapértelmezett konfigurációt:
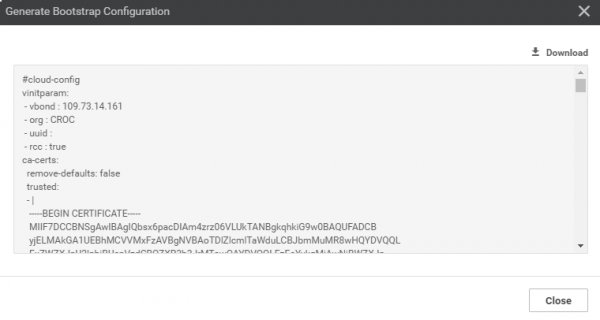
Ezt a konfigurációt be kell táplálni az eszköznek. A legegyszerűbb módja, ha egy USB-meghajtót csatlakoztatunk az eszközhöz, amelyen a ciscosd-wan.cfg nevű fájl található. Az eszköz indításakor keresni fogja ezt a fájlt.
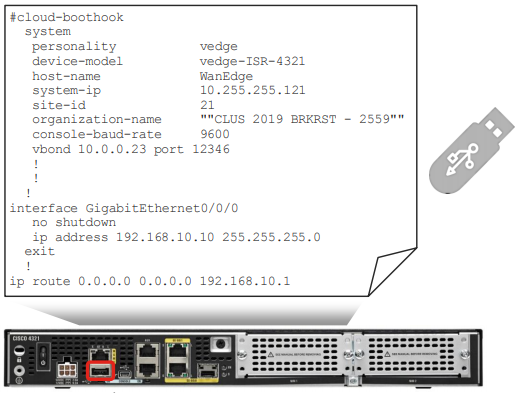
Miután megkapta az alapértelmezett konfigurációt, az eszköz képes lesz kapcsolódni az orchestrátorhoz, és ott teljes konfigurációt kapni.
Nézzünk a SD-Access (DNA) felületére
A SD-Access egyszerűsíti a portok és hozzáférési jogok beállítását a felhasználók csatlakoztatásához. Ez varázslók segítségével történik. A portok paraméterei a 'Adminisztrátorok', 'Számvitel', 'Nyomtatók' csoportokhoz kapcsolódnak, nem VLAN-hoz és IP-alhálózatokhoz. Ez minimalizálja az emberi hibákból adódó problémákat. Ha például a cégnek sok fiókja van Oroszország szerte, míg a központi iroda túlterhelt, akkor a SD-Access lehetővé teszi, hogy több feladatot helyben oldjanak meg. Például a hibák elhárítása.
A biztonság szempontjából fontos, hogy a SD-Access világosan elkülöníti a felhasználókat és az eszközöket csoportokba, meghatározza a köztük lévő interakciós politikákat, engedélyezést biztosít bármely kliens kapcsolódás során a hálózathoz, és biztosítja a 'hozzáférési jogokat' az egész hálózaton. Ha ezt a megközelítést követjük, a rendszergazdai feladatok jelentősen egyszerűbbé válnak.
Az új irodák indítási folyamata is egyszerűsödött a Plug-and-Play ügynököknek köszönhetően a switch-ekben. Nincs szükség a konzollal való futkosásra a cross-connection-nek, sőt, egyenesen a helyszíni látogatásokra sem.
Íme néhány példa a beállításokra:
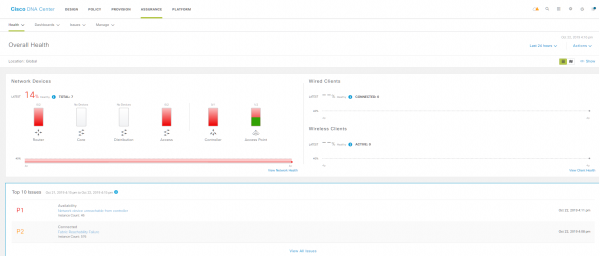
Általános állapot.
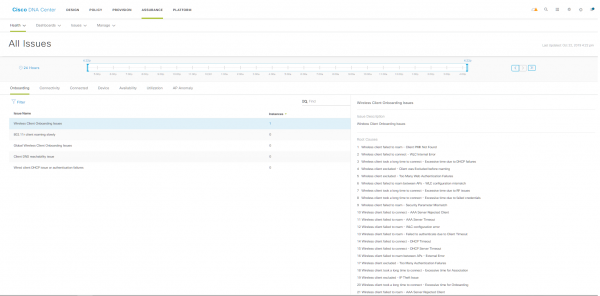
Incidensek, amelyeket az adminisztrátornak érdemes megtekintenie.
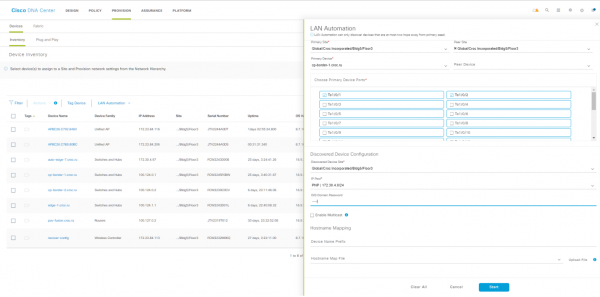
Automatikus ajánlások, mit változtassunk a konfigurációkban.
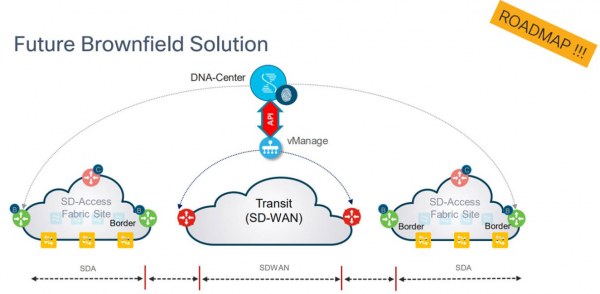
Terv az SD-WAN integrálására az SD-Access-szel
Hallottam, hogy a Cisco-nak ilyen tervei vannak — SD-WAN és SD-Access. Ennek jelentősen csökkentenie kellene a területi elosztott és helyi VPN-ek kezelésével járó problémákat.
A vManage (SD-WAN orchestrátor) a API-n keresztül vezérelhető a DNA Center-ből (SD-Access vezérlő).
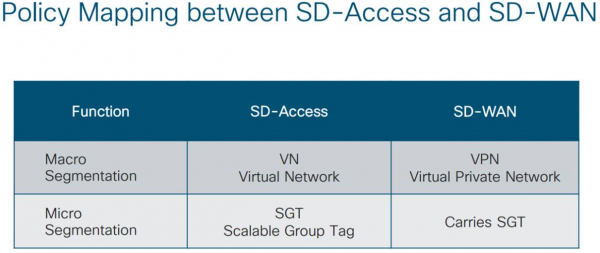
A mikro- és makroszegmentálási politikák a következőképpen van leképezve:
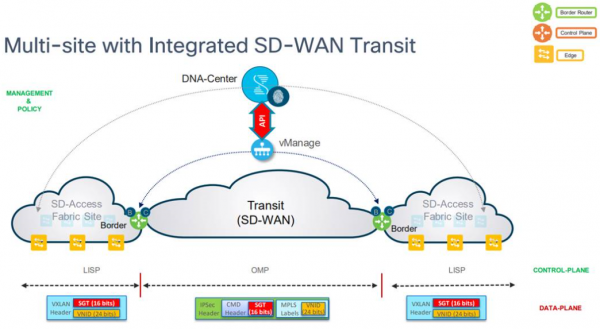
A csomagszinten ez így néz ki:
Ki és mit gondol erről?
2016 óta foglalkozunk SD-WAN-nal egy külön laboratóriumban, ahol különféle megoldásokat tesztelünk a kiskereskedelem, bankok, szállítás és ipar igényeihez.
Nagyon sokat beszélgetünk valós ügyfelekkel.
Azt mondhatom, hogy a kiskereskedelem már magabiztosan teszteli az SD-WAN-t, és a cégek egy része (leggyakrabban a Cisco) együttműködik beszállítókkal, de van, aki próbálkozik saját megoldást létrehozni: saját szoftververziót írnak, amely funkciójában hasonlít az SD-WAN-ra.
Mindenki ilyen vagy olyan módon arra törekszik, hogy központosított irányítást valósítson meg a teljes berendezéspark felett. Ez egy adminisztrációs pont a nem szabványos telepítésekhez, valamint a különböző beszállítók és technológiák szabványos telepítéseihez. Fontos minimalizálni a manuális munkát, mivel ez egyrészt csökkenti az emberi tényező kockázatát az eszközök beállításakor, másrészt felszabadítja az IT részleg erőforrásait más feladatok megoldására. Általában az igény felismerése a hosszantartó frissítési ciklusok miatt következik be az országos szinten. Ha például a kiskereskedelem alkoholt forgalmaz, folyamatos kapcsolatra van szüksége az eladásokhoz. A nappali frissítés vagy leállás közvetlen hatással van a bevételre.
Jelenleg a kiskereskedelemben egyértelműen megfogalmazódott a megértés, hogy az IT milyen feladatokra fogja használni az SD-WAN-t:
- Gyors telepítés (sokszor LTE-n van szükség a kábeltelevíziós szolgáltató megérkezése előtt, sokszor szükséges, hogy az adminisztrátor a városban GPH alapján állítsa be az új pontot, majd a központ csak figyeli és konfigurálja azt).
- Központosított irányítás, kapcsolat a külföldi telephelyekhez.
- A telekommunikáció költségeinek csökkentése.
- Különböző kiegészítő szolgáltatások (DPI-funkciók lehetővé teszik, hogy prioritást adjunk a fontos alkalmazások, például a pénztárgépből származó forgalom szállításának).
- A csatornákkal való automatikus munka, nem pedig manuálisan.
És van még egy megfelelőségi ellenőrzés – erről sokan beszélnek, de senki sem tekinti problémának. Az is, hogy minden helyesen működjön, szintén ebben a paradigmában normálisan működik. Sokan úgy vélik, hogy az egész hálózati technológiai piac erre fog elmozdulni.
A bank, in my opinion, is testing SD-WAN mainly as a new technology feature for now. They are waiting for the end of support for previous generations of equipment, and only then will they change. Banks have a unique atmosphere regarding communication channels, so the current state of the industry doesn’t really bother them. The issues lie in other areas.
Unlike the Russian market, SD-WAN is being actively implemented in Europe. Their communication channels are more expensive, so European companies bring their tech stack to Russian subsidiaries. In Russia, there is some stability because the cost of channels (even when a region is 25 times more expensive than the center) looks quite normal and raises no questions. Year after year, budgets for communication channels are allocated unconditionally.
Here’s an example from global practice, where a company saved time and money with SD-WAN on Cisco.
There is a company called National Instruments. At a certain point, they began to realize that the global computing network, "gained" from the merger of 88 sites worldwide, was inefficient. Besides this, the company lacked bandwidth and performance in their WAN. There was no balance between the company's continuous growth and a limited IT budget.
SD-WAN helped National Instruments reduce its MPLS costs by 25% (saving $450,000 in 2018), while expanding bandwidth by 3,075%.
As a result of implementing SD-WAN, the company achieved an intelligent software-defined network and centralized policy management to automatically optimize traffic and application performance. — a detailed case.
a completely wild case of moving S7 to another office, where everything started off difficult but interesting — they had to redo 1,500 ports. Then things went awry, and in the end, the admins were the last ones before the deadline, receiving all the accumulated delays.
Read more in English:
- .
- .
- .
- .
- Here is on network trends in the world.
In Russian:
- .
- .
- .
- .
- Az e-mail címem, ha kérdéseid vannak, vagy szeretnéd tesztelni a feladataidat a standunkon: mkazakov@croc.ru.
Forrás: habr.com
