

Az utóbbi időben az interneten rengeteg anyagot találhatunk a témában a hálózati forgalom határvonalán végzett elemzésről. Mindezek mellett valamiért teljesen elfeledkeznek a helyi forgalom elemzéséről, ami legalább annyira fontos. Ez a cikk éppen ezt a témát járja körbe. A példáján keresztül felelevenítjük a klasszikus Netflow-t (és alternatíváit), megvizsgáljuk az érdekes esettanulmányokat, a lehetséges anomáliákat a hálózatban, és megtudjuk az előnyeit annak, ha az egész hálózat egyetlen érzékelőként működik. És ami a legfontosabb — hasonló helyi forgalom elemzést teljesen ingyen végezhetünk el a próbaverzió keretein belül (45 napig). Ha érdekli a téma, szeretettel várjuk a továbbiakban. Ha viszont lusta olvasni, előre szaladva regisztrálhat a , ahol mindent megmutatunk és elmondunk (ott arról is információt kaphat, hogy mikor lesz a termékhez kapcsolódó képzés).
Mi az a Flowmon Networks?
Elsősorban a Flowmon egy európai IT-bolt. A cég cseh, székhelye Brno városában található (a szankciók kérdését nem is említjük). Jelenlegi formájában a cég 2007 óta van jelen a piacon. Korábban Invea-Tech néven volt ismert. Tehát összesen közel 20 évet töltöttek a termékek és megoldások fejlesztésével.
A Flowmon prémium kategóriás márkaként pozicionálja magát. Magas szintű megoldásokat fejleszt vállalati ügyfelek részére, és a Gartner jelentése szerint a Hálózati Teljesítményfigyelés és Diagnosztika (NPMD) irányában is szerepel. Érdekes módon a jelentésben szereplő összes cég közül a Flowmon az egyetlen szállító, akit a Gartner a hálózati megfigyelő és információvédelmi megoldások gyártójaként is megjelölt. Az első helyet még nem tölti be, de emiatt nem is olyan drága, mint egy Boeing szárny.
Milyen feladatokat tud megoldani a termék?
Átfogóan az alábbi feladatkört emelhetjük ki, amelyet a cég termékei megoldanak:
- a hálózat stabilitásának növelése, valamint a hálózati erőforrások teljesítményének növelése az inaktivitás és elérhetetlenség minimalizálásával;
- az általános hálózati teljesítmény szintjének növelése;
- az adminisztratív személyzet hatékonyságának növelése az alábbiak révén:
- a modern, innovatív hálózati megfigyelő eszközök használatával, amelyek az IP áramlásokkal kapcsolatos információkra építenek;
- részletes elemzést nyújt a hálózat működéséről és állapotáról – a hálózaton futó felhasználókról és alkalmazásokról, az átadott adatokról, az interakcióban lévő erőforrásokról, szolgáltatásokról és csomópontokról;
- incidensekre való reagálás, mielőtt azok bekövetkeznének, és ne a szolgáltatás elvesztése után a felhasználók és ügyfelek által;
- a hálózat és az IT-infrastruktúra adminisztrációjához szükséges idő és erőforrás csökkentése;
- a hibakeresési feladatok leegyszerűsítése.
- a hálózat és a vállalat informatikai erőforrásainak biztonságának növelése a nem szignatúra technológiák alkalmazásával az anomális és káros hálózati aktivitás, valamint a „nulladik napi” (zero-day) támadások felderítésére;
- a hálózati alkalmazások és adatbázisok elvárt SLA szintjének biztosítása.
Flowmon Networks termékportfóliója
Most nézzük meg a Flowmon Networks termékportfólióját, és tudjuk meg, mivel foglalkozik a cég konkrétan. Ahogy sokan már sejthettek a nevéből, fő szakosodásuk a forgalom figyelésére vonatkozó megoldások, plusz számos olyan kiegészítő modul, amelyek bővítik az alapfunkciókat.
Valójában a Flowmont egy egységes termékként, vagy inkább egyetlen megoldásként is felfogható. Nézzük meg, hogy ez jó vagy rossz.
A rendszer szíve a gyűjtő, amely a legkülönfélébb flow protokollok adatait gyűjti, mint például NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Teljesen logikus, hogy egy cég, amely nem affiliate egyetlen hálózati eszköz gyártóval sem, számára fontos, hogy a piacra egy univerzális terméket kínáljon, amely nem kötődik egyetlen standardhoz vagy protokollhoz.
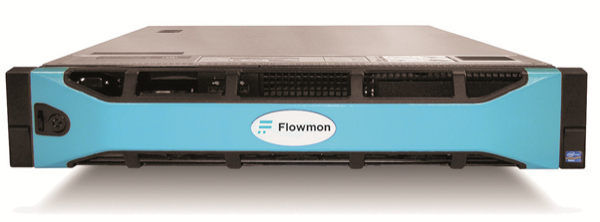
Flowmon Collector
A gyűjtő hardveres szerverként és virtuális gépként (VMware, Hyper-V, KVM) is elérhető. Érdekes, hogy a hardverplatform testreszabott DELL szervereken alapul, ami automatikusan megszünteti a garanciával és RMA-val kapcsolatos kérdéseket. A saját hardver alkatrészét csupán az FPGA forgalomfogó kártyák képezik, amelyeket a Flowmon leányvállalata fejlesztett, és lehetővé teszik a 100 Gbps sebességgel történő figyelést.
De mi a teendő, ha a meglévő hálózati eszközök nem tudják generálni a megfelelő flow-t? Vagy ha az eszközre nehezedő teher túl magas? Nincs probléma:
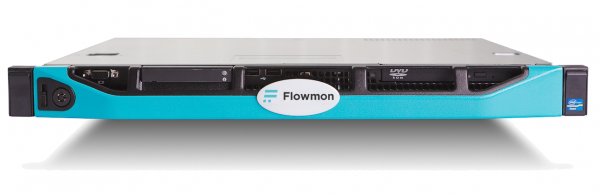
Flowmon Prob
Erre az esetre a Flowmon Networks javasolja a saját szondáinak (Flowmon Probe) használatát, amelyek a hálózatra a switch SPAN portján keresztül vagy passzív TAP elágazókon keresztül csatlakoznak.
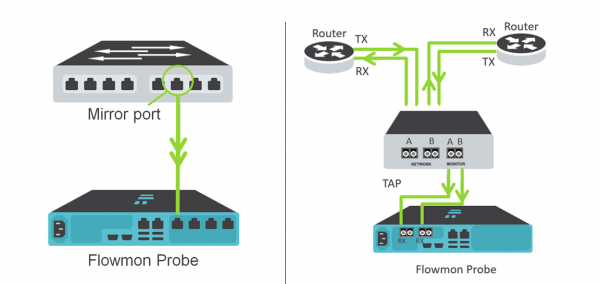
SPAN (tükörport) és TAP bevezetési lehetőségek
Ebben az esetben a Flowmon Probe-ra érkező "nyers" forgalom kiterjesztett IPFIX formátumba konvertálódik, több mint 240 metrikával az információval. Míg a standard NetFlow protokoll, amelyet a hálózati berendezések generálnak, nem tartalmaz több mint 80 metrikát. Ez lehetővé teszi a protokollok láthatóságát nemcsak a 3. és 4. szinten, hanem a 7. szinten is az ISO OSI modell szerint. Ennek eredményeként a hálózati rendszergazdák figyelemmel kísérhetik az olyan alkalmazások és protokollok működését, mint az e-mail, HTTP, DNS, SMB…
Koncepcionálisan a rendszer logikai architektúrája a következőképpen néz ki:
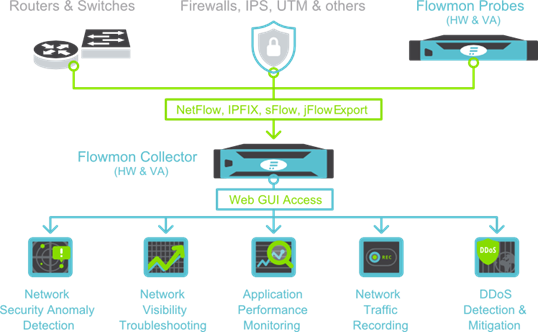
A Flowmon Networks teljes "öko-rendszerének" középpontjában a Collector áll, amely a meglévő hálózati berendezésekről vagy saját szondáiról (Probe) kapja a forgalmat. Azonban egy Enterprise megoldás esetén a hálózati forgalom monitorozásának funkcionalitását kifejezetten biztosítani túl egyszerű lenne. Ezt az Open Source megoldások is képesek megtenni, még ha nem is olyan teljesítménnyel. A Flowmon értéke az alapvető funkcionalitást bővítő további modulokban rejlik:
- modul Anomaly Detection Security – anomális hálózati aktivitás azonosítása, beleértve a "nulladik napi" támadásokat is, a forgalom heurisztikus elemzése és a tipikus hálózati profil alapján;
- modul Application Performance Monitoring – a hálózati alkalmazások teljesítményének ellenőrzése "ügynökök" telepítése és a célrendszerekre gyakorolt hatás nélkül;
- modul Traffic Recorder – a hálózati forgalom szegmenseinek rögzítése előre meghatározott szabályok vagy az ADS modul által adott trigger alapján, további hibaelhárítás vagy IT biztonsági események kivizsgálása céljából;
- modul DDoS Protection – a hálózat peremének védelme a DoS/DDoS volumetrikus szolgáltatásmegtagadási támadásoktól, beleértve az alkalmazásokkal szembeni támadásokat (OSI L3/L4/L7).
A cikk keretein belül áttekintjük, hogyan működik az egész élőben a 2 modul példáján – Network Performance Monitoring and Diagnostics és Anomaly Detection Security.
Bemeneti adatok:
- Lenovo RS 140 szerver VMware 6.0 hypervisorral;
- a Flowmon Collector virtuális gép képe, amelyet lehet ;
- két switch, amely támogatja a flow protokollokat.
1. lépés: Flowmon Collector telepítése
A virtuális gép telepítése VMWare-en teljesen szokásos módon történik OVF sablonból. Ennek eredményeként egy CentOS rendszert futtató virtuális gépet kapunk, amelyen a szükséges szoftver már telepítve van. Az erőforrásokkal kapcsolatos követelmények – az elfogadható szinten vannak:
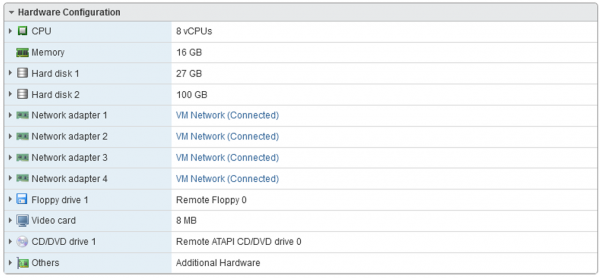
Csak a következő alap inicializálást kell végrehajtani a parancs segítségével: sysconfig:
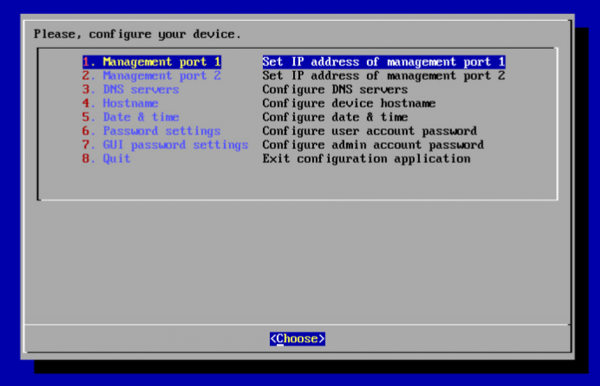
Beállítjuk az IP-t a vezérlőporton, a DNS-t, az időt, a gazdagépet, és máris csatlakozhatunk a WEB-interfészhez.
2. lépés. Licenc telepítése
A másfél hónapos próbalicencet a virtuális gép képe mellett generálják és töltik le. A következő módon tölthetjük fel: Configuration Center -> License. Az eredmény a következő:
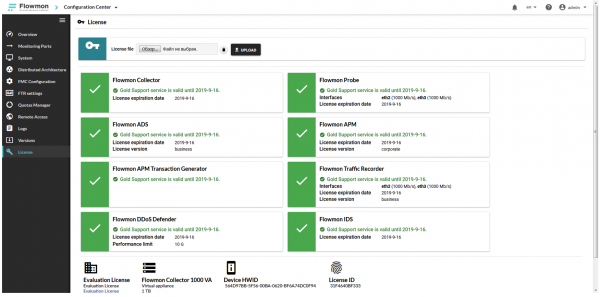
Minden készen áll. Kezdhetjük a munkát.
3. lépés. A gyűjtőbeállítások konfigurálása
Ebben a szakaszban meg kell határozni, hogy az adatok milyen módon kerülnek a rendszerbe az forrásokból. Ahogy korábban említettük, ez lehet az egyik flow protokoll vagy a switch SPAN portja.
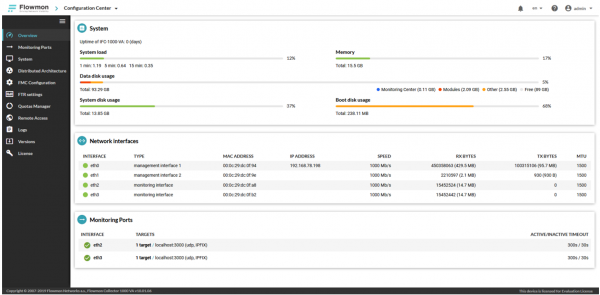
A példánkban a NetFlow v9 és IPFIX protokollokat fogjuk használni.Ebben az esetben a célt a Management interfész IP-címeként adjuk meg – 192.168.78.198. Az eth2 és eth3 interfészeket (Monitoring interface típussal) a switch SPAN portjáról érkező „nyers” forgalom másolatának fogadására használjuk. Ezeket figyelmen kívül hagyjuk, mivel nem a mi esetünk.
Ezután ellenőrizzük a gyűjtő portját, ahová a forgalomnak érkeznie kell.
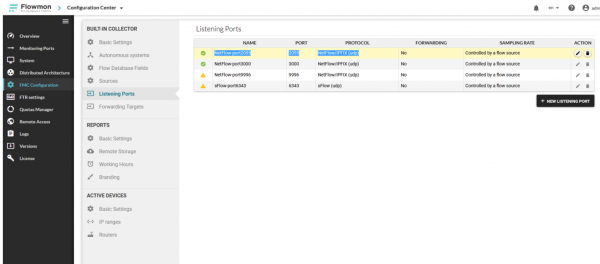
A mi esetünkben a gyűjtő az UDP/2055 porton várja a forgalmat.
4. lépés. Hálózati eszközök beállítása a flow exportálásához
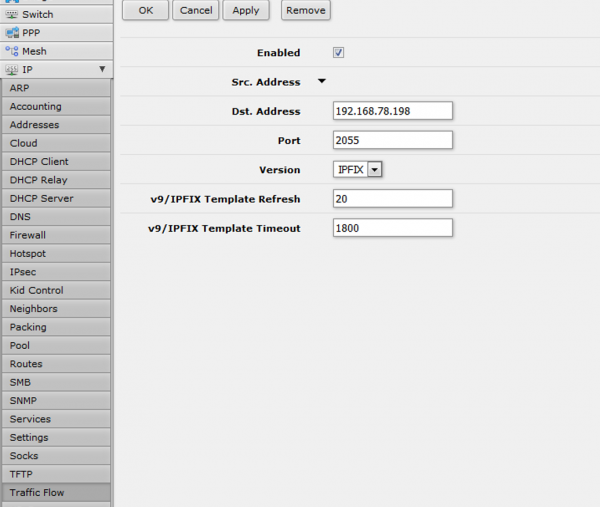
A NetFlow konfigurálása a Cisco Systems berendezésein valószínűleg egy szokásos feladat bármelyik hálózati adminisztrátor számára. A példánkhoz valami szokatlanabbat fogunk kiválasztani. Például a MikroTik RB2011UiAS-2HnD routert. Igen, meglepő módon, ez a költséghatékony megoldás is támogatja a NetFlow v5/v9 és IPFIX protokollokat kis- és otthoni irodák számára. A beállítások között megadjuk a célt (a gyűjtő címe 192.168.78.198 és a port 2055):
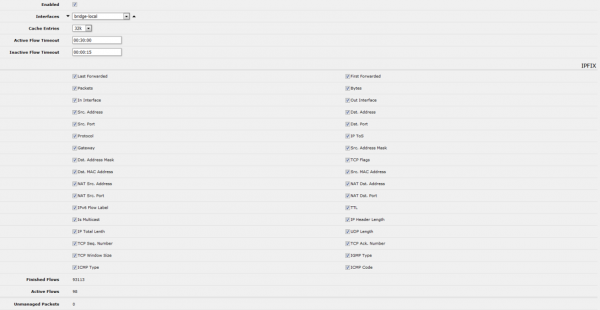
És hozzáadjuk az összes elérhető exportálható metrikát:
Ezen a ponton elmondhatjuk, hogy az alapbeállítás befejeződött. Ellenőrizzük, hogy érkezik-e forgalom a rendszerbe.
5. lépés. A Network Performance Monitoring and Diagnostics modul ellenőrzése és üzemeltetése
A forrástól érkező forgalom ellenőrizhető a következő szekcióban: Flowmon Monitoring Center –> Sources:
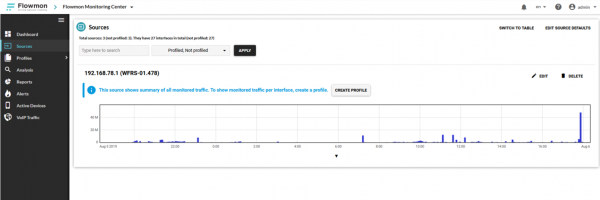
Látjuk, hogy az adatok érkeznek a rendszerbe. Néhány idő múlva, miután a gyűjtő felhalmozta a forgalmat, a widgetek megkezdik az információk megjelenítését:
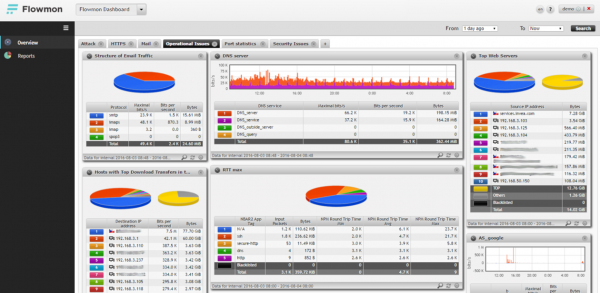
A rendszer a drill down elvén működik. Ez azt jelenti, hogy a felhasználó a diagramon vagy grafikonon kiválasztva az érdekelt szegmenst 'lemerül' az adatok azon mélységéig, amelyekre szüksége van:
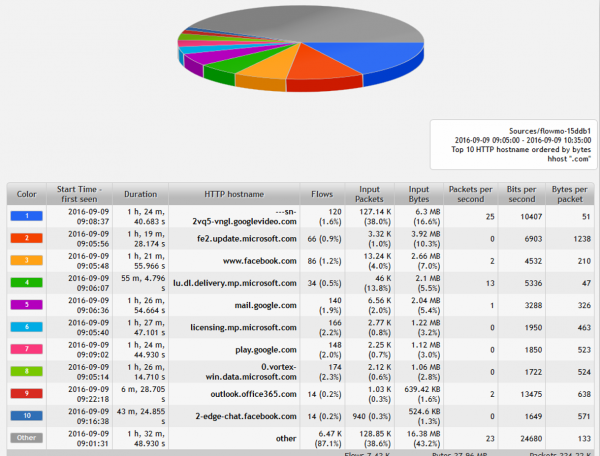
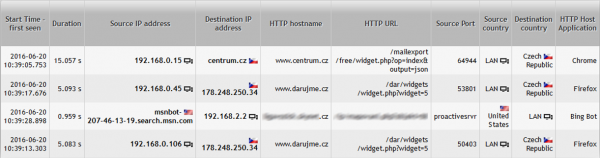
Egészen a részletekig, amelyek minden hálózati kapcsolatra és csatlakozásra vonatkoznak:
6. lépés. Anomaly Detection Security modul
Ez a modul talán az egyik legérdekesebb, mivel aláírás nélküli anomáliadetektáló módszereket alkalmaz a hálózati forgalomban és a rosszindulatú hálózati aktivitásban. De ez nem egy IDS/IPS rendszer. A modul használata egy 'betanítással' kezdődik. Ehhez egy külön varázslóban meg kell adni az összes kulcsfontosságú komponenst és szolgáltatást a hálózatban, beleértve:
- a gateway, DNS, DHCP és NTP szerverek címeit,
- a felhasználói és szerver szegmensek címezését.
Ezután a rendszer tanulási módba lép, amely átlagosan 2 héttől 1 hónapig terjed. Ez alatt az idő alatt a rendszer kialakítja a forgalom alapvonalát, amely kifejezetten a mi hálózatunkra jellemző. Más szavakkal, a rendszer megtanulja:
- milyen viselkedés jellemző a hálózati csomópontoknál?
- milyen mennyiségű adatot szoktak általában átkonvertálni, és mi tekinthető normálisnak a hálózatban?
- milyen munkaidő szokásos a felhasználók számára?
- milyen alkalmazások működnek a hálózatban?
- és még sok más..
A végeredmény egy eszköz, amely azonosítja a hálózatunkban fellépő anomáliákat és a jellemző viselkedéstől eltérő eseményeket. Íme néhány példa, amelyet a rendszer képes észlelni:
- új rosszindulatú szoftver terjedése a hálózatban, amelyet az antivírus aláírásai nem észlelnek;
- DNS, ICMP vagy más alagút építése, és adatátvitel a tűzfal megkerülésével;
- új számítógép megjelenése a hálózatban, amely DHCP és/vagy DNS szerverként azonosítja magát.
Nézzük meg, hogyan néz ki ez élőben. Miután a rendszer betanulta és kialakította a hálózat forgalmi alapvonalát, elkezdik észlelni az eseményeket:
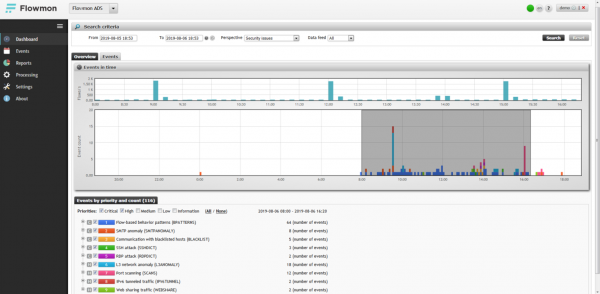
A modul főoldala egy időbeli grafikon, amelyen az észlelt események jelennek meg. Példánkban egy nyilvánvaló kiugrást látunk, körülbelül 9 és 16 óra között. Kiemeljük és részletesebben megvizsgáljuk.
Nyilvánvalóan érzékelhető a támadó anomális viselkedése a hálózatban. Minden azzal kezdődik, hogy a 192.168.3.225 című hoszt vízszintes hálózati vizsgálatot indít a 3389-es porton (Microsoft RDP szolgáltatás) és 14 lehetséges 'áldozatot' talál:
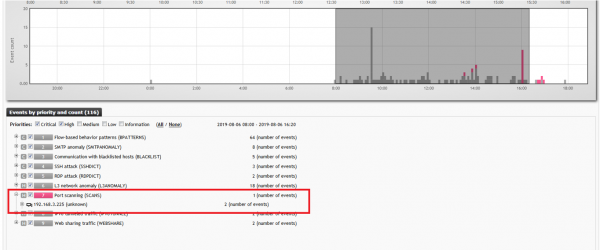
és
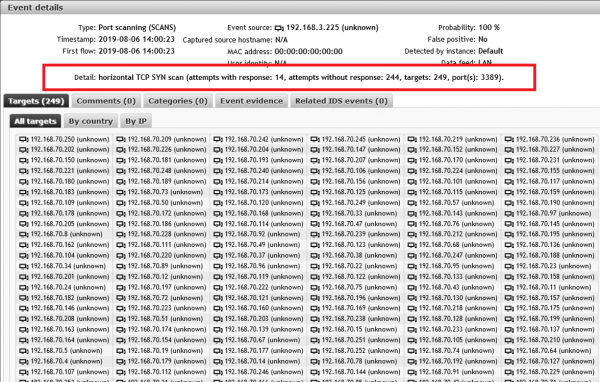
A következő rögzített incidens: a 192.168.3.225 host brute force támadást indít jelszavak kitalálására az RDP szolgáltatáson (3389-es port) az előzőleg azonosított címeken:
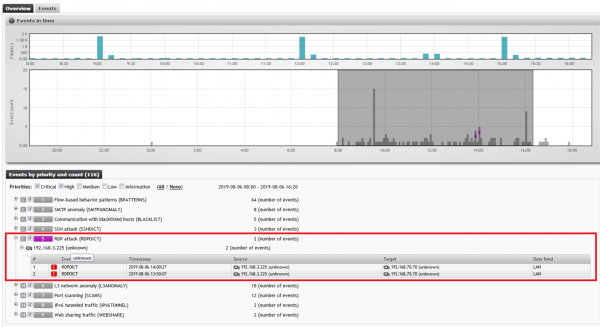
A támadás eredményeként az egyik feltört hoston SMTP anomáliát rögzítenek. Más szavakkal, elindult a SPAM küldés:
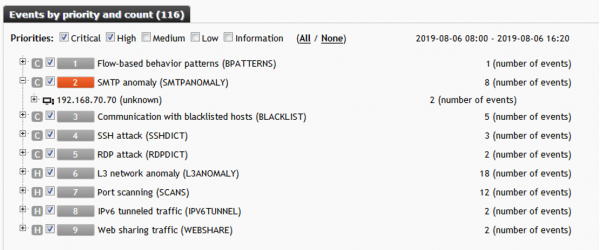
Ez a példa jól szemlélteti a rendszer és az Anomaly Detection Security modul működési lehetőségeit, különösképpen. Az hatékonyságról Önök is meggyőződhetnek. Ezzel a funkcionális áttekintéssel befejezzük a megoldásról szóló beszámolót.
Zárás
Összefoglalva, milyen következtetéseket vonhatunk le a Flowmonnal kapcsolatban:
- A Flowmon prémiumszintű megoldás vállalati ügyfelek számára;
- a sokoldalúság és a kompatibilitás révén az adatok gyűjtése bármilyen forrásból elérhető: hálózati eszközök (Cisco, Juniper, HPE, Huawei…) vagy saját szondák (Flowmon Probe);
- A megoldás skálázhatósága lehetővé teszi a rendszer funkcióinak bővítését új modulok hozzáadásával, valamint a teljesítmény növelését a rugalmas licencelési megközelítés révén;
- A szignatúra nélküli elemző technológiák használatának köszönhetően a rendszer lehetővé teszi még az ismeretlen, víruskeresők és IDS/IPS rendszerek által nem észlelt zero-day támadások felfedezését;
- Teljes „átláthatósággal” a telepítési és a hálózatban való jelenlét szempontjából – a megoldás nem befolyásolja az Ön IT infrastruktúrájának más csomópontjainak és komponenseinek működését;
- A Flowmon a piacon egyedüli megoldás, amely támogatja a forgalom monitorozását akár 100 Gbit/s sebességgel;
- A Flowmon bármilyen méretű hálózatok számára készült megoldás;
- a legjobb ár / funkció arány a hasonló megoldások között.
Ebben az áttekintésben a megoldás összes funkciójának kevesebb, mint 10%-át vizsgáltuk. A következő cikkben bemutatjuk a Flowmon Networks többi modulját. Az Application Performance Monitoring modul példáján keresztül megmutatjuk, hogyan biztosíthatják a vállalati alkalmazások adminisztrátorai a SLA által meghatározott elérhetőséget, valamint a problémák gyors diagnosztizálását.
Szeretnénk meghívni a webináriumunkra (2019.09.10.), amely a Flowmon Networks megoldásairól szól. A regisztrációhoz kérjük, .
Eddig tart a tájékoztató, köszönjük az érdeklődését!
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Használja a Netflow-t a hálózat monitorozására?
Igen
Nem, de tervezem
Nem
9 felhasználó szavazott. 3 felhasználó tartózkodott.
Forrás: habr.com
