

Elérkezett a feladat az előfizetők IP-címek kiadásának megszervezése. A probléma körülményei:
- Nem adunk külön szervert az engedélyezéshez – megteszed 😉
- Az előfizetőknek DHCP-n keresztül kell megkapniuk a hálózati beállításokat
- A hálózat heterogén. Ez magában foglalja a PON-berendezéseket és a szokásos kapcsolókat konfigurált 82-es opcióval, valamint a WiFi-bázisokat hotspotokkal
- Ha az adatok nem felelnek meg az IP-cím kiadásának egyik feltételének sem, akkor a „vendég” hálózatból kell IP-t kiadnia.
A pozitív oldalon: vannak olyanok, szerveren FreeBSD-n, ami ugyan „működhet”, de „messze van” ;) , nem pedig „pont ezen a hálózaton”.
Van egy csodálatos eszköz is, a Mikrotik. Az általános hálózati diagram valahogy így néz ki:
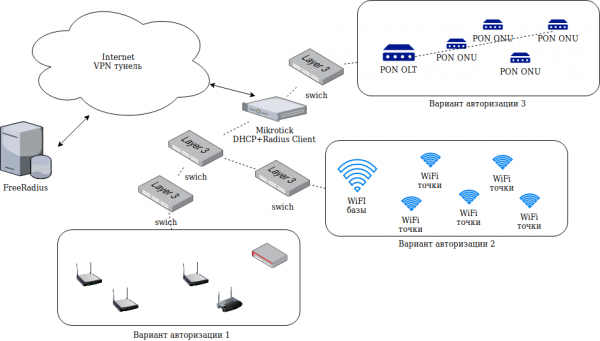
Némi gondolkodás után úgy döntöttek, hogy a FreeRadius segítségével adják ki a hálózati beállításokat az előfizetőknek. Elvileg a szokásos a séma: Microtick-en engedélyezzük a DHCP szervert, azon pedig a Radius Client-et. Beállítjuk a DHCP szerver -> Radius Client -> Radius szerver kapcsolatot.
Nem tűnik nehéznek. De! Az ördög a részletekben rejlik. Ugyanis:
- Amikor engedélyezi a PON OLT-t ezzel a sémával, a rendszer egy kérést küld a FreeRadius-nak, amelynek felhasználói neve megegyezik a fejállomás MAC-címével, ügynök-áramkörazonosítója a MAC PON Onu-val és egy üres jelszó.
- A 82-es opcióval rendelkező kapcsolókról történő engedélyezéskor a FreeRadius egy kérést kap egy üres felhasználói névvel, amely megegyezik az előfizető eszközének MAC-jével, és további Agent-Circuit-Id és Agent-Remote-Id attribútumokkal van feltöltve, amelyek ismét a MAC-t tartalmazzák. a relé kapcsoló és a port, amelyhez az előfizető csatlakozik.
- Néhány WiFI-ponttal rendelkező előfizető PAP-CHAP protokollon keresztül jogosult
- Egyes WIFI-pontok előfizetői a WIFI-pont MAC-címével megegyező Felhasználónévvel jogosultak, jelszó nélkül.
Történelmi háttér: mi az „Option 82” a DHCP-ben?
Ezek a DHCP protokoll kiegészítő beállításai, amelyek lehetővé teszik további információk átvitelét, például az Agent-Circuit-Id és Agent-Remote-Id mezőkben. Általában a relékapcsoló MAC-címének és annak a portnak a továbbítására szolgál, amelyhez az előfizető csatlakozik. PON berendezések vagy WIFI bázisállomások esetén az Agent-Circuit-Id mező nem tartalmaz hasznos információkat (nincs előfizetői port). A DHCP működésének általános sémája ebben az esetben a következő:
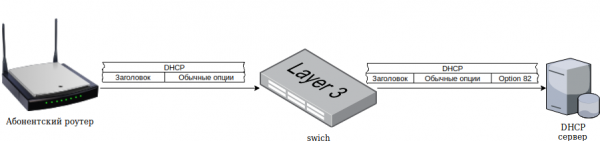
Lépésről lépésre ez a séma így működik:
- A felhasználói berendezés DHCP-sugárzási kérést küld a hálózati beállítások megszerzéséhez
- Az az eszköz (például switch, WiFi vagy PON bázisállomás), amelyhez az előfizetői berendezés közvetlenül kapcsolódik, „elfogja” ezt a csomagot, és megváltoztatja, további opciókat 82-es opciót és Relay agent IP-címet iktat be, majd továbbítja. a hálózat.
- A DHCP szerver elfogadja a kérést, választ generál és elküldi a közvetítő eszköznek
- A közvetítő eszköz továbbítja a válaszcsomagot az előfizetői eszköznek
Természetesen mindez nem működik olyan könnyen; ennek megfelelően kell konfigurálnia a hálózati berendezést.
A FreeRadius telepítése
Természetesen ez elérhető a FreeRadius konfigurációs beállításaival, de ez nehéz és nem egyértelmű... főleg, ha N hónap után mész oda, és „minden működik”. Ezért úgy döntöttünk, hogy saját jogosultsági modult írunk a FreeRadiushoz Pythonban. Az engedélyezési adatokat a MySQL adatbázisból fogjuk átvenni. Felépítését nincs értelme leírni, úgyis mindenki „maga számára” készíti el. Konkrétan a FreeRadiushoz az sql modullal kínált struktúrát vettem át, és némileg változtattam rajta úgy, hogy a bejelentkezési jelszó mellett minden előfizetőhöz hozzáadtam egy mac és port mezőt.
Tehát először telepítse a FreeRadiust:
cd /usr/ports/net/freeradius3
make config
make
install clean
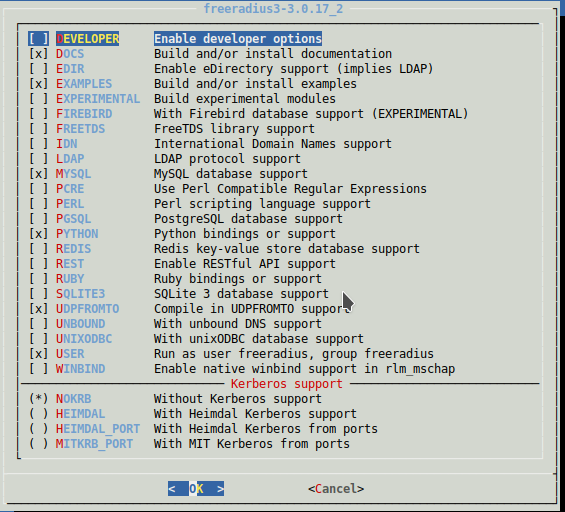
A beállításoknál válassza ki a telepítéshez:
Symlinket készítünk a python modulra (azaz „bekapcsoljuk”):
ln -s /usr/local/etc/raddb/mods-available/python /usr/local/etc/raddb/mods-enabledTelepítsünk egy további modult a pythonhoz:
pip install mysql-connectorA FreeRadius python modul beállításaiban meg kell adnia a modul keresési útvonalait a python_path változóban. Nekem például ez van:
python_path="/usr/local/etc/raddb/mods-config/python:/usr/local/lib/python2.7:/usr/local/lib/python27.zip:/usr/local/lib/python2.7:/usr/local/lib/python2.7/plat-freebsd12:/usr/local/lib/python2.7/lib-tk:/usr/local/lib/python2.7/lib-old:/usr/local/lib/python2.7/lib-dynload:/usr/local/lib/python2.7/site-packages"
A python interpreter elindításával és a parancsok beírásával megtudhatja az útvonalakat:
root@phaeton:/usr/local/etc/raddb/mods-enabled# python
Python 2.7.15 (default, Dec  8 2018, 01:22:25)
[GCC 4.2.1 Compatible FreeBSD Clang 6.0.1 (tags/RELEASE_601/final 335540)] on freebsd12
Type "help", "copyright", "credits" or "license" for more information.
>>> import sys
>>> sys.path
['', '/usr/local/lib/python27.zip', '/usr/local/lib/python2.7', '/usr/local/lib/python2.7/plat-freebsd12', '/usr/local/lib/python2.7/lib-tk', '/usr/local/lib/python2.7/lib-old', '/usr/local/lib/python2.7/lib-dynload', '/usr/local/lib/python2.7/site-packages']
>
Ha nem teszi meg ezt a lépést, akkor a pythonban írt és a FreeRadius által elindított szkriptek nem találják meg az importálásnál felsorolt modulokat. Ezenkívül a modul beállításaiban törölnie kell a felhatalmazás és a könyvelés hívó funkcióit. Ez a modul például így néz ki:
python {
    python_path="/usr/local/etc/raddb/mods-config/python:/usr/local/lib/python2.7:/usr/local/lib/python2.7/site-packages:/usr/local/lib/python27.zip:/usr/local/lib/python2.7:/usr/local/lib/python2.7/plat-freebsd12:/usr/local/lib/python2.7/lib-tk:/usr/local/lib/python2.7/lib-old:/usr/local/lib/python2.7/lib-dynload:/usr/local/lib/python2.7/site-packages"
    module = work
    mod_instantiate = ${.module}
    mod_detach = ${.module}

    mod_authorize = ${.module}
    func_authorize = authorize

    mod_authenticate = ${.module}
    func_authenticate = authenticate

    mod_preacct = ${.module}
    func_preacct = preacct

    mod_accounting = ${.module}
    func_accounting = accounting

    mod_checksimul = ${.module}
    mod_pre_proxy = ${.module}
    mod_post_proxy = ${.module}
    mod_post_auth = ${.module}
    mod_recv_coa = ${.module}
    mod_send_coa = ${.module}

}
A work.py szkriptet (és az összes többit) a /usr/local/etc/raddb/mods-config/python könyvtárba kell helyezni. Összesen három szkriptem van.
work.py:
#!/usr/local/bin/python
# coding=utf-8
import radiusd
import func
import sys
from pprint import pprint

mysql_host="localhost"
mysql_username="укацук"
mysql_password="ыукаыукаыук"
mysql_base="ыукаыкуаыу"

def instantiate(p):
  print ("*** instantiate ***")
  print (p)
  # return 0 for success or -1 for failure

def authenticate(p):
    print ("*** Аутенфикация!!***")
    print (p)
def authorize(p):
  radiusd.radlog(radiusd.L_INFO, '*** radlog call in authorize ***')
  conn=func.GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base);
  param=func.ConvertArrayToNames(p);
  pprint(param)
  print ("*** Авторизация ***")
  reply = ()
  conf = ()
  cnt=0
  username="";mac="";
  # сначала проверяем "как положено", по связке логин/пароль
  if ("User-Name" in param) and ("User-Password" in param) :
      print ("Вариант авторизации (1): есть логин-пароль")
      pprint(param["User-Name"])
      pprint(param["User-Password"])
      pprint(conn)
      print(sys.version_info)
      print (radiusd.config)
      sql="select radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where radcheck.username=%s and radcheck.value=%s"
      print(sql)
      cursor = conn.cursor(dictionary=True,buffered=True)
      cursor.execute(sql,[param["User-Name"], param["User-Password"]]);
      row = cursor.fetchone()
      while row is not None:
                cnt=cnt+1
                username=row["username"]
                reply = reply+((str(row["attribute"]),str(row["value"])), )
                row = cursor.fetchone()
 # вариант, что User-Name - это МАС адрес БС,пароля и порта нет
  if ("User-Name" in param)  and ("User-Password" in param) and (cnt==0):
    if param["User-Password"] =='':
        if ":" in param["User-Name"]:
              pprint(param["User-Name"])
              print ("Вариант авторизации (2): User-Name - это MAC адрес базовой станции, порта и пароля нет")
              sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["User-Name"])+"','0x',''),':','') and radcheck.sw_port=''"
              print (sql)
              cursor = conn.cursor(dictionary=True,buffered=True)
              cursor.execute(sql);
              row = cursor.fetchone()
              while row is not None:
                        cnt=cnt+1
                        username=row["username"]
                        mac=param["User-Name"]
                        reply = reply+((str(row["attribute"]),str(row["value"])), )
                        row = cursor.fetchone()
  if ("Agent-Remote-Id" in param)  and ("User-Password" in param) and (cnt==0):
    if param["User-Password"] =='':
              pprint(param["Agent-Remote-Id"])
              print ("Вариант авторизации (2.5): Agent-Remote-Id - это MAC адрес PON оборудования")
              sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x',''),':','') and radcheck.sw_port=''"
              print (sql)
              cursor = conn.cursor(dictionary=True,buffered=True)
              cursor.execute(sql);
              row = cursor.fetchone()
              while row is not None:
                        cnt=cnt+1
                        username=row["username"]
                        mac=param["User-Name"]
                        reply = reply+((str(row["attribute"]),str(row["value"])), )
                        row = cursor.fetchone()

#Вариант, что Agent-Remote-Id - это МАС адрес БС,пароля и порта нет и предыдущие варианты поиска IP результата не дали
  if ("Agent-Remote-Id" in param)  and ("User-Password" not in param) and (cnt==0):
          pprint(param["Agent-Remote-Id"])
          print ("Вариант авторизации (3): Agent-Remote-Id - МАС базовой станции/пон. Порта в биллинге нет")
          sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x',''),':','') and radcheck.sw_port=''"
          print(sql)
          cursor = conn.cursor(dictionary=True,buffered=True)
          cursor.execute(sql);
          row = cursor.fetchone()
          while row is not None:
                    cnt=cnt+1
                    mac=param["Agent-Remote-Id"]
                    username=row["username"]
                    reply = reply+((str(row["attribute"]),str(row["value"])), )
                    row = cursor.fetchone()
#Вариант, что предыдущие попытки результата не дали, но есть Agent-Remote-Id и Agent-Circuit-Id
  if ("Agent-Remote-Id" in param)  and ("Agent-Circuit-Id" in param) and (cnt==0):
          pprint(param["Agent-Remote-Id"])
          pprint(param["Agent-Circuit-Id"])
          print ("Вариант авторизации (4): авторизация по Agent-Remote-Id и Agent-Circuit-Id, в биллинге есть порт/мак")
          sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where upper(radcheck.sw_mac)=upper(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x','')) and upper(radcheck.sw_port)=upper(RIGHT('"+str(param["Agent-Circuit-Id"])+"',2)) and radcheck.sw_port<>''"
          print(sql)
          cursor = conn.cursor(dictionary=True,buffered=True)
          cursor.execute(sql);
          row = cursor.fetchone()
          while row is not None:
                    cnt=cnt+1
                    mac=param["Agent-Remote-Id"]
                    username=row["username"]
                    reply = reply+((str(row["attribute"]),str(row["value"])), )
                    row = cursor.fetchone()
 # если так до сих пор IP не получен, то выдаю иего из гостевой сети..
  if cnt==0:
      print ("Ни один из вариантов авторизации не сработал, получаю IP из гостевой сети..")
      ip=func.GetGuestNet(conn)
      if ip!="":
          cnt=cnt+1;
          reply = reply+(("Framed-IP-Address",str(ip)), )
 # если совсем всё плохо, то Reject
  if cnt==0:
    conf = ( ("Auth-Type", "Reject"), )
  else:
    #если авторизация успешная (есть такой абонент), то запишем историю авторизации
    if username!="":
            func.InsertToHistory(conn,username,mac, reply);
    conf = ( ("Auth-Type", "Accept"), )
    pprint (reply)
  conn=None;
  return radiusd.RLM_MODULE_OK, reply, conf

def preacct(p):
  print ("*** preacct ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def accounting(p):
  print ("*** Аккаунтинг ***")
  radiusd.radlog(radiusd.L_INFO, '*** radlog call in accounting (0) ***')
  print (p)
  conn=func.GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base);
  param=func.ConvertArrayToNames(p);
  pprint(param)
  print("Удалим старые сессии (более 20 минут нет аккаунтинга)");
  sql="delete from radacct where TIMESTAMPDIFF(minute,acctupdatetime,now())>20"
  cursor = conn.cursor(dictionary=True,buffered=True)
  cursor.execute(sql);
  conn.commit()
  print("Обновим/добавим информацию о сессии")
  if (("Acct-Unique-Session-Id" in param) and ("User-Name" in param) and ("Framed-IP-Address" in param)):
      sql='insert into radacct (radacctid,acctuniqueid,username,framedipaddress,acctstarttime) values (null,"'+str(param['Acct-Unique-Session-Id'])+'","'+str(param['User-Name'])+'","'+str(param['Framed-IP-Address'])+'",now()) ON DUPLICATE KEY update acctupdatetime=now()'
      print(sql)
      cursor = conn.cursor(dictionary=True,buffered=True)
      cursor.execute(sql)
      conn.commit()
  conn=None;
  return radiusd.RLM_MODULE_OK

def pre_proxy(p):
  print ("*** pre_proxy ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def post_proxy(p):
  print ("*** post_proxy ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def post_auth(p):
  print ("*** post_auth ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def recv_coa(p):
  print ("*** recv_coa ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def send_coa(p):
  print ("*** send_coa ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def detach():
  print ("*** На этом всё детишечки ***")
  return radiusd.RLM_MODULE_OK
func.py:
#!/usr/bin/python2.7
# coding=utf-8

import mysql.connector
from mysql.connector import Error

# Функция возвращает соединение с MySQL
def GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base):
    try:
        conn = mysql.connector.connect(host=mysql_host,database=mysql_base,user=mysql_username,password=mysql_password)
        if conn.is_connected(): print('---cоединение с БД '+mysql_base+' установлено')
    except Error as e:
        print("Ошибка: ",e);
        exit(1);
    return conn

def ConvertArrayToNames(p):
    mass={};
    for z in p:
      mass[z[0]]=z[1]
    return mass
# Функция записывает историю соединения по известным данным
def InsertToHistory(conn,username,mac, reply):
    print("--записываю для истории")
    repl=ConvertArrayToNames(reply)
    if "Framed-IP-Address" in repl:
        sql='insert into radpostauth (username,reply,authdate,ip,mac,session_id,comment) values ("'+username+'","Access-Accept",now(),"'+str(repl["Framed-IP-Address"])+'","'+str(mac)+'","","")'
        print(sql)
        cursor = conn.cursor(dictionary=True,buffered=True)
        cursor.execute(sql);
        conn.commit()
# Функция выдает последний по дате выдачи IP адрес из гостевой сети
def GetGuestNet(conn):
    ip="";id=0
    sql="select * from guestnet order by dt limit 1"
    print (sql)
    cursor = conn.cursor(dictionary=True,buffered=True)
    cursor.execute(sql);
    row = cursor.fetchone()
    while row is not None:
            ip=row["ip"]
            id=row["id"]
            row = cursor.fetchone()
    if id>0:
        sql="update guestnet set dt=now() where id="+str(id)
        print (sql)
        cursor = conn.cursor(dictionary=True,buffered=True)
        cursor.execute(sql);
        conn.commit()
    return ip
radiusd.py:
#!/usr/bin/python2.7
# coding=utf-8

# from modules.h

RLM_MODULE_REJECT = 0
RLM_MODULE_FAIL = 1
RLM_MODULE_OK = 2
RLM_MODULE_HANDLED = 3
RLM_MODULE_INVALID = 4
RLM_MODULE_USERLOCK = 5
RLM_MODULE_NOTFOUND = 6
RLM_MODULE_NOOP = 7
RLM_MODULE_UPDATED = 8
RLM_MODULE_NUMCODES = 9

# from log.h
L_AUTH = 2
L_INFO = 3
L_ERR = 4
L_WARN = 5
L_PROXY = 6
L_ACCT = 7

L_DBG = 16
L_DBG_WARN = 17
L_DBG_ERR = 18
L_DBG_WARN_REQ = 19
L_DBG_ERR_REQ = 20

# log function
def radlog(level, msg):
    import sys
    sys.stdout.write(msg + 'n')
    level = level
A kódból látható, hogy az előfizetőt minden elérhető módszerrel igyekszünk azonosítani az ismert előfizetői MAC-címei vagy az Option 82 kombinációja alapján, és ha ez nem működik, akkor a „vendégtől” a valaha használt legrégebbi IP-címet adjuk ki. ” hálózat. Már csak az alapértelmezett szkriptet kell beállítani a sites-enabled mappában, hogy a python szkriptből a szükséges funkciók a kijelölt pillanatokban megránduljanak. Valójában elegendő a fájlt az űrlapra hozni:
alapértelmezett
server default {
listen {
    type = auth
    ipaddr = *
    port = 0
    limit {
          max_connections = 16
          lifetime = 0
          idle_timeout = 30
    }
}
listen {
    ipaddr = *
    port = 0
    type = acct
    limit {
    }
}

listen {
    type = auth
    port = 0
    limit {
          max_connections = 1600
          lifetime = 0
          idle_timeout = 30
    }
}

listen {
    ipv6addr = ::
    port = 0
    type = acct
    limit {
    }
}

authorize {
    python
    filter_username
    preprocess
    expiration
    logintime
}

authenticate {
    Auth-Type PAP {
	pap
	python
    }
    Auth-Type CHAP {
	chap
	python
    }
    Auth-Type MS-CHAP {
	mschap
	python
    }
    eap
}


preacct {
    preprocess
    acct_unique
    suffix
    files
}

accounting {
    python
    exec
    attr_filter.accounting_response
}

session {

}

post-auth {
    update {
	&reply: += &session-state:
    }
    exec
    remove_reply_message_if_eap
    Post-Auth-Type REJECT {
attr_filter.access_reject
	eap
remove_reply_message_if_eap
    }
    Post-Auth-Type Challenge {
    }
}

pre-proxy {
}

post-proxy {
    eap
}
}
Próbáljuk meg futtatni, és nézzük meg, mi kerül a hibakeresési naplóba:
/usr/local/etc/rc.d/radiusd debugMi más. A FreeRadius beállításakor kényelmes a működését a radclient segédprogrammal tesztelni. Például engedélyezés:
echo "User-Name=4C:5E:0C:2E:7F:15,Agent-Remote-Id=0x9845623a8c98,Agent-Circuit-Id=0x00010006" | radclient -x 127.0.0.1:1812 auth testing123Vagy fiók:
echo "User-Name=4C:5E:0C:2E:7F:15,Agent-Remote-Id=0x00030f26054a,Agent-Circuit-Id=0x00010002" | radclient -x 127.0.0.1:1813 acct testing123Szeretném figyelmeztetni, hogy teljesen lehetetlen egy ilyen sémát és szkripteket „változtatás nélkül” használni „ipari” méretekben. Legalább észrevehető:
- lehetőség van a MAC-cím „hamisítására”. Elég, ha az előfizető regisztrálja valaki más MAC-ját, és problémák lesznek
- a vendéghálózatok kibocsátásának logikája felülmúlja a kritikát. Még csak a „talán vannak már kliensek ugyanazzal az IP-címmel?”
Ez csak egy „cookie-cutter megoldás”, amely kifejezetten az én körülményeim között működik, semmi több. Ne ítélj szigorúan 😉
Forrás: will.com
