

Az információbiztonság elkülönült a telekommunikációtól, és önálló ágazattá vált a maga sajátosságaival és berendezéseivel. De létezik egy kevésbé ismert eszközkategória, amely a telekommunikáció és az infobiztonság határvonalán áll – hálózati csomagbrókerek (Network Packet Broker), más néven terheléselosztók, specializált/monitorozó kapcsolók, forgalomaggregátorok, Security Delivery Platform, Network Visibility stb. Mint a hazai fejlesztő és gyártó ilyen eszközök terén, nagyon szeretnénk részletesebben mesélni róluk.
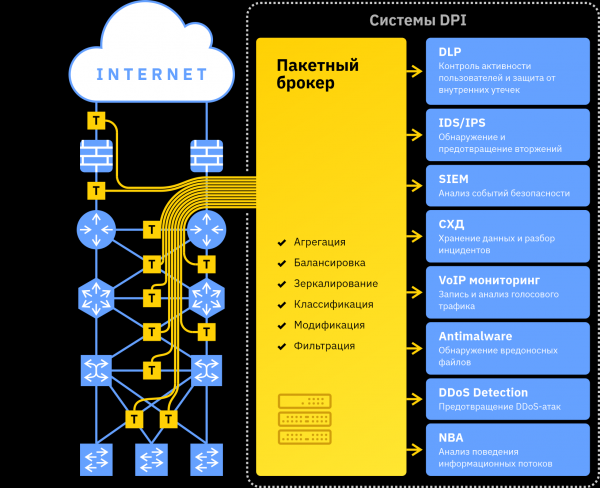
Alkalmazási terület és megoldandó feladatok
A hálózati csomagbrókerek specializált eszközök, amelyek a legnagyobb mértékben az információbiztonsági rendszerekben terjedtek el. Ez az eszközkategória viszonylag új és kevés számú az általánosan elterjedt hálózati infrastruktúrához képest, mint például a kapcsolók, routerek stb. E kategória úttörője az amerikai Gigamon cég volt. Jelenleg a piacon jelentősen megnőtt a szereplők száma (többek között hasonló megoldásokkal rendelkezik a tesztkomplexumok ismert gyártója, az IXIA), de e berendezések létezéséről továbbra is csak szűk szakmai körök tudnak. Ahogy már említettük, a terminológia sem egyértelmű: a neveik változnak a „hálózat átláthatósága biztosító rendszereitől” a legegyszerűbb „terheléselosztó” megnevezésig.
A hálózati csomagbrókerek fejlesztése során szembesültünk azzal, hogy a funkciók fejlődési irányainak elemzése és a laboratóriumi/tanulmányi területeken végzett tesztelések mellett párhuzamosan tájékoztatni kell a potenciális fogyasztókat e berendezések létezéséről, mivel nem mindenki tud róluk.
15-20 évvel ezelőtt a hálózati forgalom viszonylag alacsony volt, és ez főként lényegtelen adatokból állt. De gyakorlatilag megismétli : az internetkapcsolat sebessége évente 50%-kal növekszik. A forgalom volumene szintén folyamatosan nő (az alábbi grafikon a Cisco 2017-es előrejelzését mutatja, forrás: Cisco Visual Networking Index: Forecast and Trends, 2017–2022):
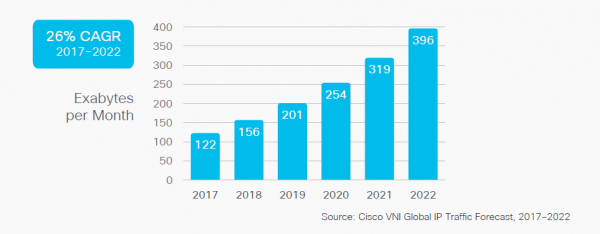
A sebességgel együtt nő az áramló információk (ez magában foglalja a kereskedelmi titkokat és a nehezen megszerezhető személyes adatokat) fontossága, valamint az infrastruktúra általános működőképessége.
Ezért létrejött az információbiztonság ágazata is. Az ipar erre a válaszára egy egész spektrum mélycsomag-elemző (DPI) eszköz jelent meg: a DDoS-támadások megakadályozásától kezdve az információbiztonsági eseménykezelő rendszerekig, beleértve az IDS, IPS, DLP, NBA, SIEM, Antimalware stb. rendszereket. Általában minden egyes eszköz egy szoftver, amelyet egy szerverplatformra telepítenek. Ráadásul minden program (elemzőeszköz) a saját szerverplatformjára kerül telepítésre: a szoftvergyártók különbözőek, és az L7 szintű elemzéshez nagy mennyiségű számítási erőforrásra van szükség.
Egy információbiztonsági rendszer kiépítésekor számos alapvető feladatot kell megoldani:
- hogyan továbbítsuk a forgalmat az infrastruktúrából az elemző rendszerekhez? (a SPAN-portok, amelyek erre születtek, a mai infrastruktúrában sem mennyiségben, sem teljesítményben nem elegendőek)
- hogyan osszuk el a forgalmat a különböző elemző rendszerek között?
- hogyan skálázzuk a rendszereket, ha az egy elemző példány teljesítménye nem elegendő a beérkező forgalom teljes mennyiségének feldolgozásához?
- hogyan monitorozzuk a 40G/100G interfészeket (és a nem túl távoli jövőben a 200G/400G interfészeket), mivel az elemző eszközök jelenleg csak 1G/10G/25G interfészeket támogatnak?
És a következő társult feladatok:
- hogyan minimalizáljuk a nem célforgalmat, amely nem igényel feldolgozást, de az elemző eszközökre kerül és fogyasztja az erőforrásaikat?
- hogyan kezeljük az encapsulált csomagokat és az eszközök által megjelölt csomagokat, amelyek előkészítése elemzésre vagy erőforrásigényes, vagy teljesen megvalósíthatatlan?
- hogyan zárjunk ki az elemzésből egyes forgalmat, amely nem tartozik a biztonsági politika szabályozásába (például a vezető forgalma).
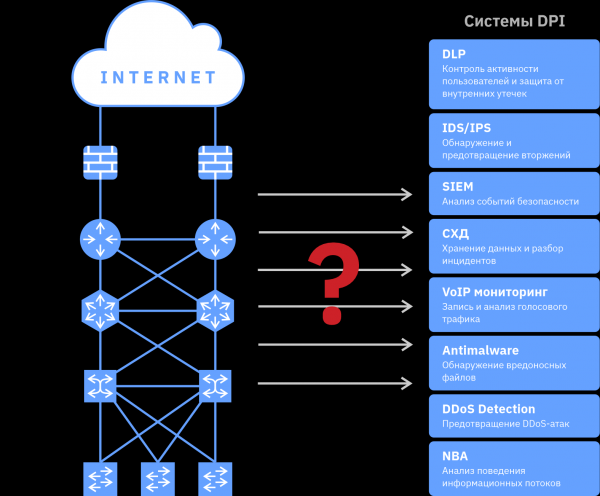
Ahogy mindenki tudja, a kereslet kínálatot teremt, válaszul ezekre az igényekre kezdtek el fejlődni a hálózati csomagok brókerei.
A hálózati csomagok brókereinek általános leírása
A hálózati csomagbrókerek csomagszinten működnek, hasonlóan a szokásos kapcsolókhoz. A legfontosabb különbség a kapcsolókhoz képest az, hogy a forgalom elosztásának és aggregálásának szabályai a hálózati csomagbrókereknél teljesen a beállításoktól függenek. A hálózati csomagbrókereknek nincsenek standard átkapcsolási táblázatok (MAC-táblák) és más kapcsolókkal való kommunikációs protokollok (például STP), ezért a beállítások és a megértett mezők köre sokkal szélesebb. A bróker egyenletesen eloszthatja a forgalmat egy vagy több bemeneti portból egy megadott kimeneti porttartományra kimeneti terhelésmegosztási funkcióval. Szabályokat lehet megadni másolásra, szűrésre, osztályozásra, duplikáció-eltávolításra és a forgalom módosítására. Ezeket a szabályokat különböző bemeneti portcsoportokra alkalmazhatjuk, és egymás után is alkalmazhatók a készüléken belül. A csomagbróker fontos előnye a teljes átbocsátási sebességen való forgalomkezelés és a session-ök integritásának megőrzése (a forgalom egyenlő terhelésű elosztásánál több azonos rendszer DPI között).
A session integritásának megőrzése abban áll, hogy a szállítási szintű (TCP/UDP/SCTP) session összes csomagját egy porton keresztül küldjük. Ez fontos, mivel a DPI rendszerek (általában ezek olyan szoftverek, amelyek egy, a csomagbróker kimeneti portjához csatlakozó szerveren futnak) az alkalmazási szinten elemzik a forgalom tartalmát, és minden csomagnak, amelyet egy alkalmazás küld vagy fogad, ugyanahhoz az elemző példányhoz kell érkeznie. Ha egy session csomagjai elvesznek vagy különböző DPI eszközök közé oszlanak el, akkor minden egyes DPI eszköz olyan helyzetbe kerül, mintha egy nem koherens szöveget olvasna, hanem csak az abból származó szavakat. És valószínűleg a szöveget nem fogja érteni.
Így a kibervédelemre orientált hálózati csomagbrókerek olyan funkcióval rendelkeznek, amely segít a DPI szoftverkomplexumok csatlakoztatásában a nagy sebességű telekommunikációs hálózatokhoz, és csökkenti a terhelésüket: előszűrést, osztályozást és a forgalom előkészítését végzik a későbbi feldolgozás egyszerűsítése érdekében.
Ezen kívül, mivel a hálózati csomagbrókerek széleskörű statisztikai adatokat szolgáltatnak, és gyakran csatlakoznak különböző hálózati pontokhoz, így a hálózati infrastruktúra működési problémáinak diagnosztizálásakor is szerepet játszanak.
A hálózati csomagbrókerek alapfunkciói
A "specializált/monitoring switch" elnevezés az alapvető céljából ered: a forgalom összegyűjtésére az infrastruktúrából (jellemzően passzív optikai elágazók TAP és/vagy SPAN-portok segítségével) és az elemző eszközök között történő elosztására. A különböző típusú rendszerek között a forgalmat tükörképezni (másolni), az azonos típusú rendszerek között pedig egyensúlyozni kell. Az alapvető funkciók közé tartozik általában a mezők szűrése L4-ig (MAC, IP, TCP/UDP port stb.) és több alacsony terhelésű csatorna egybe aggregálása (például egy DPI rendszerhez való feldolgozás érdekében).
Ez a funkció biztosítja a alapvető feladat megoldását - a DPI rendszerek csatlakoztatását a hálózati infrastruktúrához. A különböző gyártók brókerei, amelyek az alapvető funkciókra korlátozódnak, akár 32 darab 100G interfész kezelését is lehetővé teszik 1U-n (több interfész fizikailag nem fér el az 1U elülső paneljén). Azonban nem csökkentik az elemző eszközökre nehezedő terhelést, és bonyolult infrastruktúra esetén nem képesek biztosítani még az alapvető funkciók követelményeit sem: a több alagúton elosztott (vagy MPLS címkékkel ellátott) session különböző elemző példányokra eshet, és így teljesen kifoghatja az elemzésből.
A 40/100G interfészek hozzáadása, és ezzel a teljesítmény növelése mellett, a hálózati csomagbrókerek aktívan fejlődnek az új lehetőségek biztosítása terén: a beágyazott alagutak fejlécén végzett egyensúlyozástól a forgalom dekódolásáig. Sajnos, az ilyen modellek nem büszkélkedhetnek terabites teljesítménnyel, de valójában lehetővé teszik egy minőségi és technikailag 'szép' információbiztonsági rendszer kiépítését, amelyben minden elemző eszköz garantáltan csak a szükséges információt kapja a leginkább megfelelő formátumban az elemzéshez.
A hálózati csomagbrókerek kiterjesztett funkciói
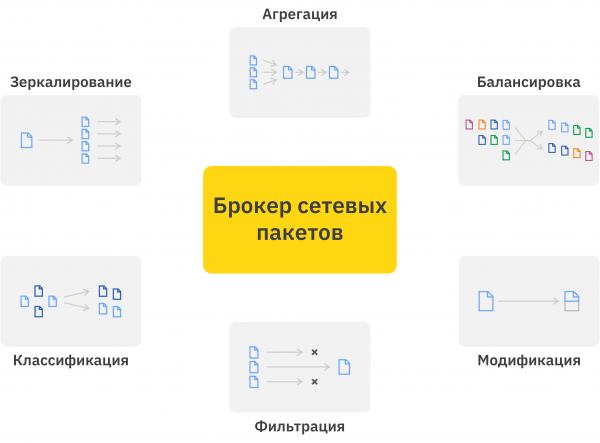
1. A fent említett beágyazott fejlécen történő egyensúlyozás a tunnelt forgalomban.
Miért fontos ez? Vizsgáljunk meg 3 szempontot, amelyek együtt vagy külön-külön kritikusak lehetnek:
- a forgalom egyenletes elosztásának biztosítása, ha csak kis számú alagút van. Ha a biztonsági rendszerek csatlakozási pontján mindössze 2 alagút található, akkor nem lehet azokat külső fejlécek alapján 3 szerverplatform között egyenletesen elosztani anélkül, hogy megszakadna a munkamenet. Ezenkívül a hálózati forgalom nem lesz egyenletes, és minden egyes alagút külön feldolgozási eszközre irányítása a legutóbbira nagyobb teljesítményt kíván.
- a több munkamenetes protokollok (például FTP és VoIP) munkameneteinek és folyamaik integritásának biztosítása, amelyek csomagjai különböző alagutakba kerültek. A hálózati infrastruktúra bonyolultsága folyamatosan nő: tartalék, virtualizáció, az adminisztráció egyszerűsítése és így tovább. Ez egyrészt növeli az adatok átvitelének megbízhatóságát, másrészt viszont nehezíti a biztonsági rendszerek működését. Még ha a nagy teljesítményű elemzők is képesek a dedikált csatorna alagútjainak feldolgozására, a probléma megoldhatatlanná válik, mivel a felhasználói munkamenet egy része egy másik csatornán kerül átvitelre. Míg egyes infrastruktúrákban igyekeznek figyelmet fordítani a munkamenetek integritására, a több munkamenetes protokollok teljesen eltérő utakon haladhatnak.
- a balanszírozás MPLS, VLAN, egyedi eszközazonosítók stb. megléte esetén. Nem pontosan alagutakról van szó, de a alapfunkcióval rendelkező berendezések ezt a forgalmat nem IP-ként, hanem MAC-címek alapján képesek értelmezni, ismételten megsértve az egyenletes balanszírozást vagy a munkamenetek integritását.
A csomagok közvetítője elemzi a külső fejléceket, és fokozatosan halad a mutatók mentén egészen a legmélyebb IP-fejlécig, és már arra alapozva végzi a balanszírozást. Ennek eredményeként a folyamok száma jelentősen megnő (ennek megfelelően egyenletesebben és több platform között lehet elosztani), és a DPI rendszer minden munkamenethez és minden kapcsolódó munkamenethez megkapja a csomagokat a több munkamenetes protokollokban.
2. A forgalom módosítása.
Az egyik legszélesebb lehetőségekkel rendelkező funkció, számos alfunkcióval és azok alkalmazásának változataival:
- A payload removal means that only the packet headers are passed to the analysis tool. This is relevant for analytical tools or traffic types where the content of packets either does not matter or cannot be analyzed. For example, encrypted traffic may be of interest in terms of exchange parameter data (who, with whom, when, and how much), while the payload is essentially garbage, occupying channel and computational resources of the analyzer. Variations are possible where the payload is trimmed starting from a specified offset – this offers additional flexibility for analytical tools.
- De-tunneling refers to the removal of headers that indicate and identify tunnels. The goal is to reduce the load on analytical tools and improve their efficiency. De-tunneling can be performed based on a fixed offset or through dynamic analysis of headers to determine the offset for each packet.
- Removal of part of the packet headers: MPLS labels, VLAN, specific fields of third-party hardware.
- Masking part of the headers, for example, masking IP addresses to ensure traffic anonymization.
- Adding service information to the packet: timestamps, incoming ports, traffic class labels, etc.
3. Deduplication – cleaning of duplicate traffic packets transmitted to analysis tools. Duplicate packets often arise due to the specifics of connectivity to infrastructure – the traffic may pass through several analysis points and be mirrored from each of them. Re-transmission of undelivered TCP packets also occurs, but if there are many, it raises questions about network quality monitoring rather than information security.
4. Advanced filtering functions – from searching for specific values at a given offset to signature analysis across the entire packet.
5. NetFlow/IPFIX generation – collecting a wide range of statistics on the passing traffic and sending it to analysis tools.
6. SSL traffic decryption, which operates under the condition that the certificate and keys are pre-loaded into the network packet broker. Nevertheless, this significantly unloads the analytical tools.
There are many more functions, both useful and marketing-related, but the main ones are probably listed.
A behatolt jelenlét (DDOS-támadások, behatolás-észlelő rendszerek) megelőzési rendszereinek fejlesztése, valamint a DPI aktív eszközök bevezetése szükségessé tette a bekapcsolási sémák átalakítását passzív (TAP vagy SPAN portokon keresztül) aktívra ("kétértelmű"). Ez a körülmény fokozta a megbízhatóság iránti követelményeket (mivel a hibás működés ebben az esetben az egész hálózat működésének zavarát okozza, nemcsak az információbiztonság feletti ellenőrzés elvesztését), és az optikai leágazók cseréjéhez optikai bypass-re volt szükség (hogy megoldja a hálózat működőképességének függőségét az információbiztonsági rendszerek működőképességétől), de az alapvető funkciók és követelmények változatlanok maradtak.
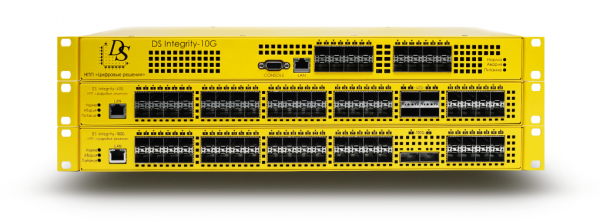
Kifejlesztettük a DS Integrity hálózati csomagbrókereket 100G, 40G és 10G interfészekkel, a tervezéstől és az áramköröktől a beépített szoftverig. Ráadásul, a többi csomagbrókerrel ellentétben, a bunkerbe ágyazott fejlécmódosítás és egyensúlyozás funkcióit hardware-es szinten, a portok maximális sebességén valósítjuk meg.
Forrás: habr.com
