

, hogy a világban az elektronikus üzenetek 80%-a spam. Azaz olyan e-mail üzenetek, amelyek a címzett számára egyáltalán nem hasznosak (és ez sajnálatos). De mintha ez nem lenne elég, a spam között gyakran előfordulnak olyan levelek is, amelyeket rosszindulatú célokkal küldenek: például adatok ellopására, törlésére vagy zsarolásra.
KDPV:
Ahogy tudjuk, ahhoz, hogy egy levél valóban károsítsa a számítógépes rendszereket, általában nem elég, hogy a levelet egyszerűen megkapja a címzett. Szükséges egy "együttműködésre hajlamos ellenfél", azaz a felhasználónak magának kell olyan lépéseket tennie, amelyek végrehajtják a támadó szándékait.
Általában ez a művelet az, hogy a levélhez csatolt fájlt "megnyitja", vagyis manuálisan aktiválja a fájl feldolgozását a felhasználó operációs rendszerében.
Ami még szomorúbb, az a segítő ellenfél - nem ritka madár, és a spamelő támadó teljesen számíthat rá.
És ez ahhoz vezet, hogy
Röviden, a könyvelőnket kinyitja egy számla, de az nem is számla, hanem vírus.
A rosszindulatú leveleknek természetesen fontos eltérései vannak. De bízni a felhasználók figyelmességében és tudatosságában - rossz ötlet. Még a "ne nyisd meg az ilyet" típusú lelkes koncertetek (ünnepséggel és egyéni vokális előadással a vezérigazgatótól a "Polimerek" kompozícióval) is idővel eltűnnek az irodai dolgozók memóriájából.
Természetesen a jól konfigurált rendszerek megvédhetnek minket a legtöbb hasonló támadástól. De a kulcsszó mégis – "a legtöbb". Senki nem ad százszázalékos garanciát; és ha a felhasználóhoz eljut, akkor megerősíteni őt – mint a rendszerek egyik leggyengébb pontját – nemes cél.
A számítógépes bűnözés esetében a technológia és a társadalmi mérnökség kéz a kézben jár. A támadó tudja, hogy nehéz olyan személynek tűnni, akiben a felhasználó feltétel nélkül megbízik, ezért kénytelen más taktikákat is alkalmazni: fenyegetés, kényszerítés, elismert hatóságok imitálása és/vagy megfelelő hamis megnevezések használata – például levelek küldése állami szervektől és nagyvállalatoktól.
És ahogy a régiek tanítanak minket: ha nem tudunk győzni, akkor át kell vennünk az irányítást. Tényleg, miben vagyunk rosszabbak a spammereknél? Sokkal jobbak vagyunk! És még több lehetőségünk is van. Maga a feladat minimális programozási készségeket igényel, és gyakorlatilag nem érinti a meglévő rendszereket.
Felelősségkizárás: a szerző – nem spammer, a spammer – nem szerző. A szerző csakis és kizárólag a jó oldalán áll.
A feladat nagyon egyszerű:
mi magunk fogunk e-maileket küldeni felhasználóinknak, amelyek hasonlítanak a rosszindulatúakra. Az e-mailek mellékleteiben olyan dokumentumokat csatolunk, amelyeken nagy betűkkel írjuk: „NE NYISSD MEG A DOKUMENTUMOKAT AZ ILYEN E-MAILEKBÓL. Légy körültekintő és óvatos.”
Így a feladatunknak a következő feltételei vannak.:
1. feltétel. Az e-maileknek különbözőnek kell lenniük. Ha mindenkinek ugyanazt az e-mailt küldjük, az nem különbözik a megszokott emlékeztetőktől, amelyekkel kapcsolatban a felhasználóknak állandó immunitásuk van. Stimulálnunk kell a felhasználó tanulási rendszerét. Ebből következnek a következő feltételek:
2. feltétel. Az e-maileknek hasonlítaniuk kell a valóságosakra. Lehet e-maileket küldeni a „Hús-cég” vagy Barack Obama nevében, de ez nem hatékony. Érdemes valós (és különböző!) szervezetek és hatóságok neveit használni;
3. feltétel. Emellett fontos, hogy az e-mailek egy kicsit furcsán nézzenek ki. Kicsit gyanúsnak kell lenniük ahhoz, hogy felkeltse a felhasználó gyanúját, és aktiválja az agyában a tanulási rendszert;
4. feltétel. És mindezek mellett az e-maileknek figyelmet kell felkelteniük és provokálniuk kell. Nos, itt minden egyszerű, nem is kell semmit kitalálnunk: a spammerek már mindent megcsináltak helyettünk. „Bírságok”, „Bírósági ítéletek”, és még egyszerűen csak „Dokumentumok” mellékletekben, „Késedelmi díjak”, „Újraszámolások”, „Kamatok” a témában és számos „Sürgős”, „Azonnali”, „Kötelező”, „Fizesd ki” Szó a szövegben – és a dolog máris működőképes.
E csodás készlet megvalósításához minimális programozási készségekre és unalmas estékre van szükség. A szerző Python 3-at használt (mert szükség volt a gyakorlásra) és JS-t (az adatok gyűjtésére, közvetlenül a böngésző konzoljából). De a kód nagy része könnyen megvalósítható natív OS-eszközökkel (bash, cmd), csak a kódolásokkal fogtok kínlódni.
Fontos megjegyezni, hogy az ötlet nem az alkotója tulajdona, hanem egy nagy nemzetközi cégtől lett eltulajdonítva. Mindazonáltal az ötlet annyira nyilvánvaló, hogy alig hallva, az alkotó a „miért nem jutott ez előbb eszembe” kiáltásokkal nekilátott a megvalósításnak.
Tehát elsősorban szükségünk van azokra az elemekre, amelyekből megfogalmazzuk az üzenetet. Kezdjük a Feladó mezővel - ki fogja fenyegetni a félénk felhasználóinkat. Hát, ki más: természetesen a bankok, az adóhatóságok, a bíróságok és mindenféle furcsa Kft.-k. Egyúttal hozzáadhatunk mintákat a jövőbeni automatikus kiegészítésekhez, például a PJSZ-hez. CmpNmF. Lásd: from.txt
Most szükségünk van a nevekre. Az OOO Rózsa és a Vektor, valamint a végtelenségig megismétlődő „Moszkvai Bíróság” valószínűleg nem fog rezonálni a lelkekben.
Szerencsére az internet csodálatos lehetőségeket kínál az információk megszerzésére. Például, egyszerű JavaScript parancs segítségével közvetlenül a böngésző konzolában kapható, hasonlóan:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}Így gyorsan le lehet gyártani egy csodás adatbázist a feladatainkhoz (bár az alkotó ezt már megtette ön helyett 🙂 ). A mentésnél sima szöveget használunk, az adatbázis azért túlzás lenne ehhez a feladathoz. A projekt UTF-8 BOM karakterkódolást használ, hogy a legspeciálisabb karakterek is használhatók legyenek. Lásd a megfelelő nevű txt fájlokban.
Ezután generálni kell egy helyes (a szabvány szempontjából, de nem feltétlenül létező) email címet az elküldő számára, hogy levélünk helyesen jelenjen meg és helyesen továbbítható legyen. Néhány névnél az alkotó rögzített domaineket használt, míg másoknál automatikus generálást a név alapján, a transliterációs könyvtár felhasználásával, valami ilyesmi: OOO „Vektor” -> warning@ooovektor.ru. A fiók neve a kódból származik, és szintén a rettegést kell inspirálnia: „vzyskanie”, „shtraf”, „dolg”, „alarm” és egyéb „zapros”.
Most – az üzenet tárgya.
A tárgynak mindenképpen fel kell keltse a figyelmet, különben az üzenet észrevétlenül elmegy. Engedje szabadjára a bennre zárt könyvelési rémálmát, és minden működni fog: „Számla(z) zárása (CmpNm)CmpNmA fő könyvelőnek ( CmpNm)
„Követelmény (a(z) )” „Fizessen azonnal (!!!)” és egyéb tréfák. Lásd: subj.txt. Adjon hozzá az ízlése szerint, keverje, ne rázza.
A levél szövegének kissé furcsának kell lennie. Már felkeltettük a felhasználó figyelmét, most a feladatunk az, hogy gyanút keltsünk. Ezért ezen a ponton semmi szükség hasonló próbálkozásokra. Vegyünk át néhány fenyegető kifejezést a spamerektől, és kombináljuk őket véletlenszerűen, a 100%-os hitelesség csak hátráltatna minket. Olyan marhaságot kapunk, mint például:
(fontos) Információ (Kft. "TESZT") A számláról bírósági eljárás keretében
 nyissa meg a csatolt dokumentumokat
 határozat a csatolt dokumentumban
Lásd: msg.txt. Kiegészítések üdvözölve.
És végül a melléklet. A projektben jelenleg háromféle melléklet szerepel: pdf, doc, docx. A fájlok a minták alapján, a tartalom megváltoztatása nélkül másolódnak, a melléklet fájljának neve a listából ("Határozat", "Bírósági ítélet" stb., lásd: flnms.txt) kerül hozzárendelésre. Az első két típus számára a méret véletlenszerűen keletkezik, a fájl végéhez nullák hozzáadásával. A docx esetében ez nem működik (bár a Word helyreállítási eljárása után a fájl megnyílik; a LibreOffice például gond nélkül megnyitja azokat a docx fájlokat, amelyekbe harmadik fél fájljait adtak hozzá a tömörítői felületen).
És ilyen csodát kapunk:
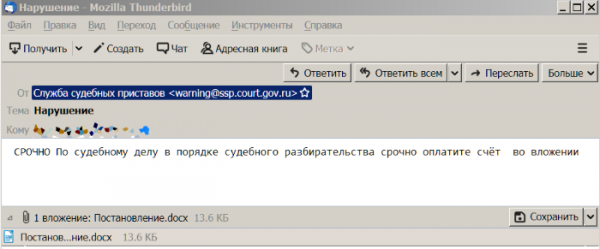
Küldhetjük:
gen_msg.py buh@oootest.ru
Igazából ennyi az egész. Egy óra munka, a hasznon... A haszon azonban meglesz. Mert a tudomány száraz, de az élet fája buján zöldell – a magyarázatok nem jutnak el, az emlékeztetők feledésbe merülnek, az emberek pedig a gyakorlat során sajátítják el a készségeket. És jobb, ha tanítók leszünk, mint hogy aztán mindent a biztonsági mentésekből kelljen helyreállítanunk, nem igaz?
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Próbálták a saját felhasználóikon? Milyenek az eredmények?
0,0%Senki sem vett be, kérdés nélkül törölték.
0,0%Néhányan kétséges levelekről beszéltek, a mellékleteket nem nyitották meg.
50,0%Néhányan megnyitották a mellékleteket (elmondom a kommentekben, mi történt utána).
50,0%Megkaptam a magamét a főnöktől.
6 felhasználó szavazott. 21 felhasználó tartózkodott.
Forrás: habr.com
