

A fordító előszava
A téma elsősorban a lent található táblázat miatt érdekelte engem:
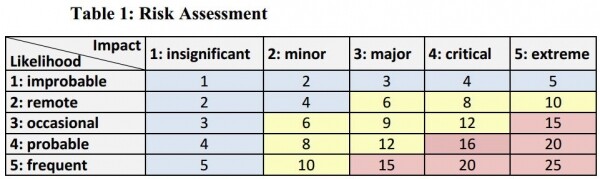
Figyelembe véve, hogy a statisztikusok (akik genetikai szinten nem kedvelik az olyan dolgokat, amelyek eltérnek a lineáris vonatkozásoktól) sikeresen át tudtak vinni egy aktíváló funkciót parabolikus formában a Big Data használatának kockázatának meghatározására az hivatalos statisztikában. Nagyszerűek. Természetesen a statisztikusok hozzáfűztek egy megjegyzést ehhez a munkához: "1 Bármilyen hiba és hiányosság kizárólag a szerzők felelőssége. A dokumentumban kifejtett vélemények a személyes véleményeket tükrözik, és nem feltétlenül tükrözik az Európai Bizottság hivatalos álláspontját." De a munkát közzétették. Azt hiszem, ma ez elegendő, és ők (a szerzők) senkinek sem tilthatják meg, hogy megtalálja az ő skáláikat ezeken a területeken.
A munkában jól strukturálva elkülöníthető, hogy hol és milyen módon különböznek a statisztikai módszerek a Big Data kutatási módszereitől. Véleményem szerint a munka legnagyobb haszna akkor lesz, amikor a megrendelővel beszélgetünk, és megcáfoljuk az ilyen típusú állításait:
— Mi magunk gyűjtjük a statisztikát, mit szeretne még kutatni?
— Kérjük, mutassa be az Ön eredményeit úgy, hogy azokat a saját statisztikánkkal összehangolhassuk. Ebben a kérdésben a szerzők azt mondják, hogy jónak lenne elolvasni ezt a munkát (3 )
Ebben a munkában a szerzők megfogalmazták kockázati szintjüket. Ez a paraméter zárójelben szerepel, ne keverjük össze forráshivatkozásokkal.
Második megfigyelés. A szerzők a BDS kifejezést használják – ez a Big Data megfelelője. (valószínűleg a hivatalos statisztikához való udvarlás).
A szerzők előszava
Egyre több statisztikai hivatal vizsgálja a nagy adatforrások használatának lehetőségét a hivatalos statisztika előkészítéséhez. Jelenleg csak néhány példa létezik, amikor ezeket a forrásokat teljesen integrálták a tényleges statisztikai termelésbe. Következésképpen a beillesztésükből fakadó következmények teljes mértékben még nem ismertek. Közben megtették az első lépéseket annak elemzésére, hogy a nagy adatok milyen feltételekkel és hatással vannak a statisztikai termékek különböző aspektusaira, mint például a minőség vagy a metodológia. Nemrég a célcsoport kidolgozott egy kvalitatív keretet a statisztikai adatok előkészítésére nagy adatok alapján, az Egyesült Nemzetek Európai Gazdasági Bizottsága (ENSZ EGB) nagydataprojektje kontextusában. Az európai statisztikai gyakorlat kodexe szerint a magas színvonalú statisztikai információk biztosítása a statisztikai hivatalok alapvető feladata. Mivel a kockázatot a célokra gyakorolt bizonytalanság hatásaként definiálják (például az ISO 31000 nemzetközi szabványügyi szervezet által), célszerűnek tartottuk a kockázatok kategorizálását a minőségi dimenziók szerint, amelyekre hatással vannak.
A nagyméretű adatforrásokból származó statisztikai adatok minőségi struktúrája strukturált képet ad a minőségről, amely minden statisztikai üzleti folyamat lépésével kapcsolatos, és így alapot jelenthet a komplex kockázatok értékelésére és kezelésére, amelyek ezekkel az új adatforrásokkal kapcsolatosak. Új minőségi dimenziókat vezet be, amelyek specifikusak a nagyméretű adatok hivatalos statisztikára gyakorolt használatára, mint például az intézményi/üzleti környezet vagy a bonyolultság. Ezeknek az új minőségi dimenzióknak a használatával rendszeresebben lehet azonosítani a nagyméretű adatforrások hivatalos statisztika keretein belüli felhasználásával kapcsolatos kockázatokat.
A dolgozatban arra törekszünk, hogy feltárjuk a nagy adatok használatából eredő kockázatokat a hivatalos statisztikák kontextusában. Rendszerszemléletet alkalmazunk a kockázatok meghatározásakor a javasolt minőségi keret alapján. A frissen javasolt minőségi mutatókra összpontosítva le tudjuk írni azokat a kockázatokat, amelyek jelenleg hiányoznak, vagy nem gyakorolnak hatást a hivatalos statisztika előállítására. Ugyanakkor meghatározhatjuk a jelenlegi kockázatokat, amelyek teljesen eltérően lesznek értékelve, ha nagy adatokat használunk a statisztikák előállításához. Ezután továbbhaladunk a kockázatkezelési ciklusban, és értékeljük ezeknek a kockázatoknak a valószínűségét és hatását. Mivel a kockázatok értékelése szubjektivitást feltételez az attribúciójukban, a különböző kockázatokra gyakorolt valószínűséget és hatást a függetlenül nyújtott tucatnyi különböző érdeklődő között mérjük. Ezután javaslatokat teszünk ezen kockázatok csökkentésére négy alapvető kategória alapján: elkerülés, csökkentés, megosztás és megtartás. Az ISO szerint a kockázatkezelés egyik alapelve az értékteremtés kell, hogy legyen, azaz a kockázatok csökkentésére fordított forrásoknak alacsonyabbak kell lenniük, mint a tétlenségre fordítandó források. Ennek az elvnek megfelelően végül értékeljük néhány kockázatcsökkentő intézkedés lehetséges hatását a végső eredmények minőségére, hogy egy átfogóbb értékeléshez jussunk a Nagy Adatok hivatalos statisztikákban való felhasználásáról.
1. Bevezetés
1.1. Háttér
A "nagy adatok" fejlődését Kenneth Neil Cukier és Viktor Mayer-Schönberger jellemezte cikkükben, a "Nagy adatok növekedése" című munkájukban (2. ) a "datafication" kifejezéssel. A datafication mint folyamat úgy írható le, mint "az élet minden aspektusának adatokká alakítása". Például, a Facebook személyes hálózatokat, környezeti feltételekhez kapcsolódó érzékelőket, okostelefonokat a személyes kommunikációhoz és mozgáshoz, valamint viselhető adatokat a személyes körülmények számára biztosít. Ez szinte mindenütt elérhetővé teszi az adatok gyűjtését és hozzáférését.
Mint különböző szektorokban, a hivatalos statisztikák csak nemrég kezdtek el beszélni a big data problémájáról stratégiai szinten. Még nem alakult ki közös és széles körben elterjedt megértés az előrehaladás módjáról, legyen az kihívás vagy lehetőség, noha kicsi vagy nagy, stb. A Statisztikai Termelés és Szolgáltatások Modernizálásának Magas Szintű Csoportja keretében (3 Hogyan ismerjük fel a Big Data-t? A Big Data szerepe a Hivatalos Statisztikában: ), az első SWOT-analízis, amelyet egy durva kockázat/javak elemzés kísért, már elkészült. Megjegyezték, hogy „a teljeskörű kockázatelemzés magában foglalja az olyan szempontokat is, mint a valószínűség és a hatás, és esetleg ki is bővül, hogy meghatározza a kockázatok csökkentésére és kezelésére vonatkozó stratégiákat.”
Bár ez a dokumentum még messze van a teljes kockázatelemzéstől, célja a helyzet javítása, épp az első strukturált áttekintés megalkotásával. Szeretnénk hangsúlyozni, hogy ezt az áttekintést a Hivatalos Statisztikai Közösség (OSC) körében folytatott általános diskurzus kiindulópontjaként kell kezelni.
1.2. Terület
Ez a cikk kizárólag a kockázatokkal foglalkozik, kizárva nemcsak az előnyöket, hanem az erősségeket és gyengeségeket, lehetőségeket és fenyegetéseket is. Ez azt jelenti, hogy a „tétlenség kockázatai” (például annak a kockázata, hogy az OSC versenyképtelenné válik más szereplők mellett, ha nem modernizálják) nem tartoznak a hatálya alá; ezek inkább fenyegetések. Ehelyett próbálunk kiemelni olyan kockázatokat, amelyek merülhetnek fel (a) ha az OSC kihasználja a big data által kínált lehetőségeket, és elkezd fejleszteni vagy javítani egy speciális „hivatalos statisztikai terméket big data alapú” (BOSP); (b) kockázatok az új „normál üzletág” számára, vagyis a big data alapú hivatalos statisztika kockázatai. (Mivel a hivatalos statisztika minden előállítása kockázatokkal jár, itt csak a (b) big data specifikus kockázatokra korlátozódunk, azaz azokra a kockázatokra, amelyek nem léteznek, vagy jelentéktelenek a „hagyományos” hivatalos statisztikai gyűjtési folyamatokban.)
1.3. Felépítés
A 2. fejezetben bemutatjuk az e feladathoz kapcsolódó alapvető elveket, kezdve az egyértelműen szükséges alapokkal a kockázatkezelés és a kockázatkezelés terén (2.1. szakasz). Ezen kívül bemutatjuk a nagy adatok alapján nyert statisztikai adatok minőségi előstrukturálását is (2.2. szakasz), mivel a minőségi struktúra és kockázatok összekapcsolása két célt szolgál:
- Ez lehetővé teszi a kockázatok meghatározásának kontextusának megteremtését. A meghatározott minőségi mutatók együtt a vizsgált jellemzőkkel kifejezik azokat az értékeket, amelyeket fontosnak és döntő fontosságúnak tartanak az ügyfelek és felhasználók számára nyújtott szolgáltatások terén.
- Ez lehetővé teszi konkrét kockázatok hozzárendelését a minőségi mérésekhez, amelyek beépülnek az általános hiperterekbe, és bizonyos szakaszokhoz kapcsolódnak a statisztikai termékek előállítási folyamatában.
A 3., 4., 5. és 6. fejezetekben bemutatjuk a különböző kontextusokban eddig azonosított kockázatokat (4 Az ESS üzleti esettanulmányi dokumentumai (https://www.europeansocialsurvey.org/about/structure_and_governance.html) A Big Data projekt, valamint a Big Data ESSnets a projekttel részben kapcsolatos és részben a statisztikai célú nagy adatok forrásaival kapcsolatos kockázatok listáját tartalmazza. A „Javasolt keret a nagy adatok minőségéhez” dokumentum említ néhány, a minőségi dimenziókkal kapcsolatos kockázatot./ Az ESS Big Data projekt üzleti esettanulmányi dokumentumai, valamint az ESS Big Data hálózatok egy listát tartalmaznak a projekttel részben kapcsolatos és részben a nagy adatok statisztikai célú felhasználásával kapcsolatos kockázatokról. A „Nagy adatok minőségi kerete” című dokumentum említ néhány kockázatot a minőségi mutatókkal kapcsolatban.). Itt az adatokhoz való hozzáférés, a jogi környezet, az adatok védelme és biztonsága, valamint a készségek osztályozását használjuk; a nagy adatokból nyert statisztika minőségi struktúrájának megfelelő átszervezését (2.2. szakasz) azonnal meg kell fontolni, amint ez a struktúra érettebb státuszt ér el. Az azonosított kockázatokra vonatkozóan (i) áttekintést nyújtunk a valószínűségről és a hatásról (a 2.1.3. szakasz szerint), valamint (ii) javaslatokat teszünk a kockázatok csökkentésére és kezelésére (lásd a 2.1.4. szakaszt).
A végén megvitatjuk megállapításainkat és vázlatosan összefoglaljuk a következő lépéseket a 7. fejezetben.
2. Alapok
2.1. Kockázatok és kockázatkezelés
Az ISO 31000: 20095 szerint a kockázat a célok elérésére gyakorolt bizonytalanság hatásaként van meghatározva. Ez azt jelenti, hogy a célokat meg kell határozni vagy ismerni kell, mielőtt a kockázatokat lehetne azonosítani. Ezeket a célokat általában az érintett szervezet intézményi kontextusának figyelembevételével határozzák meg. Egy másik fontos szempont, hogy a kockázatok bizonytalanságot hordoznak, vagyis nem világos, hogy a leírt esemény bekövetkezik-e. Így a kockázatok az esemény bekövetkezésének valószínűsége és következményei, tehát a megvalósított intézkedés hatása a célok elérésére vonatkozóan mérhetők. A kockázatértékelésnek olyan objektívebb információt kell adnia, amely végső soron lehetővé teszi a nyereségszerzési lehetőségek megvalósítása és a kedvezőtlen következmények minimalizálása közötti megfelelő egyensúly megtalálását. A kockázatkezelés a menedzsment gyakorlásának szerves része, és fontos eleme a megfelelő vállalati gyakorlatnak (6 Statistics Canada: 2014-2015 report on Plans and Priorities, ). Ez egy iteratív folyamat, amely ideális esetben folyamatosan lehetővé teszi a döntéshozatali folyamatok javítását és hozzájárul a teljesítmény folyamatos fejlesztéséhez.
A kockázatok a minőséggel is összefüggenek. A minőségi rendszer alkalmazásának lehetővé kell tennie, hogy kihasználjuk a különböző források és módszertanok által biztosított lehetőségeket a meghatározott szintű minőség elérése érdekében, vagyis hogy ez az eredmény kielégítse a felhasználók igényeit. A kockázatokhoz hasonlóan a minőségi szinteket is az intézményi környezetből és a konkrét intézmények céljaiból származtathatjuk. Ebben a kontextusban az intézményi környezet meghatározza a kockázat általános szintjét, amelyet a szervezet hajlandó vállalni a céljaik elérése érdekében.
A kockázatok értékelésének és kezelésének folyamata különböző szakaszokra osztható, amelyek magukban foglalják a kontextus megállapítását, a kockázatok azonosítását, a kockázatok analízisét a valószínűség és hatás szempontjából, a kockázatok értékelését, végül pedig a kockázatok kezelését.
2.1.1. Intézményi kontextus
Az első lépésként meg kell határozni a stratégiai, szervezeti keretet és a kockázatok kezelésének kontextusát, amelyek mentén a folyamat további részei folytatódni fognak. Ez magában foglalja a kockázatok értékelésére szolgáló kritériumok megállapítását és az elemzési struktúra kijelölését.
2.1.2. Kockázat azonosítása
A második lépés során meg kell határozni azokat az eseményeket, amelyek befolyásolhatják a kitűzött célok elérését. Az azonosításnak tartalmaznia kell a kockázatok típusával, az események időzítésével, azok helyével vagy azzal, hogy az események hogyan akadályozhatják, ronthatják, késleltethetik vagy javíthatják a célok elérését kapcsolatos kérdéseket.
2.1.3. Kockázat értékelése
A következő lépés a meglévő ellenőrzési eszközök meghatározása és a kockázatok elemzése a valószínűség és a potenciális következmények szempontjából. A cikk keretein belül a kockázatok bekövetkezésének valószínűsége egy 1-től (nagyon valószínűtlen) 5-ig (gyakori) terjedő skálán értékelhető. Az események bekövetkezésének hatása 1-től (kismértékű) 5-ig (extrém) terjedő skálán mérhető. Az 1. táblázat szerint a valószínűség és a hatás szorzataként „kockázati szint” keletkezik, 1-től 25-ig terjedően.
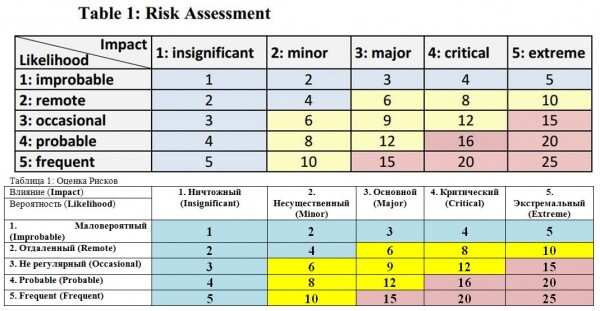
Az értékelt kockázati szintek összevethetők a korábban meghatározott kritériumokkal, hogy egyensúlyt teremtsenek a potenciális előnyök és a kedvezőtlen következmények között. Ez lehetővé teszi a prioritások kezelésével kapcsolatos ítéletek kialakítását.
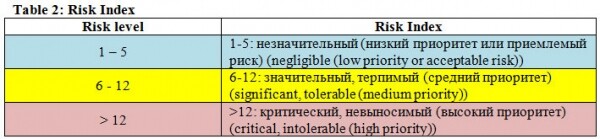
A cselekvések prioritásának a kritikus kockázatokra (lásd a 2. táblázatot) kell összpontosítania, vagyis azokra, amelyek bekövetkezhetnek, és amelyek súlyos vagy szélsőséges következményekkel járhatnak a szervezet céljaira.
2.1.4. Kockázatokra való reagálás
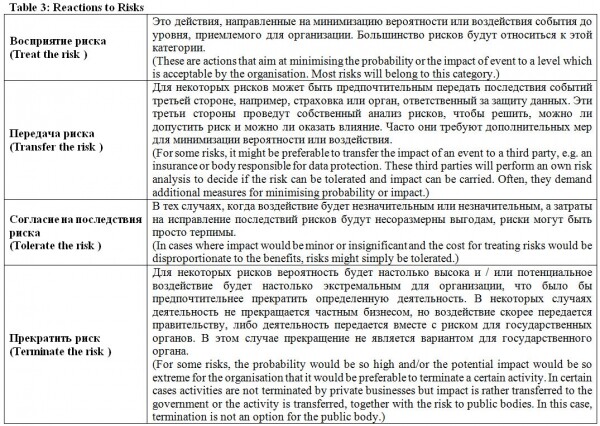
Az utolsó lépés a kockázatokra adott reakciók mérlegeléséről szól. Néhány kockázat, amely a megengedett kockázati szint alatt van, figyelmen kívül hagyható vagy elfogadható. Más kockázatok esetében a kockázatok ellensúlyozásának költségei olyan magasak lehetnek, hogy azok túlsúlyozzák a potenciális előnyöket. Ebben az esetben a szervezet dönthet úgy, hogy eláll a vonatkozó tevékenységtől. A kockázatok harmadik félnek is átadhatók, mint például a biztosítás, amely kompenzálja a felmerült költségeket. Az utolsó lehetőség az, hogy a kockázatokat figyelembe veszik a stratégiák és intézkedések meghatározásakor, amelyek egyensúlyban tartják a költségeket a potenciális előnyökkel. Így a szervezet döntést hoz a stratégiák alkalmazásáról, hogy maximalizálja az előnyöket és minimalizálja a potenciális költségeket.
2.2. Minőségirányítási rendszerek
A nemzeti és nemzetközi statisztikai szervezetek képviselőiből álló célcsoport 2014-ben előzetes minőségi keretrendszert dolgozott ki a nagyméretű adatokból származó statisztikákhoz. A célcsoport az UNECE/HLG projekt keretein belül működött, a nagyméretű adatok szerepe a statisztikai termelés modernizálásában címmel. Ez a keretrendszer kiterjesztette a meglévő minőségi rendszereket, amelyek az adminisztratív adatforrásokból származó statisztikák értékelésére készültek, a nagyméretű adatforrásokhoz releváns minőségi mutatókkal.
A rendszer keretein belül három fázisra különböztetik meg az üzleti folyamatot: bevitel, feldolgozás és kimenet. A bevitel fázisa megfelel a GSBP "tervezési" és "gyűjtési" fázisainak, a feldolgozás a "folyamat" és "elemzés" fázisának, míg a kimenetek a "terjesztés" fázissal egyenlőek.
A hierarchikus struktúra alkalmazásra kerül, amely a Holland Statisztikai Hivatal által kidolgozott közigazgatási adatok struktúrájából származik (7 Daas, P., S. Ossen, R. Vis-Visschers, és J. Arends-Toth, (2009), Checklist for the Quality evaluation of Administrative Data Sources. Statistics Netherlands, The Hague/Heerlen). A minőségi mérések hierarchikus struktúrába ágyazva, úgynevezett hiperspektrumokként jelennek meg. Három meghatározott hiperdimenzió a „forrás”, a „metadaták” és az „adatok”. A minőségi méréseket ezekbe a hiperdimenziókba ágyazzák és hozzárendelik minden egyes gyártási szakaszhoz. A belépési fázis számára javasolták a „személyes adatok védelme és titkossága”, a „bonyolultság” (az adatszerkezet szerint), a metadaták „teljessége” és a „kapcsolódás” (az adatok más adatokkal való összekapcsolhatósága) további aspektusait, hogy kiegészítsék a szabványos minőségi modellt. Minden egyes minőségi mutatóhoz olyan tényezőket javasolnak, amelyek relevánsak a leírásukhoz, valamint lehetséges mutatókat.
A cikk kontextusában a kockázatok kizárhatók ezekből a tényezőkből. Például a „intézményi/vállalati környezet” minőségi mérése szempontjából figyelembe veendő tényező a szolgáltató adatainak fenntarthatósága. A kapcsolódó kockázat abban rejlik, hogy a jövőben a szolgáltatónál nem állnak rendelkezésre az adatok. Egy másik példa a nemrégiben javasolt minőségi szempont, a titkosítás és a biztonság. Az egyik fontos tényező a „percepció”, ami a különböző érdekelt felek által a konkrét adatforrások feltételezett felhasználásával kapcsolatos lehetséges negatív értékelést jelenti.
3. Adat hozzáférésével kapcsolatos kockázatok
3.1. Hozzáférés hiánya az adatokhoz
3.1.1. Leírás
Ez a kockázat a BOSP fejlesztésével kapcsolatos projektből ered, amely nem jut hozzá a szükséges nagy adathoz (BDS).
Az OSC eddig nehezen szerzett tapasztalatokat, hogy még a rajtblokkokból való kilépés és az ehhez szükséges hozzáférés megszerzése is néha legyőzhetetlen akadályt jelent. Néha könnyű hozzáférni egy adott forráshoz – például a hívás adatainak nyilvántartásához (CDR), tesztelési/kutatási célokra, de sokkal nehezebb jogi vagy kereskedelmi okokból hozzáférni ehhez a termelési célok érdekében.
3.1.2. Valószínűség
A valószínűség nagymértékben függ a BDS jellemzőitől. Ha nagyméretű administratív adatokra vonatkozik, azok akár 1 is lehetnek, különösen, ha (mint a forgalmi adatokat vizsgáló Daas et al. 8 Daas, P., M. Puts, B. Buelens és P. van den Hurk. 2015. „A Big Data mint hivatalos statisztikai forrás”. Journal of Official Statistics 31 (2). (Megjelenés várható: 2015 június.)) nincsenek a személyes adatok védelmével kapcsolatos problémák. Ha a BDS egy magánszemélyhez tartozik, különösen, ha érzékeny (például az adatvédelem szempontjából) vagy értékes (kereskedelmi szempontból), a valószínűség nagyon magas lehet (5).
3.1.3. Hatás
A hatás a BOSP-tól és a BDS felhasználási módjától függ. Ha a BDS a középpontban van, a hatás nagyon magas lehet (4 = a BOSP előállítása gyakorlatilag lehetetlen), míg alacsonyabb lehet, ha a BOSP még mindig előállítható (bár alacsonyabb minőséggel), a többi URB-ra támaszkodva, ami 2-3 közötti hatáshoz vezet.
3.1.4. Megelőzés
A hozzáférés nélküli kockázat csökkentése érdekében előzetes kapcsolatokat kell kialakítani az adatkezelővel és hosszú távú hozzáférési megállapodást kell kötni. Emellett átfogó jogi elemzést kell végezni a BDS és a BOSP konkrét kombinációjára vonatkozóan. Értékelni kell a hozzáférési lehetőségeket a hatályos vagy jövőbeli jogszabályok alapján.
3.1.5. Enyhítés
Ha elérhetők alternatív BDS-ek a BOSP előállításához, azokat kellene inkább megvizsgálni. Ha nincs mód a BOSP előállítására BDS nélkül, és ha a hozzáférés hiányát nem lehet áthidalni, a próbálkozásokat le kell állítani, és új BOSP nem fog megszületni.
3.2. A hozzáférés elvesztése
3.2.1. Leírás
Ez a kockázat abban áll, hogy a statisztikai hivatal elveszíti a BDS-t, amely a BOSP alapját képezi.
3.2.2. Valószínűség
Ha a BOSP már előállításra került, általában stabilitás van, és bizonyos esetekben a kockázat nagyon alacsony lehet (1). Azonban különösen magánszemélyek esetében, akikkel nem elég szoros megállapodásokat kötöttek, semmi sem akadályozza meg, például az új vezetés politikájának megváltoztatását az adatszolgáltatás terén, ami mérsékelt kockázatot okoz a megszakításra (3). Továbbá, ha a BDS instabil tevékenységgel van összefüggésben, mindig fennáll a kockázat, hogy a szolgáltató egyszerűen csődbe megy, és a kockázat akár magasabb is lehet (4).
3.2.3. Hatás
Mivel a meglévő BOSP előállítása lehetetlenné válhat, gyakran nagyon erős hatás érvényesül (5). Más esetekben, amikor a BDS támogató jellegű, a hatás inkább a minőség romlásaként jelentkezhet, a hatás pedig 2-3 közötti skálán mozoghat.
3.2.4. Megelőzés
A megelőzési stratégia hasonló az adatokhoz való hozzáférés hiányának stratégiájához, de fokozott figyelmet kap a folyamatos éberség iránt a gyártási környezetben is.
A mindent egy kosárba tenni (azaz több BDS-t fenntartani, amelyek minden BSOP alapjául szolgálnak) szintén lehet stratégia, de ez lehet either impraktikussá, vagy túl költségessé válik.
3.2.5. Enyhítés
Ha a BDS egy instabil tevékenység eredménye, előfordulhat, hogy fokozatosan elérhetővé válik egy új BDS, amely ugyanazt a társadalmi jelenséget tükrözi. Azonban túl késő lenne elkezdeni a „piackutatást”, amint a BSOP működésképtelenné válik; folyamatos éberség szükséges, ami nehezen elérhető.
4. Kockázat a jogi környezet miatt
4.1. A megfelelő jogszabályok betartásának hiánya
4.1.1. Leírás
Ez a kockázat egy BOSP fejlesztésével kapcsolatos projektből származik, amely figyelmen kívül hagyja a megfelelő jogszabályokat, így a BOSP nem felel meg a megadott jogszabályoknak. Ez vonatkozhat az adatvédelmi törvényekre, a válaszadási kötelezettségekre vonatkozó szabályozásokra stb.
4.1.2. Valószínűség
Figyelembe véve az OSC tudatlanságát a big data kapcsán, nem zárható ki, hogy véletlenszerű (3) jogsértés előfordulhat. A valószínűség általában a BDS-sel kapcsolatos, mivel minél „kevésbé érzékeny” a forrás, annál kisebb a valószínűsége a nem megfelelésnek.
4.1.3. Hatás
A hatás általában kritikus (4) abban az értelemben, hogy a nem megfelelő gyártás leállítását követeli meg a BOSP-tól (vagy ha még nem érte el a megvalósítás szakaszát, akkor annak fejlesztését fel kell függeszteni). Ez akár szélsőséges is lehet (5), mivel a nem megfelelő ('illegális') hivatalos statisztikákból adódó reputációs kockázatok következményekkel járhatnak.
4.1.4. Megelőzés
Bármely BOSP esetében alapos jogi elemzést kell végezni — és ez több szakaszban történik (ami megengedett a fejlesztés / felfedezés szakaszában, nem feltétlenül megengedett a megvalósítás / gyártás szakaszában). Ez viszont újraalkotáshoz vezethet a BOSP kompatibilitása érdekében.
4.1.5. Enyhítés
A nem megfelelőség súlyosságától függően az első lépés lehet a BOSP offline üzemmódba való átkapcsolása.
A BOSP újraalkotása, hogy kompatibilissé váljon, lehetőség lehet, de hogy a BOSP 'megmenthető' lesz-e így, nagyban függ a nem megfelelőség természetétől.
4.2. Kedvezőtlen változások a jogi környezetben
4.2.1. Leírás
Új jogszabályokat vezethetnek be, amelyek a fejlesztés alatt álló BOSP-hoz kapcsolódnak, ami lényegében a BOSP inkompatibilissé válik.
4.2.2. Valószínűség
Nem kizárt, hogy az adatvédelmi aggályok erős támogatóinak sikerül új követelményeket bevezetniük, amelyek közvetlenül vagy közvetve befolyásolják egy adott BOSP létrehozásának lehetőségét. A 2-3 közötti valószínűség realistának tűnik.
4.2.3. Hatás
A hatás általában kritikus (4), abban az értelemben, hogy a nem megfelelő gyártás a BOSP leállítását fogja igényelni.
4.2.4. Megelőzés
Bizonyos üzleti információkat rendszeresen figyelemmel kell kísérni a jogszabályok alakulásának monitorozására — lehet, hogy azt is meg kell próbálnunk befolyásolni, érvelve a hivatalos statisztikák mellett a megfelelő (például konzultációs) fórumokon.
4.2.5. Enyhítés
Feltéve, hogy előzetes figyelést végeztek, lehet idő a BOSP újraalkotására, hogy azt a jogszabályok életbe lépésétől kezdve azonnal összhangba hozza.
Ha a monitorozás másik oldalról nem történt meg, és az új jogszabály "meglepetésként" jelent meg — vagy ha a jogszabály annyira radikális, hogy nincs mód a BOSP-kompatibilitás biztosítására — az egyetlen lehetőség a BOSP leállítása lehet.
5. Az adatok védelmével és biztonságával kapcsolatos kockázatok
5.1. Az adatokkal kapcsolatos biztonsági incidensek
5.1.1. Leírás
Ez a kockázat a statisztikai menedzsmentben tárolt adatokhoz való jogosulatlan hozzáférésre vonatkozik. Harmadik felek hozzáférhetnek az embargo alá tartozó adatokhoz, például egy ütemterv közzététele miatt. (9) Bármely olyan BOSP esetében, amely teljes mértékben egyetlen BDS-re épül, elkerülhetetlen, hogy az adatok implicit módon ismertek legyenek az eredeti adatgazda számára, és ha a metodológia átlátható, a származtatott statisztika is ismertté válik. Ezt a helyzetet itt nem tárgyaljuk, hanem inkább a hatalommal való visszaélés kockázatára vonatkozóan. (10) Ezenkívül ezek az adatok magukban hordozhatják a magánélet megsértésének kockázatát is, amelyet külön fogunk tárgyalni. Például a tőzsdén várakozó adatok lehetnek ilyenek.
5.1.2. Valószínűség
A statisztikai részleg IT-környezetének védelmével kapcsolatos technikai szempontokat illetően a kockázat ugyanolyan valószínűséggel áll fenn a BDS-eknél, mint a hagyományos források esetében. Azonban két további szempontot figyelembe kell venni.
Először is, bizonyos BDS-ek esetén az általános kockázat kissé megnő a biztonság megsértése miatt, amely az eredeti adatgazda számára fenyegetést jelenthet. Ez például ipari kémkedés vagy hackelés következménye lehet.
Másodszor, amint potenciálisan értékes adatok tárolásra kerülnek az irodában, a rosszindulatú szándékok vonzásának kockázata is növekszik. Ha a tárolt adatok üzleti szempontból rendkívüli értékkel bírnak, magas valószínűséggel kell számolni a kapcsolódó IT-infrastruktúra elleni támadásokkal, ezért a hackelés valószínűsége potenciálisan magasabb lehet. (4)
Ha a tárolt adatok nem tekinthetők értékesnek, az általános valószínűség nem tűnik túl magasnak — (1) és (3) között, az adatok forrásától függően.
5.1.3. Hatás
A lehetséges reputációs kár jelentős lehet (5). Ami a BDS esetében fontos, az az, hogy ha a biztonsági megsértés a kezdeti tulajdonosnál történik, akkor a statisztikai irányításra gyakorolt reputációs hatás várhatóan alacsonyabb lesz, mint ha az megsértés a tárolt adatokkal történt volna.
Másrészt lehetséges, hogy a statisztikai irányításban történő megsértés negatív következményekkel járhat a kezdeti tulajdonos számára. Ebben az esetben ismét erőteljes negatív hatás lehetséges a szolgáltató és a statisztikai irányítás közötti bizalom szempontjából (5).
5.1.4. Megelőzés
A BDS esetében jellemző, hogy a kezdeti tulajdonos biztonsági eljárásai relevánsak lehetnek. Valószínűtlen, hogy a statisztikai irányítások auditálási jogköröket kapjanak ennek ellenőrzésére. Azok a tulajdonosok, akinek adatait bizalmas kiadási ütemtervek rögzítésére használják, tájékoztatást kell kapjanak a lehetséges biztonsági megsértésük következményeiről a hivatalos statisztikákra nézve, és hivatalos garanciát kell kapjanak arról, hogy megfelelő biztonsági eljárások vannak érvényben.
A biztonsági megsértésnek a tulajdonos helységében gyakorolt súlyos hatásának megakadályozásának közvetlen módszere, ha több forrást alkalmazunk ugyanahhoz a termékhez, így egyetlen kompromittált forrás nem elegendő a végső szám megállapításához. Ennek az megközelítésnek az az előnye, hogy a nagyobb kontroll a statisztikai irányítás kezében van.
A mód az adatbiztonság megsértésének negatív következményeinek megelőzésére a statisztikai hivatalban a kezdeti adatgazda számára az, hogy olyan munkamódszert találjon, amely nem feltételezi, hogy az adatokat, amelyek potenciálisan érzékenyek a gazda szempontjából, a statisztikai hivatal felé továbbítják. Nyers formában. Egy lehetséges megelőző megközelítés az aggregált adatok használata. Ugyanakkor figyelembe kell venni, hogy egyes aggregációs formák, például azok, amelyek célja az egyes népességi tagok azonosításának megakadályozása, nem biztos, hogy ebben az esetben megfelelőek. Ennek egyik oka lehet az a tény, hogy a gazda kockázata a nyers adatok kereskedelmi értékével összefügg, amely lényeges lehet még az anonimitás elérése után is.
5.1.5. Enyhítés
Adatvédelem megsértése esetén, amely a statisztikai hivatal kezelésében lévő adatokat érinti, a következmények enyhítésére vonatkozó intézkedések ugyanazok lesznek, mint a hagyományos források esetén, ha nem történt negatív hatás az eredeti gazdára.
Negatív következmények esetén az eredeti gazda számára a statisztikai hivatalnak felül kell vizsgálnia és megerősítenie kell biztonsági eljárásait, és világosan közölnie kell és bemutatnia kell elkötelezettségét.
Ha a megsértés az eredeti gazda helyszínén következett be, akkor a megfelelő statisztikai hivatalnak világosan tájékoztatnia kell a helyzetről, és ragaszkodnia kell a gazda biztonsági eljárásainak javításához. Szükség esetén alternatív szolgáltató kereshető.
5.2. Adatvédelmi megsértések
5.2.1. Leírás
Ez annak a kockázata, hogy a statisztikai populáció egy vagy több személyének a magánélete megsérül. Ez összefügghet az IT-infrastruktúra elleni támadásokkal, amelyeket más állami intézmények nyomására vagy a statisztikai adatok nyilvánosságra hozatalának elégtelen ellenőrző intézkedései okoznak.
5.2.2. Valószínűség
A biztonsági adatmegsértés kockázatával összefüggésben, a mikroadatok tárolásának műszaki feltételei nem változnak jelentősen a BDS hozzáadásával. Ugyanakkor itt is vannak figyelmeztetések.
Bizonyos adatforrások mikroadatai magas üzleti értékűek lehetnek, ezért azok tárolása növeli a támadások valószínűségét.
Ezen kívül egyes mikroadatok potenciálisan nagyon hasznosak lehetnek más állami intézmények számára, például a rendvédelmi szervek, az adózás vagy az egészségügy. Bizonyos körülmények között a statisztikai titkosság elvének betartása nagy nyomás alatt állhat.
A statisztikai információk közzétételének ellenőrzésével kapcsolatos hibák tekintetében már létezik egy megszilárdult gyakorlat. A BDS lehetővé teheti a statisztikák készítését kisebb népességcsoportok számára, vagy lehetőséget adhat az agglegált adatok összekapcsolására különböző BDS-ből, ami növelheti a kockázat valószínűségét. Ezenkívül az új források azonban új módszertani fejlesztéseket követelnek, így a valódi veszély abban rejlik, hogy az információk közzétételének ellenőrzésére vonatkozó módszertan nem frissül megfelelően.
Összességében, ésszerű megelőző intézkedések mellett a valószínűség ésszerű szinten tartható, de mivel számos különböző és változatos tényező létezik, a megfelelő értékelés itt nyilvánvalónak tűnik, hogy a valószínűség magas (4).
5.2.3. Hatás
A lehetséges reputációs kár jelentős lehet (5). Adataik biztonságának megsértéséhez hasonlóan a statisztikai irányítás megsértése negatív következményekkel járhat az eredeti tulajdonos számára. Itt egy ilyen esemény hatása potenciálisan még nagyobb lehet, különösen ha a közvélemény jelenlegi tendenciái megmaradnak. A kapcsolatok megsérülése az adatszolgáltató és a statisztikai irányítás között szintén várhatóan nagyon nagyarányú lesz.
5.2.4. Megelőzés
A hibátlan módja a kockázat megelőzésének az, ha egyáltalán nincs mikrodátum a BDS-ből (bár más mikrodátumok tárolása továbbra is megfelelő kockázattal jár, más valószínűséggel és hatással). Ez az út, mint az adatbiztonsági sérülés kockázata esetén, megköveteli, hogy új módszereket dolgozzanak ki az adatok statisztikai célú felhasználására. Ezen kívül a források különböző természete azt jelenti, hogy új módszertanokat kell kidolgozni, amelyek versengő célokkal igyekeznek a lehető legtöbb hasznos információt kinyerni és megvédeni a magánszférát a veszélytől.
Mikrodátumok tárolása esetén az IT biztonsági mechanizmusoknak és a hozzáférési ellenőrzésnek a szükséges szinten kell lennie, és folyamatosan ellenőrizni kell őket. Kiemelt figyelmet kell fordítani az új adatszerzési módszerek biztonságának biztosítására. Ironikus módon ilyen új módszer lehet a tárolóeszközök (például merevlemezek) fizikai szállítása. Ha ezt a módszert használják, akkor a szállítást fizikailag védeni kell, és titkosítást kell alkalmazni.
5.2.5. Enyhítési intézkedések
Az enyhítési intézkedések itt alapvetően ugyanazok, mint az adatbiztonsági sérülés esetén. Ha a sérülés okát egy másik állami szerv nyomása jelenti, akkor érdemes kihasználni a lehetőséget a vezetés függetlenségének erősítésére, hogy az ilyen jellegű sérülések a jövőben még nehezebbé váljanak.
5.3. Adatforrás manipulálása
5.3.1. Leírás
A harmadik fél adatcégei, például a közösségi média adatai vagy önkéntesen megadott adatok a manipuláció kockázatának vannak kitéve. Ezt elvégezheti maguk az adatproviders, vagy harmadik felek. Például sok hamis hír a közösségi médiában a statisztikai index manipulálására generálódhat, ha tudják, hogy az indexet ezen adatok alapján számítják ki.
Önkéntesen megadott adatok esetén előfordulhat, hogy az önkéntesek egy meghatározott érdekkört képviselnek, amelynek meghatározott napirendje van.
5.3.2. Valószínűség
Azokhoz az adatokhoz, amelyek manipulálása jelentős előnyökkel járhat, magasabb az esély. Ilyenek lehetnek például a tőzsdei adatok, amelyeket a statisztika szempontjából érdekesnek tartanak. A közelmúltban történt LIBOR és Forex botrányok tükrében feltételezhető, hogy amíg van motiváció, az adatok manipulálásának kísérletei valószínűnek tekinthetők.
A szabadon megadott adatokon alapuló statisztika esetében elegendő csak megnézni a közelmúlt PR-gyakorlatát, ahol olyan embereket alkalmaznak, akik úgy tesznek, mintha véleményük lenne, és akiket pénzért fizetnek a nyilvános megnyilvánulásokért (például internetes fórumokon), hogy arra a következtetésre jussunk, hogy az esélyek nem csekélyek. Általánosságban 3-4 közötti szám tűnik megfelelőnek.
5.3.3. Hatás
A manipulációkkal kapcsolatos nagy probléma az, hogy azok sokáig észrevétlenek maradhatnak. Ha a manipulációk hosszú ideig tartanak, a minőségre gyakorolt hatás jelentősé válhat. Emellett a hivatalos statisztikákba vetett közbizalom is komolyan megsérülhet, különösen, ha nyilvánosan hangsúlyozzák a statisztikai hivatalok szerepét, mint a minőségi adatok szolgáltatóit. Másrészről, ha a manipulációk időben észlelhetők, és utána közzéteszik őket, az valójában javíthat a közvélemény megítélésén. Rendkívül rossz eseteket kivéve a maximális hatás elképzelhető (3).
5.3.4. Megelőzés
A rendszeres ellenőrzési gyakorlatok elvégzése alternatív forrásokkal az egyik lehetséges megelőző megközelítés. Ezek az alternatív források lehetnek hagyományosak vagy más jellegűek. Az adatok kombinált forrásokra alapozva történő statisztikai felhasználás megakadályozhatja a jelentős manipulációs hatásokat. Olyan esetekben, amikor a szolgáltató által kezdeményezett manipulációktól tartanak, a jogi megállapodások is lehetnek az ilyen gyakorlatok megelőzésének egyik módja.
5.3.5. Enyhítés
A közönség kapcsolatainak szempontjából az enyhítő intézkedések, amelyeket itt meg kell hozni, nem különböznek sokat bármilyen válság kezelésére vonatkozó intézkedésektől.
Az adatok minősége szempontjából hasznos lenne, ha a múltbeli adatokat úgy lehetne módosítani, hogy még nagy késlekedés esetén is helyes sorozat álljon rendelkezésre.
Ezért hasznos lehet a rendszeres benchmark-ing. Vegye figyelembe, hogy az összehasonlító elemzés célja ebben az esetben egy kicsit eltér attól a céltól, amely a megelőzéshez kapcsolódik. A megelőzés szempontjából fontos, hogy gyorsan észleljük és kivizsgáljuk a gyanús eltéréseket a referencia tesztadatok és a BDS között. A következmények csökkentéséhez régi hasznos adatok mindig hasznosak.
Ezen kívül gondoskodni kell arról, hogy a jövőben ne történjenek hasonló manipulációk - különösen érzékeny esetekben ez azt jelentheti, hogy potenciálisan felesleges adatokat kell kérni több szolgáltatótól az összehasonlító elemzéshez.
5.4. A nagy adatok használatának kedvezőtlen társadalmi megítélése a hivatalos statisztikákban
5.4.1. Leírás
A tömegtájékoztatás és a széles közvélemény nagyon érzékenyen reagál a magánélet védelmére és a személyes adatok nagy forrásokból való felhasználására, különösen az állami szervek általi másodlagos adathasználat kontextusában, amikor közigazgatási vagy jogi intézkedéseket hoznak a polgárok ellen. A negatívan megítélt felhasználás magában foglalhatja a sebességellenőrzés pozicionálását navigációs adatok elemzése alapján (11 Lásd ).
A TomTom Netherlands konkrét esete jelentős keresletcsökkenést okozott a TomTom eszközök iránt, és arra késztette a céget, hogy korlátozza az adatokhoz való hozzáférést. Ebben a konkrét esetben az adatok egyes személyekhez kapcsolódtak, de a sebesség szintekhez az útszakaszokon.
Mindazonáltal létezhetnek olyan nagyadat-alapú alkalmazások, amelyeket a közvélemény pozitívként értékel. Az egyik példa lehetnek olyan alkalmazások, amelyek a nagy adatok módszerei alapján megakadályozzák az olyan bűncselekményeket, mint a betörés.
A pozitív, valamint a negatív közvélemény jelentős hatással lehet a BDS használatára a hivatalos statisztikák készítése során.
A negatív közvélekedés következményei lehetnek:
- A BDS nem lesz elérhető a statisztikai hivatalok számára, vagy az adatokat szolgáltatók döntései vagy kormányzati döntések miatt, amelyek megakadályozzák az adatok használatát, vagy
- az adatok felhasználása korlátozott lesz, ami gátolhatja a gyártást, ha bizonyos BOSP-k vannak.
5.4.2. Valószínűség
Azok a tényezők, amelyek befolyásolhatják egy ilyen esemény valószínűségét vagy hatását a statisztikák előállítására:
- az adatok titkossága, azaz mennyire könnyen lehet az embereket azonosítani;
- az az információmennyiség, amelyet az adatok a magánszemélyekről felfednek, például a különböző forrásokból származó adatok összekapcsolásával növelhető;
- az adat típusa, például a pénzügyi tranzakciók titkosabbnak számítanak, mint más adatok;
- a potenciális intézkedések típusa, amelyeket a polgárokkal szemben végrehajthatnak, például a gyorshajtásért való büntetés;
- a jogi környezet homályossága, amelyben az adatszolgáltatók és adathasználók működnek, vagy amikor a jogi feltételek ellentétben állnak a társadalmi etikai véleményekkel / normákkal;
- a statisztikák előállításához való függés mértéke egy adott adatforrástól; a feltárási szakaszban ez a tényező jelentéktelen lehet. Azonban ez a későbbi statisztikai kimutatásokra nagyon nagy hatással lehet, és ezért a feltárási szakaszban is figyelembe kell venni. Az egyik probléma az lehet, hogy az adatok végső felhasználásának mértéke kezdetben ismeretlen, mivel az adatforrások potenciálisan több statisztikai területet is szolgálhatnak ki.
A nemkívánatos események időbeli értékelése lehetetlen, mivel a közvélemény mobilizálását gyakran olyan események médiavisszhangja indítja el, amelyek negatívan hatnak a polgárokra. Mindazonáltal a nagy adatok kormányzati és magánszektor általi egyre szélesebb körű használatával, különösen más célokból végzett adatmarketing mellett, valószínűbbé válik, hogy ilyen események bekövetkeznek.
Azok az események, amelyek jelentős hatással vannak a közvéleményre, nem gyakoriak, hanem inkább véletlenszerűek (3) és távoliak (2). A nagy adatforrások használatának növekedésével a valószínűség is nő.
5.4.3. Hatás
Az esemény hatása nagymértékben függ a fentebb említett tényezőktől. Általánosságban véve a hatás komolyabb a már létrehozott statisztikai adatok megtermelésére, mivel előfordulhat, hogy a tevékenységet le kell állítani. A hatás szintén függ az alternatív adatforrások elérhetőségétől, bár elképzelhető, hogy a társadalmi percepció nem különbözteti meg az adatforrásokat, ha az esemény megvalósul. Jelenleg a big data használata mellett úgy tűnik, hogy ezek a források nem tudják teljes mértékben helyettesíteni a hagyományos adatforrásokat, inkább kiegészítik a meglévő statisztikákat. Ez csökkenti az események hatását. Ezért az esemény hatása 2 (elenyésző) és 3 (jelentős) között mozog. A termelési szakaszban a hatás akár 4 (kritikus) szintre is emelkedhet.
5.4.4. Megelőzés
A megelőző intézkedések közé tartozhatnak az etikai alapelvek meghatározása a nagy adatok hivatalos statisztikájában. Az etikai irányelveknek olyan elveken kell alapulniuk, mint az európai statisztikára vonatkozó gyakorlatok kódexe vagy a hivatalos statisztikák alapelvei (12 ). A következő intézkedés a kommunikációs stratégia meghatározása lesz, amely közzéteszi az etikai irányelvek eredményeit a nyilvánosság számára, és informálhatja az érintetteket a BDS etikus használatáról a BOSP számára.
Speciális kockázatértékelést lehet végezni egy adott BDS-re vonatkozóan a kockázatok azonosítása és megelőző vagy enyhítő intézkedések javaslata érdekében az etikai alapelvek alapján. A külön kockázatértékelések során érintettek, például az adatvédelmi ügynökségek is bevonhatók, hogy minden kockázat azonosításra kerüljön és az intézkedések indokoltak legyenek.
5.4.5. Enyhítés
A kommunikációs stratégiának tartalmaznia kell a közvélemény egyre növekvő negatív hozzáállása esetére vonatkozó intézkedéseket is. Egy külön kockázatértékelésnek össze kell gyűjtenie a pozitív példákat az adatok felhasználására, valamint az adatkezelés visszaéléseinek megelőzésére irányuló intézkedéseket, amelyeket kötelezően a politikai szinten kell elfogadni, és a statisztikai közösség lehet, hogy nem tud hatékonyan hatni rájuk.
5.5. A bizalom elvesztése — nem közvetlen megfigyelésből származó
5.5.1. Leírás
Az hivatalos statisztikák felhasználói általában magas szintű bizalommal rendelkeznek a statisztikai adatok pontosságában és megbízhatóságában. Ez azon a tényen alapul, hogy a statisztikai adatok előállítása egy megbízható és közérdekű metodológiai alapba van beépítve, valamint dokumentációval rendelkezik a statisztikai termék minőségéről. Ezen kívül a legtöbb statisztikai adat megfigyeléseken alapul, azaz felmérésekből vagy népszámlálásokból származik, amelyek könnyen érthető kapcsolatot teremtenek a megfigyelés és a statisztikai adatok között. A BDS-ek használatának, amelyek nem a statisztika alapcéljára vonatkozóan gyűjtöttek, kockázata van annak, hogy ezek a kapcsolatok elveszhetnek, és a felhasználók elveszítik a bizalmat az hivatalos statisztikai adatok iránt. Egy példa, amely a legutóbbi népszámlálási fordulóhoz (2010) kapcsolódik, arra vonatkozik, hogy egyes országokban a statisztikai adatokat több forrás és statisztikai modell segítségével szerezték be. Számos esetben az érdekelt felek vitatták a statisztikai adatokat.
5.5.2. Valószínűség
A kockázat bekövetkezésének valószínűsége olyan tényezőktől függ, mint a statisztikai/módszertani modell összetettsége, a BSD és a BOSP közötti kapcsolatok megbízhatósága, vagy a többi statisztikai adatnak való megfelelés. A valószínűségnek 3 (esetleges) és 4 (valószínű) közé kell esnie, ami azt jelenti, hogy ez többször is vagy gyakran megtörténhet.
5.5.3. Hatás
A kockázat megjelenésének hatása nagymértékben attól függ, hogy a nemzeti statisztikai hivatalok (NSO) sikeresen bizonyítják-e a statisztikai adatok pontosságát és megbízhatóságát. Ha ez nem érhető el, a bizalom és hitelesség szempontjából a hatás más statisztikai területeket is érinthet, azaz nemcsak egyes statisztikai adatok megbízhatóságát kérdőjelezheti meg, hanem magának a szervezetnek a hitelességét is. Az NSO versenyelőnyét elveszítené más, ezen a területen működő magánszektorral szemben.
5.5.4. Megelőzés
A megelőző intézkedések tudományos közösség által elismert tudományos alapú módszertan kidolgozását és közzétételét fogják magukban foglalni, gazdagítva az adatokat minőségi metadatokkal, biztosítva a BOSP és a nem BOSP közötti összhangot, szigorú minőségellenőrzést végrehajtva.
Mielőtt a statisztikai előállítás elkezdődne, a BOSP kísérleti jelleggel közzétehető, és a résztvevő feleknek ajánlott lenne megkérdőjelezni a BOSP-t az megerősítés vagy javítás érdekében.
5.5.5. Enyhítés
Két esetet kell megkülönböztetni. Ha a statisztikai adatok megkérdőjeleződnek, de magas / elegendő minőségűek (helyes / pontos), elegendő lenne magyarázatot adni és a statisztikai adatokat a nyilvánosság számára közérthető példák bemutatásával eljuttatni.
6. Készségekkel kapcsolatos kockázatok
6.1. Szakemberek hiánya
6.1.1. Leírás
Az emberek tevékenysége közben hátrahagyott digitális nyomok elemzése speciális adatfeldolgozó eszközöket igényel, amelyek jelenleg nem a legelterjedtebbek a hivatalos statisztikákban. Először is, az emberek tevékenységére vonatkozó közvetett adatok használata közvetlen kérdőívek helyett statisztikai modellek alkalmazását és ennek következtében következtetési és gépi tanulási készségeket igényel. Másodszor, ezek a digitális feljegyzések gyakran nem táblázatos formátumú adatokból állnak, amelyek a felmérések eredményeire jellemzőek, ahol a sorok statisztikai egységeket képviselnek, míg az oszlopok az adott statisztikai egységek konkrét jellemzőit mutatják. A digitális nyomok szöveg, hang, kép és videó formájában is megjelennek. A megfelelő statisztikai információk kinyerése ezen adatok típusából természetes nyelv feldolgozási, hangfeldolgozási és képfeldolgozási készségeket igényel. Harmadszor, ezek az adatforrások jellemzően hatalmas adathalmazokat kínálnak, amelyek feldolgozása alapos ismereteket igényel a disztribuált számítástechnikai módszerekről.
A szakértők hiánya kockázatot jelent ezen új nagyméretű adatforrások egyikének az adataihoz való hozzáférés során, mivel a statisztikai hivatal nem képes azt megfelelően feldolgozni és elemezni, mivel a dolgozóinak nincsenek meg a szükséges készségeik.
6.1.2. Valószínűség
A kockázat valószínűsége három tényezőtől függ: 1) az egyes nagyméretű adatforrásokhoz szükséges specifikus készségtípusoktól, és attól, hogy a statisztikai hivatalnak meglesz-e a lehetősége, hogy tanulmányozzon egy ilyen forrást; 2) a statisztikai hivatalban jelenleg elérhető szükséges készségek; és 3) a statisztikai hivatal szervezeti kultúrája.
Ami a szükséges készségek típusait illeti, fontos megjegyezni, hogy nem minden forrás igényli az összes fent említett készséget. Néhány (például a Google Trends típusú adatok) nem igényel elosztott számítást, mivel ezek már előfeldolgozottak az adatbirtokos által, vagy rendelkeznek jelzési feldolgozási készségekkel, és főként statisztikai modellezési készségekre van szükségük. Ennek ellenére széles skálájú nagy adatok forrásai léteznek, amelyek legtöbbje elosztott számítási, jelzési feldolgozási és gépi tanulási készségeket igényel. Ugyanakkor a digitális nyomok megfelelő vizsgálata több forrás feldolgozását igényli. Így nagy valószínűséggel az olyan nagy adatforrások, amelyek statisztikai kezelés alá kerülnek, ezeket a különös készségeket fogják megkövetelni, és ennek a kockázata nagyon magas (5).
Ami a szükséges készségek jelenlegi elérhetőségét illeti, ez a konkrét statisztikai hivataloktól függ. Még ha a felmérési módszer kevésbé elterjedt is, mint a felmérés metodológiája, a hivatalos statisztikában is használják különböző területeken. Ezért, még ha ez emberi erőforrások átcsoportosítását is igényelheti, a statisztikai hivatalok megoldást találhatnak saját erőből. Az elosztott számítási készségek, amelyek főként az IT-hez kapcsolódnak, az alapját képezik annak, hogy a szervezet IT-infrastruktúráját hogyan kezelik. Attól függően, hogy az IT-osztály mennyire van a helyszínen, megoldásokat találhatnak a meglévő megállapodások keretein belül. Mindazonáltal a jelzési feldolgozási és gépi tanulási készségek általában nem léteznek a legtöbb hivatalos statisztikai hivatalban, és e készségek alkalmazása nem vonható ki a szubkontraktus alól, mivel ezeket statisztikai szakértőknek kell alkalmazniuk. Következésképpen ezen a szemponton a kockázat valószínűsége is nagyon magasnak tűnik (5).
A szervezeti kultúra is befolyásolni fogja e kockázat valószínűségét. Az, hogy a személyzet hajlandó legyen a szükséges készségek megszerzésére önképzéssel, lehetőséget ad a szervezetnek arra, hogy reagáljon egy új adatforrásra, amely más készségeket igényel, mint a megszokott. Ez függ a statisztikai irányítás szervezeti kultúrájától, nevezetesen attól, hogy ösztönzi-e a dolgozókat új készségek elsajátítására és lehetőséget biztosít-e számukra az önálló tanulásra.
Így a valószínűsége annak, hogy a statisztikai irányítás nem tudja feldolgozni és elemezni az új adatforrásokat a dolgozói készségek hiánya miatt, valahol a valószínűsített (4) és a gyakori (5) között lesz, a szervezet önképzési kultúrájától függően.
6.1.3. Hatás
A statisztikai irányítás, amely nem képes nagy adatforrásokat feldolgozni és elemezni a dolgozói készségek hiánya miatt, két lehetséges negatív következménnyel járhat: 1) az adatforrás nem lesz teljes mértékben feltérképezve; 2) az adatforrást helytelenül használják.
Az értékes nagy adatforrás teljes potenciáljának feltérképezésének hiánya csekély hatással lesz (2) a rövid távú kilátásokra, mivel a statisztikai irányítások valóban rendelkeznek a statisztikai eszközökkel a jelenlegi igények kielégítésére. Azonban a hosszú távú (és talán még a középtávú) következmények, amelyek e lehetőség elvesztésével járnak, döntő jelentőségűek lesznek (4), mivel a statisztikai irányítások egyre inkább magánszolgáltatók versenyével néznek szembe, amelyek nem rendelkeznek olyan intézményi struktúrával, amely biztosítaná a statisztikai adatok függetlenségét a társadalom számára.
A nem megfelelő forrás használata a statisztikai hivatalok számára rendkívül negatív következményekkel járhat, mivel a hivatalos statisztika nagymértékben a hírnevén alapul a küldetésének teljesítése során. Mindazonáltal kijelenthetjük, hogy a legfontosabb képesség, amelynek hiánya téves eredményekhez vezethet, a statisztikai következtetés, különösen a modellalapú következtetés, amely valószínűleg szintén hiányozni fog. Ezért a várt hatás inkább kritikus (4), mint szélsőséges.
6.1.4. Megelőzés
A statisztikai szolgálatok aktívan megelőzhetik ezt a kockázatot két módon: 1) képzés; és 2) toborzás.
A statisztikai hivatalok biztosíthatják a személyzet számára a szükséges készségeket, a nagy adathalmozók statisztikai előállításban való használatához szükséges készségek részletes meghatározásával, a meglévő készségek listázásával, a képzési igények azonosításával, majd tanfolyamok szervezésével.
A statisztikai hivatalok új munkavállalók toborzásával is beszerezhetik a szükséges készségeket. Ennek komoly korlátai vannak, mivel a statisztikai hivatalok nem fogják tudni biztosítani a szükséges kritikus tömeget ahelyzetben, amikor a nagy adathalmozók széleskörűen elterjednek a részlegben, és az új munkavállalóknak még évekig tart, amíg elérik a meglévő munkatársak szintjét. Mindazonáltal legalább néhány új munkavállaló, akit a személyzet szokásos frissítése keretében toboroznak, rendelkezhet a nagy adatokkal kapcsolatos készségekkel.
6.1.5. Enyhítés
Amikor új nagyadat-források állnak rendelkezésre, de nincsenek a szükséges készségekkel rendelkező munkavállalók, a statisztikai hivatalok két módszerrel enyhíthetik a negatív következményeket: 1) alvállalkozás; és 2) együttműködés.
A statisztikai hivatalok szerződéseket köthetnek adatok feldolgozására és nagy adathalmazon végzett új források elemzésére más szervezetekkel, amelyek ilyen szolgáltatásokat nyújtanak. Úgy tűnik, hogy ez egy életképes megoldás, mivel új üzleti szektorok jelennek meg, amelyek ilyen típusú adatok feldolgozására specializálódtak. Ugyanakkor ez a megoldás bizonyos kockázatokkal is jár, mivel a statisztikai hivatalok kevesebb ellenőrzést gyakorolnak a potenciálisan érzékeny statisztikai termékek előállítása felett. Ennek a megoldásnak az is hátránya, hogy nem teszi lehetővé a statisztikai hivatal alkalmazottai számára a tanulást és a szükséges készségek elsajátítását.
A más szervezetekkel való együttműködés, amelyek rendelkeznek a szükséges készségekkel és akik szintén érdeklődnek a nagy adathalmazok forrásának tanulmányozása iránt, ígéretesebb megoldásnak tűnik. Ez az együttműködés közös projektek formájában valósulhat meg a statisztikai hivatal alkalmazottai és más szervezetek munkatársai között egyenrangú félként, akik megosztják tudásukat. Ez nemcsak a készségek hiányának kockázatát csökkenthetné, hanem lehetőséget adna a statisztikai hivatal alkalmazottai számára, hogy ezeket a készségeket elsajátítsák.
6.2. Szakértők elvándorlása más szervezetekhez
6.2.1. Leírás
Ez a kockázat abban rejlik, hogy a statisztikai hivatalok elveszítik alkalmazottaikat más szervezetekhez, miután azok elsajátították a nagy adatfeldolgozással kapcsolatos készségeket.
6.2.2. Valószínűség
A kockázat valószínűsége két tényezőtől függ: 1) a hivatalos statisztikán kívüli szervezetek vonzó lehetőségei; 2) a munkakörülmények a statisztikai hivatalokban.
Ami a hivatalos statisztikákon kívüli szervezetek lehetőségeit illeti, ennek a kockázatnak a valószínűsége valószínűnek tűnik (4). Nagy a kereslet az olyan emberek iránt, akik rendelkeznek nagy adatok kezelésére vonatkozó készségekkel a magánszektorban, valamint más állami szektorú szervezeteknél is. A nagy adatokkal kapcsolatos készségek megszerzése után a hivatalos statisztikák versenyelőnybe kerülnek, mivel tapasztalt szakemberek lesznek a statisztika területén. A nagy adatokkal kapcsolatos specifikus készségeken kívül más szervezeteknek olyan adatszakértőkre van szükségük, akik rendelkeznek hagyományosabb készségekkel, mint például a felhasználói igények felmérése és a kulcsfontosságú teljesítménymutatók (KPI) kidolgozása, amelyek közösek a hivatalos statisztikusokkal. Ezenkívül várható, hogy azok az alkalmazottak, akik hajlandóbbak új készségeket elsajátítani, azok is, akik nyitottabbak a karriert érintő változásokra, és elhagyják a statisztikai hivatalt.
A statisztikai hivatalok munkakörülményei nyilvánvalóan főként a konkrét irodától függenek. Ennek ellenére a statisztikai hivatalok összességében továbbra is vonzó szakmai lehetőségeket kínálnak a kvantitatív szempontból orientált emberek számára. A statisztikai hivatalok a legszélesebb spektrumú elérhető területeket és a legnagyobb választékú adatokat kínálják a munkához. Ez valamelyest csökkenti annak a valószínűségét, hogy a statisztikai hivatalok elveszítik munkatársaikat váratlan körülmények miatt (3).
6.2.3. Hatás
Ennek a kockázatnak a hatása ugyanaz lesz, mint a megfelelő készségekkel rendelkező személyzet hiányának kockázata. Következésképpen a hatás kritikus lesz (4), ahogyan azt fentebb már említettük.
6.2.4. Megelőzés
Úgy tűnik, hogy a statisztikai hivatalok számára az egyetlen lehetőség ennek a kockázatnak a megelőzésére az, hogy vonzó munkakörülményeket biztosítsanak alkalmazottaik számára. Ez általában minden munkavállalóra igaz. Azonban egy adott esetben, amikor a dolgozók nyitottak új készségek elsajátítására, különösen a nagy adatokkal kapcsolatos készségekre, a munkakörülményeket a tanulási lehetőségek biztosításával lehet javítani, ahol fejleszthetjük szakmai érdeklődésüket. A statisztikai hivataloknak szintén külön figyelmet kell fordítaniuk arra, hogy nyitottak legyenek új innovatív projektek és ötletek iránt, amelyek új forrásokból származó nagy adatokkal kapcsolatosak, több statisztikai területen dolgozó statisztikusoktól. Végezetül a munkavállalók más szervezetekhez való elvesztésének megelőzése, figyelembe véve a nagy adatokkal kapcsolatos készségeiket, attól függ, hogy jól azonosítjuk azokat a munkavállalókat, akik képesek és hajlandóak dolgozni ezekkel az adatokkal, és biztosítunk számukra jó lehetőségeket szakmai fejlődésük érdekében.
6.2.5. Kockázatcsökkentés
A kockázat csökkentése a megfelelő készségekkel rendelkező személyzet hiányáról: 1) alvállalkozás; és 2) együttműködés.
7. Megvitatás
Az első áttekintés alapján nyilvánvaló, hogy lehetetlen egyetlen valószínűséget vagy hatást meghatározni a "nagy adatok kockázata" számára - általában mindkét mutató nagymértékben függ a nagydatából származó forrástól, valamint a "nagy adatokon alapuló hivatalos statisztikától".
termék «.
Így arra a következtetésre jutunk, hogy az ésszerű következő lépés ebben az irányban számos lehetséges pilots projekt elfogadása (mindegyik egy vagy több BDS és egy vagy több BDOS kombinációját tartalmazza) kiindulópontként - és minden ilyen pilóta esetében törekvés a kockázatok valószínűségének és hatásának értékelésére.
E célból a közelmúltban kezdtük el a érdekeltek felmérését, megpróbálva felmérni az OSC kockázat, hatás (és lehetséges intézkedések a megelőzésre / enyhítésre) valószínűségét egy sor lehetséges pilótaprojekt ellen - és javaslatokat kérni az OSC-től azokról a kockázatokról, amelyeket nem vettünk bele ebbe a dokumentumba.
8. HIVATKOZÁSOKUNECE (2014), „A suggested Framework for the Quality of Big Data”, Az UNECE Big Data Quality Task Team szállítmányai.
a%20Quality%20Framework%20-%20final-%20Jan08-2015.pdf?version=1&modificationDate=1420725063663&api=v2
UNECE (2014), „How big is Big Data? Exploring the role of Big Data in Official Statistics”
Daas, P., S. Ossen, R. Vis-Visschers és J. Arends-Toth (2009), Ellenőrzőlista az Adminisztratív Adatforrások Minőségi Értékeléséhez, Statisztikai Hivatal, Hágai/Heerlen.
Dorfman, Mark S. (2007), Bevezetés a Kockázatkezelésbe (e kiadás), Cambridge, Egyesült Királyság, Woodhead-Faulkner, 18. oldal, ISBN 0-85941-332-22.
Eurostat (2014), „Minősítés eljárás statisztikai adatok számára nem hivatalos forrásokból” az Internet felhasználásának módszereinek elemzése információs társadalom és más statisztikák gyűjtésére.
Reimsbach-Kounatze, C. (2015), „A „Big Data” elterjedése és hatásai a hivatalos statisztikákra és a statisztikai ügynökségekre: Előzetes elemzés”, OECD Digitális Gazdaság Papírok, 245. szám, OECD Kiadó.
Reis, F., Ferreira, P., Perduca, V. (2014) „A web aktivitási bizonyítékok használata a hivatalos statisztikai mutatók aktualizálásának növelésére“, előadás az IAOS 2014 konferencián.
Még ha nem is említi kifejezetten a kockázatokat, ez a tanulmány valójában a web aktivitási adatok használatához kapcsolódó sok kockázatot közelíti meg a hivatalos statisztikákban. Eurostat (2007), Kézikönyv az Adatminőségi Értékelési Módszerekről és Eszközökről.
Forrás: habr.com
