

A 12. verziójú Sysmon megjelenéséről szeptember 17-én értesítették a . Valójában ezen a napon új verziók jelentek meg a Process Monitor és a ProcDump számára is. Ebben a cikkben a Sysmon 12-es verziójának kulcsfontosságú és ellentmondásos újdonságáról írok — a 24-es esemény ID-vel rendelkező eseménytípusról, amely a vágólappal végzett műveleteket naplózza.
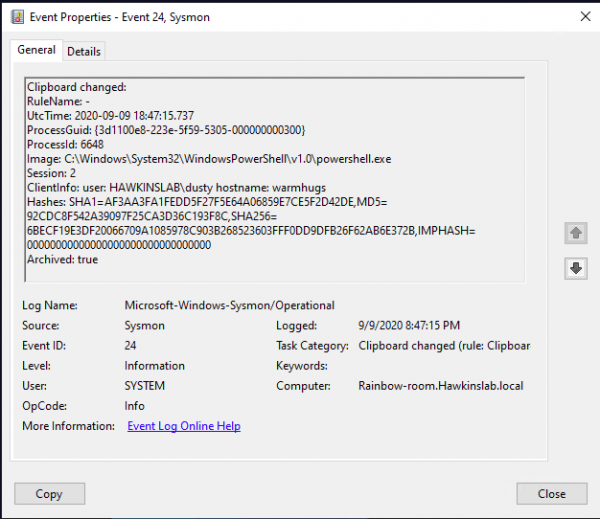
Ebből az eseménytípusból származó információk új lehetőségeket nyitnak meg a gyanús tevékenységek ellenőrzésére (és új sebezhetőségekre is). Így értheti, hogy ki, honnan és mit próbáltak másolni. Az alábbiakban néhány mező leírását és egy-két felhasználási esetet talál.
Az új esemény az alábbi mezőket tartalmazza:
Kép: a folyamat, amelyből az adatok a vágólapra kerültek.
Session: az a szakasz, amelyben a vágólapra való írás végrehajtásra került. Ez lehet system(0)
interaktív vagy távoli módban történő munkavégzés esetén stb.
ClientInfo: tartalmazza a felhasználónevét a szakaszban, a távoli szakasz esetén pedig a forrás gép nevét és IP-címét, ha ezek az adatok elérhetők.
Hashok: meghatározza a fájl nevét, amelyben a kimásolt szöveg tárolva lett (hasonlóan a FileDelete eseménytípusokhoz).
Archivált: a státusz, hogy a vágólapról kimásolt szöveg el lett-e mentve a Sysmon archív könyvtárába.
Az utolsó mezők aggasztóak. Az a helyzet, hogy a 11-es verzió óta a Sysmon (megfelelő beállításokkal) különböző adatokat tud menteni az archív könyvtárába. Például a 23-as esemény ID a fájlok törlésével kapcsolatos eseményeket naplózza, és képes ezeket ugyanabba az archív könyvtárba menteni. A vágólappal végzett műveletek eredményeként létrejött fájlok neveihez CLIP címke társul. Maguk a fájlok tartalmazzák a vágólapra másolt pontos adatokat.
Így néz ki a mentett fájl
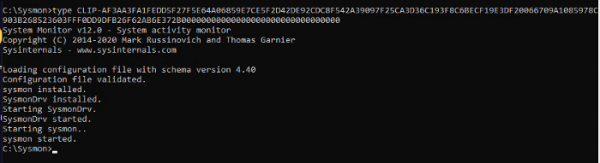
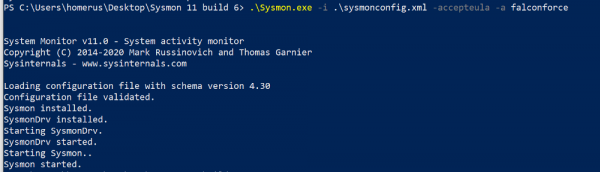
A fájlba való mentés telepítéskor aktiválódik. Fehérlistás folyamatokat lehet beállítani, amelyek esetén a szöveget nem menti el.
Így néz ki a Sysmon telepítése a megfelelő archív könyvtári beállítással:
Itt érdemes megemlíteni a jelszókezelőket, amelyek szintén használják a vágólapot. A Sysmon megléte egy jelszókezelővel együtt lehetővé teszi, hogy Ön (vagy egy támadó) rögzítse ezeket a jelszavakat. Ha feltételezzük, hogy tudja, melyik folyamat allokálja a kimásolt szöveget (ez nem mindig a jelszókezelő folyamata, lehet például valami svchost), ezt a kivételt fehérlistára lehet tenni, és nem menteni.
Lehet, hogy nem tudtad, de a vágólap tartalma átkerül a távoli szerverre, amikor RDP munkamenetre váltasz. Ha van valami a vágólapon, és váltogatsz az RDP munkamenetek között, ez az információ veled fog utazni.
Összefoglalva a Sysmon vágólapkezelési lehetőségeit.
Rögzítve:
- A RDP-n és helyben beillesztett szöveges másolat;
- A vágólapból különböző eszközökkel/processzekkel begyűjtött adatok;
- Szöveg másolása/beillesztése helyi virtuális gépre, még akkor is, ha ezt a szöveget még nem illesztették be.
Nem rögzítve:
- Fájlok másolása/beillesztése helyi virtuális gépre;
- Fájlok másolása/beillesztése RDP-n keresztül.
- A rosszindulatú program, amely a vágólapodat rögzíti, csak a vágólapba ír.
A maga kettőssége ellenére ez a típusú esemény lehetővé teszi a támadó cselekvéseinek visszaállítását, és segít az eddig elérhetetlen adatok feltárásában a támadások utáni elemzésekhez. Ha a vágólap tartalmának rögzítése engedélyezve van, fontos dokumentálni minden hozzáférést az archív könyvtárhoz, és azonosítani a potenciálisan veszélyes (nem a sysmon.exe által kezdeményezett) eseményeket.
A fent említett események rögzítésére, elemzésére és reagálására használhatjuk az eszközt , amely mindhárom megközelítést ötvözi, és emellett hatékony központosított tároló minden begyűjtött nyers adat számára. Beállíthatjuk annak integrációját népszerű SIEM rendszerekkel, hogy minimalizáljuk a licencelési költségeiket azáltal, hogy a nyers adatok feldolgozását és tárolását az InTrust-ra helyezzük.
További információkért az InTrust-ról olvassa el korábbi cikkeinket vagy .
(népszerű cikk)
Forrás: habr.com
