

Az informatikai biztonság 95%-a ismert fenyegetésekből áll, amelyektől hagyományos eszközökkel, mint például víruskeresőkkel, tűzfalakkal, IDS-sel és WAF-fal védekezhetünk. A fennmaradó 5% fenyegetés ismeretlen és a legveszélyesebb. Ezek a vállalatokra nézve 70%-nyi kockázatot jelentenek, mivel nagyon nehéz őket észlelni, és még nehezebb védekezni ellenük. Példaként például a WannaCry, NotPetya/ExPetr ransomware-jai, kriptobányászok, a Stuxnet „kiberfegyver” (amely Irán nukleáris létesítményeit sújtotta) és még sok más támadás (valaki emlékszik a Kido/Confickerre?) amelyekkel a klasszikus védelmi eszközökkel nem igazán tudunk védekezni. Arról fogunk beszélni, hogy miként nézhetünk szembe ezekkel az 5%-nyi fenyegetéssel a Fenyegetések Nyomozásának (Threat Hunting) technológiájával.
A kiber-támadások folyamatos fejlődése állandó észlelés és védekezés szükségességét vonja maga után, ami végső soron arra a gondolatra vezet bennünket, hogy a bűnözők és a védelmezők között végtelen fegyverkezési verseny zajlik. A klasszikus védelmi rendszerek már nem képesek olyan elfogadható szintű védelmet nyújtani, ahol a kockázat szintje nem befolyásolja a vállalat kulcsfontosságú teljesítménymutatóit (gazdasági, politikai, hírnév) anélkül, hogy azokat a konkrét infrastruktúrához igazítanánk, de összességében részben lezárják a kockázatokat. Már bevezetése és konfigurálása során a modern védelmi rendszerek a lemaradók szerepét töltik be, és reagálniuk kell az új idők kihívásaira.
A modern kihívásokra adott válaszok egyikeként a biztonsági szakemberek számára a Fenyegetések Nyomozásának (Threat Hunting, TH) technológiája szolgálhat. A Fenyegetések Nyomozása kifejezés (a továbbiakban TH) néhány évvel ezelőtt merült fel. Maga a technológia meglehetősen érdekes, de még nincsenek elterjedt szabványai és szabályai. A helyzetet tovább bonyolítja az információforrások sokfélesége és a témában elérhető orosz nyelvű források kis száma. Ezért a „LANIT-Integrációk” döntött úgy, hogy ír egy áttekintést erről a technológiáról.
Aktualitás
A TH technológia az infrastruktúra monitorozási folyamataira támaszkodik.Az alerting (MSSP szolgáltatás típusként) egy hagyományos módszer, amely a korábban kifejlesztett aláírások és támadási jelek keresésére és azokra való reagálásra összpontosít. Ezt a forgatókönyvet sikeresen végzik a hagyományos aláírás-alapú védelmi eszközök. A hunting (MDR típusú szolgáltatás) pedig egy olyan monitorozási módszer, amely a "Honnan származnak az aláírások és szabályok?" kérdésre válaszol. Ez a szabályok korrelációjának létrehozásának folyamata a rejtett vagy korábban ismeretlen támadási indikátorok és jelek elemzésével. Pontosan ez a típusú monitorozás kapcsolódik a Threat Huntinghoz.
Csak a kétféle monitorozás ötvözésével érhetjük el a közel tökéletes védelmet, de mindig marad egy bizonyos szintű fennmaradó kockázat.
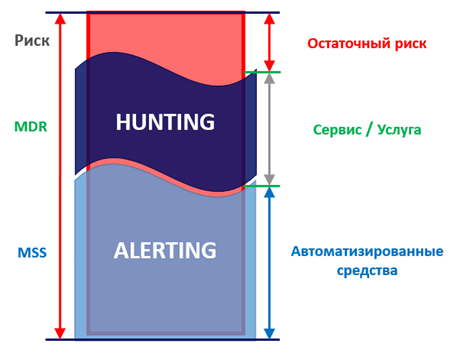 A védelem a kétféle monitorozás alkalmazásával
Ezért lesz a TH (és a hunting összességében!) egyre aktuálisabb:
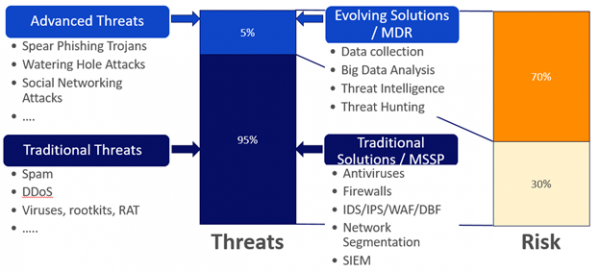 Fenyegetések, védelmi eszközök, kockázatok.
. Ide tartoznak például a spam, DDoS, vírusok, rootkitek és más klasszikus rosszindulatú programok. Ezek ellen a fenyegetések ellen klasszikus védelmi eszközökkel lehet védekezni.
Bármely projekt végrehajtása során, míg a fennmaradó 20% munka 80% időt vesz igénybe. Hasonlóan az összes fenyegetés között az új típusú fenyegetések 5%-a a vállalat kockázatának 70%-át adja. Olyan cégeknél, ahol az információbiztonsági menedzsment folyamatai megszervezettek, a már ismert fenyegetésekből származó kockázatok 30%-át kezelhetjük valahogy, elkerülve (a vezeték nélküli hálózatoktól való egyértelmű elzárkózással), elfogadva (a szükséges védelmi eszközök bevezetésével) vagy áthárítva (például az integrátor terhére). A, APT-támadások, phishing,, kiberkémkedés és nemzeti műveletek, valamint számos más támadás elhárítása már sokkal bonyolultabb. Az ezekből az 5%-os fenyegetésekből származó következmények sokkal súlyosabbak lesznek (), mint a spam vagy vírusok következményei, amelyektől az antivírus szoftver védi meg az embereket.
Az 5%-os fenyegetésekkel gyakorlatilag mindenkinek szembe kell néznie. Nemrégiben egy open-source megoldást kellett telepítenünk, amely a PEAR (PHP Extension and Application Repository) tárolóból származó alkalmazást használ. Az alkalmazás pear install parancs letöltése sikertelen volt, mivel elérhetetlenné vált (jelenleg egy weboldal van rajta), ezért a GitHub-ról kellett telepíteni. Nemrég kiderült, hogy a PEAR áldozatul esett.
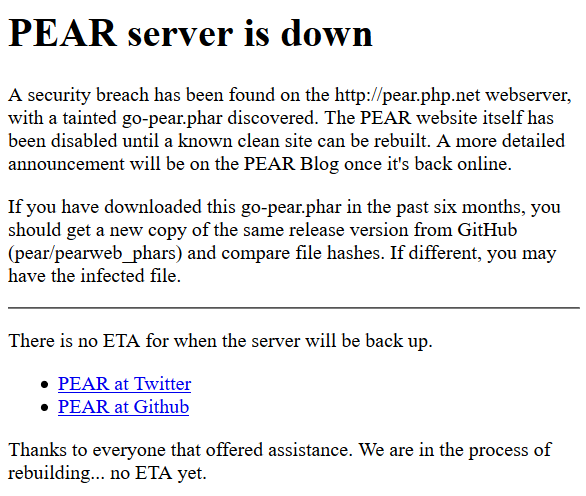
Esetleg megemlíthetjük még, a NePetya zsaroló vírus járványát, amely a könyvelő szoftver frissítő moduljára épült. A fenyegetések egyre kifinomultabbá válnak, és felmerül a logikus kérdés – "Hogyan is állhatunk ellen ezeknek az 5%-os fenyegetéseknek?"
A Threat Hunting meghatározása
Tehát a Threat Hunting egy proaktív és iteratív folyamat fejlett fenyegetések keresésére és felfedezésére, amelyeket a hagyományos védelmi eszközök nem képesek észlelni. A fejlett fenyegetések közé tartoznak például az APT támadások, a 0-day sebezhetőségekre irányuló támadások, a Living off the Land, és így tovább.
Átfogalmazható úgy is, hogy a TH egy hipotézis ellenőrzési folyamat. Ez egy főként manuális folyamat automatizálással kiegészítve, amely során az elemző saját tudására és képességeire támaszkodva hatalmas mennyiségű információt szűr keresve a kompromittálódás jeleit, amely megfelel az eredetileg meghatározott hipotézisnek egy adott fenyegetés jelenlétéről. A folyamat jellemzője a különböző források sokszínűsége.
Meg kell jegyezni, hogy a Threat Hunting nem egy szoftveres vagy hardveres termék. Nem olyan riasztások, amelyeket valamilyen megoldásban láthatunk. Ez nem az IOC (kompromittálásra utaló azonosítók) keresésének folyamata. És ez nem passzív tevékenység, amely az IB elemzők részvétele nélkül történik. A Threat Hunting elsősorban egy folyamat.
A Threat Hunting összetevői
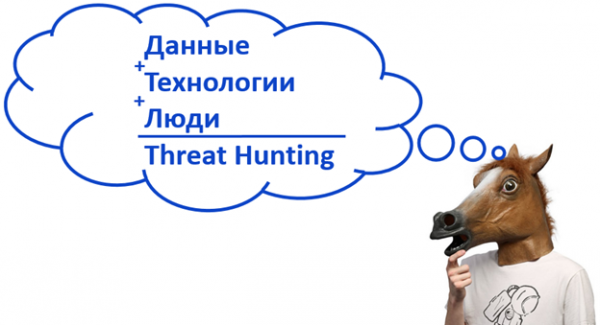
A Threat Hunting három fő összetevője: adatok, technológiák, emberek.
Adatok (mi?), beleértve a Big Data-t is. Mindenféle forgalmi áramlás, előzőleg végrehajtott APT-k információi, analitika, felhasználói aktivitás adatai, hálózati adatok, munkatársaktól származó információk, dark web információk és még sok más.
Technológiák (hogyan?) az adatok feldolgozására – mindenféle módszer ezeknek az adatoknak a feldolgozására, beleértve a gépi tanulást.
Emberek (ki?) – azok, akik tapasztalattal rendelkeznek a különböző támadások elemzésében, jól fejlett intuícióval bírnak és képesek a támadások észlelésére. Általában informatikai biztonsági elemzők, akiknek képesnek kell lenniük hipotézisek generálására és azok megerősítésére. Ők képezik a folyamat alapvető részét.
PARIS modell
Adam Baitman a PARIS modellt a TH ideális folyamatához. A név egy híres francia látványosságra utal. Ezt a modellt két irányból is meg lehet közelíteni – felülről és alulról.
A fenyegetések vadászata során, ha az alulról felfelé haladunk a modellen, sok bizonyítékkal találkozunk a rosszindulatú tevékenységről. Minden bizonyítéknak van egy mértéke, a megbízhatóság – ez a tulajdonság tükrözi a bizonyíték súlyát. Vannak 'vas', közvetlen bizonyítékok a rosszindulatú tevékenységről, amelyeken keresztül azonnal elérhetjük a piramis csúcsát, és tényleges riasztást generálhatunk a pontosan ismert fertőzésről. Vannak közvetett bizonyítékok is, amelyek összessége szintén eljuttathat minket a piramis csúcsára. Mint mindig, a közvetett bizonyítékok száma jóval több, mint a közvetlené, így ezeket rendezni és elemezni kell, további kutatásokat kell végezni, és lehetőség szerint automatizálni kell.
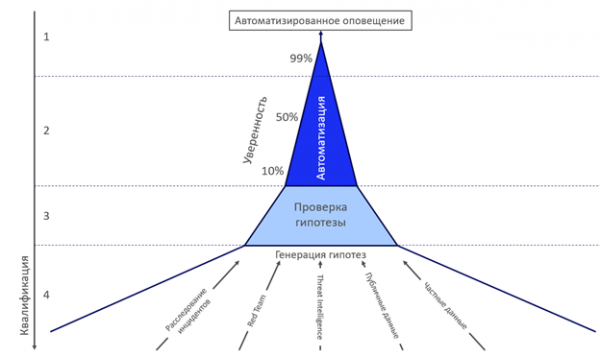 PARIS modell.
A modell felső része (1 és 2) az automatizálási technológiákra és a különböző elemzésekre épül, míg az alsó része (3 és 4) olyan embereken alapul, akik specifikus képesítéssel rendelkeznek és irányítják a folyamatot. A modellt meg lehet közelíteni felülről lefelé is, ahol a kék felső részben hagyományos védelmi eszközök ( víruskereső, EDR, tűzfal, aláírások) riasztásai találhatók, magas megbízhatósággal és bizalommal, alatta pedig olyan mutatók (IOC, URL, MD5 és mások) találhatóak, amelyeknek alacsonyabb a megbízhatóságuk és további vizsgálatot igényelnek. A legalacsonyabb és legvastagabb szint (4) – hipotézisek generálása, új munkamódszerek kidolgozása hagyományos védelmi eszközökhöz. Ez a szint nem korlátozódik csupán a megadott hipotézisforrásokra. Minél alacsonyabb a szint, annál nagyobb követelményeket támasztanak az elemzők képesítéseivel szemben.
Nagyon fontos, hogy az elemzők ne csupán egy előre meghatározott hipotézis készletet ellenőrizzenek, hanem folyamatosan új hipotézisek és vizsgálati lehetőségek generálásán dolgozzanak.
A TH felhasználás érettségi modellje
Ideális világban a TH egy folyamatos folyamat. Mivel azonban nincs tökéletes világ, vizsgáljuk meg és a módszereket az emberek, folyamatok és felhasznált technológiák szempontjából. Tekintsük át az ideális gömbölyű TH modellt. Az e technológia használatának 5 szintje van. Nézzük meg ezeket egy adott elemző csapat fejlődésén keresztül.
Érettségi szintek
Ember
Folyamatok
Technológiák
0. szint
SOC elemzők
24/7
Hagyományos eszközök:
Hagyományos
Riasztások készlete
Passzív monitorozás
IDS, AV, Sandbox,
TH nélkül
A riasztások kezelése
aláírás-elemző eszközökkel, Threat Intelligence adatokkal.
1. szint
SOC elemzők
Egyszeri TH
EDR
Kísérleti
Alapvető forenzikai ismeretek
IOC keresése
Részleges adathozzáférés hálózati eszközökről
Kísérletek a TH-val
Jó ismeretek a hálózatokról és az alkalmazásokról
Részleges alkalmazás
2. szint
Időszakos foglalkozás
Sprintelés
EDR
Időszakonként
Közepes forenzikai ismeretek
Hét havonta
Teljes alkalmazás
Ideiglenes TH
Kiváló ismeretek a hálózatokról és az alkalmazásokról
Rendszeres TH
Teljes automatizálása az EDR adatainak felhasználásának
Részleges kihasználás az EDR kiterjesztett funkcióiból
3. szint
Külön csapat TH
24/7
Részleges képesség a TH hipotézisek ellenőrzésére
Prevenciós
Kiváló forenzikai és rosszindulatú program ismeretek
Prevenciós TH
Teljes kihasználás az EDR kiterjesztett funkcióiból
TH egyedi esetek
Kiváló ismeretek a támadó oldalról
TH egyedi esetek
Teljes adathozzáférés hálózati eszközökről
Igényekhez igazított konfiguráció
4. szint
Külön csapat TH
24/7
Teljes hipotézis-ellenőrzési lehetőség TH
Vezető
Kiváló forenzikai és rosszindulatú program ismeretek
Prevenciós TH
3. szint, plusz:
TH használata
Kiváló ismeretek a támadó oldalról
Hipotézisek TH ellenőrzése, automatizálása és verifikálása
szoros adatforrás-integráció;
Kutatási képesség
igényekhez készített fejlesztések és egyedi API használat.
A TH érettségi szintjei az emberek, folyamatok és technológiák szempontjából
0. szint: hagyományos, TH használata nélkül. A hagyományos elemzők passzív monitorozásra használnak egy standard riasztás-készletet standard eszközökkel és technológiákkal: IDS, AV, sandboxok, aláírás-elemző eszközök.
1. szint: kísérleti, TH használatával. Ugyanezek a szakértők, akik alapvető forensic ismeretekkel rendelkeznek, és jól ismerik a hálózatokat és az alkalmazásos részét, egyszeri Threat Hunting tevékenységet végezhetnek a kompromittálódás indikátorainak keresésével. Az eszközökhöz EDR társul, amelyek részleges adatgyűjtéssel rendelkeznek a hálózati berendezésekből. Az eszközök részben alkalmazásra kerülnek.
2. szint: periódikus, ideiglenes TH. Ugyanezeknek az elemzőknek, akik már kibővítették ismereteiket a forenzikában, a hálózatokban és az alkalmazásokban, kötelezettségük, hogy rendszeresen foglalkozzanak (sprint) Threat Hunting-gel, mondjuk havonta egy hétig. Az eszközökhöz teljes körű adatkutatás a hálózati berendezésekből, az EDR adatelemzésének automatizálása és az EDR kibővített lehetőségeinek részleges használata társul.
3. szint: preventív, gyakori TH esetek. Elemzőink egy dedikált csapattá alakultak, kiváló forenzikai és kártékony szoftver ismeretekkel rendelkeznek, valamint ismerik a támadó oldal módszereit és taktikáit. A folyamat már 24/7 üzemmódban zajlik. A csapat részben képes ellenőrizni a TH hipotéziseket, teljes mértékben kihasználva az EDR kibővített funkcióit és a hálózati eszközöktől származó teljes adatgyűjtést. Elemzőink képesek az eszközöket a saját igényeikhez igazítani.
4. szint: vezető, TH használat. Ugyanez a csapat képessé vált a kutatásra, és tudja generálni, valamint automatizálni a TH hipotézisek ellenőrzésének folyamatát. Mostantól az eszközökhöz szoros adatforrás-integráció, szoftverfejlesztés a szükségletekhez és nem szokványos API-használat is társul.
Threat Hunting technikák
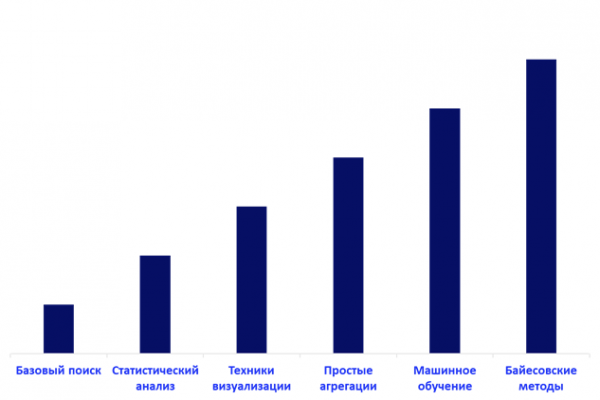 Alapvető Threat Hunting technikák
A a TH tekintetében, a használt technológia érettségének sorrendjében: alapkeresés, statisztikai elemzés, vizualizációs technikák, egyszerű aggregációk, gépi tanulás és Bayesi módszerek.
A legegyszerűbb módszer az alap keresés, amelyet arra használnak, hogy meghatározott lekérdezések segítségével szűkítsék a kutatás területét. A statisztikai elemzéseket alkalmazzák például a tipikus felhasználói vagy hálózati tevékenység statisztikai modellként történő felépítésére. A vizuális megjelenítési technikák segítségével az adatok grafikonokon és diagramokon való szemléltetésére és egyszerűsítésére használják, ahol sokkal könnyebb észlelni a mintázatokat a mintában. Az alap aggregációs technikák kulcsfontosságú mezők alapján a keresés és az elemzés optimalizálására szolgálnak. Minél érettebb szintet ér el a TH folyamat szervezetben, annál relevánsabbá válik a gépi tanulási algoritmusok alkalmazása. Ezeket széles körben használják többek között spam szűrésre, rosszindulatú forgalom és csalások észlelésére is. A gépi tanulás fejlettebb típusai a Bayes-módszerek, amelyek lehetővé teszik a minták osztályozását, dimenziócsökkentését és témamodellezését.
Gyémántmodell és TH stratégiák
Sergio Caltagirone, Andrew Pendergast és Christopher Betz "" című munkájukban bemutatták minden rosszindulatú tevékenység főbb összetevőit és alapvető összefüggésüket.
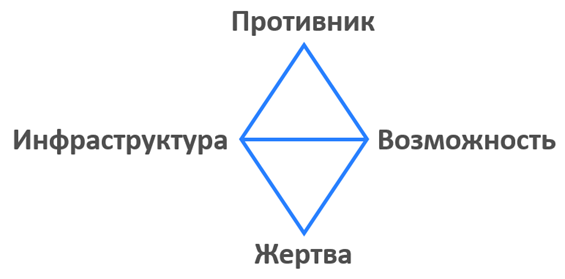 Gyémántmodell a rosszindulatú tevékenységhez
Ez a modell négy Threat Hunting stratégiát határoz meg, amelyek a megfelelő kulcsösszetevőkre támaszkodnak.
1. Áldozat-orientált stratégia. Feltételezzük, hogy az áldozatnak ellenségei vannak, akik "lehetőségeket" fognak biztosítani e-mailen keresztül. Az ellenséges adatok keresése az e-mailekben. Linkek, mellékletek stb. keresése. A hipotézis megerősítését keresve egy meghatározott időszak alatt (egy hónap, két hét), ha nem találunk bizonyítékot, akkor a hipotézis nem valósult meg.
2. Infrastruktúra-orientált stratégia. Ennek a stratégiának több módszere létezik. Az hozzáféréstől és láthatóságtól függően egyesek könnyebbek, mint mások. Például figyelemmel kísérjük a rosszindulatú domainek tárolására ismeretes domain névszervereket. Vagy nyomon követjük az összes új domain név regisztrálását a megtámadók által használt ismert mintázatok észlelésére.
3. Lehetőségekre összpontosító stratégia. A legtöbb hálózati védelmi szakértő által alkalmazott áldozatra orientált stratégia mellett létezik egy lehetőségekre orientált stratégia is, amely a második legnépszerűbb. Ez a stratégia a támadó által használt "rosszindulatú programok" felfedezésére összpontosít, valamint a támadó legitimitásával rendelkező eszközök, mint például a psexec, powershell, certutil stb. alkalmazásának lehetőségére.
4. Ellenség orientált stratégia. Az ellenségre orientált megközelítés magára a támadóra összpontosít. Ide tartozik az nyílt forrásból származó információk (OSINT) felhasználása, a támadóval, annak technikáival és módszereivel (TTP) kapcsolatos adatok gyűjtése, korábbi incidensek elemzése, Threat Intelligence adatok stb.
Információs források és hipotézisek a TH-ban
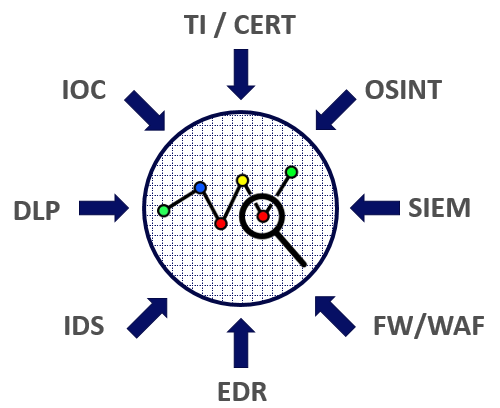 Néhány információs forrás a Threat Hunting számára
Nagyon sok információs forrás létezik. Az ideális elemzőnek képesnek kell lennie információt kinyerni mindabból, ami körülveszi. A legtöbb infrastruktúrában a tipikus források a védelmi eszközökből származnak: DLP, SIEM, IDS/IPS, WAF/FW, EDR. Továbbá tipikus információs források lehetnek a különböző kompromittálódási indikátorok, Threat Intelligence szolgáltatások, CERT adatok és OSINT. Emellett a darkwebből származó információkat is felhasználhatunk (például ha hirtelen megjelent egy megrendelés egy vezető e-mail fiókjának feltörésére, vagy ha egy hálózati mérnök-jelölt aktivitása kiemelkedik), HR-től kapott információkat (a jelöltről a korábbi munkahelyéről szóló vélemények), és az biztonsági szolgálattól kapott információt (például a partner ellenőrzésének eredménye).
De mielőtt minden elérhető forrást használnánk, legalább egy hipotézist szükséges felállítani.
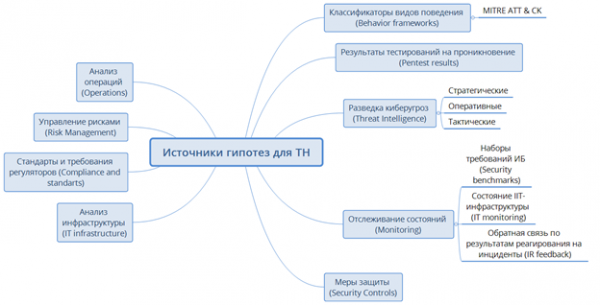
Ahhoz, hogy tesztelni tudjuk a hipotéziseket, először is meg kell őket fogalmazni. Ahhoz pedig, hogy sok minőségi hipotézist tudjunk kidolgozni, rendszerszemléletet kell alkalmaznunk. A hipotézisek generálásának folyamata részletesebben le van írva a, a hipotézis felállítási folyamatának alapjául ezt a sémát lehet nagyon kényelmesen használni.
A hipotézisek fő forrása a ATT&CK mátrix (Adversarial Tactics, Techniques and Common Knowledge). A lényegében egy tudásbázis és egy modell a támadók viselkedésének értékelésére, akik a támadás utolsó lépéseit hajtják végre, amelyeket általában a Kill Chain fogalmával írnak le. Vagyis a vállalat belső hálózatába vagy egy mobil eszközre való behatolás utáni szakaszokban. Eredetileg a tudásbázis 121 támadási taktikájának és technikájának leírását tartalmazta, amelyek mindegyike részletesen ki van fejtve Wiki formátumban. A hipotézisek generálására a Threat Intelligence változatos elemzései jól megfelelnek. Különösen fontosak a hálózati infrastruktúra és a behatolási tesztek elemzésének eredményei – ezek a legértékesebb adatok, amelyek biztos hipotéziseket adhatnak, mivel konkrét infrastruktúrákra és azok sajátos gyengeségeire építenek.
A hipotézisek ellenőrzési folyamata
Szergej Szoldatov bemutatott a folyamat részletes leírásával, amely illusztrálja a TH hipotézisek ellenőrzési folyamatát egy adott rendszerben. Felsorolom a főbb lépéseket rövid leírással.
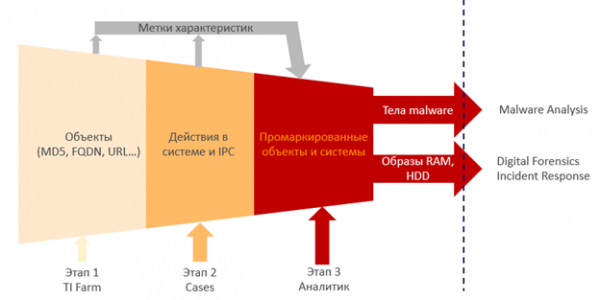
1. lépés: TI Farm
Ebben a lépésben az objektumok kiemelésére van szükség (azok elemzésével minden fenyegetés adatokkal együtt), jellemzőik címkézése révén. Ez lehet fájl, URL, MD5, folyamat, segédprogram, esemény. Azokat a Threat Intelligence rendszereken átfuttatva, címkéket kell elhelyezni. Vagyis ezt az oldalt észlelték a CNC-ben egy adott évben, ez az MD5 összefüggésben állt egy adott kártevővel, ezt az MD5-t egy kártevőket terjesztő oldalról töltötték le. 2. lépés: Esetek
A második lépésben figyeljük az objektumok közötti kölcsönhatásokat és felfedezzük a kölcsönösségeket e objektumok között. Olyan címkézett rendszereket kapunk, amelyek valami rosszat tesznek.
3. lépés: Elemző
A harmadik lépésben az ügyet egy tapasztalt elemzőnek adják át, aki hatalmas elemzési tapasztalattal rendelkezik, és ő hoz végső döntést. Ő byte szinten bontja le, hogy mi, honnan, hogyan, miért és miért végzi ez a kód. Ez a program rosszindulatú volt, ez a számítógép fertőzött volt. Felfedi az objektumok közötti kapcsolatokat, és ellenőrzi az eredményeket a homokozón való futtatás során.
Ezek a tényezők kombinált hatással bírnak az elemzés megértésére és a fenyegetések hatékonyabb kezelésére.
Az elemző munka eredményei továbbításra kerülnek. A Digitális Nyomozás a képeket vizsgálja, a Kártevő Elemzés a talált 'törzsanyagot' vizsgálja, míg az Incidens Reakciós csapat a helyszínre utazhat, hogy ott valamit megvizsgáljon. A munka végső célja a megerősített hipotezis, a feltárt támadás és a lehetséges ellenlépések azonosítása.
Összegzés
A Fenyegetésvadászat egy viszonylag új technológia, amely hatékonyan képes fellépni az egyedi, új és szokatlan fenyegetésekkel szemben, és amely nagyszerű lehetőségeket nyújt a folyamatosan növekvő számú fenyegetés és a vállalati infrastruktúra bonyolultsága figyelembevételével. Három összetevő szükséges hozzá: adatok, eszközök és elemzők. A fenyegetésvadászat előnyei nem korlátozódnak a fenyegetések megvalósulásának megelőzésére. Ne feledkezzünk meg arról sem, hogy a keresési folyamat során mélyebben megismerjük saját infrastruktúránkat és annak gyenge pontjait a biztonsági szakértő szemszögéből, így ezeket a pontokat további megerősítésre is alkalmasak lehetünk.
Az első lépések, amelyeket véleményünk szerint meg kell tenni a TH folyamatának elindításához a szervezetén belül.
- Gondoskodjon a végpontok és a hálózati infrastruktúra védelméről. Gondoskodjon a láthatóságról (NetFlow) és az ellenőrzésről (tűzfal, IDS, IPS, DLP) a hálózatában zajló összes folyamatról. Ismerje meg a hálózatát a határoló routertől az utolsó hostig.
- Tanulmányozza.
- Rendszeresen végezzen penetrációs tesztelést legalább a legfontosabb külső források esetében, elemezze az eredményeket, azonosítsa a támadás főbb célpontjait és zárja le az azokkal kapcsolatos sebezhetőségeket.
- Implementáljon nyílt forráskódú fenyegetésinformációs rendszert (például MISP, Yeti) és végezzen naplóelemzést együtt vele.
- Implementáljon incidens válaszplatformot (IRP): R-Vision IRP, The Hive, homokozót gyanús fájlok elemzésére (FortiSandbox, Cuckoo).
- Automatizálja a rutin folyamatokat. A naplóelemzés, incidensbejelentés, a személyzet informálása hatalmas automatizálási lehetőségeket kínál.
- Tanuljon meg hatékonyan együttműködni mérnökökkel, fejlesztőkkel, műszaki támogatással az incidensek közös kezelésére.
- Dokumentálja az összes folyamatot, kulcspontokat és elért eredményeket, hogy később visszatérhessen hozzájuk, vagy megoszthassa ezeket az adatokat kollégáival;
- Ne feledkezzen meg a társadalmi oldalról: tartsa szemmel, mi történik a munkavállalóival, kit foglalkoztat, és kinek ad hozzáférést a szervezet információs forrásaihoz.
- Legyen naprakész az új fenyegetések és védelmi módszerek területén, fejlessze technikai tudását (beleértve az IT-szolgáltatások és alrendszerek működését), látogasson el konferenciákra, és lépjen kapcsolatba kollégáival.
Készen állok megvitatni a TH folyamatának megszervezését a megjegyzésekben.
Vagy gyere hozzánk dolgozni!
Források és anyagok tanulmányozáshoz
Forrás: habr.com
