

Ma elkezdjük a routerek tanulmányozását. Ha végigmentél az elsőtől a 17. leckéig tartó videókurzusomon, már elsajátítottad a switchek alapjait. Most áttérünk a következő eszközre – a routerre. Ahogy azt az előző videóleckéből tudod, a CCNA tanfolyam egyik témájának pontosan ez a neve – Cisco Switching & Routing.
Ebben a sorozatban nem a Cisco routereivel foglalkozunk, hanem Általánosságban beszélünk a routelés koncepciójáról. Három témánk lesz. Az első egy áttekintés arról, amit már tudsz a routerekről, és arról a beszélgetésről, hogy ezt hogyan lehet alkalmazni a switchek tanulmányozása során megszerzett tudással. Meg kell értenünk, hogy a switchek és routerek közötti együttműködés miről szól.
Ezután megvizsgáljuk, mi is a routelés, mit jelent és hogyan működik, majd áttérünk a routelési protokollok típusaira. Ma olyan topológiát használok, amelyet már láttál az előző leckékben.
Megvizsgáltuk, hogyan mozognak az adatok a hálózaton, és hogyan zajlik a TCP háromlépcsős kézfogása. Az első üzenet, amelyet a hálózaton küldenek, egy SYN csomag. Nézzük meg, hogyan történik ez a háromlépcsős kézfogás, amikor a 10.1.1.10 IP-címmel rendelkező számítógép kapcsolatba szeretne lépni a 30.1.1.10 szerverrel, vagyis próbál FTP kapcsolatot létesíteni.
A kapcsolat kezdeményezéséhez a számítógép létrehoz egy véletlenszerű 25113-as forrásportot. Ha elfelejtetted, hogyan történik ez, javaslom, nézd vissza az előző videóleckéket, amelyek ezt a kérdést tárgyalták.
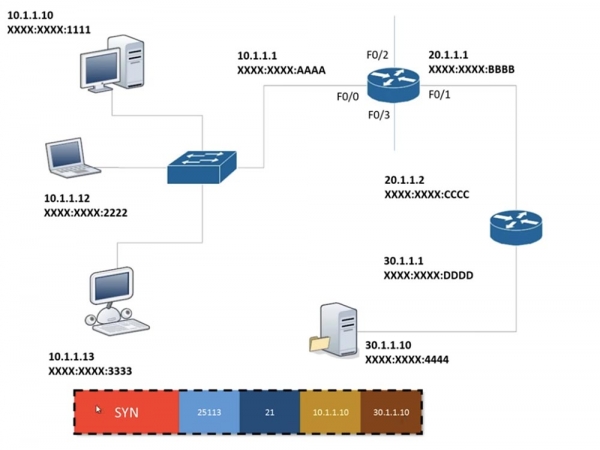
Ezután a célport számát helyezi el a keretben, mivel tudja, hogy a 21-es porttal kell kapcsolódnia, majd hozzáadja a harmadik szintű OSI információját, tehát saját IP-címét és a cél IP-címét. A szaggatott kerettel körbevett adatok nem változnak, amíg el nem érik a végső pontot. Amikor elérik a szervert, szintén nem változnak, de a szerver hozzáadja a kerethez a második szintű információt, tehát a MAC-címet. Ennek az az oka, hogy a switchek csak a második szintű OSI információkat értelmezik. Ebben a forgatókönyvben a router az egyetlen hálózati eszköz, amely a harmadik szintű információkat vizsgálja, természetesen a számítógép is ezzel az információval dolgozik. Tehát a switch csak a második szintű információk, míg a router a harmadik szintű információk kezelésével foglalkozik.
A switch knows the source MAC address XXXX:XXXX:1111 and wants to find out the MAC address of the server that the computer is trying to reach. It compares the source IP address with the destination address, realizes that these devices are located in different subnets, and decides to use a gateway to access the other subnet.
I am often asked who decides what the IP address of the gateway should be. Firstly, this is determined by the network administrator who creates the network and assigns an IP address to each device. As an administrator, you can assign any address within the range of allowed addresses of your subnet to the router. Usually, this is the first or last valid address, but there are no strict rules regarding its assignment. In our case, the administrator assigned the gateway address, or router, as 10.1.1.1 and assigned it to port F0/0.
When you set up a network on a computer with a static IP address of 10.1.1.10, you assign a subnet mask of 255.255.255.0 and a default gateway of 10.1.1.1. If you are not using a static address, then the computer uses DHCP, which assigns a dynamic address. Regardless of whether the computer uses a static or dynamic IP address, a gateway address must exist to access another network.
Thus, the computer 10.1.1.10 knows that it should send a frame to the router 10.1.1.1. This transmission occurs within the local network, where the IP address does not matter; only the MAC address is important. Suppose the computer has never communicated with the router before and does not know its MAC address, so it must first send an ARP request, asking all devices in the subnet: "Hey, which of you has the address 10.1.1.1? Please let me know your MAC address!" Since ARP is a broadcast message, it is sent to all ports of all devices, including the router.
A számítógép, amelynek IP-címe 10.1.1.12, az ARP-t fogadva azt gondolja: „nem, az én címem nem 10.1.1.1”, és elveti a kérést, ugyanígy jár el a 10.1.1.13 IP-című számítógép is. Az útválasztó, miután megkapja a kérést, megérti, hogy őt kérdezik, és elküldi az F0/0 port MAC-címét – mivel minden portnak különböző MAC címe van – a 10.1.1.10 számítógépnek. Most, hogy ismeri a XXXX:AAAA átjáró címét, amely ebben az esetben a célcím, a számítógép felveszi azt a keret végére, amelyet a szervernek címez. Ezzel egyidejűleg beállítja a FCS/CRC keretfejlécet, amely az adatátviteli hibák ellenőrzésének mechanizmusa.
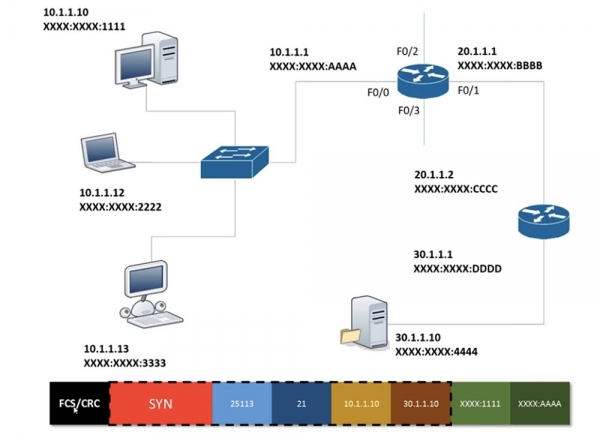
Ezt követően a 10.1.1.10 számítógép kerete kábelen keresztül eljut a 10.1.1.1 útválasztóhoz. Miután megkapta a keretet, az útválasztó eltávolítja a FCS/CRC-t, ugyanazzal az algoritmussal ellenőrzi, mint a számítógép. Az adatok nem jelentenek mást, mint egy nullák és egyesek halmazát. Ha az adatok megsérülnek, azaz 1-ből 0 lesz vagy 0-ból 1, vagy adatvesztés történik, ami gyakran előfordul egy hub használatakor, akkor az eszköznek újra el kell küldenie a keretet.
Ha a FCS/CRC ellenőrzés sikeresen teljesült, az útválasztó megnézi a forrás- és cél-MAC-címeket, és eltávolítja azokat, mivel ez 2. szintű információ, és áttér a keret törzsére, amely 3. szintű információt tartalmaz. Ebből megtudja, hogy a keretben található információ egy 30.1.1.10 IP-című eszközhöz tartozik.
Az útválasztó valamilyen módon tudja, hol található ez az eszköz. Ezt a kérdést nem tárgyaltuk, amikor a kapcsolók működését néztük, ezért most megvizsgáljuk. Az útválasztónak 4 portja van, ezért még néhány kapcsolatot adtam hozzá. Szóval honnan tudja az útválasztó, hogy az 30.1.1.10 IP-című eszköz adatainak a F0/1 porton keresztül kell elküldeni? Miért nem küldi el a F0/3-on vagy F0/2-n?
Az a helyzet, hogy az útválasztó egy routing táblával dolgozik. Minden útválasztónak van egy ilyen táblája, amely lehetővé teszi, hogy döntsön arról, hogy egy adott keretet melyik porton keresztül kell átadni.
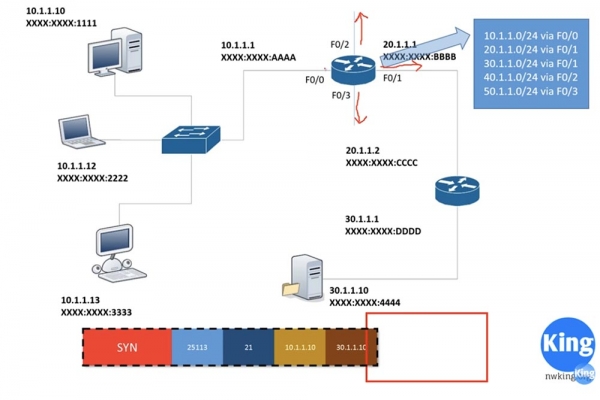
Ebben az esetben az F0/0 port IP címe 10.1.1.1, ami azt jelenti, hogy a 10.1.1.10/24 hálózathoz csatlakozik. Hasonlóképpen az F0/1 port címe 20.1.1.1, vagyis a 20.1.1.0/24 hálózathoz csatlakozik. Az útválasztó mindkét hálózatot ismeri, mert azok közvetlenül csatlakoznak a portjaihoz. Így az információ, hogy a 10.1.10/24 hálózatra irányuló forgalom az F0/0 porton, míg a 20.1.1.0/24 hálózatra irányuló forgalom az F0/1 porton kell, hogy átmenjen, alapértelmezés szerint ismert. Hogyan tudja az útválasztó, hogy a többi hálózathoz mely portokon kell csatlakoznia?
Látjuk, hogy a 40.1.1.0/24 hálózat az F0/2 portra csatlakozik, az 50.1.1.0/24 hálózat az F0/3 portra, míg a 30.1.1.0/24 hálózat a második útválasztót köti össze a szerverrel. A második útválasztónak szintén van egy útválasztási táblázata, amelyben szerepel, hogy a 30. hálózat a 0/1 portjára csatlakozik, míg az első útválasztóval a 0/0 porton keresztül van összekötve. Ez az útválasztó tudja, hogy a 0/0 portja a 20. hálózatra csatlakozik, a 0/1 portja pedig a 30. hálózatra, és semmi mást nem tud.
Hasonlóképpen az első útválasztó ismeri a 40. és 50. hálózatokat, amelyek a 0/2 és 0/3 portokra csatlakoznak, de semmit nem tud a 30. hálózatról. Az útválasztási protokoll a routerek számára biztosítja azt az információt, amely nem áll rendelkezésükre alapértelmezés szerint. Az a mechanizmus, amely mentén ezek az útválasztók kommunikálnak egymással, az útválasztás alapját képezi, ahol létezik dinamikus és statikus útválasztás.
A statikus útválasztás során az első útválasztónak információt kell adni: ha a 30.1.1.0/24 hálózatra kell kapcsolódni, akkor az F0/1 portot kell használni. Azonban amikor a második útválasztó forgalmat kap a szerverről, amely a 10.1.1.10 számítógéphez tartozik, nem tudja, mit kezdjen vele, mert az útválasztási táblázatában csak a 30. és a 20. hálózatról van információ. Ezért a második útválasztónak is statikus útválasztást kell beállítania: ha forgalmat kap a 10. hálózat felé, akkor azt a 0/0 porton kell átirányítania.
A statikus útválasztás problémája az, hogy manuálisan kell beállítanom az első útválasztót a 30. hálózathoz, a második útválasztót pedig a 10. hálózathoz. Ez egyszerű, ha csak 2 útválasztóm van, de amikor 10 útválasztóm van, a statikus útválasztás beállítása rengeteg időt vesz igénybe. Ebben az esetben érdemes dinamikus útválasztást alkalmazni.
Tehát, miután megkapta a keretet a számítógéptől, az első router megnézi az útválasztó tábláját, és úgy dönt, hogy az F0/1 porton küldi el. Eközben hozzáadja a kerethez a forrás MAC-címét XXXX.BBBB és a cél MAC-címét XXXX.CCCC.
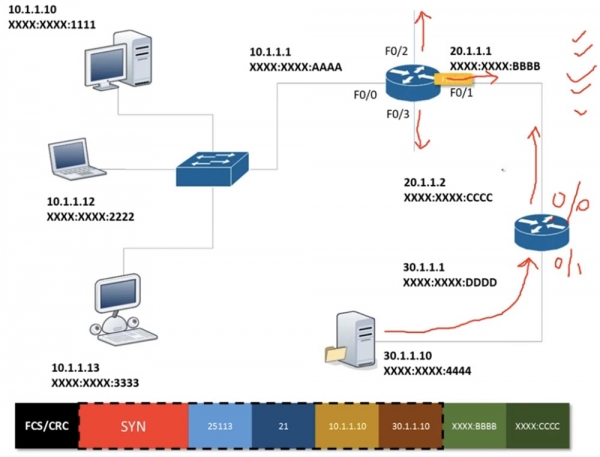
Miután megkapta ezt a keretet, a második router "levágja" a második OSI réteghez tartozó MAC-címeket, és áttér a harmadik réteg információira. Látja, hogy a cél IP-cím 30.1.1.10 ugyanahhoz a hálózathoz tartozik, mint a router 0/1-es portja, hozzáadja a kerethez a forrás MAC-címét és a cél eszköz MAC-címét, majd továbbítja a keretet a szervernek.
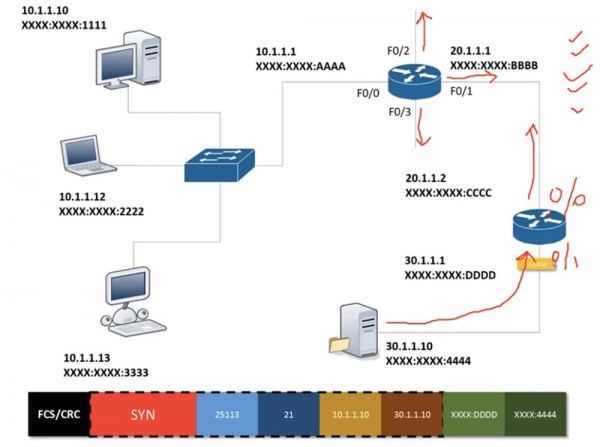
Ahogy már említettem, a folyamat hasonlóan folytatódik visszafelé, ami azt jelenti, hogy megvalósul a kézfogás második szakasza, amely során a szerver visszaküldi a SYN ACK üzenetet. Ezt megelőzően eltávolítja az összes felesleges információt, és csak a SYN csomagot hagyja meg.
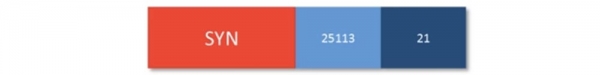
Miután megkapta ezt a csomagot, a második router megvizsgálja a kapott információt, kiegészíti azt, és továbbítja.
Tehát az előző leckékben megvizsgáltuk, hogyan működik a switch, most pedig a routerek működéséről tanultunk. Lássuk, mit jelent a globális értelemben vett útválasztás. Tegyük fel, hogy egy ilyen közlekedési táblával találkozunk, amelyet egy körforgalomban állítottak fel. Látja, hogy az első leágazás a Fairfax Királyi Légierő bázisára, a második a repülőtérre, a harmadik pedig dél felé vezet. Ha a negyedik kijáratot választja, zsákutcába jut, az ötödiken pedig átmehet a város központján a Braksby-kastélyhoz.
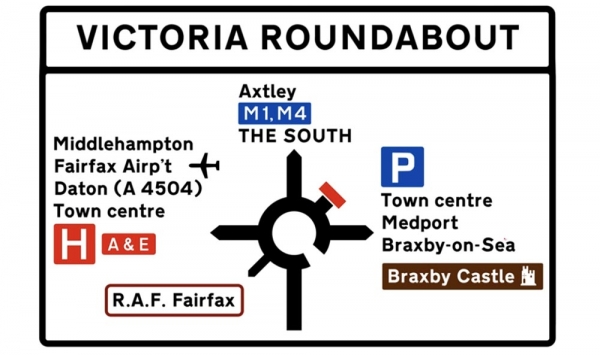
Összességében az útválasztás az, ami arra kényszeríti a routert, hogy döntsön, hová irányítsa a forgalmat. Ebben az esetben Ön, mint sofőr, döntést hoz arról, melyik kijáratot használja a kereszteződésből. A hálózatokban a routereknek meg kell hozniuk a döntéseket arról, hová küldjék a csomagokat vagy kereteket. Meg kell értenie, hogy az útválasztás lehetővé teszi táblák létrehozását, amelyek alapján a routerek meghozzák ezeket a döntéseket.
Ahogy mondtam, létezik statikus és dinamikus útválasztás. Nézzük meg a statikus útválasztást, ehhez három, egymással összekapcsolt eszközt rajzolok, amelyek közül az első és a harmadik eszköz hálózatokkal van összekötve. Tegyük fel, hogy az egyik hálózat 10.1.1.0 kapcsolatot akar létesíteni a 40.1.1.0 hálózattal, és a routerek között a 20.1.1.0 és a 30.1.1.0 hálózatok találhatók.
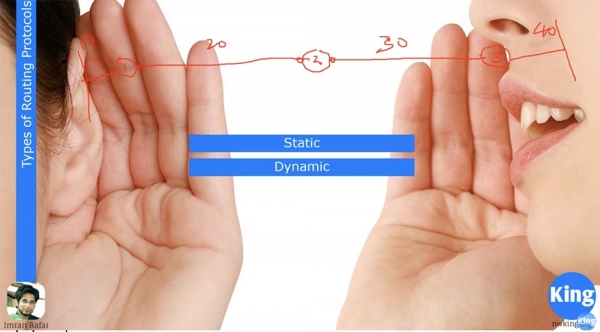
Ebben az esetben a routerek portjainak különböző alhálózatokba kell tartozniuk. Az 1. router alapértelmezetten csak a 10. és a 20. hálózatról tud, a többi hálózatról pedig semmit. A 2. router csak a 20. és a 30. hálózatokkal van tisztában, mert ezekhez van csatlakoztatva, a 3. router pedig csak a 30. és a 40. hálózatokkal. Ha a 10. hálózat kapcsolatba akar lépni a 40. hálózattal, el kell mondanom az 1. routernek a 30. hálózatról, és hogy ha 40. hálózatra akar keretet küldeni, akkor a 20. hálózat interfészét kell használnia, és a keretet ezen a 20. hálózaton kell elküldenie.
A második routernek 2 útvonalat kell kijelölnöm: ha csomagot akar küldeni a 40. hálózatból a 10. hálózatba, akkor a 20. hálózat portját kell használnia, míg a 10. hálózatból a 40. hálózatba történő csomagküldéshez a 30. hálózat portját. Hasonlóképp, a 3. routert is tájékoztatnom kell a 10. és 20. hálózatokról.
Ha kicsi hálózatai vannak, akkor a statikus útválasztás beállítása nagyon egyszerű. Azonban minél nagyobb a hálózat, annál több probléma merül fel a statikus útválasztással. Képzelje el, hogy új kapcsolatot alakított ki, amely közvetlenül összeköti az első és a harmadik routert. Ezzel a dinamikus útválasztási protokoll automatikusan frissíti az 1. router útválasztási táblázatát, amellyel a következőket jelzi: „ha kapcsolatba kell lépnie a 3. routerrel, használja a közvetlen útvonalat“!
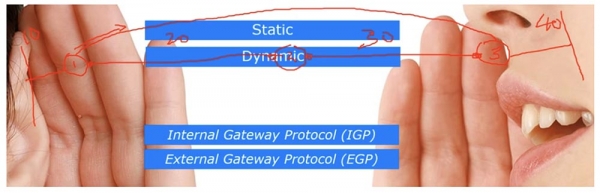
Kétféle útválasztási protokoll létezik: belső kapu protokoll (IGP) és külső kapu protokoll (EGP). Az első protokoll egy külön autonóm rendszerrel, a routolási domain néven ismert rendszerrel működik. Képzelje el, hogy van egy kis szervezete, amelynek mindössze 5 routere van. Ha csak ezek között a routerek közötti kapcsolatról beszélünk, akkor IGP-ről van szó, míg ha a hálózatát az internet elérésére használja, mint az ISP szolgáltatók, akkor EGP-t használ.
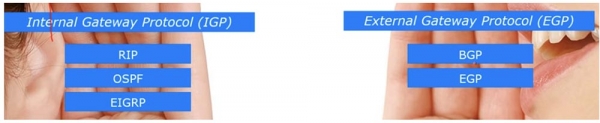
Az IGP három népszerű protokollt használ: RIP, OSPF és EIGRP. A CCNA tanterv csak az utolsó két protokollt említi, mert a RIP elavult. Ez a legsimplebb az útválasztási protokollok közül, amelyet még mindig használnak bizonyos esetekben, azonban nem biztosítja a szükséges hálózati biztonságot. Ez az egyik oka annak, hogy a Cisco eltávolította a RIP-et a tananyagról. Mindazonáltal mégis mesélek róla, mert a tanulmányozása segít megérteni az útválasztás alapjait.
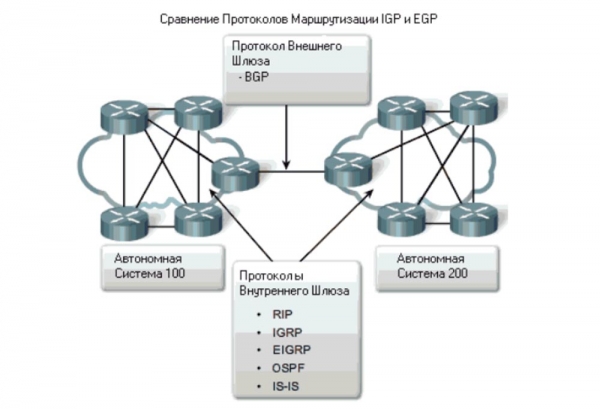
Az EGP protokollok osztályozása két protokollt használ: BGP és az EGP protokoll. A CCNA tanfolyam során csak a BGP, OSPF és EIGRP protokollokat fogjuk megvizsgálni. A RIP-ről szóló információ bónusz anyagnak számít, ami az egyik videóleckében lesz bemutatva.
Ezen kívül még 2 típusú útválasztási protokoll létezik: távolságvektoros protokollok (Distance Vector) és kapcsolatállapot protokollok (Link State).
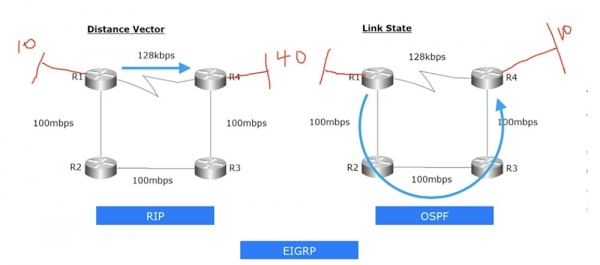
Az első protokoll a távolság és az irány vektorait vizsgálja. Például közvetlen kapcsolatot létesíthetek az R1 és R4 router között, vagy elérhetem őket a R1-R2-R3-R4 úton. Ha távolságvektoros módszert használó útválasztási protokollokról beszélünk, akkor ebben az esetben a kapcsolat mindig a legrövidebb úton fog megvalósulni. A sebesség ebben az esetben nem számít, hogy minimális legyen. Jelen esetben ez 128 kbit/s, ami sokkal lassabb, mint a R1-R2-R3-R4 út, ahol a sebesség 100 Mbit/s.
Vizsgáljuk meg a távolságvektoros RIP protokollt. A R1 router előtt a 10. hálózatot, a R4 router mögött pedig a 40. hálózatot fogom ábrázolni. Tegyük fel, hogy ezekben a hálózatokban sok számítógép található. Ha kapcsolatot szeretnék létesíteni a 10. R1 hálózat és a 40. R4 hálózat között, akkor R1-en egy statikus útválasztást állítok be: „ha 40.-hez szeretnél csatlakozni, használd a közvetlen kapcsolatot R4 routerrel”. Mindezért mind a négy routeren manuálisan kell beállítanom a RIP-et. Így a R1 útválasztási táblázata automatikusan jelzi, hogy ha a 10. hálózat a 40.-es hálózathoz szeretne kapcsolódni, akkor a közvetlen R1-R4 kapcsolatot kell használni. Még ha egy alternatív út gyorsabb is lenne, a Distance Vector protokoll akkor is a legrövidebb utat választja a legkisebb távolsággal.
Az OSPF egy kapcsolatállapotú útválasztási protokoll, amely mindig a hálózati szegmensek állapotát figyeli. Itt a csatornák sebességét értékeli, és ha látja, hogy a R1-R4 csatornában a forgalom sebessége nagyon alacsony, akkor a R1-R2-R3-R4 útvonalat választja, még akkor is, ha annak hossza meghaladja a legrövidebb utat. Így, ha az összes routeren beállítom az OSPF protokollt, a 40. hálózat és a 10. hálózat közötti kapcsolódási kísérlet során a forgalom a R1-R2-R3-R4 úton fog haladni. Tehát a RIP egy távolságvektoros protokoll, míg az OSPF kapcsolatállapotú útválasztási protokoll.
Létezik még egy protokoll – EIGRP, a Cisco saját fejlesztésű routing protokollja. Ha más gyártók, például a Juniper eszközeiről beszélünk, akkor azok nem támogatják az EIGRP-t. Ez egy nagyszerű routing protokoll, amely sokkal hatékonyabb, mint a RIP és OSPF, de csak a Cisco által gyártott eszközökön használható. Később részletesebben is beszélek arról, hogy miért olyan jó ez a protokoll. Jelenleg annyit megjegyeznék, hogy az EIGRP ötvözi a távolsági vektoralapú protokollok és a csatornaállapot-protokollok jellemzőit, így hibrid protokollt képvisel.
A következő videóleckében alaposan megvizsgáljuk a Cisco routereket, és bemutatok néhány információt a Cisco IOS operációs rendszerről, amely az switch-ek és router-ek számára egyaránt készült. Remélem, hogy a 19. vagy 20. leckénél elkezdjük a routing protokollok részletes tanulmányozását, és egy kisebb hálózaton keresztül megmutatom, hogyan kell beállítani a Cisco routereket.
Köszönjük, hogy velünk maradnak. Tetszenek Önöknek a cikkeink? Szeretnének több érdekes anyagot látni? Támogassanak minket rendelés leadásával vagy ismerősöknek való ajánlással. 30% kedvezmény a Habr felhasználóinak az egyedülálló entry-level szervereinkre, amelyet Önöknek találtunk ki: (elérhetők RAID1 és RAID10 opciók, akár 24 magig és 40GB DDR4-ig).
Dell R730xd két alkalommal olcsóbban? Csak nálunk Hollandiában! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — 99 dollártól! Olvasd el ezt
Forrás: habr.com
