

Ma a PAT (Port Address Translation) technológiát tanulmányozzuk, amely IP-címek portokkal történő átírását jelenti, és a NAT (Network Address Translation) technológiát, amely tranzitcsomagok IP-címének átkonvertálását végzi. A PAT a NAT egy speciális esetének számít. Három témát fogunk megvizsgálni:
— privát, vagy belső (belső hálózati, lokális) IP-címek és nyilvános, vagy külső IP-címek;
— NAT és PAT;
— NAT/PAT beállítása.
Kezdjük a belső Private IP-címekkel. Tudjuk, hogy három osztályra oszthatók: A, B és C.
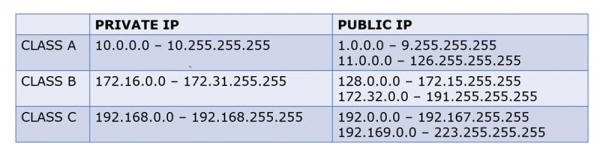
Az A osztályú belső címek az "tízes" tartományt foglalják el, 10.0.0.0-tól 10.255.255.255-ig, míg a külsők a 1.0.0.0-tól 9.255.255.255-ig, valamint 11.0.0.0-tól 126.255.255.255-ig terjednek.
A B osztályú belső címek 172.16.0.0-tól 172.31.255.255-ig terjednek, míg a külsők 128.0.0.0-tól 172.15.255.255-ig és 172.32.0.0-tól 191.255.255.255-ig.
A C osztályú belső címek 192.168.0.0-tól 192.168.255.255-ig terjednek, és a külsők 192.0.0.0-tól 192.167.255.255-ig, valamint 192.169.0.0-tól 223.255.255.255-ig.
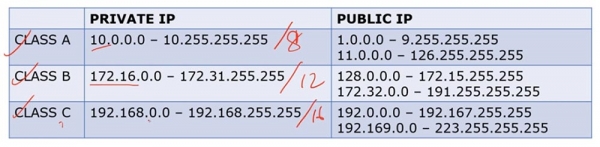
Az A osztály címek /8, a B osztály /12 és a C osztály /16. Így a különböző osztályú külső és belső IP-címek eltérő tartományokat foglalnak el.
Több alkalommal megvitatásra került a különbség a privát és nyilvános IP-címek között. Általánosságban elmondható, hogy ha van egy routerünk, és egy belső IP-címekből álló csoportunk, akkor amikor megpróbálnak elérni az internetet, a router külső IP-címekké konvertálja őket. A belső címeket kizárólag a helyi hálózatokban használják, nem az interneten.
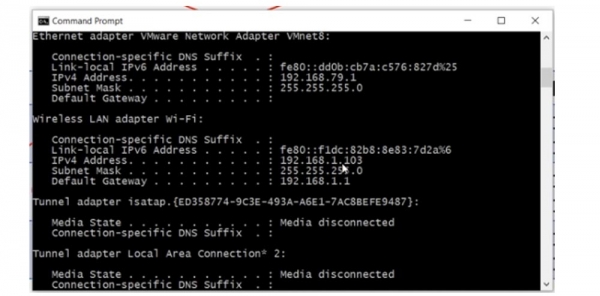
Ha a parancssor segítségével megnézem a számítógépem hálózati beállításait, látni fogom a 192.168.1.103 belső LAN IP-címemet.
Ha szeretném megtudni a nyilvános IP-címemet, igénybe vehetek egy internetes szolgáltatást, mint például: "Mi az IP-m?" Mint látható, a számítógép külső címe 78.100.196.163, ami eltér a belső címétől.
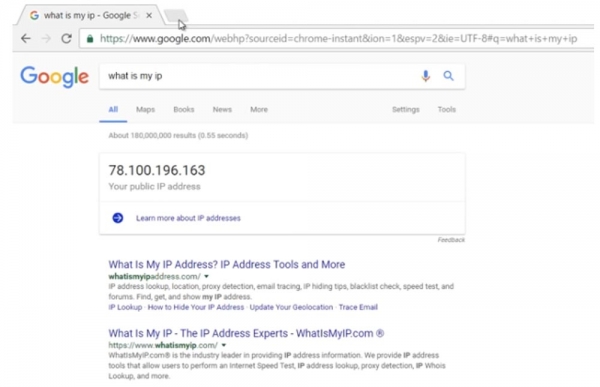
Minden esetben a számítógépem az interneten a külső IP-címén keresztül látható. Tehát a belső címem 192.168.1.103, míg a külső 78.100.196.163. A belső cím kizárólag a helyi kommunikációhoz használható, az internet eléréséhez nyilvános IP-cím szükséges. Emlékezhet arra, miért történt meg a privát és nyilvános címek felosztása, ha visszanézi a 3. nap videó leckéjét.
Nézzük meg, mi az a NAT. Három típusa létezik a NAT-nak: statikus, dinamikus és "túlterhelt" NAT, vagyis PAT.
A Cisco-nál 4 kifejezést használnak a NAT leírására. Ahogy említettem, a NAT egy mechanizmus, amely a belső címek externális címekké való átalakításáért felelős. Ha egy internethez csatlakozó eszköz csomagot kap egy másik eszköztől a helyi hálózaton, egyszerűen eldobja ezt a csomagot, mert a belső cím formátuma nem felel meg a globális interneten használt címek formátumának. Ezért az eszköznek egy nyilvános IP-címet kell kapnia az internet eléréséhez.
Tehát az első kifejezés a Inside Local, ami a hálózaton belüli hoszt IP-címét jelenti. Egyszerűbben szólva, ez az alapértelmezett forráscím, mint például 192.168.1.10. A második kifejezés, a Inside Global, a helyi hoszt IP-címe, ahogyan az a külső hálózaton látható. A mi esetünkben ez a router külső portjának IP-címe 200.124.22.10.
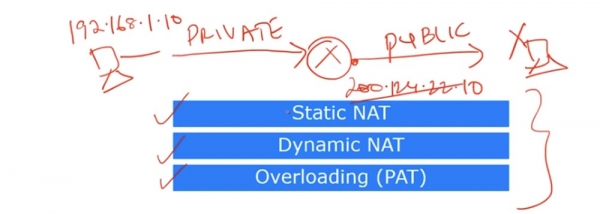
Azt lehet mondani, hogy a Inside Local egy privát IP-cím, míg a Inside Global egy nyilvános IP-cím. Ne feledje, hogy a Inside kifejezést a forgalom forrására vonatkozóan használják, míg a Outside kifejezés a forgalom céljára vonatkozik. Az Outside Local a hoszt IP-címe a külső hálózaton, ahogyan az a belső hálózat számára látható. Egyszerűbben szólva, ez a cím a külső hálózatból látható célszemély. Egy ilyen cím például a 200.124.22.100 IP-cím, amely egy interneten elhelyezkedő eszközé.
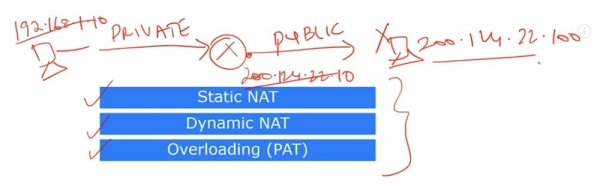
Az Outside Global a hoszt IP-címe, ahogyan az a külső hálózaton látható. A legtöbb esetben az Outside Local és az Outside Global címei azonosak, mivel még az IP-cím átalakítása után is láthatja a forrás, hogy az a cél cím megegyezik az átalakítás előtti értékével.
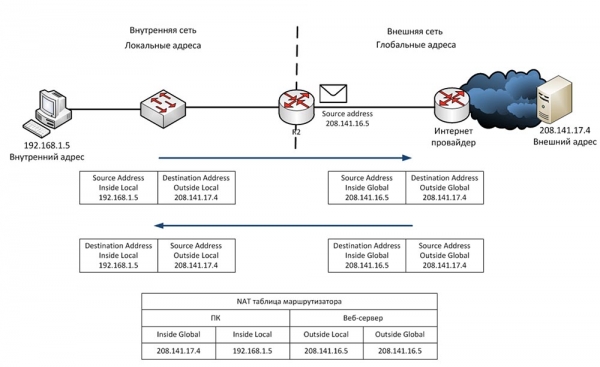
Nézzük meg, mit jelent a statikus NAT. A statikus NAT kölcsönösen egyértelmű átalakítást jelent a belső IP-címekből külső címekre, azaz egy „egy az egyhez” átalakítást. Amikor az eszközök forgalmat küldenek az internetre, a belső Inside Local címeik Inside Global címekké alakulnak.
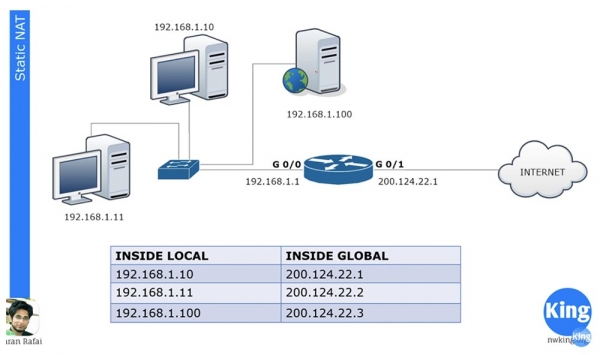
A helyi hálózatunkban 3 eszköz található, és amikor ezek az internetre szeretnének lépni, mindegyik különböző Inside Global címet kap. Ezek a címek statikusan vannak hozzárendelve a forgalom forrásaihoz. Az „egy az egyhez” elv azt jelenti, hogy ha a helyi hálózatban 100 eszköz található, azok 100 külső címet kapnak.
A NAT azért jött létre, hogy megmentse az Internetet, ahol a nyilvános IP-címek elfogytak. A NAT révén számos vállalat, számos hálózat oszthat meg egy közös külső IP-címet, amelyre a helyi eszközök címét alakítják át, amikor csatlakoznak az Internethez. Elmondhatjuk, hogy ebben az esetben a statikus NAT nem takarít meg IP-címeket, hiszen száz helyi számítógépnek számos külső címet rendelnek, és ebben teljesen igazatok van. Azonban a statikus NAT mégis számos előnnyel bír.
Például van egy szerverünk, amelynek belső IP-címe 192.168.1.100. Ha egy eszköz az Internetről kapcsolatba szeretne lépni vele, akkor nem tudja ezt megtenni, ha a belső célcímet használja; ehhez használnia kell a szerver külső címét, 200.124.22.3. Ha a routeren statikus NAT van beállítva, akkor minden forgalom, amely 200.124.22.3 irányába halad, automatikusan továbbítása 192.168.1.100-ra. Így biztosítva van a külső hozzáférés a helyi hálózat eszközeihez, jelen esetben a vállalat webkiszolgálójához, ami bizonyos esetekben szükséges lehet.
Vizsgáljuk meg a dinamikus NAT-ot. Ez nagyon hasonlít a statikus verzióra, de nem rendel állandó külső címeket minden helyi eszközhöz. Például, ha van 3 helyi eszközünk és mindössze 2 külső címünk. Ha a második eszköz be akar lépni az internetre, megkapja az első szabad IP-címet. Ha utána a webkiszolgáló szeretne az internetre kerülni, a router hozzá fogja rendelni a második elérhető külső címet. Ha ezután az első eszköz szeretne kapcsolódni a külső hálózathoz, akkor nem lesz elérhető IP-cím, és a router visszautasítja a csomagját.
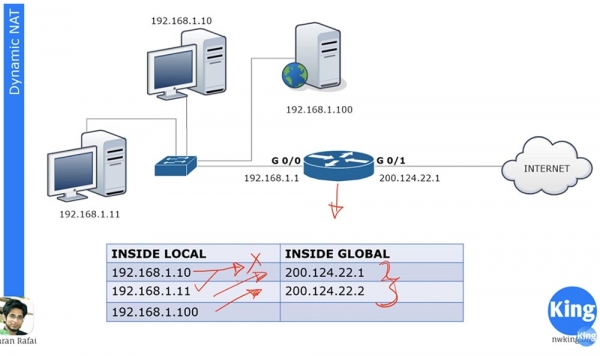
Lehet több száz eszközünk belső IP-címekkel, és mindezek az eszközök képesek csatlakozni az internethez. De mivel nincsenek statikus külső címek kijelölve, egyszerre legfeljebb 2 eszköz tud kijutni az internetre a százból, mivel csupán két dinamikusan hozzárendelhető külső címünk van.
A Cisco eszközökben rögzített IP-cím átkonvertálási idő van, alapértelmezett értéke 24 óra. Ezt módosíthatja 1, 2, 3, 10 percre, vagy bármilyen más időre. A megadott idő letelte után a külső IP-címek felszabadulnak és automatikusan visszatérnek az IP-címek pooljába. Ha ez idő alatt az első eszköz internetezni próbál, és egy külső IP-cím elérhető, akkor azt megkapja. Az útválasztó NAT táblázattal rendelkezik, amely dinamikusan frissül, és amíg az átkonvertálási idő le nem jár, az eszköznek biztosított cím megmarad a számára. Egyszerűen fogalmazva, a dinamikus NAT úgy működik, mint egy „ki érkezett először, azt szolgálták ki”.
Nézzük meg, mit is jelent a terhelt NAT, vagy PAT. Ez a legelterjedtebb NAT-típus. Az otthoni hálózatában számos eszköz lehet – PC, okostelefon, laptop, tablet, és mindegyik csatlakozik egy útválasztóhoz, amelynek egyetlen külső IP-címe van. A PAT lehetővé teszi, hogy sok belső IP-címmel rendelkező eszköz egyszerre internetezhessen egyetlen külső IP-cím alatt. Ez azért lehetséges, mert minden privát, belső IP-cím egy adott portszámot használ a kapcsolat során.
Tegyük fel, hogy van egy nyilvános címünk, a 200.124.22.1, és számos helyi eszközünk. Amikor az internetre lépnek, mindezek a hosztok ugyanazt a 200.124.22.1 címet kapják. Az egyetlen dolog, ami megkülönbözteti őket egymástól, az a portszám.
Ha emlékszik a szállítási szint megbeszélésére, akkor tudja, hogy a szállítási szint portszámokat tartalmaz, és a forrás portszáma véletlenszerű szám.
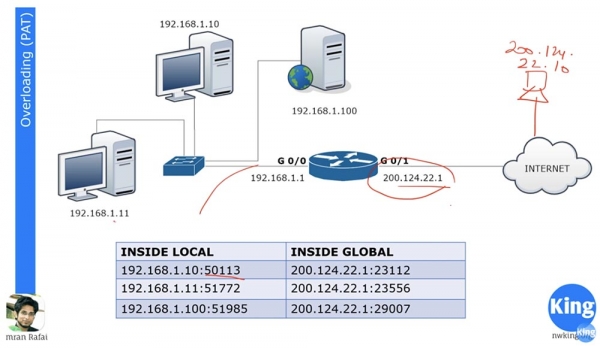
Tegyük fel, hogy a külső hálózatban van egy hoszt a 200.124.22.10 IP-címmel, amely kapcsolódik az internethez. Ha a 192.168.1.11 számítógép kapcsolatba kíván lépni a 200.124.22.10 számítógéppel, akkor létrehoz egy véletlenszerű forrásportot, például 51772-t. A külső hálózati számítógép célportja pedig 80 lesz.
Amikor az útválasztó megkapja a helyi számítógép külső hálózat felé irányuló csomagját, a helyi címét (Inside Local) átkonvertálja a globális címre (Inside Global) 200.124.22.1, és a portnak a 23556 számot rendeli. A csomag eljut a 200.124.22.10 számítógéphez, és a válasz küldéséhez a kézfogás eljárásának megfelelően a 200.124.22.1 címhez és a 23556 porthoz címezi.
A router has a NAT translation table, so upon receiving a packet from an external computer, it identifies the Inside Local address corresponding to the Inside Global address as 192.168.1.11: 51772, and forwards the packet to it. After this, the connection between the two computers can be considered established.
At the same time, you might have hundreds of devices using the same address 200.124.22.1 for communication, but with different port numbers, allowing them all to access the internet simultaneously. This is why PAT is such a popular method of translation.
Let's examine the configuration of static NAT. For any network, it is first necessary to define the inbound and outbound interfaces. The diagram shows a router through which traffic is transmitted from port G0/0 to port G0/1, meaning from the internal network to the external network. Thus, we have an inbound interface of 192.168.1.1 and an outbound interface of 200.124.22.1.
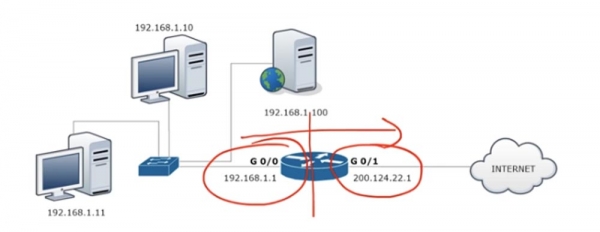
To configure NAT, we go to the G0/0 interface and set the parameters ip address 192.168.1.1 255.255.255.0, and specify that this interface is the inbound one using the command ip nat inside.
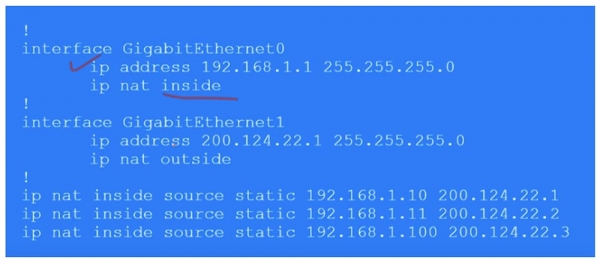
In a similar manner, we configure NAT on the outbound interface G0/1 by specifying ip address 200.124.22.1, subnet mask 255.255.255.0, and ip nat outside. Remember that dynamic NAT translation always occurs from the inbound to the outbound interface, from inside to outside. Naturally, for dynamic NAT, the response comes to the inbound interface through the outbound, but when traffic is initiated, it operates in the in-out direction. In the case of static NAT, traffic initiation can occur in either direction – in-out or out-in.
Next, we need to create a static NAT table where each local address corresponds to a separate global address. In our case, there are 3 devices, so the table will consist of 3 entries, specifying the Inside Local IP address of the source that is translated to the Inside Global address: ip nat inside static 192.168.1.10 200.124.22.1.
Thus, in static NAT, you manually specify the translation for each local host address. I will now switch to Packet Tracer and execute the configurations described above.
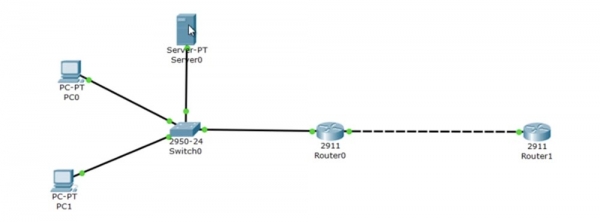
A hálózatunk tetején a 192.168.1.100 számú szerver található, alatta a 192.168.1.10 számú számítógép, a legalján pedig a 192.168.1.11 számú számítógép. A Router0 G0/0 portjának IP-címe 192.168.1.1, míg a G0/1 porté 200.124.22.1. Az 'internetet' ábrázoló felhőben elhelyeztem a Router1-et, amelynek IP-címét 200.124.22.10-re állítottam be.
Belépek a Router1 beállításaiba és beírom a debug ip icmp parancsot. Most, ahogy a ping eljut erre a készülékre, a beállítások ablakában megjelenik egy hibaüzenet, amely megmutatja, hogy milyen csomagról van szó.
Lássuk neki a Router0 beállításainak. Átmegyek a globális beállítási módba, majd előhívom a G0/0 interfészt. Ezután beírom az ip nat inside parancsot, majd áttérek a g0/1 interfészre és beírom az ip nat outside parancsot. Ezzel kijelöltem a router belső és külső interfészeit. Most kézzel kell beállítanom az IP-címeket, vagyis átvinnem a korábban bemutatott táblázat sorait:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
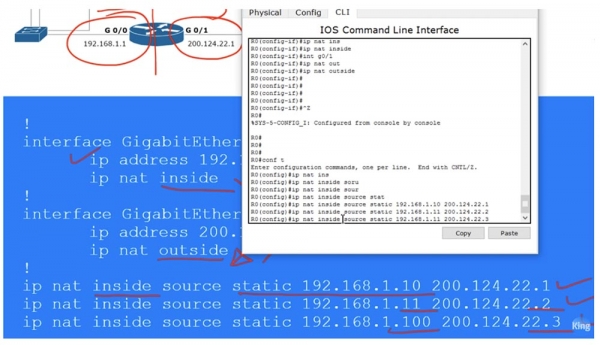
Most megpingelem a Router1-et mindegyik eszközünkről, és megnézem, hogy milyen IP-címeket mutat az azt fogadó ping. Ehhez megnyitom a R1 router CLI ablakát a képernyő jobb oldalán, hogy láthassam a hibaüzeneteket. Most átmegyek a PC0 parancssor termináljára és megpingelem a 200.124.22.10 címet. Ezt követően megjelenik egy hibaüzenet, amely szerint a ping a 200.124.22.1 IP-címtől érkezett. Ez azt jelenti, hogy a helyi számítógép IP-címe 192.168.1.10 globális címré alakult át 200.124.22.1-re.
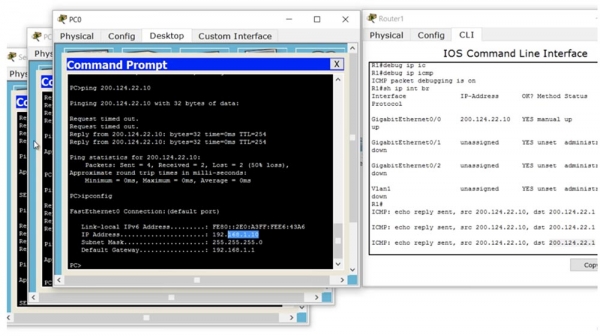
Ugyanezt megcsinálom a következő helyi számítógéppel, és látom, hogy az IP-címe átalakult 200.124.22.2-re. Ezután pingen küldök a szerverről, és látom a 200.124.22.3 címet.
Tehát, amikor a helyi hálózat eszközeinek forgalma eléri a routert, amelyen statikus NAT van beállítva, a router a táblázat alapján átalakítja a helyi IP-címet globálisra, és továbbítja a forgalmat a külső hálózat felé. A NAT táblázat ellenőrzéséhez beírom a show ip nat translations parancsot.
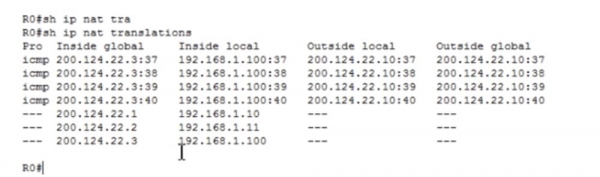
Most már megtekinthetjük az összes átalakítást, amelyet a router végez. Az első oszlopban, a Global Inside alatt, az eszköz IP címe látható az átkonvertálás előtt, azaz az a cím, ahogyan az eszköz a külső hálózatról látható, ezt követi a Local Inside címe, azaz az eszköz címe a belső hálózatban. A harmadik oszlop az Outside Local-t mutatja, míg a negyedik az Outside Global címet, amely két utóbbi cím egyenlő, mert nem konvertáljuk a cél IP címet. Amint látja, néhány másodperc után a tábla ürült, mert a Packet Tracer-ben rövid ping időtúllépés van beállítva.
A router R1-ből tudom pingelni a 200.124.22.3 címen lévő szervert, és ha visszatérünk a router beállításaihoz, láthatjuk, hogy a tábla ismét négy sor pinggel megtelt, a cél IP címe pedig a 192.168.1.100 volt.
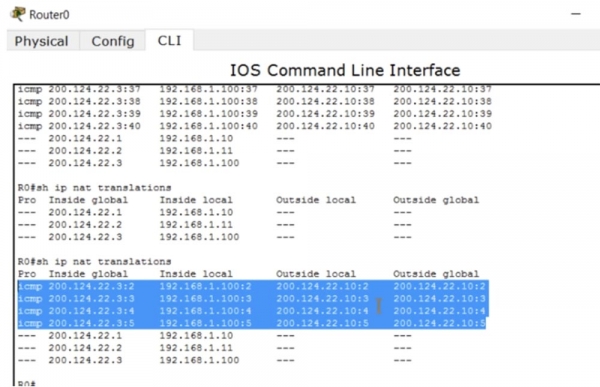
Ahogy már mondtam, még ha a fordítás időtúllépés is bekövetkezik, a külső forrásból történő forgalom kezdeményezésekor a NAT mechanizmus automatikusan aktiválódik. Ez csak statikus NAT használatakor fordul elő.
Most nézzük meg, hogyan működik a dinamikus NAT. A példánkban 2 nyilvános cím áll rendelkezésre három helyi hálózati eszközhöz, de lehetnek tucatnyi vagy akár száznyi ilyen privát hoszt is. Ekkor egyszerre csak 2 eszköz tud kapcsolódni az internethez. Vizsgáljuk meg, milyen egyéb különbségek vannak a statikus és a dinamikus NAT között.
Ahogy az előző esetben is, először meg kell határoznunk a router belső és külső interfészeit. Ezt követően létrehozunk egy hozzáférési listát, de ez nem az az ACL, amelyről az előző leckében beszéltünk. Ez a hozzáférési lista a forgalom azonosítására szolgál, amelyet át szeretnénk alakítani. Itt egy új kifejezés jelenik meg, az 'interesting traffic', vagyis 'érdekes forgalom'. Ez az a forgalom, amely valamilyen okból érdekli önt, és amikor ez a forgalom megfelel a hozzáférési lista feltételeinek, NAT alá kerül és módosul. Ez a kifejezés sok esetben alkalmazható, például a VPN esetében az 'érdekesnek' nevezett forgalom az, amelyet át kívánnak engedni a VPN-alagúton.
Létre kell hoznunk egy ACL-t, amely az 'interesting traffic'-et azonosítja, ebben az esetben a 192.168.1.0 teljes hálózat forgalma, amelyhez megadjuk a fordított maszkot 0.0.0.255.
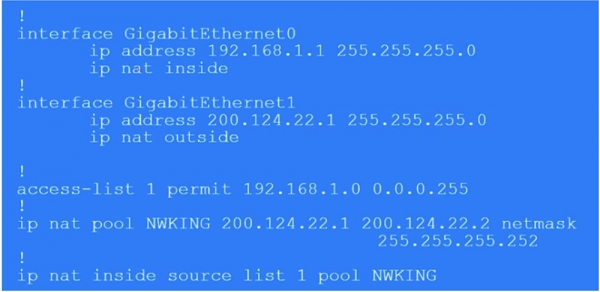
Ezután létre kell hoznunk egy NAT medencét, ehhez a következő parancsot használjuk: ip nat pool , és megadjuk az IP-címek medencéjét 200.124.22.1 200.124.22.2. Ez azt jelenti, hogy csak két külső IP-címet biztosítunk. A parancsban a netmask kulcsszót is használjuk, és megadjuk az alhálózati maszkot 255.255.255.252. Az alhálózati maszk utolsó oktétje (255 - a medencébe tartozó címek száma - 1), tehát ha a medencében 254 cím van, akkor az alhálózati maszk 255.255.255.0 lesz. Ez egy nagyon fontos paraméter, így dinamikus NAT beállítása közben ügyeljen arra, hogy a netmask helyes értékét adja meg.
Ezután a NAT mechanizmus elindításához használjuk a következő parancsot: ip nat inside source list 1 pool NWKING, ahol NWKING a medence neve, az list 1 pedig az 1. számú hozzáférési lista. Ne feledje, hogy ahhoz, hogy ez a parancs működjön, először létre kell hozni egy dinamikus címmedencét és egy hozzáférési listát.
Tehát a mi körülményeink között az első eszköz, amely internethez szeretne csatlakozni, meg tudja tenni, a második eszköz is, de a harmadiknak várnia kell, amíg az egyik cím felszabadul. A dinamikus NAT beállítása 4 lépésből áll: a be- és kimeneti interfész meghatározása, az 'érdekes' forgalom meghatározása, a NAT medence létrehozása, és magának a beállításnak a végrehajtása.
Most áttérünk a Packet Tracer-re, és megpróbáljuk beállítani a dinamikus NAT-ot. Először el kell távolítanunk a statikus NAT beállításokat, amihez sorban be kell írni a parancsokat:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Ezután létrehozok egy hozzáférési listát, List 1, az egész hálózat számára a következő paranccsal: access-list 1 permit 192.168.1.0 0.0.0.255, és létrehozom a NAT medencét az ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252 paranccsal. Ebben a parancsban megadtam a medence nevét, az ahhoz tartozó címeket és az alhálózati maszkot.
Ezután megadom, hogy milyen típusú NAT-ról van szó – belső vagy külső, és azt is, hogy honnan kell a NAT-nak információt nyernie, a mi esetünkben ez a list, az ip nat inside source list 1 parancs segítségével. Ezt követően a rendszer feltesz egy kérdést – szükség van-e teljes poolra vagy egy meghatározott interfészre. A poolt választom, mert több mint 1 külső címünk van. Ha az interfészt választom, akkor meg kell adni a portot a konkrét IP-címmel. A végső parancs így fog kinézni: ip nat inside source list 1 pool NWKING. Jelenleg ez a pool két címből áll: 200.124.22.1 és 200.124.22.2, azonban szabadon módosíthatja őket vagy új címeket adhat hozzá, amelyek nem kapcsolódnak konkrét interfészhez.
Biztosítani kell, hogy a routing táblája frissült, így a poolban található bármelyik IP-címnek erre az eszközre kell irányulnia, különben nem fogja megkapni a visszafelé irányuló forgalmat. A beállítások működésének ellenőrzésére megismételjük a pingelési eljárást a felhő routerével, amit a statikus NAT-nál végeztünk. Megnyitom a Router 1 router ablakát, hogy lássam a hibakeresési üzeneteket, és pingelek róla az összes 3-eszközről.
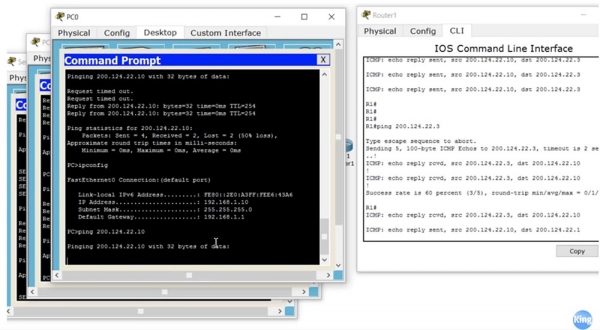
Látjuk, hogy a pingcsomagok forráci címei megfelelnek a beállításoknak. Ugyanakkor a PC0 számítógépről végzett ping nem sikerül, mert nem volt szabad külső címe. Ha belépünk a Router 1 beállításaiba, láthatjuk, hogy jelenleg a pool címek: 200.124.22.1 és 200.124.22.2 használatban vannak. Most leállítom a fordítást, és látni fogják, ahogy a sorok sorban eltűnnek. Újra elindítom a pinget a PC0 számítógépről, és ahogy látják, most már minden működik, mert sikerült megszereznie a felszabadult külső címet: 200.124.22.1.
Hogyan lehet tisztítani a NAT táblát és visszavonni a megadott címfordítást? Belépünk a Router0 router beállításaiba, és beírjuk a clear ip nat translation * parancsot a sor végén található csillaggal. Ha most megnézzük az átalakítás állapotát a show ip nat translation paranccsal, a rendszer üres sort ad vissza.
A NAT statisztikák megtekintésére a show ip nat statistics parancsot használjuk.
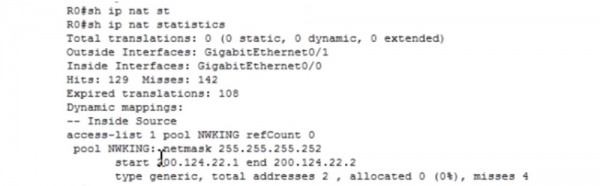
Ez egy nagyon hasznos parancs, amellyel megtudhatja a dinamikus, statikus és kiterjesztett NAT/PAT fordítások összesített számát. Látja, hogy az 0, mivel az előző parancs törölte a fordítási adatokat. Itt a belső és külső interfészek, a sikeres és sikertelen fordítások száma (a sikertelenségek száma a szabad külső cím hiányával kapcsolatos a belső hoszthoz) láthatók, valamint a hozzáférési lista és a medence neve.
Most a legnépszerűbb IP-címváltoztatási formához, azaz a kiterjesztett NAT-hoz vagy PAT-hoz fogunk fordulni. A PAT beállításához ugyanazokat a lépéseket kell végrehajtani, mint a dinamikus NAT beállításához: meg kell határozni a router belső és külső interfészeit, azonosítani kell az "érdekes" forgalmat, létre kell hozni egy NAT-poolt, és be kell állítani a PAT-ot. Létrehozhatunk hasonló medencét több címből, mint az előző esetben, de erre nincs szükség, mert a PAT folyamatosan ugyanazt a külső címet használja. A különbség a dinamikus NAT és a PAT beállítása között csupán annyi, hogy a beállító parancs utolsó mondatát az overload kulcsszó zárja. Miután beírta ezt a szót, a dinamikus NAT automatikusan PAT-té alakul.
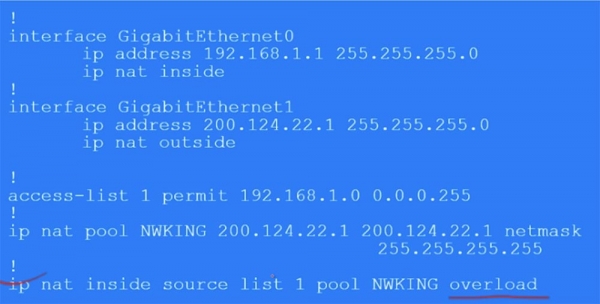
Ezenkívül csak egy címet használ a NWKING medencében, például 200.124.22.1, de ezt kétszer adja meg mint kezdő és végső külső címet a 255.255.255.0 hálózati maszkkal. Egyszerűbben is eljárhat, használva az ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0 sor helyett a source interface paramétert és a G0/1 interfész fix címét, 200.124.22.1. Ebben az esetben minden helyi cím, amikor internetre lép, átalakul ebbe az IP-címbe.
A medencében bármely más IP-címet is használhat, amely nem feltétlenül egy konkrét fizikai interfészhez tartozik. Azonban ebben az esetben biztosítania kell, hogy a hálózat minden routere képes irányítani a válaszforgalmat a választott eszközhöz. A NAT hátránya, hogy nem lehet használni átjárásos címzésre, hiszen amíg a visszaérkező csomag eljut a helyi eszközhöz, a dinamikus NAT IP-cím megváltozhat. Tehát meg kell győződnie arról, hogy a választott IP-cím a kapcsolat teljes időtartama alatt elérhető marad.
Nézzük meg ezt a Packet Tracer-en keresztül. Először is el kell távolítanom a dinamikus NAT-ot a no Ip nat inside source list 1 NWKING parancs beírásával, és törölnöm kell a NAT medencét a no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252 paranccsal.
Ezután létre kell hoznom a PAT medencét az Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 255.255.255.255 parancs beírásával. Ezúttal olyan IP-címet használok, amely nem tartozik a fizikai eszközhöz, mert a fizikai eszköz címe 200.124.22.1, míg én a 200.124.22.2-t szeretném használni. Az esetünkben ez működik, mert van helyi hálózatunk.
Ezután beállítom a PAT-ot az Ip nat inside source list 1 pool NWKING overload parancs beírásával. E parancs beírásával aktiválódik a PAT címfordítás. A beállítások ellenőrzéséhez megyek az eszközeinkhez, a szerverhez és két számítógéphez, és pingelek a PC0 számítógépről a Router1-nek a 200.124.22.10 címen. A router beállítási ablakában látható a hibaüzenetek sora, amelyek mutatják, hogy a ping forrása, ahogyan vártuk, a 200.124.22.2 IP-cím. Ugyanerről a címről érkezik a ping, amelyet a PC1 számítógép és a Server0 küldött.
Nézzük meg, mi történik a Router0 címfordító táblázatában. Láthatja, hogy minden címfordítás sikeres, minden eszközhöz saját portot rendelnek, és minden helyi cím a routeren keresztül csatlakozik a 200.124.22.2 IP-címmel.
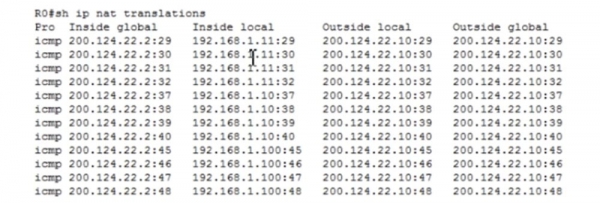
A show ip nat statistics parancsot használom, hogy megnézzem a PAT statisztikákat.
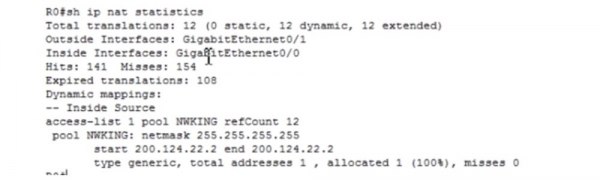
Látjuk, hogy a címfordítások, vagyis a címek átkonvertálásának összes száma 12, látjuk a medence jellemzőit és egyéb információt.
Most még egy dolgot fogok tenni — be fogom írni az Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload parancsot. Ha ezután pingelek a routerre a PC0 számítógépről, látható, hogy a csomag a 200.124.22.1 címről érkezett, tehát a fizikai interfészről! Ez egy egyszerűbb módszer: ha nem akar pool-t létrehozni, ami gyakran előfordul otthoni routerek használatakor, akkor a router fizikai interfészének IP-címét lehet külső NAT-címként használni. Így történik a privát gazdagép címének átalakítása a nyilvános hálózatra.
Ma ma már egy nagyon fontos témát tanulmányoztunk, ezért szükséges lesz gyakorolnia. Használja a Packet Tracert, hogy tesztelje elméleti tudását a NAT és PAT beállítási feladatainak megoldásában. Az ICND1 témakörének tanulmányozásának végére értünk — ez a CCNA tanfolyam első vizsgája, ezért a következő videó leckém valószínűleg az összegzésre fog fókuszálni.
Köszönjük, hogy velünk maradnak. Tetszenek Önöknek a cikkeink? Szeretnének több érdekes anyagot látni? Támogassanak minket rendelés leadásával vagy ismerősöknek való ajánlással. 30% kedvezmény a Habr felhasználóinak az egyedülálló entry-level szervereinkre, amelyet Önöknek találtunk ki: (elérhetők RAID1 és RAID10 opciók, akár 24 magig és 40GB DDR4-ig).
Dell R730xd két alkalommal olcsóbban? Csak nálunk Hollandiában! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — 99 dollártól! Olvasd el ezt
Forrás: habr.com
