

Már foglalkoztunk a VLAN helyi hálózatokkal a 11., 12. és 13. napon készült videóleckékben, és ma folytatjuk a tanulmányozásukat az ICND2 témakörével összhangban. Pár hónapja rögzítettem az előző videót, amely az ICND1 vizsgára való felkészülés befejezését jelölte, és azóta nagyon elfoglalt voltam. Gondolom, sokan sikeresen teljesítették ezt a vizsgát, akik pedig elhalasztották a tesztet, várhatják a kurzus második részének végét, és megpróbálhatják letenni a CCNA 200-125 összetett vizsgát.
A mai videóleckével, a „34. nap” címmel, megkezdjük az ICND2 kurzus témáját. Sokan kérdezik, miért nem foglalkoztunk az OSPF és EIGRP témakörével. Az az igazság, hogy ezek a protokollok nem szerepelnek az ICND1 tananyagban, és az ICND2 vizsgára való felkészülés részeként tanulmányozzák őket. A mai naptól kezdve elkezdjük a kurzus második részének témáit, és természetesen az OSPF és EIGRP hibáival is foglalkozni fogunk. Mielőtt elkezdenénk a mai témánkat, szeretném megosztani, hogyan struktúráltam a videó leckéinket. Az ICND1 témájaként nem követtük a megszokott mintákat, hanem logikusan magyaráztam a tartalmat, mivel úgy vélem, hogy ez a megközelítés könnyebben érthető. Most viszont, az ICND2 tanulmányozása során, a hallgatók kérésére a tananyagot a Cisco kurzus tantervének megfelelően fogom bemutatni.
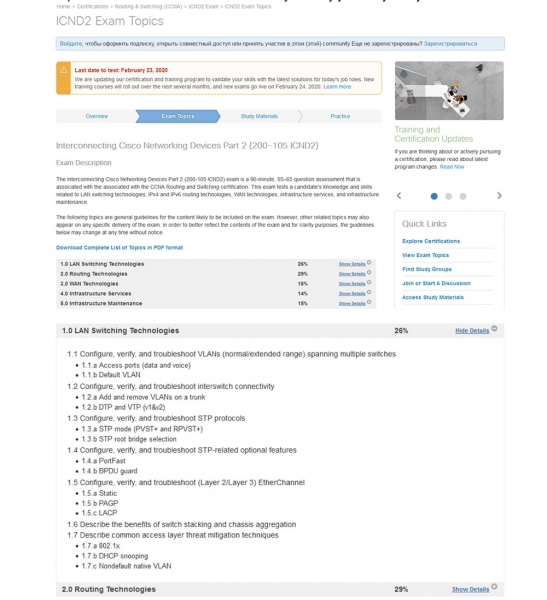
Ha ellátogat a cég weboldalára, láthatja ezt a tervet, valamint azt, hogy az egész kurzus 5 fő részre van felosztva:
— Helyi hálózatok kapcsolási technológiái (26% tananyag);
— Routing technológiák (29%);
— Globális hálózati technológiák (16%);
— Infrastruktúra szolgáltatások (14%);
— Infrastruktúra karbantartás (15%).
Kezdem az első résszel. Ha rákattint a jobb oldalon található legördülő menüre, akkor láthatja ennek a szakasznak a részletes témáit. A mai videóleckében az 1.1 szakasz témáit fedjük le: „VLAN hálózatok beállítása, ellenőrzése és hibakeresése (normál / kiterjesztett tartomány), több kapcsolón keresztül”, és az 1.1.a alfejezet „Hozzáférési portok (adatok és hangüzenetek)” és az 1.1.b „Alapértelmezett VLAN”.
A továbbiakban próbálom követni ugyanazt az elvet, tehát minden videóóra egy fejezetre fog összpontosítani, alfejezetekkel, és ha az anyag kevésnek bizonyul, összevonok több fejezet témáját egy órába, például az 1.2-t és az 1.3-t. Ha azonban egy fejezet anyaga sok, két videóra osztom. Mindenesetre követni fogjuk a tanfolyam programját, és könnyedén össze tudják hasonlítani a jegyzeteiket a Cisco aktuális tantervével.
Látják a képernyőn az új munkaasztalom, ez a Windows 10. Ha szeretnék továbbfejleszteni a munkaasztalukat különféle widgetekkel, nézzék meg a „Pimp Your Desktop” című videómat, ahol arról beszélek, hogyan lehet a számítógép munkaasztalát a saját igényeik szerint testre szabni. Az ilyen típusú videókat egy másik csatornán, az ExplainWorld-on teszem közzé, így felhasználhatják a jobb felső sarokban található linket, és megismerhetik a tartalmát.
Az óra előtt kérlek, ne felejtsétek el megosztani a videóimat és lájkolni őket. Emlékeztetni szeretnélek a közösségi média elérhetőségeinkre és a személyes oldalaim linkjeire. Írhattok nekem e-mailben, és ahogy már mondtam, az emberek, akik adományoztak az oldalunkon, elsőbbséget élveznek a személyes válaszomban.
Ha nem adományoztál, semmi baj, nyugodtan hagyd a hozzászólásaidat a YouTube-os videóórák alatt, és válaszolok rájuk, ahogy csak tudok.
Tehát ma, a Cisco menetrendje szerint, három kérdést fogunk megvizsgálni: összehasonlítjuk a Default VLAN-t, vagyis az alapértelmezett VLAN-t a Native VLAN-nal, vagyis a „szülő” VLAN-nal, megtudjuk, miben különbözik a Normal VLAN (normál VLAN tartomány) a kiterjesztett VLAN-tól, és megnézzük a különbséget a Data VLAN (adat VLAN) és a Voice VLAN (hang VLAN) között. Ahogy mondtam, ezt a kérdést már korábban is tanulmányoztuk, de elég felszínesen, így sok tanulónak még mindig nehézséget okoz a VLAN típusok közötti különbség meghatározása. Ma úgy fogom elmagyarázni, hogy mindenki számára érthető legyen.
Vizsgáljuk meg, miben áll a különbség a Default VLAN és a Native VLAN között. Ha veszel egy teljesen új Cisco switch-t gyári beállításokkal, öt VLAN-nal rendelkezik – VLAN1, VLAN1002, VLAN1003, VLAN1004 és VLAN1005.
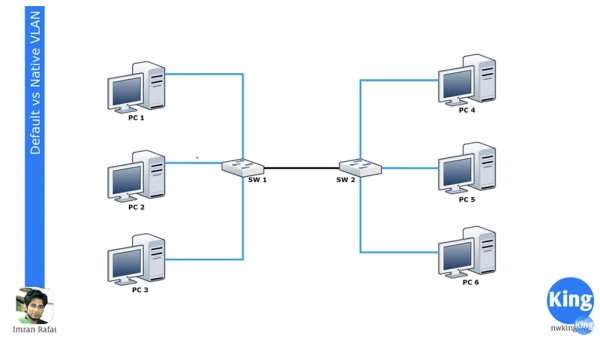
A VLAN1 az összes Cisco eszköz alapértelmezett VLAN-ja, míg a VLAN 1002-1005 a Token Ring és FDDI számára van fenntartva. Az VLAN1 hálózatot nem lehet törölni vagy átnevezni, interfészeket nem lehet hozzáadni, és az összes kapcsolóport alapértelmezetten ehhez a hálózathoz tartozik, amíg másképp nem konfigurálják. Alapértelmezés szerint minden kapcsoló kommunikálhat egymással, mivel mindannyian a VLAN1 részét képezik. Ez az, amit „alapértelmezett VLAN” jelent.
Ha belép a SW1 kapcsoló beállításaiba, és két interfészt VLAN20 hálózathoz rendel, akkor ezek a VLAN20 részévé válnak. Mielőtt nekifogna a mai leckének, határozottan ajánlom, hogy nézze át a fent említett 11, 12 és 13. nap sorozatokat, mert nem fogom megismételni, mi az VLAN és hogyan működnek.
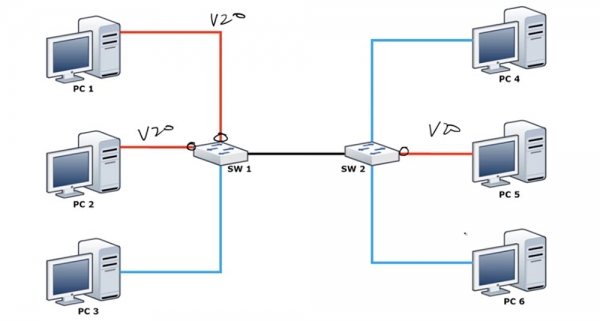
Csak szeretném emlékeztetni, hogy automatikusan nem lehet interfészeket rendelni a VLAN20-hoz, amíg azt nem hozza létre, ezért először lépjen be a kapcsoló globális konfigurációs módjába, és hozza létre a VLAN20-at. Megnézheti a CLI beállítások konzolját, és megértheti, mire gondolok. Miután ezeket a 2 portot a VLAN20-hoz rendelte, a PC1 és PC2 képesek lesznek kommunikálni egymással, mert mindkettő egy VLAN20 hálózathoz tartozik. A PC3 számítógép azonban továbbra is a VLAN1 részét képezi, így nem tud kapcsolatba lépni a VLAN20 hálózat számítógépeivel.
Van egy második kapcsolónk, az SW2, amelynek egyik interfésze a VLAN20-ra van beállítva, és ehhez a porthoz csatlakozik a PC5 számítógép. Ezzel a kapcsolati séma mellett a PC5 nem tudja elérni a PC4 és PC6 számítógépet, ugyanakkor ezek a két számítógép kommunikálhat egymással, mivel ugyanahhoz a VLAN1 hálózathoz tartoznak.
Mindkét kapcsoló átviteli vonalon csatlakozik a megfelelően beállított portokon. Nem fogom megismételni, csak annyit mondok, hogy az összes kapcsolóport alapértelmezetten DTP protokollal van a trunking módra állítva. Ha egy porthoz számítógép csatlakozik, akkor az a port access módot fog használni. Ha át szeretné állítani a végpontot, amelyhez a PC3 csatlakozik, akkor meg kell adnia a switchport mode access parancsot.
Tehát, ha két kapcsolót összekapcsol, akkor trunkot alkotnak. A SW1 két felső portja csak a VLAN20 forgalmát engedi át, az alsó port pedig csak a VLAN1 forgalmát, de a trunk-kapcsolat az összes forgalmat átvitte, amely a kapcsolón keresztül halad. Így az SW2-hez érkezik a VLAN1 és a VLAN20 forgalma is.
Ahogy emlékezhet, a VLAN hálózatok helyi jelentőséggel bírnak. Ezért az SW2 tudja, hogy a VLAN1 porton érkező forgalmat a PC4-től csak a PC6 számára lehet elküldeni egy olyan porton, amely szintén a VLAN1-hez tartozik. Azonban amikor egy switch forgalmat küld egy másik switch-nek trunkon keresztül, használnia kell egy mechanizmust, amelyel elmagyarázza a másik switch-nek, hogy milyen forgalomról van szó. Ilyen mechanizmusként működik a Native VLAN, amely csatlakozik a trunk portra, és átengedi a megcímkézett forgalmat.
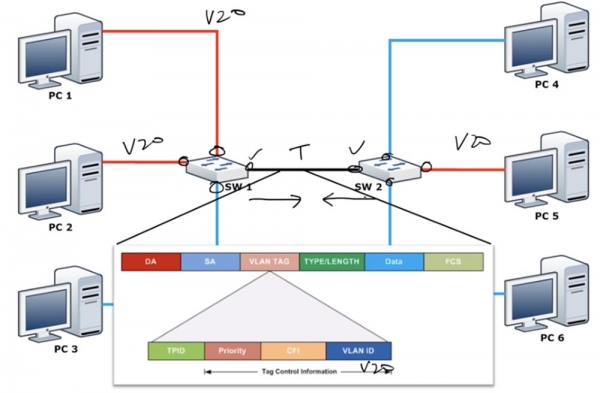
Ahogy már mondtam, a switchnek csak egy hálózata van, amely nem változtatható – ez az alapértelmezett VLAN1 hálózata. De alapértelmezés szerint a Native VLAN is VLAN1. Mi az a Native VLAN? Ez a hálózat, amely az VLAN1 nem megcímkézett forgalmát átengedi, de amint bármely más hálózattól érkezik forgalom a trunk portra, például VLAN20, az kötelezően címkézetté válik. Minden keret rendelkezik címzett DA címmel, forrás SA címmel és egy VLAN címkével, amely tartalmazza a VLAN ID azonosítóját. A mi esetünkben ez az azonosító azt mutatja, hogy a forgalom a VLAN20-hoz tartozik, így csak a VLAN20 porton keresztül továbbítható, és a PC5 számára van fenntartva. Azt mondhatjuk, hogy a Native VLAN dönti el, hogy a forgalom címkézett vagy nem címkézett legyen.
Ne feledje, hogy a VLAN1 alapértelmezés szerint a Native VLAN, mert alapértelmezés szerint minden port a VLAN1-et használja Native VLAN-ként a címkézetlen forgalom továbbításához. Ugyanakkor a Default VLAN csak a VLAN1, az egyetlen hálózat, amely nem módosítható. Ha a switch címkézetlen kereteket kap a trunk porton, automatikusan a Native VLAN-hoz rendeli őket.
Egyszerűbben fogalmazva, a Cisco switcheken bármely VLAN, például a VLAN20 használható Native VLAN-ként, míg az alapértelmezett VLAN kizárólag a VLAN1 lehet.
Ez problémát okozhat. Ha megváltoztatjuk az első switch trunk portjának Native VLAN-ját VLAN20-ra, akkor a port azt fogja gondolni: „mivel ez Native VLAN, a forgalmát nem kell címkézni”, és címkézetlen forgalmat küld át a VLAN20 hálózaton a második switch-nek. A SW2 switch, miután megkapta ezt a forgalmat, azt fogja mondani: „remek, ez a forgalom nem rendelkezik címkével. A beállításaim szerint az én Native VLAN-om VLAN1, tehát ezt a címkézetlen forgalmat VLAN1 hálózaton kell küldenem.” Így a SW2 a kapott forgalmat csak a PC4-re és PC-6-ra irányítja, holott az a PC5-re vonatkozik. Ez súlyos biztonsági problémát fog okozni, mivel összekeveri a VLAN forgalmakat. Ezért mindig ugyanazt a Native VLAN-t kell beállítani mindkét trunk porton, azaz ha a SW1 trunk portjának Native VLAN-ja VLAN20, akkor ennek a VLAN20-nak kell lennie a SW2 trunk portjának Native VLAN-jaként.
Ez a különbség a Native VLAN és a Default VLAN között, és fontos megjegyezni, hogy a trunkban lévő összes Native VLAN-nak egyeznie kell (fordító megjegyzés: ezért célszerű olyan hálózatot használni Native VLAN-ként, amely eltér a VLAN1-től).
Nézzük ezt meg a switch szempontjából. Beléphet a switch-be és beírhatja a show vlan brief parancsot, majd látni fogja, hogy a switch összes portja a Default VLAN1-hez van csatlakoztatva.
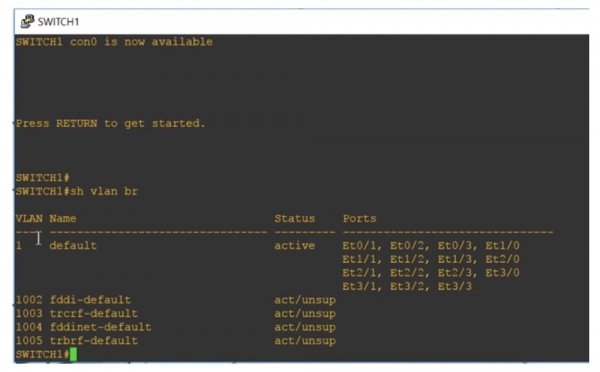
Az alábbiakban még négy VLAN-hálózat látható: 1002, 1003, 1004 és 1005. Ezek is Default VLAN, ezt az elnevezésük alapján lehet megállapítani. Ezek alapértelmezett hálózatok, mert bizonyos hálózatok számára fenntartottak – Token Ring és FDDI. Amint látja, aktív állapotban vannak, de nem támogatottak, mert a switch-hez nem csatlakoztatott a megemlített szabványokhoz tartozó hálózat.
A VLAN 1 „default” elnevezése nem változtatható meg, mert ez az alapértelmezett hálózat. Mivel alapértelmezés szerint a switch összes portja ehhez a hálózathoz tartozik, az összes switch alapértelmezés szerint képes kommunikálni egymással, tehát nem szükséges a portok további konfigurálása. Ha másik hálózathoz szeretné csatlakoztatni a switch-et, lépjen be a globális beállítások módba, és hozzon létre egy hálózatot, például VLAN20. A „Enter” megnyomásával a létrehozott hálózat beállításaiba lép, ahol nevet adhat neki, például Management, majd kiléphet a beállításokból.
Ha most használja a show vlan brief parancsot, látni fogja, hogy új VLAN20 hálózatunk van, amelyhez egyik switch port sem tartozik. Ahhoz, hogy ehhez a hálózathoz egy konkrét portot rendeljünk, ki kell jelölnünk a felületet, például int e0/1, be kell lépnünk a port beállításaiba, és be kell írni a switchport mode access és switchport access vlan20 parancsokat.
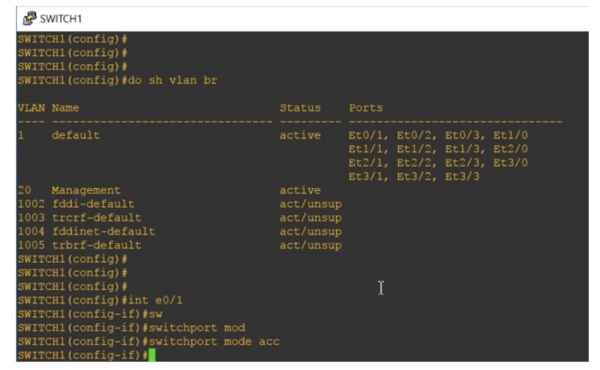
Ha megkérjük a rendszert, hogy mutassa be a VLAN hálózatok állapotát, azt fogjuk látni, hogy most az Ethernet 0/1 port a Management hálózathoz van rendelve, tehát automatikusan átkerült a portok közé, amelyek alapértelmezés szerint a VLAN1 számára vannak fenntartva.
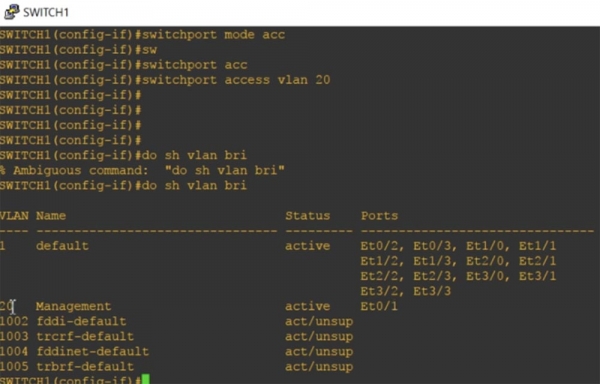
Ne feledje, hogy minden access portnak csak egy Data VLAN-ja lehet, ezért egyszerre nem szolgálhat ki két VLAN hálózatot.
Most nézzük meg a Native VLAN-t. Használom a show int trunk parancsot, és látom, hogy az Ethernet0/0 port a trunkra van kijelölve.
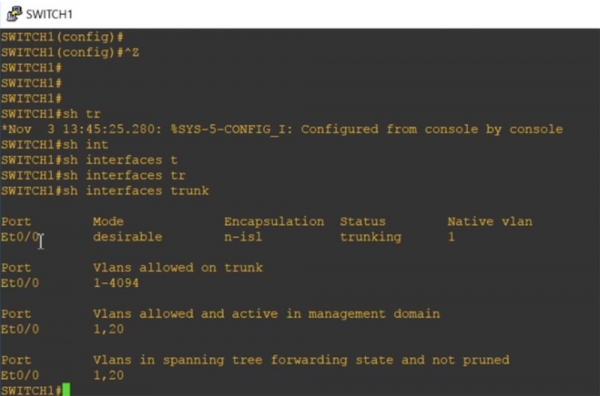
Nem kellett ezt külön megtennem, mert a DTP protokoll automatikusan kijelölte ezt a felületet a trunkinghez. A port desirable módban van, az encapsulation típusa n-isl, a port állapota - trunking, hálózat - Native VLAN1.
A következőt mutatja a trunkingra engedélyezett VLAN számok 1-4094 tartománya, és jelzi, hogy a VLAN1 és VLAN20 hálózatok működnek. Most belépek a globális konfigurációs módba, és beírom az int e0/0 parancsot, amellyel átlépek ennek a felületnek a beállításaiba. Próbálom manuálisan programozni ezt a portot trunk módban a switchport mode trunk parancs segítségével, azonban a rendszer nem fogadja el ezt a parancsot, és azt válaszolja, hogy: „az automatikus trunk encapsulation módosítású felület nem állítható át trunk módba”.
Ezért először be kell állítanom a trunk encapsulation típusát, amit a switchport trunk encapsulation parancs segítségével teszek. A rendszer javaslatokat adott a parancs lehetséges paramétereiről:
dot1q – trunking alatt a port az 802.1q standard trunk encapsulationt használja;
isl – trunking alatt a port csak a Cisco ISL proprietary trunk encapsulationt használja;
negotiate – az eszköz trunk encapsulationt végez bármely olyan eszközzel, amely ehhez a portra csatlakozik.
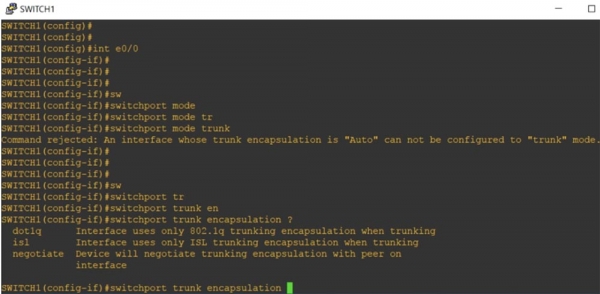
A trunk végén ugyanazt az encapsulation típust kell választani. Alapértelmezés szerint a switch "dozse" csak a dot1q típusú trunkingot támogatja, mivel ezt a szabványt gyakorlatilag minden hálózati eszköz támogatja. A trunk encapsulation beállítására a switchport trunk encapsulation dot1q parancsot fogom használni, majd használom a korábban elutasított switchport mode trunk parancsot. Most a portunk trunk módra van programozva.
Ha a trunk két Cisco switchből áll, alapértelmezés szerint a proprietáris ISL protokollt használja. Ha azonban az egyik switch támogatja a dot1q-t és az ISL-t, a másik pedig csak a dot1q-t, akkor a trunk automatikusan dot1q encapsulation módra vált. Ha újra megnézzük a trunking paramétereket, meglátjuk, hogy most az Et0/0 interface trunk encapsulation módja n-isl-ről 802.1q-ra változott.
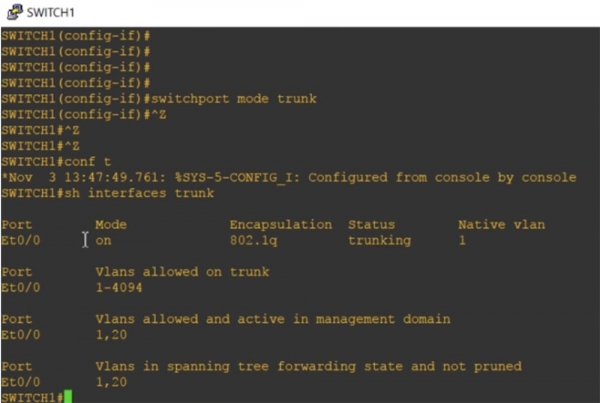
Ha beírjuk a show int e0/0 switchport parancsot, látni fogjuk ennek a portnak az összes állapotparaméterét.
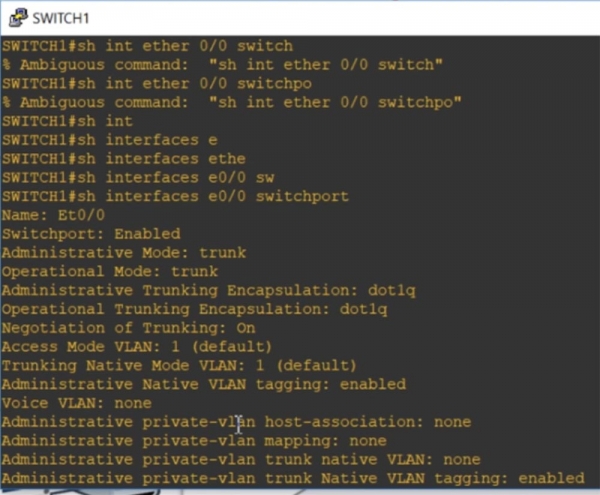
Látja, hogy alapértelmezés szerint a VLAN1 a trunking számára "natív hálózat" Native VLAN, és van lehetőség a natív VLAN forgalom címkézésének módjára is. Ezután használom az int e0/0 parancsot, belépek ennek az interface-nek a beállításaiba, majd beírom a switchport trunk parancsot, amire a rendszer javaslatokat ad a parancs lehetséges paramétereire.
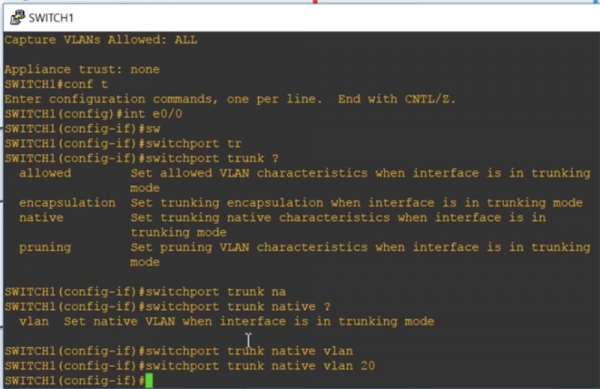
A Allowed azt jelenti, hogy ha a port trunk módban van, akkor a megengedett VLAN jellemzőket fog eltérni. Az Encapsulation aktiválja a trunking encapsulationt, ha a port trunk módban van. A native paramétert használom, ami azt jelenti, hogy trunk módban a portnak natív jellemzők lesznek beállítva, és beírom a switchport trunk native VLAN20 parancsot. Így VLAN20 a trukking ágon a SW1 első switch számára Native VLAN-ként fog működni.
Van egy másik switch, SW2, amelynek trunk portját a VLAN1 használja natív VLAN-ként. Most látja, hogy a CDP protokoll üzenete arról tájékoztat, hogy a két trunk végén a natív VLAN eltérését észlelték: az első switch Ethernet0/0 trunk portja Native VLAN20-t használ, míg a második trunk portja Native VLAN1-et. Ez bemutatja, hogy mi a különbség a natív VLAN és a default VLAN között.
Most nézzük meg a normál és a kiterjesztett VLAN hálózati tartományokat.
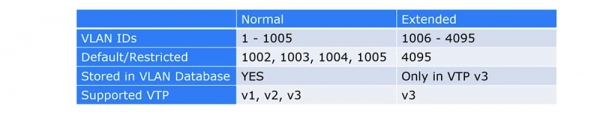
A Cisco hosszú ideig csak a VLAN számok 1 és 1005 közötti tartományát támogatta, ahol a 1002-től 1005-ig terjedő tartomány alapértelmezés szerint a Token Ring és FDDI VLAN számára volt fenntartva. Ezen hálózatokat közönséges VLAN-nak nevezték. Ha emlékszel, a VLAN ID egy 12 bites címke, amely lehetővé teszi, hogy akár 4096-ig terjedő számot állítsunk be, azonban a kompatibilitás miatt a Cisco csak 1005-ig terjedő számokat használt.
A kiterjesztett VLAN tartomány a 1006-tól 4095-ig terjedő számokat foglalja magában. Csak akkor használható régi eszközökön, ha azok támogatják a VTP v3-t. Ha VTP v3-at és kiterjesztett VLAN-t használsz, ki kell kapcsolnod a VTP v1 és v2 támogatását, mert az első és második verzió nem működhet VLAN-nal, ha azok száma meghaladja a 1005-öt.
Tehát, ha kiterjesztett VLAN-t használsz régi switch-ekhez, a VTP-nek letiltott állapotban kell lennie, és manuálisan kell beállítanod a VLAN-t, különben nem lesz képes frissíteni a VLAN adatbázist. Ha kiterjesztett VLAN-t szeretnél használni a VTP-vel, szükséged van a VTP harmadik verziójára.
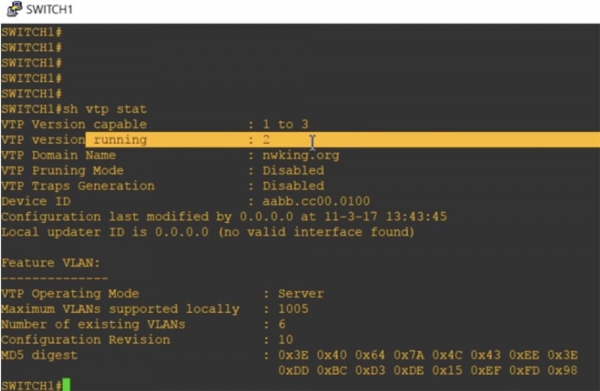
Nézzük meg a VTP állapotát a show vtp status paranccsal. Látod, hogy a switch VTP v2 módban működik, miközben az 1-es és 3-as verziók támogatottak. A domaint nwking.org névre állítottam.
Itt fontos a VTP kezelés módja – szerver. Látod, hogy a támogatott VLAN hálózatok maximális száma 1005. Így megérthetjük, hogy ez a switch alapértelmezés szerint csak a közönséges VLAN tartományt támogatja.
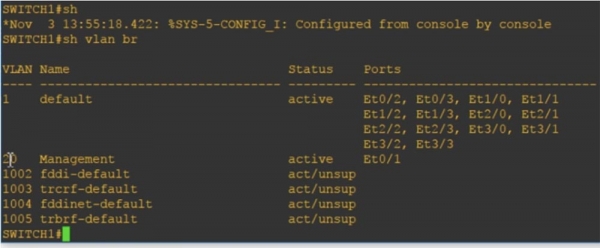
Most beírom a show vlan brief parancsot, és látni fogod a VLAN20 Management-et, amely itt említve van, mert a VLAN adatbázis része.
Ha most megkérem, hogy mutassa meg az eszköz aktuális konfigurációját a show run parancs segítségével, nem fogunk látni semmilyen említést a VLAN-ról, mert ezek csak a VLAN adatbázisban találhatók.
Ezután a vtp mode parancsot fogom használni a VTP működési módjának beállítására. A régi modellek switch-einek csak három paraméterük volt ehhez a parancshoz: client, amely átkapcsolja a switch-et kliens módba, server, amely bekapcsolja a szerver módot, és transparent, amely átkapcsolja a switch-et "átlátszó" módba. Mivel a régi switch-eken a VTP teljes letiltása lehetetlen volt, ebben a módban a switch, miközben a VTP domain része, egyszerűen leállt a VLAN hálózatok adatbázisának frissítéséről, amely a portjain érkezett a VTP protokollon keresztül.
Az új switchekben megjelent az off paraméter, amely lehetővé teszi a VTP mód teljes kikapcsolását. Nézzük meg, hogyan tudjuk a készüléket áttérni átlátszó módba a vtp mode transparent parancs kiadásával, és ellenőrizzük a jelenlegi konfigurációt. Ahogy látjátok, most már egy bejegyzés is szerepel VLAN20-ról. Így ha hozzáadunk egy VLAN hálózatot, amelynek száma az alapértelmezett VLAN tartományban, az 1-től 1005-ig terjed, és a VTP átlátszó vagy off módban van, a VLAN házirendnek megfelelően ez a hálózat hozzá lesz adva a jelenlegi konfigurációhoz és a virtuális helyi hálózatok adatbázisához.
Próbáljuk meg hozzáadni a VLAN 3000-et, és látni fogja, hogy átlátszó módban ez is megjelent a jelenlegi konfigurációban. Általában, ha egy kiterjesztett VLAN tartományból szeretnénk hálózatot hozzáadni, a vtp version 3 parancsot kell használnunk. Ahogy látjátok, mindkét VLAN20 és VLAN3000 szerepel a jelenlegi konfigurációban.
Ha kilépünk az átlátszó módból és bekapcsoljuk a szerver módot a vtp mode server parancs kiadásával, majd újra megnézzük a jelenlegi konfigurációt, látható, hogy a VLAN bejegyzések teljesen eltűntek. Ez azért történt, mert minden VLAN-információ csak a VLAN adatbázisban tárolódik, és ezeket csak átlátszó VTP módban lehet megtekinteni. Mivel bekapcsoltam a VTP v3 módot, a show vtp status parancs használata után látható, hogy a támogatott VLAN-ok maximális száma 4096-ra nőtt.
Tehát a VTP v1 és VTP v2 adatbázisok csupán a 1-től 1005-ig terjedő normál VLAN-okat támogatják, míg a VTP v3 adatbázis a 1-től 4096-ig terjedő kiterjesztett VLAN bejegyzéseket tartalmazza. Ha átlátszó vagy VTP off módban vagy, a VLAN információ valós időben hozzáadódik a jelenlegi konfigurációhoz. Ha kiterjesztett VLAN tartományt szeretnél használni, a készüléknek VTP v3 módban kell lennie. Ez az alapvető különbség a normál és a kiterjesztett VLAN-ok között.
Most összehasonlítjuk az adatok VLAN-ját és a VoIP VLAN-ját. Ha emlékszel, azt mondtam, hogy minden port egyszerre csak egy VLAN-hoz tartozhat.
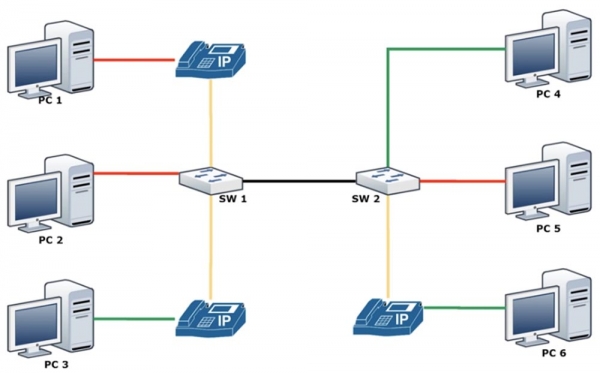
Sok esetben be kell állítanunk a portot az IP-telefon működéséhez. A modern Cisco IP-telefonokba beépített switch található, így egyszerűen csatlakoztathatja a telefont egy kábellel a fali aljzathoz, míg a patch cord a számítógépéhez csatlakozik. A probléma az volt, hogy a telefon portjához csatlakozó fali aljzatnak két külön VLAN-nal kellett rendelkeznie. Már a 11. és 12. videóban beszéltünk arról, mit kell tenni a forgalmi hurkok elkerülése érdekében, hogyan használhatjuk a „helyi” VLAN fogalmát, amely engedélyezi a címkézetlen forgalmat, de ezek mind csak átmeneti megoldások voltak. A probléma végső megoldása a VLAN-ok elválasztásának koncepciója lett, amely az adatforgalom számára és a hangforgalom számára különálló hálózatokat hoz létre.
Ebben az esetben minden telefonvonalat egy hang VLAN-ba egyesít. A képen látható, hogy a PC1 és PC2 számítógépek a vörös VLAN20 hálózathoz tartozhatnak, a PC3 számítógép a zöld VLAN30 hálózathoz, de a hozzájuk kapcsolódó IP-telefonok mind egyetlen sárga hang VLAN50 hálózathoz fognak tartozni.
Valójában az SW1 switch minden portja egyszerre két VLAN hálózattal fog rendelkezni – az adatokhoz és a hanghoz.
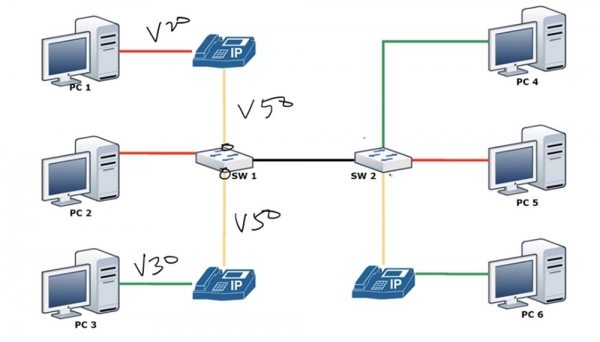
Ahogy mondtam, az access VLAN mindig egy VLAN-nal rendelkezik, egy porton nem lehet két VLAN. Nem alkalmazhat egyszerre a következő parancsokat egy interfészen: switchport access vlan 10, switchport access vlan 20 és switchport access vlan 50. Viszont ugyanahhoz az interfészhez használhatja a következő két parancsot: a switchport access vlan 10 parancsot és a switchport voice vlan 50 parancsot. Tehát, mivel az IP-telefon saját switch-el rendelkezik, képes becsomagolni és küldeni a hangforgalmat VLAN50-be, és egyidejűleg fogadni és küldeni a VLAN20 hálózat adatforgalmát az SW1 switch-be switchport access módban. Nézzük meg, hogyan állítható be ez a mód.
Először létrehozzuk a VLAN50 hálózatot, majd rátérünk az Ethernet 0/1 interfész beállításaira, és programozzuk azt switchport mode access üzemmódra. Ezután sorban beírom a switchport access vlan 10 és switchport voice vlan 50 parancsokat.
Elfelejtettem beállítani az azonos VLAN üzemmódot a trunkhoz, ezért rátérek az Ethernet 0/0 port beállításaira, és beírom a switchport trunk native vlan 1 parancsot. Most megkérem, hogy mutassa a VLAN paramétereket, és látja, hogy most az Ethernet 0/1 porton mindkét hálózat megtalálható – VLAN 50 és VLAN20.
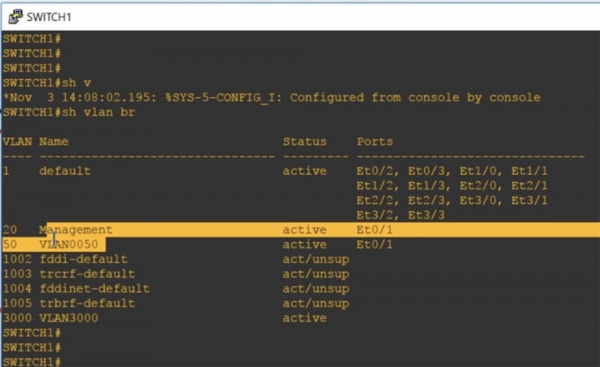
Tehát, ha látja, hogy egy porton két VLAN található, az azt jelenti, hogy az egyik egy Voice VLAN. Ez nem lehet trunk, mert ha megtekinti a trunk beállításait a show int trunk parancs segítségével, látható, hogy a trunk port tartalmazza az összes VLAN hálózatot, beleértve az alapértelmezett VLAN1-et is.
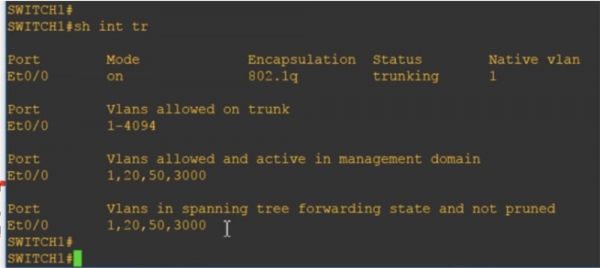
Azt lehet mondani, hogy technikailag, amikor létrehoz egy adat- és egy hanghálózatot, ezek a portok fél trunk-ként viselkednek: az egyik hálózat esetén trunk-ként működik, a másik esetén pedig access-portként.
Ha beírja a show int e0/1 switchport parancsot, láthatja, hogy bizonyos jellemzők megfelelnek a két üzemmódnak: van static access és trunk encapsulation. Ezen kívül az access módban a VLAN 20 Management adatforgalmi hálózat és egyszerre ott van a VLAN 50 Voice hálózat.
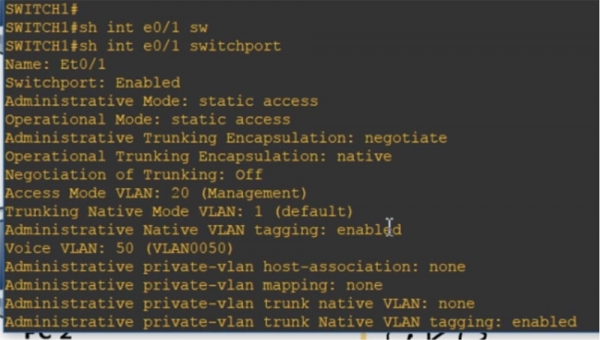
Megtekintheti a jelenlegi konfigurációt is, amely szintén megmutatja, hogy ezen a porton elérhető az access vlan 20 és a voice vlan 50 hálózatok.
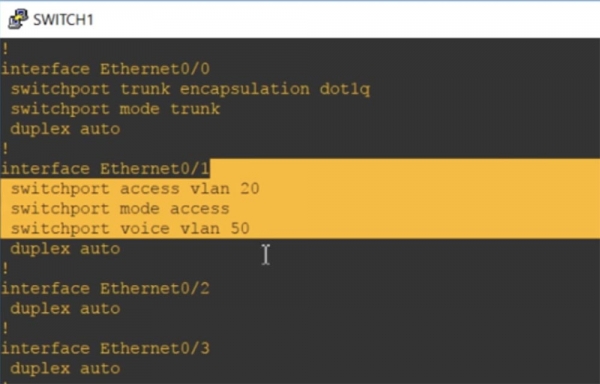
Ez a különbség a Data VLAN és a Voice VLAN között. Remélem, megértette mindazt, amit elmondtam, ha nem – csak nézze meg újra ezt a videót.
Köszönjük, hogy velünk maradnak. Tetszenek Önöknek a cikkeink? Szeretnének több érdekes anyagot látni? Támogassanak minket rendelés leadásával vagy ismerősöknek való ajánlással. 30% kedvezmény a Habr felhasználóinak az egyedülálló entry-level szervereinkre, amelyet Önöknek találtunk ki: (elérhetők RAID1 és RAID10 opciók, akár 24 magig és 40GB DDR4-ig).
Dell R730xd két alkalommal olcsóbban? Csak nálunk Hollandiában! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — 99 dollártól! Olvasd el ezt
Forrás: habr.com
