

Ma a DTP és VTP dinamikus trunking protokollal foglalkozunk – a VLAN trunking protokollal. Ahogy az utolsó órán mondtam, az ICND2 vizsga témáit a Cisco weboldalán megadott sorrendben fogjuk követni.
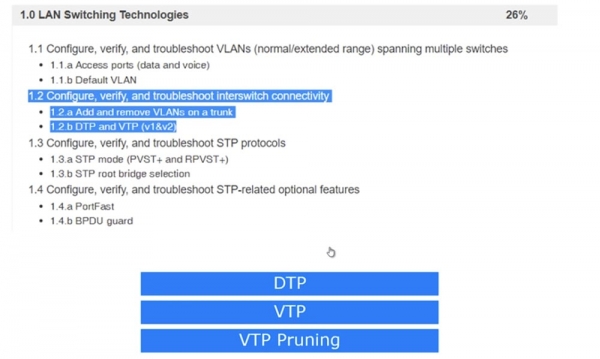
Legutóbb a 1.1-es pontot néztük meg, ma pedig a 1.2-es pontra térünk át – a hálózati switchek kapcsolatainak beállítása, ellenőrzése és hibakeresése: VLAN-ok hozzáadása és eltávolítása a trunkból, valamint a DTP és VTP 1-es és 2-es verziójú protokolljai.
A switch összes portja „dobozból kivéve” alapértelmezetten a DTP Dynamic Auto módjára van beállítva. Ez azt jelenti, hogy ha két különböző switch portját összekapcsoljuk, automatikusan trunk jön létre, ha az egyik port trunk vagy desirable módban van. Ha mindkét port Dynamic Auto módban működik, trunk nem képződik.
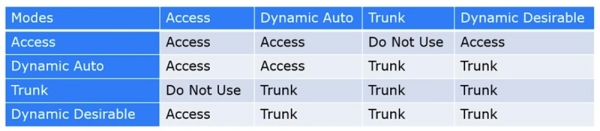
Tehát minden a két switch működési módjának beállításán múlik. A megértés megkönnyítése érdekében készítettem egy táblázatot a DTP két switchének lehetséges módkombinációiról. Látja, hogy ha mindkét switch Dynamic Auto-t használ, akkor nem képeznek trunkot, hanem Access módban maradnak. Ezért, ha trunk-ot szeretne létrehozni a két switch között, legalább az egyik switchet programoznia kell Trunk módba, vagy programoznia kell a trunk portot Dynamic Desirable mód használatára. A táblázat alapján minden switch portja egyike a következő 4 módnak lehet: Access, Dynamic Auto, Dynamic Desirable vagy Trunk.
Ha mindkét port Access-re van állítva, a kapcsolt switchek Access módban működnek. Ha az egyik port Dynamic Auto-ra van állítva, a másik pedig Access-re, mindkettő Access módban fog működni. Ha az egyik port Access-ben, a másik pedig Trunk-ban van, a switchek nem csatlakoznak, tehát ezt a módkombinációt nem lehet használni.
Tehát a trunking működéséhez szükséges, hogy az egyik switch port Trunk-ra, a másik pedig Trunk, Dynamic Auto vagy Dynamic Desirable módra legyen programozva. Trunk akkor is képződik, ha mindkét port Dynamic Desirable-ra van beállítva.
A Dynamic Desirable és a Dynamic Auto közötti különbség abban rejlik, hogy az első módban a port önállóan kezdeményezi a trunkot, DTP-frame-eket küldve a második switch portjára. A második módban a switch port arra vár, hogy valaki kapcsolatba lépjen vele, és ha mindkét switch port Dynamic Auto-ra van állítva, közöttük sosem alakul ki trunk. A Dynamic Desirable esetében fordított a helyzet – ha mindkét port ebben a módban van beállítva, közöttük必l létrejön egy trunk.
Ajánlom, hogy jegyezze meg ezt a táblázatot, mivel segít a kapcsolók helyes beállításában egymással. Nézzük meg ezt az aspektust a Packet Tracer programban. Sorban összekapcsoltam 3 switch-et, és most megjelenítem a CLI konzolok ablakait minden egyes eszköz számára.
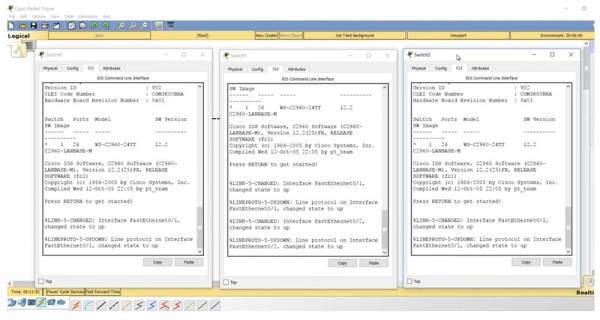
Ha beírom a show int trunk parancsot, nem látunk trunk-ot, ami teljesen természetes a szükséges beállítások hiányában, mivel minden switch a Dynamic Auto módra van állítva. Ha megkérem, hogy mutassa meg a középső switch f0/1 interfész paramétereit, láthatja, hogy az adminisztratív beállítások módban a dynamic auto paraméter szerepel.
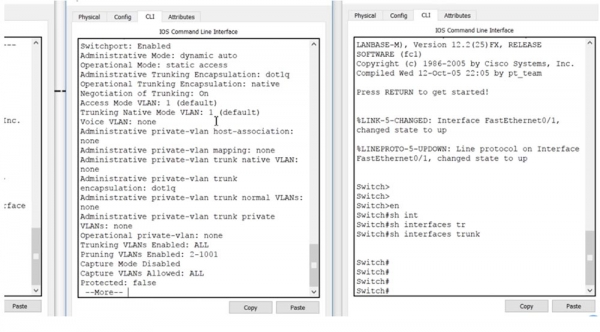
Hasonló beállítások találhatók az első és harmadik switch-nél is – a f0/1 port szintén dynamic auto módban van. Ha emlékszik a táblázatra, ahhoz, hogy trunk legyen, minden portnak trunk módban kell lennie, vagy az egyik portnak Dynamic Desirable módban kell lennie.
Most lépjünk be az első switch SW0 beállításaiba, és állítsuk be a f0/1 portot. A switchport mode parancs beírása után a rendszer javaslatokat ad a lehetséges módbeállításokra: access, dynamic vagy trunk. A switchport mode dynamic desirable parancsot használom, miközben észreveheti, hogy a második switch f0/1 trunk portja a parancs beírása után először down állapotba került, majd miután megkapta az első switch DTP-frame-jét, up állapotba vált.
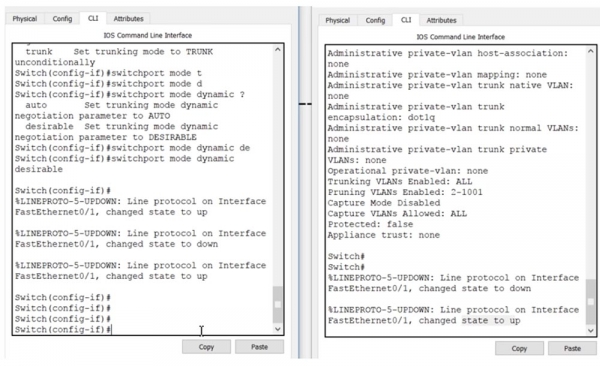
Ha most a SW1 switch CLI konzolában beírom a show int trunk parancsot, látni fogjuk, hogy a f0/1 port trunk állapotban van. Ugyanezt a parancsot beírom a SW1 switch konzolában, és ugyanazt az információt látom, tehát most a SW0 és SW1 switch-ek között trunk alakult ki. Eközben az első switch portja desirable módban, míg a második port auto módban van.
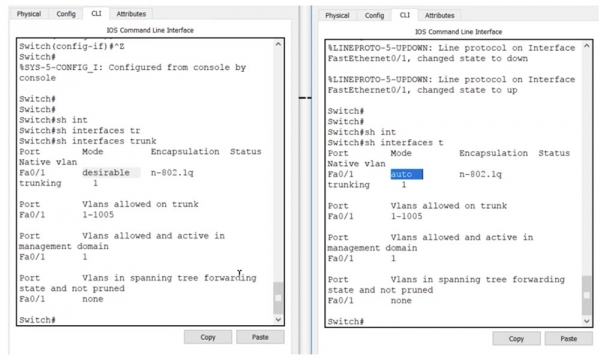
A második és harmadik switch között nincs kapcsolat, ezért átlépek a harmadik switch beállításaiba, és megadom a switchport mode dynamic desirable parancsot. Láthatja, hogy a második switch-nél ugyanazok a down-up állapotváltozások történtek, de most a f0/2 portot érintik, amelyhez a harmadik switch csatlakozik. Most a második switch-nek két trunk-ja van: az egyik az f0/1 interfészen, a másik az f0/2-n. Ezt az 'show int trunk' parancs használatával láthatja.
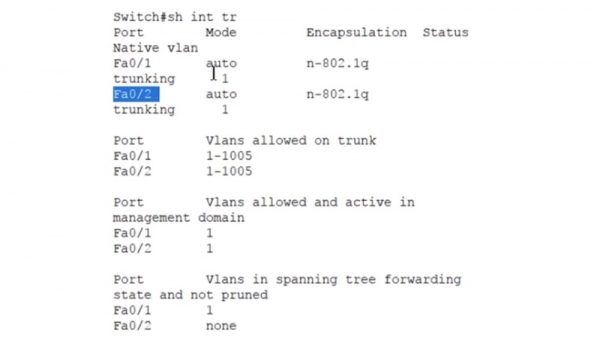
Mindkét port a második switch-en auto állapotban van, tehát a szomszédos switch-ekkel való trunkoláshoz a portjaiknak trunk vagy desirable módban kell lenniük, mert ebben az esetben összesen 2 mód létezik a trunk beállításához. A táblázat segítségével mindig beállíthatja a switch portjait, hogy trunk-ot alakítson ki közöttük. Ez a lényege a dinamikus trunk protokoll, a DTP használatának.
Most nézzük meg a VLAN trunk protokollt, vagyis a VTP-t. Ez a protokoll lehetővé teszi a különböző hálózati eszközök VLAN adatbázisainak szinkronizálását, frissített VLAN adatbázis átadásával egy eszközről a másikra. Térjünk vissza a három switch-ből álló diagramunkhoz. A VTP három üzemmódban működhet: server, client és transparent. A VTP v3-nak van egy Off nevű üzemmódja is, azonban a Cisco vizsga témája csak az első és második verziójú VTP-t tárgyalja.
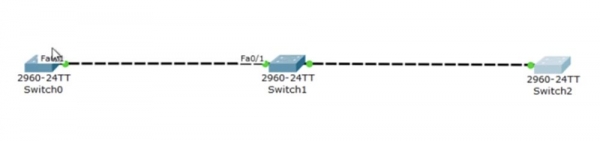
A Server módot új VLAN-ok létrehozására, törlésére vagy módosítására használják a switch parancssorán keresztül. A client módban nem lehet VLAN-okat kezelni, itt csak a VLAN adatbázis frissítése történik a szerverről. A transparent mód úgy viselkedik, mintha a VTP protokoll ki lenne kapcsolva, tehát a switch nem küld saját VTP üzeneteket, de továbbítja a többi switch-től érkező frissítéseket – ha frissítés érkezik az egyik switch portjára, azt továbbítja egy másik porton keresztül a hálózaton. Áttetsző módban a switch csupán mások üzeneteit továbbítja, anélkül, hogy frissítené a saját VLAN adatbázisát.
Ezen a dián a VTP protokoll beállításához szükséges parancsokat látja, amelyeket a globális konfigurációs módban adnak meg. Az első parancs lehetővé teszi a használt protokoll verziójának megváltoztatását. A második parancs kiválasztja a VTP működési módját.
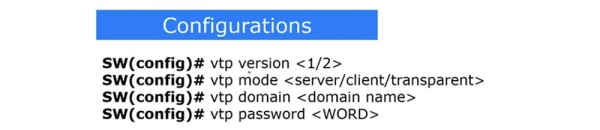
Ha VTP-domént szeretnél létrehozni, használd a vtp domain <domain név> parancsot, a VTP jelszó beállításához pedig be kell írnod a vtp password <JELSZÓ> parancsot. Lépjünk a CLI konzolra az első switchen, és nézzük meg a VTP állapotát a show vtp status parancs beírásával.
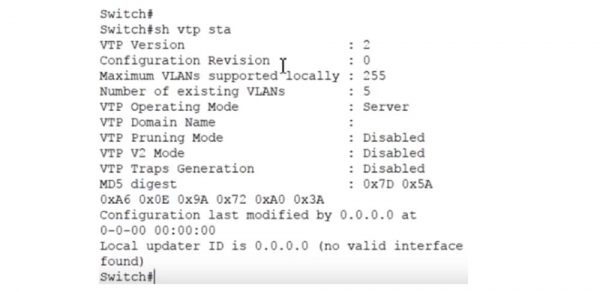
Látod a VTP protokoll verzióját – második, a támogatott VLAN-ok maximális száma 255, a meglévő VLAN-ok száma 5, és a VLAN üzemmódja – szerver. Ezek mind alapértelmezett paraméterek. A VTP-t már megvitattuk a '30. nap' leckében, így ha bármit elfelejtettél, visszatérhetsz, és még egyszer megnézheted ezt a videót.
Ahhoz, hogy lássam a VLAN adatbázist, beírom a show vlan brief parancsot. Itt a VLAN1 és VLAN1002-1005 van feltüntetve. Az első hálózathoz alapértelmezés szerint csatlakozik az összes szabad interfész – 23 Fast Ethernet port és 2 Gigabit Ethernet port, a többi 4 VLAN nem támogatott. A másik két switch VLAN adatbázisai pontosan ugyanúgy néznek ki, kivéve, hogy az SW1-nek már csak 22 szabad Fast Ethernet portja van a VLAN számára, mert a f0/1 és f0/2 portok trunkokhoz vannak foglalva. Emlékeztetlek arra, amiről a '30. nap' leckében beszéltem – a VTP protokoll csak a VLAN adatbázisok frissítését támogatja.
Ha több portot állítok be VLAN hálózatok működésére a switchport access és switchport mode access VLAN10, VLAN20 vagy VLAN30 parancsokkal, ezeknek a portoknak a konfigurációja nem lesz replikálva a VTP segítségével, mert a VTP csak a VLAN adatbázist frissíti.
Így ha az SW1 egyik portját VLAN20-ra állítom be, de ez a hálózat nem szerepel a VLAN adatbázisban, akkor a port le lesz tiltva. Ezzel szemben az adatbázisok frissítése csak a VTP protokoll használatával történik.
A show vtp status parancs segítségével látom, hogy az összes 3 switch jelenleg szerver módban van. Az SW1 középső switch-et áttérek átlátszó módba a vtp mode transparent paranccsal, a harmadik switch-et, az SW2-t – kliens üzemmódba a vtp mode client paranccsal.
Most térjünk vissza az első switchhez, az SW0-hoz, és hozzunk létre egy nwking.org domént a vtp domain <domain név> parancs segítségével. Ha most megnézem a VTP állapotát a második switchnek, ami átlátszó módban van, látható, hogy nem reagált a domain létrehozására – a VTP Domain Name mező üres maradt. Azonban a harmadik switch, amely kliens módban van, frissítette az adatbázisát, és most már van VTP domain neve – nwking.org. Így a SW0 switch adatbázisának frissítése átment SW1-en, és tükröződik SW2-n.
Most már megpróbálom megváltoztatni a megadott domain nevet, ezért belépek a SW0 beállításaiba, és beírom a vtp domain NetworKing parancsot. Ahogy látjuk, ezúttal nem történt frissítés – a VTP domain neve a harmadik switch-en változatlan maradt. Ennek az az oka, hogy az ilyen típusú domain név frissítése egyszer történik, amikor a gyári domain változik. Ha ezt követően a VTP domain neve még egyszer megváltozik, azt a többi switch-en manuálisan kell megváltoztatni.
Most létrehozok a CLI konzolon az első switch-en egy új VLAN100 hálózatot, és IMRAN névre kereszteltem. Megjelent az első switch VLAN adatbázisában, de nem jelent meg a harmadik switch adatbázisában, mert ezek különböző domain-ek. Emlékezzetek arra, hogy a VLAN adatbázis frissítése csak akkor történik meg, ha mindkét switch azonos domain-nel rendelkezik, vagy ahogy azt korábban bemutattam, az új domain név felváltja a gyári nevet.
Belépek a harmadik switch beállításaiba, és sorban beírom a vtp mode és vtp domain NetworKing parancsokat. Kérjük, vegyétek figyelembe, hogy a név beírása érzékeny a kis- és nagybetűkre, ezért a domain név írásának teljesen meg kell egyeznie a két switch-en. Most újra a SW2-t ügyfél üzemmódba állítom a vtp mode client parancs segítségével. Nézzük meg, mi történik. Ahogy látjátok, most, hogy a domain név megegyezik, a SW2 adatbázisa frissült, és megjelent benne az új VLAN100 IMRAN hálózat, ráadásul ezek a változtatások nem érintették a középső switch-et, mert az transparent üzemmódban van.
Ha meg szeretnétek védeni magatokat a jogosulatlan hozzáféréstől, létrehozhattok egy VTP jelszót. Ekkor meg kell győződnetek arról, hogy a másik oldalon lévő eszköz pontosan ugyanazzal a jelszóval rendelkezik, mert csak ebben az esetben tudja fogadni a VTP frissítéseket.
A következő téma, amivel foglalkozni fogunk, a VTP pruning, vagyis a nem használt VLAN-ok 'levágása'. Ha a hálózatban 100 eszköz használja a VTP protokollt, akkor egy eszköz VLAN adatbázisának frissítése automatikusan replikálódik a többi 99 eszközre. Azonban nem minden eszköz rendelkezik az említett VLAN-okkal, így az információ róluk nem feltétlenül szükséges.
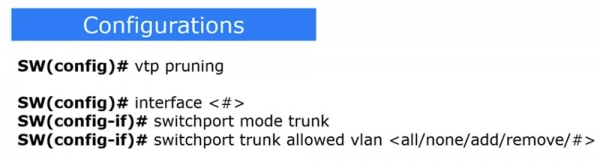
A VLAN database update notification to devices using VTP means that all ports on all devices will receive information about added, deleted, and modified VLANs, which they may not have any relation to. This leads to unnecessary traffic clogging the network. To prevent this, the concept of VTP pruning is employed. To enable the pruning mode for irrelevant VLANs on a switch, the command vtp pruning is used. After this, switches will automatically communicate with each other about which VLANs they actually use, thereby informing neighbors that they do not need to send updates about networks to which they are not connected.
For example, if SW2 does not have any ports for VLAN10, it does not need SW1 to send it traffic for that network. At the same time, switch SW1 needs VLAN10 traffic because one of its ports is connected to that network; it just does not need to forward that traffic to switch SW2.
Therefore, if SW2 uses the vtp pruning mode, it informs SW1: "please do not send me traffic for VLAN10 because this network is not connected to me, and none of my ports are configured to work with this network." This is what the vtp pruning command provides.
There is another way to filter traffic for a specific interface. It allows you to configure a port on a trunk with a specific VLAN network. The downside of this method is the need for manual configuration of each trunk port, specifying which VLANs are permitted and which are denied. This involves a sequence of three commands. The first specifies the interface to which these restrictions apply, the second converts this interface into a trunk port, and the third — switchport trunk allowed vlan — indicates which VLAN is allowed on this port: all, none, adding VLAN, or removing VLAN.
Depending on the specific situation, you choose what to use: VTP pruning or Trunk allowed. Some organizations prefer not to use VTP for security reasons, opting for manual trunk configuration instead. Since the vtp pruning command does not work in Packet Tracer, I will demonstrate it in the GNS3 emulator.
Ha belép a SW2 beállításaiba, és beírja a vtp pruning parancsot, a rendszer azonnal jelzi, hogy ez a mód aktiválva van: Pruning switched on, azaz a VLAN „vágása” mindössze egy parancs segítségével aktiválható.
Ha beírja a show vtp status parancsot, láthatja, hogy a vtp pruning mód engedélyezve van.
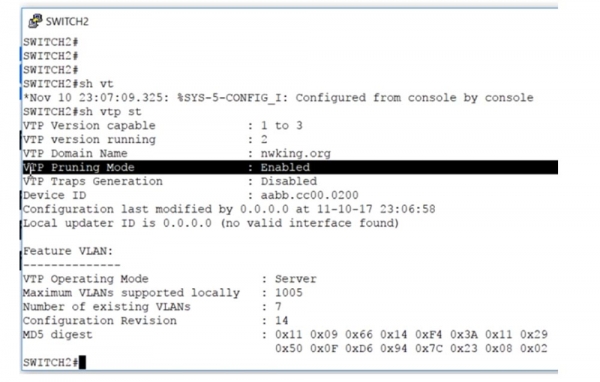
Ha ezt a módot a szerver kapcsolón állítja be, akkor lépjen be a beállításokba, és írja be a vtp pruning parancsot. Ez azt jelenti, hogy a szerverhez csatlakoztatott eszközök automatikusan használni fogják a vtp pruningot, hogy minimalizálják a nem aktuális VLAN-ok trunking forgalmát.
Ha nem szeretné használni ezt a módot, be kell lépnie egy adott interfészre, például az e0/0-ra, majd be kell írnia a switchport trunk allowed vlan parancsot. A rendszer javaslatokat ad ennek a parancsnak a lehetséges paramétereire:
— WORD — a VLAN száma, amely engedélyezve lesz ezen az interfészen trunk módban;
— add — a VLAN, amelyet hozzá kell adni a VLAN adatbázis listájához;
— all — minden VLAN engedélyezése;
— except — minden VLAN engedélyezése, kivéve a megadottakat;
— none – minden VLAN megtiltása;
— remove – a VLAN eltávolítása a VLAN adatbázis listájából.
Például, ha a VLAN10 trunk számára engedélyezve van, és szeretnénk engedélyezni a VLAN20-at, akkor be kell írni a switchport trunk allowed vlan add 20 parancsot.
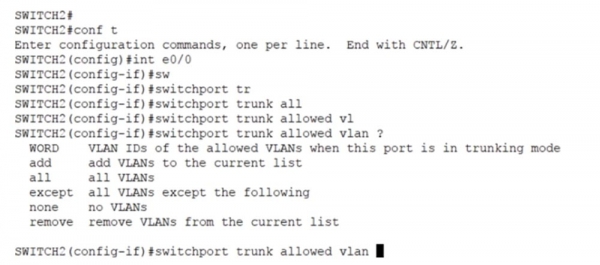
Szeretnék megmutatni még valamit, ezért a show interface trunk parancsot használom. Vegye észre, hogy alapértelmezés szerint a trunk számára engedélyezett volt minden VLAN 1-1005, és most a VLAN10 is hozzáadódott.
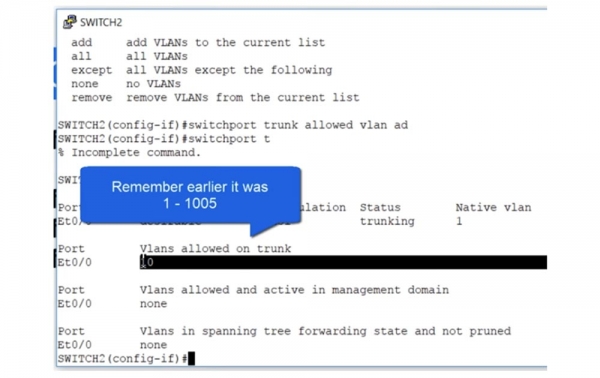
Ha a switchport trunk allowed vlan add 20 parancsot használom, és újra megkérem, hogy mutassa meg a trunk állapotát, látni fogjuk, hogy most a trunk számára két hálózat van engedélyezve – VLAN10 és VLAN20.
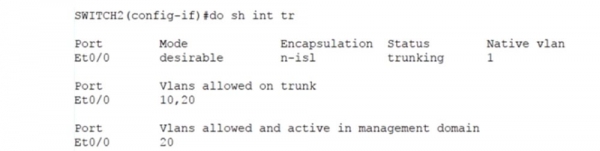
Ez esetben semmilyen más forgalom, a megadott hálózatokra szánton kívül, nem tud átjutni ezen a trunkon. Csak a VLAN 10 és VLAN 20 forgalmának engedélyezésével a többi VLAN forgalmát megtiltottuk. Így lehet kézzel beállítani a trunk beállításait egy adott VLAN számára a kapcsoló adott interfészén.
Kérjük, vegye figyelembe, hogy 2017. november 17-ig weboldalunkon 90% kedvezmény érvényes a laboratóriumi munka letöltési díjából.
Köszönöm a figyelmét, és várom a következő videóórán!
Köszönjük, hogy velünk maradnak. Tetszenek Önöknek a cikkeink? Szeretnének több érdekes anyagot látni? Támogassanak minket rendelés leadásával vagy ismerősöknek való ajánlással. 30% kedvezmény a Habr felhasználóinak az egyedülálló entry-level szervereinkre, amelyet Önöknek találtunk ki: (elérhetők RAID1 és RAID10 opciók, akár 24 magig és 40GB DDR4-ig).
Dell R730xd két alkalommal olcsóbban? Csak nálunk Hollandiában! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — 99 dollártól! Olvasd el ezt
Forrás: habr.com
