

Ma elkezdjük az EIGRP protokoll tanulmányozását, amely az OSPF tanulmányozásával együtt a CCNA kurzus legfontosabb témája.
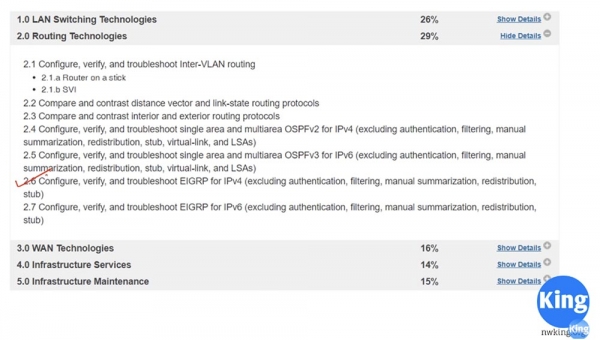
Később visszatérünk a 2.5. szakaszhoz, de most azonnal menjünk a 2.6. szakaszhoz, a "EIGRP IPv4 protokoll konfigurálása, ellenőrzése és hibakeresése (kivéve az azonosítást, szűrést, kézi összegzést, újraelosztást és a stub konfigurálást)" után a 2.4. szakaszról.
Ma bevezető óránk lesz, ahol bemutatom az EIGRP fejlett belső útválasztási protokoll koncepcióját, és a következő két órában az ennek a protokollnak a konfigurálását és hibakeresését fogjuk tárgyalni. De először szeretném megosztani önökkel a következőket.
Az elmúlt néhány órában az OSPF-t tanulmányoztuk. Most szeretném, ha felidéznétek, hogy amikor hónapokkal ezelőtt a RIP protokollt tanulmányoztuk, akkor a hurok és az olyan technológiák, amelyek megakadályozzák a forgalom ciklikus áramlását, mint például a "hurok" problematika. Hogyan lehet megakadályozni a hurok kialakulását OSPF használata közben? Használhatóak erre olyan módszerek, mint a "route poison" vagy a "split horizon"? Ezek olyan kérdések, amelyekre neked magadnak kell válaszolnod. Használhatsz egyéb témákkal foglalkozó forrásokat, de találj válaszokat ezekre a kérdésekre. Szeretném, ha megtanulnád, hogyan találhatsz saját magad válaszokat, különböző forrásokból dolgozva, és kérlek, hagyj kommentet a videó alatt, hogy láthassam, hány diákomból sikerült megoldani ezt a feladatot.
Mi az EIGRP? Ez egy hibrid útválasztási protokoll, amely a távolság-alapú protokoll, mint a RIP, és az állapot-alapú protokoll, mint az OSPF hasznos funkcióit ötvözi.
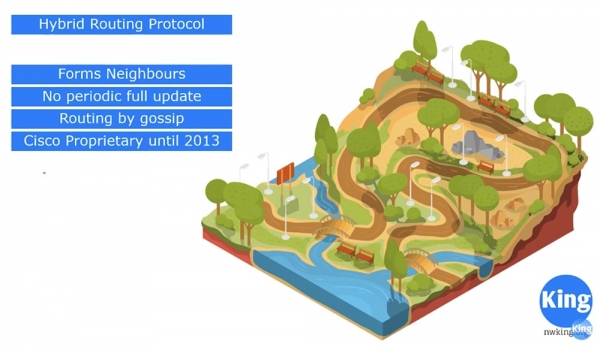
Az EIGRP egy Cisco szabadalmaztatott protokoll, amelyet 2013-ban nyújtottak a nyílt közönség számára. Az állapot-alapú protokollból átvette a szomszédság létrehozásának algoritmusát, ellentétben a RIP-pel, amely nem hoz létre szomszédokat. A RIP is megosztja a routing táblákat más protokoll részvevőkkel, azonban az OSPF a táblák cseréje előtt szomszédságot alakít ki. Az EIGRP hasonló módon működik.
A RIP protokoll 30 másodpercenként végrehajtja a teljes útvonal adatbázisának frissítését, és információkat küld minden interfészről és minden útról a szomszédainak. Az EIGRP nem hajt végre időszakos teljes információfrissítést, hanem a Hello üzenetek fogalmát használja, mint az OSPF. Néhány másodpercenként Hello-t küld, hogy megbizonyosodjon arról, hogy a szomszéd még mindig "életben van".
A távolsági vektor protokollal ellentétben, amely a hálózat teljes topológiáját vizsgálja meg, mielőtt döntést hozna az útvonal kialakításáról, az EIGRP a RIP-hez hasonlóan pletykák alapján készít útvonalakat. Amikor azt mondom, hogy "pletykák", azt értem, hogy amikor a szomszéd valamit közöl, az EIGRP ezt feltétel nélkül elfogadja. Például, ha a szomszéd azt mondja, hogy tudja, hogyan érje el a 10.1.1.2-t, az EIGRP elhiszi neki, anélkül, hogy megkérdezné: "Honnan tudod ezt? Mesélj a hálózat teljes topológiájáról!".
2013-ig, ha csak Cisco infrastruktúrát használt, akkor használhatta az EIGRP-t, mivel ezt a protokollt 1994-ben hozták létre. Azonban sok vállalat, még ha Cisco berendezést is használt, nem akarta használni ezt a protokollt. Véleményem szerint az EIGRP jelenleg a legjobb dinamikus útválasztási protokoll, mivel sokkal könnyebb használni, mégis az emberek még mindig az OSPF-t részesítik előnyben. Azt hiszem, ez azért van, mert nem akarnak "kipróbálni" egy Cisco terméket. De a Cisco ezt a protokollt nyilvánossá tette, mert támogatja a harmadik féltől származó hálózati berendezéseket, például a Junipert, és ha egy olyan céggel dolgozik együtt, amely nem használ Cisco berendezést, nem fog problémája adódni.
Tegyük meg a történelmi utazást a hálózati protokollok világába.
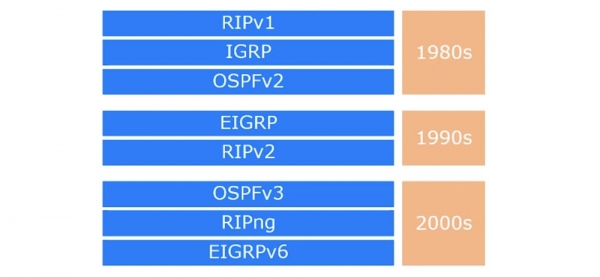
A RIPv1 protokoll, amely az 1980-as években jelent meg, számos korlátozással rendelkezett, például a maximális hopok száma 16, ezért nem tudott biztosítani útválasztást kiterjedt hálózatokban. Kicsit később fejlesztették ki az IGRP belső útválasztási protokollt, amely sokkal jobb volt, mint a RIP. Azonban ez inkább egy távolsági vektor protokoll volt, mintsem csatorna állapot protokoll. Az 1980-as évek végén megjelent egy nyílt szabvány - az OSPFv2 csatorna állapot nyomkövető protokoll az IPv4 protokoll számára.
A 90-es évek elején a Cisco úgy döntött, hogy javítani kell az IGRP protokollt, ezért kiadta a fejlettebb EIGRP belső irányító protokollt. Sokkal hatékonyabb volt az OSPF-nél, mert ötvözte a RIP és OSPF jellemzőit. Amikor elkezdjük tanulmányozni, meg fogja tapasztalni, hogy az EIGRP konfigurálása sokkal könnyebb, mint az OSPF-é. A Cisco arra törekedett, hogy egy olyan protokollt készítsen, amely a lehető leggyorsabb hálózati konvergenciát biztosítja.
A 90-es évek végén a frissített osztály nélküli RIPv2 verziót adták ki. A 2000-es években megjelent a harmadik OSPF verzió, a RIPng és az EIGRPv6, amelyek támogatták az IPv6 protokollt. A világ fokozatosan a teljes IPv6-ra való átállás felé halad, és az irányító protokollok fejlesztői szeretnék, ha készen állnának erre.
Ha emlékszik, tanulmányoztuk, hogy a RIP, mint távolsági vektor protokoll, egyetlen kritériumot vesz figyelembe az optimális útvonal kiválasztásakor - a minimális hopok számát, vagyis a minimális távolságot a cél interfészhez. Így az R1 router közvetlen útvonalat választ a R3 routerhez annak ellenére, hogy ezen az útvonalon a sebesség 64 kbit/s - sokkal kevesebb, mint az R1-R2-R3 útvonalon, amely 1544 kbit/s. A RIP protokoll az optimálisnak tartja a lassú egy hopból álló útvonalat, nem a gyors, de két hopból álló útvonalat.
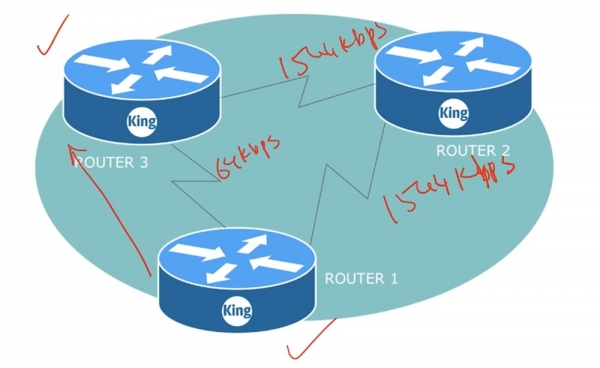
Az OSPF megvizsgálja az egész hálózati topológiát, és úgy dönt, hogy a R3 routerrel való kapcsolat kialakításához a R2 routeren keresztüli útvonalat választja, mert az gyorsabb. A RIP metrikája a hopok számát használja, míg az OSPF metrikája a költség, amely a legtöbb esetben arányos a sávszélességgel.
Az EIGRP szintén a költség alapján határozza meg az útvonalat, azonban a metrikája sokkal bonyolultabb, mint az OSPF-é, és számos tényezőn alapul, beleértve a sávszélességet (Bandwidth), a késleltetést (Delay), a megbízhatóságot (Reliability), a terhelést (Loading) és a maximális csomagméretet (MTU). Például ha egy csomópont jobban le van terhelve, mint a többi, az EIGRP elemzi a teljes útvonal terhelését, és másik, kisebb terhelésű csomópontot választ.
A CCNA tanfolyamon csupán a költség meghatározásának olyan tényezőit fogjuk figyelembe venni, mint a sávszélesség (Bandwidth) és a késleltetés (Delay), ezeket fogja használni a metrikát meghatározó képlet.
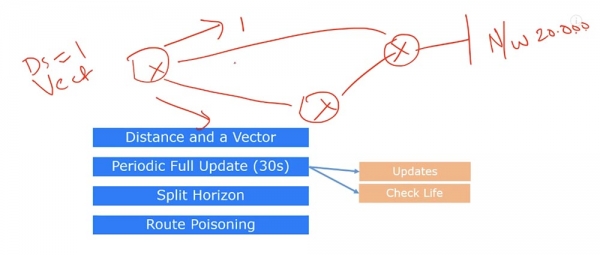
A távoli vektoralapú RIP protokoll két fogalmat használ: távolságot és irányt. Ha három routerünk van, és az egyik kapcsolódik a 20.0.0.0 hálózathoz, a választás a távolság alapján történik – ezek a hopok, ebben az esetben 1 hop, és az irány szerint, azaz hogy melyik úton – a felső vagy az alsó – küldjük a forgalmat.
Továbbá, a RIP periódikus információfrissítést végez, amely során teljes routing táblázatot küld át az egész hálózaton 30 másodpercenként. Ez a frissítés két funkciót lát el. Az első – a routing táblázat frissítése, a második – a szomszéd életképességének ellenőrzése. Ha egy eszköz nem kap választ az új routing tábláról vagy új útvonalinformációról a szomszédtól 30 másodpercen belül, azt jelenti, hogy az útvonal a szomszédhoz már nem használható. A router 30 másodpercenként küld frissítést, hogy megtudja, hogy a szomszéd „él”-e még és az útvonal még érvényes-e.
Ahogyan említettem, a routing ciklusok megakadályozására a Split Horizon technológiát használják. Ez azt jelenti, hogy a frissítés nem kerül vissza arra az interfészre, ahonnan érkezett. A második technológia a ciklusok megakadályozására a Route Poison. Ha a képen ábrázolt 20.0.0.0 hálózathoz való kapcsolat megszakad, a router, amelyikhez csatlakozott, „ mérgezett útvonalat” küld a szomszédoknak, amelyben jelzi, hogy ez a hálózat most 16 hopra érhető el, azaz gyakorlatilag elérhetetlen. Így működik a RIP protokoll.
Hogyan működik az EIGRP? Ha emlékszik az OSPF órákról, ez a protokoll három funkciót lát el: szomszédságot alakít ki, LSA segítségével frissíti az LSDB-t a hálózati topológia változásainak megfelelően, és routing táblázatot épít. A szomszédság létrehozása egy meglehetősen bonyolult folyamat, amely sok paramétert használ. Például a 2WAY kapcsolat ellenőrzése és módosítása – egyes kapcsolatok kétoldalú kapcsolatban maradnak, míg mások FULL állapotba kerülnek. Az OSPF-tól eltérően az EIGRP protokollban ilyesmi nem történik – csak 4 paramétert ellenőriz.
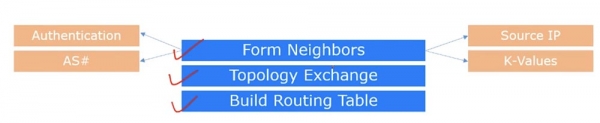
Az OSPF-hez hasonlóan, ez a protokoll 10 másodpercenként Hello üzenetet küld, amely 4 paramétert tartalmaz. Az első az autentikálás kritériuma, ha előzetesen be lett állítva. Ekkor minden eszköz, amelyik szomszédságot létesít, azonos autentikálási paraméterekkel kell, hogy rendelkezzen.
A második paraméter arra szolgál, hogy ellenőrizze az eszközök azonos autonóm rendszerhez tartozását, azaz az EIGRP protokoll szerint a két eszköznek azonos autonóm rendszámnak kell lennie a szomszédság létrehozásához. A harmadik paraméter alkalmas annak ellenőrzésére, hogy a Hello üzenetek egy forrás IP-címről, azaz Source IP-ről kerülnek-e kiküldésre.
A negyedik paraméter a K-értékek változóinak egybeesésének ellenőrzésére szolgál. Az EIRGP protokoll 5 ilyen K-értéket használ K1-től K5-ig. Ha emlékszik, K=0 értéknél a paraméterek figyelmen kívül maradnak, de ha K=1, akkor a paraméterek felhasználásra kerülnek a metrika számítási képletében. Így a K1-5 értékeknek az eltérő eszközök esetében is egybe kell esniük. A CCNA tanfolyamon az ezeket az értékeket alapértelmezettnek fogjuk venni: K1 és K3 egyenlő 1-gyel, míg K2, K4 és K5 egyenlő 0-val.
Tehát, ha ezek a 4 paraméter egyeznek, az EIGRP szomszédsági kapcsolatokat létesít, és az eszközök felveszik egymást a szomszédok táblájába. Ezt követően változtatások történnek a topológiai táblában.
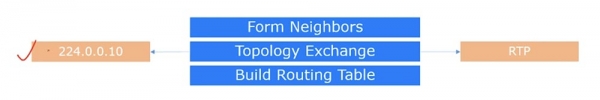
Minden Hello üzenetet a 224.0.0.10 multicast IP-címre küldenek, míg az frissítések a beállításoktól függően a szomszédok unicast címeire vagy a multicast címre kerülnek. Ezek a frissítések nem UDP vagy TCP-n keresztül érkeznek, hanem egy RTP nevű másik protokollt használnak, a Reliable Transport Protocol, vagyis a „megbízható szállítási protokoll”. Ez a protokoll ellenőrzi, hogy a szomszéd megkapta-e a frissítést, és ahogy a neve is sugallja, kulcsfontosságú funkciója a kommunikáció megbízhatóságának biztosítása. Ha a frissítés nem jutott el a szomszédhoz, a küldés megismétlődik, amíg az meg nem érkezik. Az OSPF-nél nincs mechanizmus a fogadó eszköz ellenőrzésére, ezért a rendszer nem tudja, hogy a szomszédos eszközök megkapták-e a frissítést vagy sem.
Ha emlékszel, a RIP 30 másodpercenként küld egy frissítést a hálózat teljes topológiájáról. Az EIGRP ezt csak akkor teszi, ha új eszköz jelenik meg a hálózatban, vagy ha bármilyen változás történik. Ha a szubnet topológiája megváltozik, a protokoll frissítést küld, de nem a teljes topológiai táblázatról, csak a változásról szóló bejegyzést küldi el. Ha bármilyen szubnet megváltozik, csak annak a topológiája lesz frissítve. Ez úgy néz ki, mint egy részleges frissítés, amely akkor történik, amikor szükséges.
Mint tudod, az OSPF 30 percenként küldi az LSA-t függetlenül attól, hogy történt-e bármilyen változás a hálózatban. Az EIGRP nem küld frissítéseket hosszú időn keresztül, amíg a hálózatban nem történik valamilyen változás. Ezért az EIGRP sokkal hatékonyabb, mint az OSPF.
Miután a routerek kicserélték a frissítő csomagokat, a harmadik lépés következik - a táblázat létrehozása a metrika alapján, amely a mellékelt képen látható képlettel számolható ki. Ez kiszámolja a költséget, és ez alapján hozza meg a döntést.
Tegyük fel, hogy az R1 Hello-t küldött az R2 routernek, és az viszont Hello-t küldött az R1 routernek. Ha minden paraméter megegyezik, a routerek létrehozzák a szomszédok táblázatát. E táblázatba az R2 bejegyzést készít az R1 routerről, míg az R1 az R2-ről. Ezt követően az R1 router frissítést küld a 10.1.1.0/24 alá tartozó hálózathoz. A forgalmazási táblázatban ez az IP-cím, a router interfésze, amely azzal kapcsolódik, és a költség jelenik meg, amelyen keresztül a kapcsolat történik. Mint emlékszel, az EIGRP költsége 90, ezután a Distance value értéket adjuk meg, amiről később beszélünk.
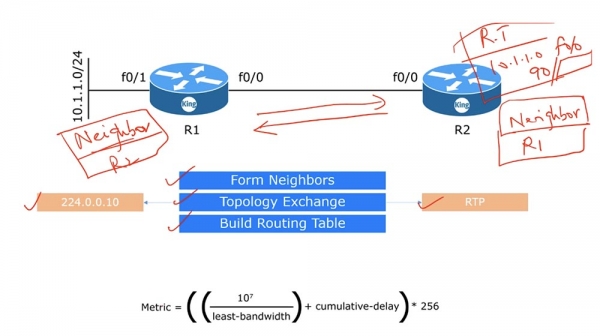
A metrikai képlet teljesen bonyolultabbnak tűnik, mivel K tényező értékét és különböző átalakításokat is tartalmaz. A Cisco webhelyén megtalálható a képlet teljes formája, azonban ha behelyettesíted az alapértelmezett tényezőket, egy egyszerűbb formába alakul - a metrikának (sávszélesség + késleltetés) * 256-nak kell lennie.
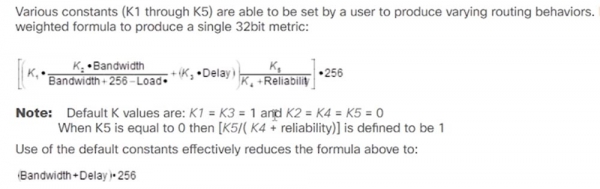
A kapacitás kilobitben 107-nek felel meg, amelyet elosztunk a legkisebb sávszélességgel rendelkező interfész kapacitásával, amely a célhálózathoz vezet. A késleltetés, a kumulatív késleltetés pedig az összes interfész által mért késleltetés tized mikroszekundumban a célhálózához vezet.
Az EIGRP tanulmányozásához négy definíciót kell megértenünk: Feasible Distance (lehetséges távolság), Reported Distance (bejelentett távolság), Successor (a legkisebb költségű útvonalat biztosító szomszédos router) és Feasible Successor (tartalék szomszédos router). Ahhoz, hogy megértsük, mit jelentenek ezek, nézzük meg a következő hálózati topológiát.
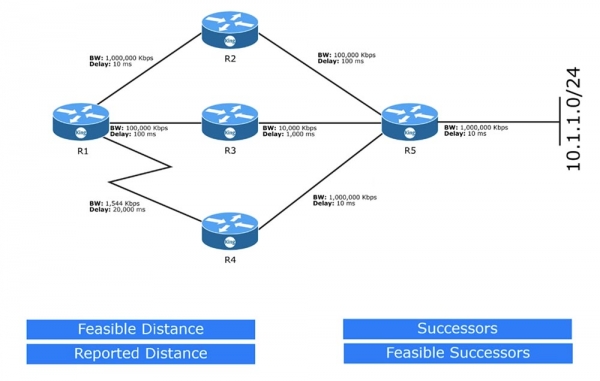
Kezdjük az R1 routing táblájának létrehozásával, hogy kiválasszuk a legjobb útvonalat a 10.1.1.0/24 hálózathoz. Minden eszköz mellett a kapacitás kilobit/s-ben és a késleltetés ms-ben van feltüntetve. GigabitEthernet interfészeket használunk 100 Mbps sávszélességgel, vagyis 1000000 kbit/s, FastEthernet interfészeket 100000 kbit/s sebességgel, Ethernet interfészeket 10000 kbit/s és egy soros interfészt 1544 kbit/s sebességgel. Ezeket az értékeket a router beállításainak áttekintésével tudhatjuk meg.
A soros interfészek alapértelmezett kapacitása 1544 kbit/s, és még ha 64 kbit/s vonalat is használ, a kapacitás továbbra is 1544 kbit/s marad. Ezért neked, mint hálózati adminisztrátor, biztosítanod kell, hogy az 'bandwidth' parancs segítségével a megfelelő értéket használod. A konkrét interfész esetén ezt a 'bandwidth' paranccsal állíthatod be, míg a 'delay' parancs segítségével módosíthatod az alapértelmezett késleltetési értéket. Az GigabitEthernet vagy Ethernet interfészek esetén nem kell aggódnod az alapértelmezett 'bandwidth' értékek miatt, de légy óvatos a vonal sebességének kiválasztásakor, ha soros interfészt használsz.
Figyelj oda, hogy a következő diagramon a késleltetés ms-ben van megjelölve, de valójában mikroszekundumokban van, csak nincs 'μ' karakterem a helyes mikroszekundum jelöléséhez (μs).
Figyelmesen vedd figyelembe a következő dolgot. Ha beírod a 'show interface g0/0' parancsot, a rendszer tized mikroszekundumban fogja megjeleníteni a késleltetést, nem csupán mikroszekundumban.
A részletesen megvizsgáljuk ezt a kérdést a következő videóban, amely az EIGRP beállításának szentelt, addig is jegyezzék meg, hogy a késleltetési értékek beillesztésekor a képlet 100 μs 10-re változik, mivel a képlet tizedes mikroszekundumokat használ, nem pedig egységeket.
A diagramon piros pontokkal jelölöm azokat az interfészeket, amelyekhez a bemutatott sávszélességek és késleltetések tartoznak.
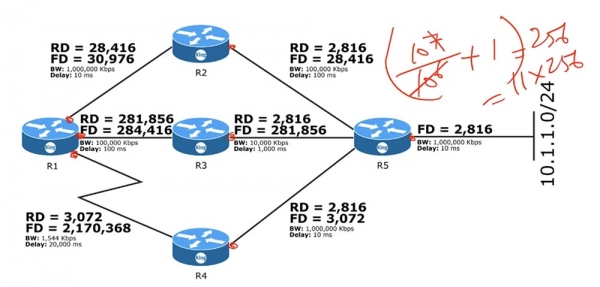
Első lépésben meg kell határoznunk a lehetséges távolságot, azaz a Feasible Distance-t. Ez az FD metrika, amelyet képlettel számítunk ki. Az R5-től a külső hálózatig terjedő szakasz esetén a 107-et 106-tal osztjuk el, és ennek eredményeként 10-et kapunk. Ezután ehhez az értékhez a sávszélességhez hozzá kell adnunk a késleltetést, ami 1, mivel 10 mikroszekundumunk van, tehát egy tized. Az így kapott 11-et meg kell szoroznunk 256-tal, ami azt jelenti, hogy a metrika értéke 2816. Ez az FD értéke az adott hálózati szakaszra.
Ezt az értéket az R5 router elküldi az R2 routernek, amely számára ez az ún. Reported Distance lesz, vagyis az a szám, amelyet a szomszédjától kapott. Így a bejelentett távolság RD minden más eszköz számára megegyezik a FD lehetséges távolsággal, amelyet az az eszköz jelzett, amely ezt megosztotta.
Az R2 router a saját adatai alapján számítja ki az FD-t, tehát a 107-et elosztja 105-tel, és 100-at kap. Ezután hozzáadja ehhez a külső hálózathoz vezető útvonal késleltetéseit: az R5 késleltetése, amely egy tized mikroszekundum, és a saját késleltetése, amely tíz tizedet jelent. Az összesített késleltetés 11 tized mikroszekundum lesz. Hozzáadjuk ezt a kapott 100-hoz, és 111-et kapunk, ezt az értéket pedig meg kell szorozni 256-tal, így az FD=28416 értéket kapjuk. Hasonló módon az R3 router is eljár, és a számítások után FD=281856 értéket kap. Az R4 router FD=3072 értéket számít ki, és ezt RD-ként továbbítja az R1-nek.
Kérjük, vegye figyelembe, hogy az R1 útválasztó a FD kiszámítása során nem a saját 1000000 kbit/s kapacitását használja a képletben, hanem az R2 útválasztó alacsonyabb, 100000 kbit/s-os kapacitását, mivel a képlet mindig a célhálózathoz vezető interfész minimális kapacitását használja. Ebben az esetben a 10.1.1.0/24 hálózathoz vezető úton az R2 és R5 útválasztók találhatók, de mivel az ötödik útválasztó sávszélessége nagyobb, a képletbe az R2 verzió legkisebb értéke kerül. Az R1-R2-R5 útvonal összesített késleltetése 1+10+1 (tíz) = 12, a feltüntetett kapacitás 100, és ezen számok összegének 256-tal való szorzása FD=30976 értéket eredményez.
Így minden eszköz kiszámította a saját interfészeinek FD értékét, és az R1 útválasztónak 3 útvonala van a célhálózathoz. Ezek az R1-R2, R1-R3 és R1-R4 útvonalak. Az útválasztó a lehetséges távolságok közül a legkisebb FD értéket választja, amely 30976 – ez az R2 útválasztóhoz vezető út. Ez az útválasztó a Successor, vagyis 'utód' lesz. A route táblázatban a Feasible Successor (tartalék utód) is szerepel – ami azt jelenti, hogy ha megszakad a kapcsolat az R1 és a Successor között, az útvonal a tartalék útválasztón keresztül fog megvalósulni.
A Feasible Successorok kijelölése egyetlen szabály alapján történik: az adott útválasztó által bejelentett RD távolságnak kisebbnek kell lennie, mint a Successorhoz vezető útválasztó FD-je. Esetünkben az R1-R2 esetén FD=30976, az R1-K3 szakaszon az RD 281856, míg az R1-R4 szakaszon az RD 3072. Mivel 3072 < 30976, az R4 útválasztó választódik Feasible Successorként.
Ez azt jelenti, hogy ha a kapcsolat megszakad az R1-R2 szakaszon, akkor a forgalom a 10.1.1.0/24 hálózatra az R1-R4-R5 útvonalon fog irányulni. A route váltás RIP használata esetén néhány tíz másodpercig tart, OSPF használatával néhány másodperc, míg EIGRP esetén azonnal történik. Ez további előny az EIGRP számára más útválasztási protokollokkal szemben.
Mi történik, ha egyszerre megszakad a kapcsolat a Successorral és a Feasible Successorral? Ilyen esetben az EIGRP aktiválja a DUAL algoritmust, amely képes kiszámítani a tartalék útvonalat a valószínű utódon keresztül. Ez néhány másodpercet is igénybe vehet, miközben az EIGRP egy másik szomszédot keres, akit forgalom továbbítására lehet használni, és elhelyezi az adatait az útválasztási táblában. Ezt követően a protokoll folytatja megszokott munkáját az útvonalak biztosítása érdekében.
Köszönjük, hogy velünk maradnak. Tetszenek Önöknek a cikkeink? Szeretnének több érdekes anyagot látni? Támogassanak minket rendelés leadásával vagy ismerősöknek való ajánlással. 30% kedvezmény a Habr felhasználóinak az egyedülálló entry-level szervereinkre, amelyet Önöknek találtunk ki: (elérhetők RAID1 és RAID10 opciók, akár 24 magig és 40GB DDR4-ig).
Dell R730xd két alkalommal olcsóbban? Csak nálunk Hollandiában! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — 99 dollártól! Olvasd el ezt
Forrás: habr.com
