

Helló mindenkinek! Ez a cikk a Sophos XG Firewall VPN funkciójának áttekintésével foglalkozik. Az előző cikkben megnéztük, hogyan lehet ingyenesen hozzáférni ehhez a megoldáshoz, amely teljes licencet kínál a hazai hálózat védelmére. Ma a Sophos XG beépített VPN funkciójáról fogunk beszélni. Megpróbálom elmondani, mire képes ez a termék, valamint példákat hozok az IPSec Site-to-Site VPN és a felhasználói SSL VPN beállítására. Kezdjünk hozzá az áttekintéshez.
Először nézzük meg a licencelési táblázatot:
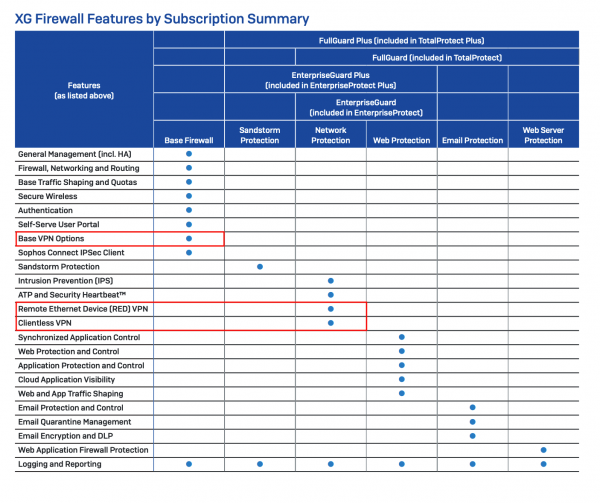
A Sophos XG Firewall licenceléséről itt olvashat bővebben:
De ebben a cikkben csak azokat a pontokat fogjuk megvizsgálni, amelyek pirossal vannak kiemelve.
A VPN alapfunkciói a bázislicencében benne vannak, és egyszeri díjért vásárolhatók meg. Ez egy élethosszig tartó licenc, amely nem igényel megújítást. Az alap VPN opciók modulja a következőket tartalmazza:
Site-to-Site:
- SSL VPN
- IPSec VPN.
Távhozzáférés (ügyfél VPN):
- SSL VPN
- IPsec Clientless VPN (ingyenes felhasználói alkalmazással)
- L2TP
- PPTP
Ahogy látjuk, minden népszerű protokollt és VPN kapcsolatot támogat.
A Sophos XG Firewall-ban még két VPN típus is található, amelyek nem tartoznak az alap előfizetéshez. Ezek a RED VPN és az HTML5 VPN. Ezek a VPN kapcsolatok a Hálózati Védelem előfizetésébe tartoznak, ezért ahhoz, hogy ezeket használhassuk, aktív előfizetéssel kell rendelkeznünk, amely tartalmazza a hálózatvédelmi funkciókat is – IPS és ATP modulok.
A RED VPN egy proprietary L2 VPN a Sophos cégtől. Ez a VPN típus számos előnnyel bír a Site-to-site SSL vagy IPSec-hez képest, amikor VPN-t állítunk be két XG között. Azt, hogy a RED alagút mindkét végén virtuális interfészt hoz létre, megkönnyíti a problémák hibaelhárítását, ellentétben az IPSec-kel, és a SSL-lal ellentétben ez a virtuális interfész teljes mértékben konfigurálható. Az adminisztrátor teljes ellenőrzést gyakorol a RED alagúton belüli alhálózat felett, amellyel egyszerűbben lehet megoldani az útvonalazási problémákat és az alhálózati konfliktusokat.
HTML5 VPN vagy Clientless VPN – Egy specifikus VPN típus, amely lehetővé teszi a szolgáltatások HTML5-ön keresztüli átvitelét közvetlenül a böngészőben. Azon szolgáltatások típusa, amelyeket be lehet állítani:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
De érdemes megfontolni, hogy ezt a VPN típust csak különleges esetekben alkalmazzák, és javasolt, ha lehetséges, az előző listából származó VPN típusokat használni.
Gyakorlat
Nézzük meg gyakorlati szempontból, hogyan állíthatunk be néhány ilyen alagút típust, nevezetesen: Site-to-Site IPSec és SSL VPN Távhozzáférés.
Site-to-Site IPSec VPN
Kezdjük azzal, hogy hogyan állítsunk be Site-to-Site IPSec VPN alagutat két Sophos XG tűzfal között. A háttérben a strongSwan működik, amely lehetővé teszi, hogy csatlakozzunk bármely IPSec-támogató routerhez.
Használhatunk egy kényelmes és gyors varázslót a beállításhoz, de mi általánosabb módszert fogunk követni, így a megadott útmutató alapján a Sophos XG-t bármely IPSec-es eszközzel kombinálni tudjuk.
Nyissuk meg a szabályzatok beállításainak ablakát:
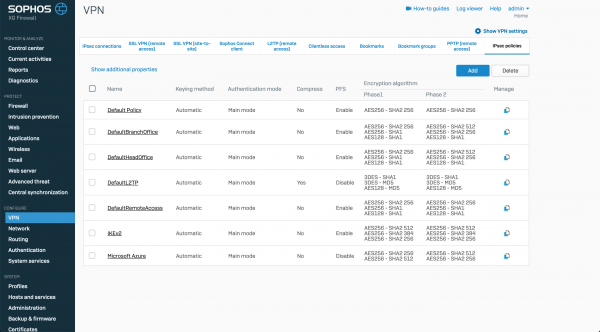
Ahogy látjuk, már vannak előre beállított konfigurációk, de mi a sajátunkat fogjuk létrehozni.
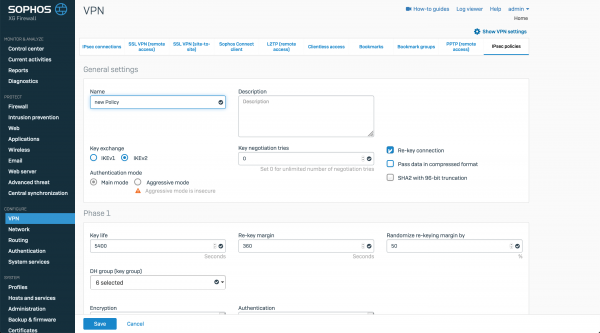
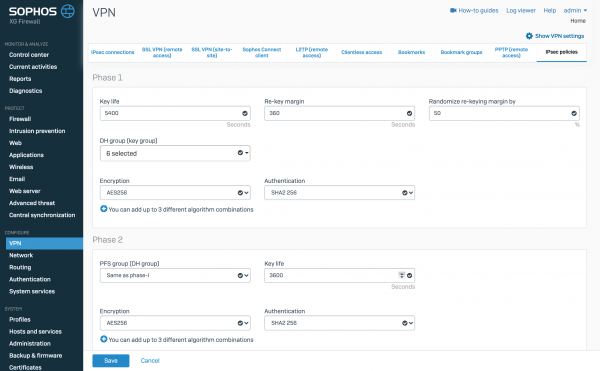
Állítsuk be az első és második fázis titkosítási paramétereit, és mentsük el a szabályzatot. Hasonlóképpen, végezzük el ugyanezeket a lépéseket a második Sophos XG-n is, majd térjünk rá az IPSec alagút beállítására.
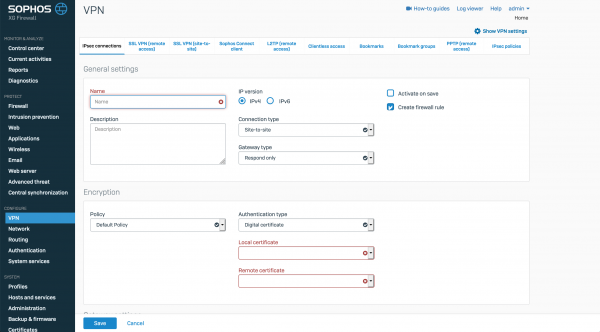
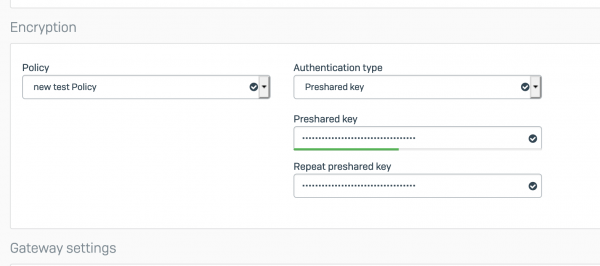
Adjunk meg egy nevet, üzemmódot, és állítsuk be a titkosítási paramétereket. Például Preshared Key-t fogunk használni.
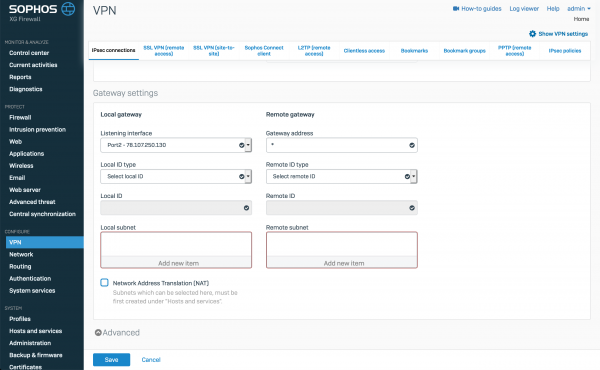
valamint megadjuk a helyi és távoli alhálózatokat.
A kapcsolatunk létrejött.
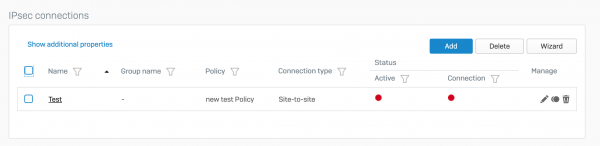
Hasonlóképpen, végezzük el ezeket a beállításokat a második Sophos XG-n is, a működési modosításon kívül, ott a kapcsolat kezdeményezést válasszuk.
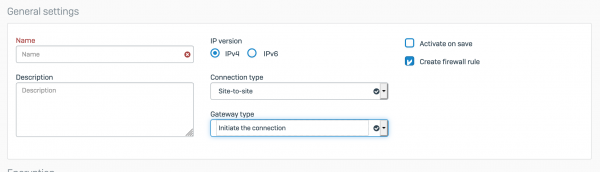
Most két beállított alagútunk van. Ezután aktiválnunk és el kell indítanunk őket. Ez nagyon egyszerű, meg kell nyomni a piros kört az Active szó alatt az aktiváláshoz, és a piros kört a Connection alatt a kapcsolat elindításához.
Ha ilyen képet látunk:
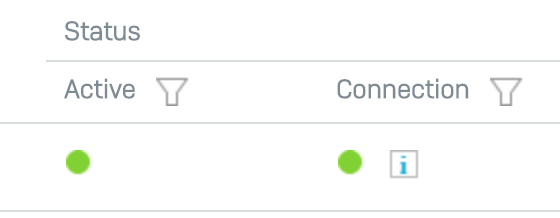
Akkor az alagútunk helyesen működik. Ha a második jelző pirosan vagy sárgán világít, akkor valamit hibásan állítottunk be a titkosítási szabályzatokban vagy a helyi és távoli alhálózatokban. Emlékeztetem, hogy a beállításoknak tükörképesnek kell lenniük.
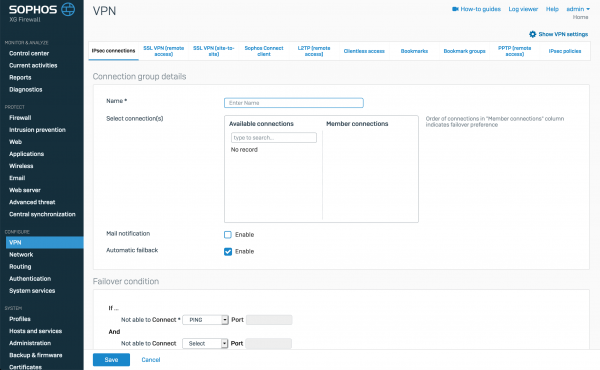
Külön szeretném kiemelni, hogy IPSec alagutakból Failover csoportokat is létrehozunk a megbízhatóság érdekében:
Remote Access SSL VPN
Térjünk át a Remote Access SSL VPN-re a felhasználók számára. A hátterében a szabványos OpenVPN működik. Ez lehetővé teszi, hogy a felhasználók bármely .ovpn konfigurációs fájlokat támogató klienssel csatlakozzanak (például a standard csatlakozási klienssel).
Először is be kell állítanunk az OpenVPN szerver szabályait:
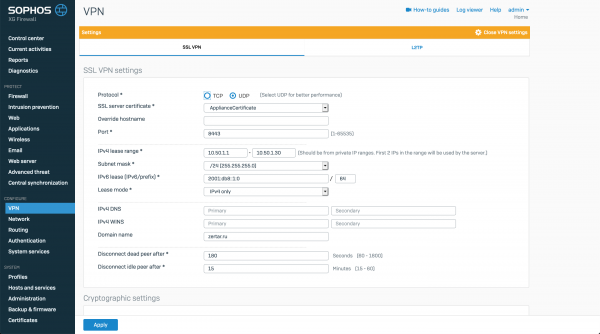
Adja meg a kapcsolódás szállítását, állítsa be a portot, a távoli felhasználók számára fenntartott IP-címek tartományát.
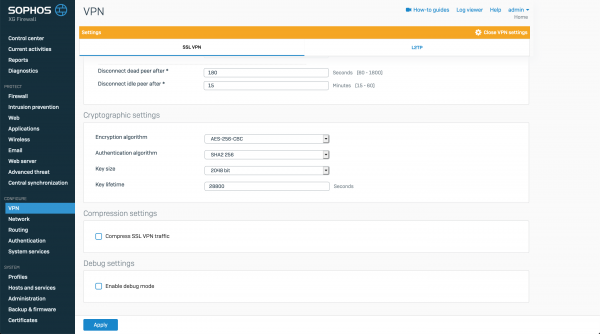
Ezenkívül megadhatók a titkosítási beállítások is.
A szerver beállítása után áttérünk a kliens kapcsolatok beállítására.
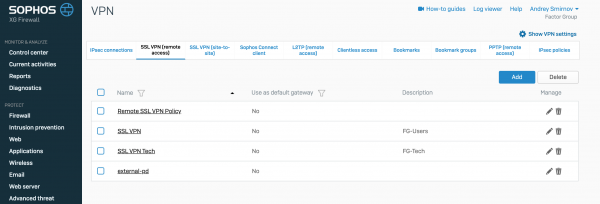
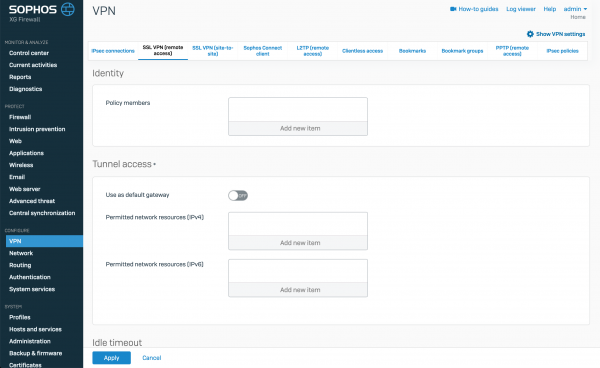
Minden SSL VPN kapcsolati szabály csoport vagy egyes felhasználó számára készül. Minden felhasználónak csak egy kapcsolati politikája lehet. Érdekes beállítás, hogy minden ilyen szabályhoz megadható, hogy mely egyes felhasználók vagy az AD-ból származó csoportok használják ezt a beállítást. Lehetőség van arra is, hogy bepipáljuk, hogy az összes forgalmat VPN túnelen keresztül irányítsuk, vagy megadhatjuk a felhasználók számára elérhető IP címeket, alhálózatokat vagy FQDN neveket. A politikák alapján automatikusan létrejön egy .ovpn profil a kliens beállításaival.
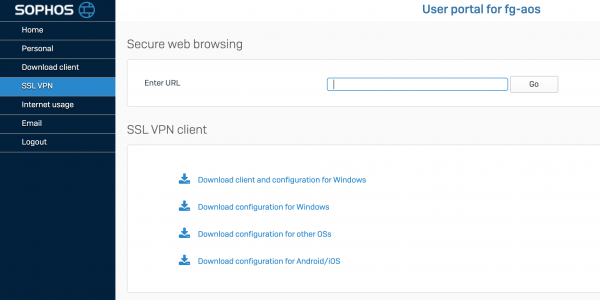
A felhasználói portál használatával a felhasználó letöltheti a VPN kliens beállításait tartalmazó .ovpn fájlt, valamint a VPN kliens telepítőfájlját az integrált kapcsolati beállítás fájlával.
Zárás
Ebben a cikkben röviden áttekintettük a VPN funkcióit a Sophos XG Firewall termékben. Megnéztük, hogyan lehet IPSec VPN-t és SSL VPN-t beállítani. Ez messze nem teljes lista arról, amit ez a megoldás tud. A következő cikkekben áttekintést készítek a RED VPN-ről, és megmutatom, hogyan néz ki mindez a megoldásban.
Köszönjük az időt, amit ránk szánt.
Ha kérdése van a XG Firewall kereskedelmi verziójával kapcsolatban, forduljon hozzánk — a , a Sophos forgalmazójához. Elég, ha szabad formában ír nekünk a .
Forrás: habr.com
