

Manapság sok vállalat nemcsak számítógépeket, hanem mobil eszközöket és laptopszámítógépeket is aktívan használ a munkája során. Ennek következtében felmerül az eszközök kezelésének problémája egységes megoldással. sikeresen megbirkózik ezzel a feladattal, és nagy lehetőségeket nyit meg az adminisztrátor számára:
- A vállalat tulajdonában lévő mobil eszközök kezelése;
- BYOD, hozzáférési konténerek a vállalati adatokhoz.
Részletesebben az elérendő feladatokról a szöveg alatt mesélek...
Egy kis történelem
Mielőtt áttérnénk a mobil eszközök biztonságának technikai oldalára, meg kell vizsgálnunk, hogyan vált a Sophos MDM (Mobile Device Management) UEM (Unified Endpoint Management) megoldássá, valamint röviden tisztázni kell a két technológia lényegét.
2010-ben megjelent a Sophos Mobile MDM megoldás. Ez lehetővé tette a mobil eszközök kezelését, de nem támogatta más platformokat - PC-ket és laptopszámítógépeket. A funkciói között elérhető volt: alkalmazások telepítése és eltávolítása, telefon blokkolása, gyári beállítások visszaállítása stb.
2015-ben a MDM-hez további technológiák kerültek hozzáadásra: MAM (Mobile Application Management) és MCM (Mobile Content Management). A MAM technológia lehetővé teszi a vállalati mobilalkalmazások kezelését. Az MCM technológia pedig a vállalati e-mailhez és tartalomhoz való hozzáférés kezelésére szolgál.
2018-ban a Sophos Mobile támogatta a MacOS és Windows operációs rendszereket, az ezeken az operációs rendszereken elérhető API keretein belül. A számítógépek kezelése olyan egyszerűvé és egységessé vált, mint a mobil eszközök esetében, így a megoldás egységes kezelőplatformmá vált - UEM.
A BYOD koncepció és a Sophos Container
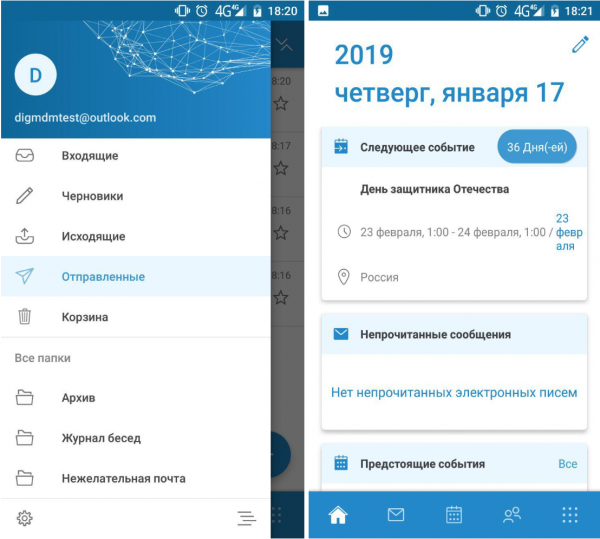
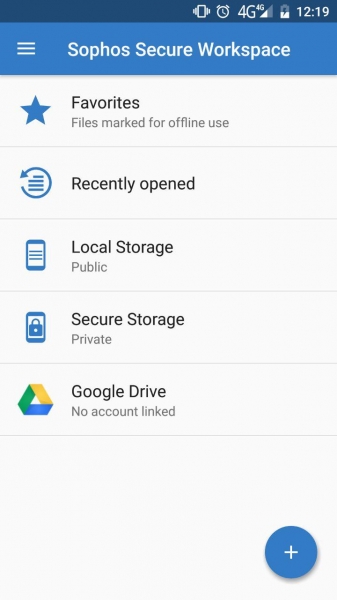 A Sophos Mobile szintén támogatja a jól ismert BYOD (Bring Your Own Device) koncepciót. Ez lehetővé teszi, hogy a vállalati irányítás alá kerülő eszköz ne legyen az egész készülék, hanem csak a úgynevezett Sophos Container, amely a következő összetevőkből áll:
Secure Workspace
- beépített böngésző és könyvjelzők;
- helyi tárolás;
- beépített dokumentumkezelő rendszer.
Sophos Secure Email – levelezőkliense névjegyek és naptár támogatásával.
Hogyan kezeli ezt az adminisztrátor?
A kezelőrendszer telepíthető helyben, de felhőből is működhet.
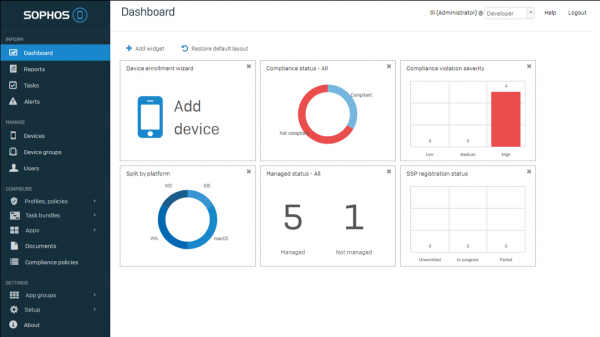
A rendszergazdai vezérlőpult rendkívül informatív. A kezelt eszközök összesített információját tükrözi. Az igények szerint testre szabható – különböző widgetek hozzáadásával vagy eltávolításával.
A rendszer számos jelentést is támogat. Minden rendszergazda művelet a feladatlistában jelenik meg a végrehajtásuk állapotával. Minden értesítés is rendelkezésre áll, amelyek fontossági szint szerint rangsorolva vannak, és lehetőség van azok exportálására.
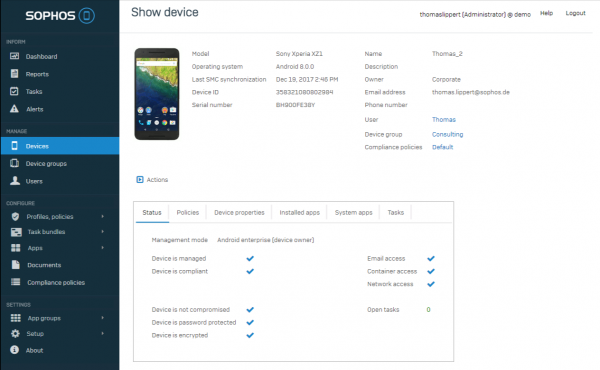
Így néz ki az egyik eszköz, amelyet a Sophos Mobile kezel.
Az alábbiakban a végső PC-eszköz kezelésének menüje látható. Érdemes megjegyezni, hogy a mobiltelefon és a PC kezelőfelületei meglehetősen hasonlóak.
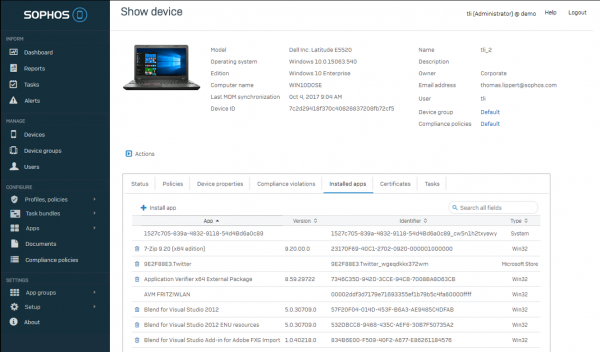
A rendszergazda széleskörű lehetőségekkel rendelkezik, többek között:
- a profilon és a politikákon kívüli információk megjelenítése, amelyek az eszköz irányítását szolgálják;
- távolról üzenet küldése az eszközre;
- az eszköz helyének lekérdezése;
- a mobil eszköz képernyőjének távoli zárolása;
- a Sophos Container jelszavának távoli visszaállítása;
- az eszköz eltávolítása a kezelt eszközök listájából;
- a telefon távoli visszaállítása a gyári beállításokra.
Meg kell jegyezni, hogy az utolsó művelet a telefonon lévő összes információ törléséhez és a gyári beállításokra való visszaállításhoz vezet.
A Sophos Mobile funkciók teljes listája, platformonként, a következő dokumentumban érhető el: .
Megfelelőségi Politika
A Megfelelőségi Politika (Compliance policy) lehetővé teszi a rendszergazda számára a politikák megadását, amelyek ellenőrzik az eszközt a vállalati vagy ipari követelményeknek való megfelelés szempontjából.
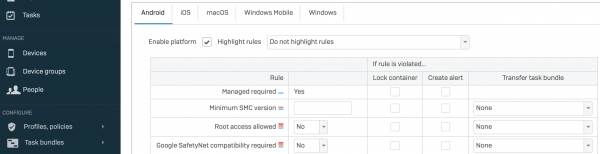
Itt beállítható a telefon root-hozzáférésének ellenőrzése, a minimális operációs rendszer verziótól való követelmények, a rosszindulatú szoftverek jelenlétének megakadályozása és sok egyéb. A szabályok be nem tartása esetén korlátozható a hozzáférés a tárolóhoz (levél vagy fájl), megtiltható a hálózati hozzáférés, valamint értesítés hozható létre. Minden konfigurációnak van egy fontosági szintje (Alacsony, Közepes, Magas). A politikákban két sablon is található: az PCI DSS szabványok pénzügyi intézmények számára és a HIPAA az egészségügyi intézmények számára.
Ebben a cikkben bemutattuk a Sophos Mobile koncepcióját, amely egy átfogó UEM-megoldás, lehetővé téve nemcsak az iOS és Android mobil eszközök, hanem a Windows és Mac OS platformon futó laptopok védelmét is. Ön könnyedén kipróbálhatja ezt a megoldást, ha 30 napra.
Ha a megoldás felkeltette az érdeklődését, keressen minket — a , a Sophos forgalmazójához. Elég, ha szabad formában ír nekünk a .
Forrás: habr.com
