

Idén észlelt lehetővé teszi, hogy a domain bármely felhasználója domain adminisztrátori jogokat szerezzen, és kompromittálja az Active Directoryt (AD) és más csatlakoztatott hosztokat. Ma elmondjuk, hogyan működik ez a támadás és hogyan lehet észlelni.
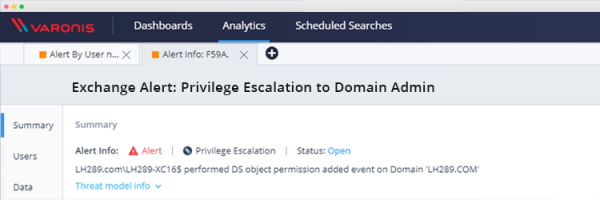
Íme, hogyan működik ez a támadás:
- A támadó megszerzi egy domain felhasználó aktív levelező fiókját, hogy feliratkozzon az Exchange push értesítési funkciójára.
- A támadó NTLM relay-t használ az Exchange szerver megtévesztésére: így az Exchange szerver a kompromittált felhasználó számítógépéhez kapcsolódik az NTLM over HTTP módszerrel, amelyet a támadó ezután az LDAP hitelesítési procedúráján való áthaladáshoz használ a Exchange fiók adataival.
- Ennek eredményeként a támadó az Exchange fiók jogosultságait használja fel a jogosultságai növelésére. Ez az utolsó lépés szintén végrehajtható egy már legitim hozzáféréssel rendelkező kártékonyan beállított adminisztrátor által, aki végrehajthatja a szükséges jogosultságmódosítást. Ha létrehoz egy szabályt e tevékenység észlelésére, védve lesz ettől és hasonló támadásoktól.
Ezt követően a támadó például elindíthatja a DCSync-et, hogy megszerezze a domain összes felhasználójának hash-elt jelszavait. Ez lehetővé teszi számára, hogy különböző típusú támadásokat hajtson végre — a golden ticket támadásoktól a hash-átadásokig.
A Varonis kutatócsapata részletesen megvizsgálta ezt a támadási vektort, és elkészített egy útmutatót ügyfeleink számára a felismeréséhez, miközben ellenőrizték, hogy már kompromittálódtak-e.
Domain jogosultság-növelés észlelése
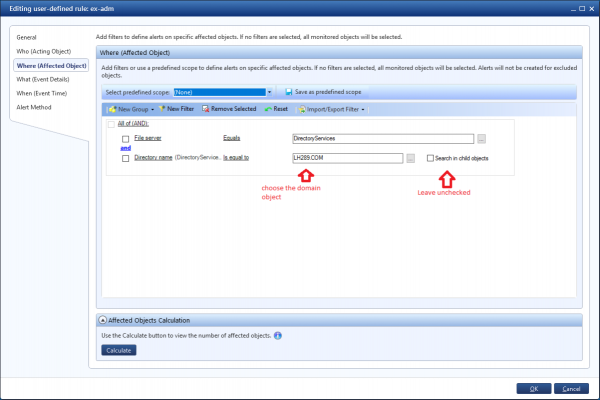
A hozzon létre egy egyedi szabályt a konkrét objektumok bizonyos jogosultságainak változásainak nyomon követésére. Ez aktiválódik, amikor jogosultságokat és engedélyeket adnak hozzá a domain érdekelt objektumához:
- Adja meg a szabály nevét
- Állítsa be a kategóriát "Jogosultság-növelés" kategóriára
- Adjon meg értéket az erőforrás típusához "Minden erőforrástípus"
- Fájl szerver = DirectoryServices
- Adja meg a kívánt domaint, például név szerint
- Adjon hozzá szűrőt az AD objektum engedélyeinek hozzáadásához
- És ne felejtse el hagyni a "Keresés a gyermekobjektumokban" opciót kiemelés nélkül
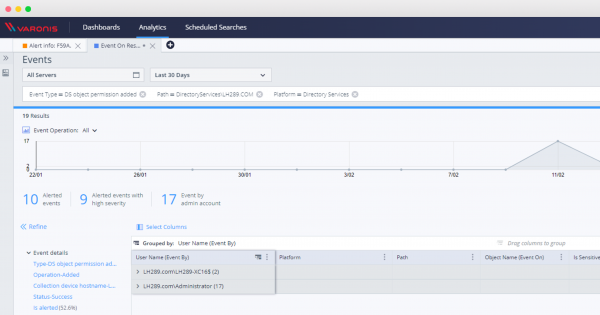
Most pedig a jelentés: objektumjogosultság-változások észlelése a domainen
Az AD-objektumok jogosultságainak változása meglehetősen ritka jelenség, ezért mindent, ami ezt a figyelmeztetést kiváltotta, ki kell vizsgálni. Ezen kívül érdemes lenne tesztelni a jelentés kinézetét és tartalmát, mielőtt a szabályt alkalmaznák.
Ez a jelentés azt is megmutatja, hogy már kompromittálva lett-e a rendszer e támadás által:
A szabály aktiválását követően minden egyéb emelt szintű eseményt nyomozhat a DatAlert webböngésző felületén:
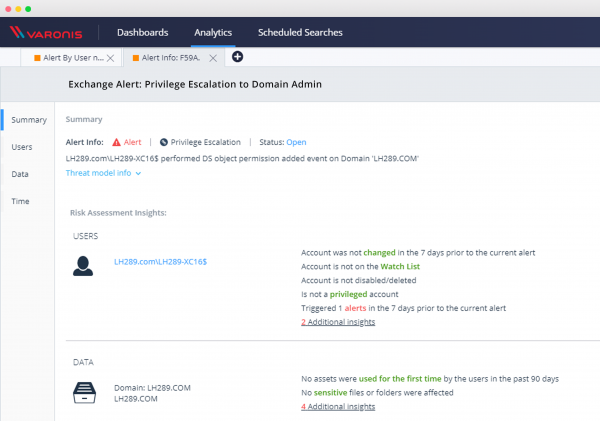
A szabály beállítása után nyomon követheti és megvédheti magát ezen és hasonló típusú biztonsági sebezhetőségekkel szemben, nyomozhat a AD-katalógus szolgáltatások objektumaival kapcsolatos események után, és ellenőrizheti, hogy ki van-e téve ennek a kritikus sebezhetőségnek.
Forrás: habr.com
