

A hálózati láthatóság megoldásainak felhasználási lehetőségei
Mi az a hálózati láthatóság?
A láthatóságot a Webster szótár a "könnyű észlelhetőség képessége" vagy a "tisztaság foka"ként definiálja. A hálózati vagy alkalmazásbeli láthatóság a vak zónák megszüntetését jelenti, amelyek megakadályozzák, hogy világosan látható (vagy mennyiségileg meghatározható) legyen, mi történik a hálózaton és/vagy a hálózati alkalmazásokban. Ez a láthatóság lehetővé teszi az IT csapatok számára, hogy gyorsan elkülönítsék a biztonsági fenyegetéseket és megoldják a teljesítményproblémákat, ami végső soron biztosítja a legjobb felhasználói élményt.
Egy másik megközelítés, hogy lehetővé teszi az IT csapatok számára a hálózat és az alkalmazások, valamint az IT szolgáltatások ellenőrzését és optimalizálását. Ezért a hálózati, alkalmazásbeli és biztonsági láthatóság elengedhetetlen bármely IT szervezet számára.
A hálózati láthatóság elérésének legegyszerűbb módja olyan láthatósági architektúra megvalósítása, amely egy átfogó end-to-end infrastruktúrát jelent, biztosítva a fizikai és virtuális hálózat, az alkalmazások és a biztonság láthatóságát.
A hálózati láthatóság alapjainak lefektetése
Miután a láthatósági architektúra létrejött, számos felhasználási lehetőség válik elérhetővé. Ahogy az alábbiakban látható, a láthatósági architektúra három fő láthatósági szintet képvisel: hozzáférési szint, kezelési szint és megfigyelési szint.
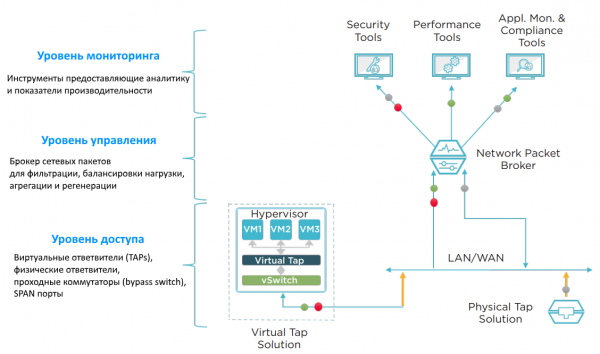
A bemutatott elemek felhasználásával az IT szakemberek különféle hálózati és alkalmazási problémákat tudnak megoldani. Két kategóriába sorolhatók a felhasználási lehetőségek:
- Alapvető láthatósági megoldások
- Teljes hálózati láthatóság
Az alapvető láthatósági megoldások a hálózati biztonságra, a költségmegtakarításra és a hibák elhárítására összpontosítanak. Ezek a három kritérium havonta, ha nem naponta befolyásolja az IT-t. A teljes hálózati láthatóság célja a vak zónák, a teljesítmény és a megfelelőség mélyebb megértésének biztosítása.
Valójában mit lehet tenni a hálózati láthatósággal?
Hat különböző hálózati láthatósági felhasználási lehetőség létezik, amelyek világosan megmutatják az értéket. Ezek:
— A hálózati biztonság javítása
— Lehetőségek biztosítása a költségek csökkentésére és megfékezésére
— A hibaelhárítás felgyorsítása és a hálózat megbízhatóságának növelése
— A hálózati vakfoltok megszüntetése
— A hálózat és alkalmazások teljesítményének optimalizálása
— A megfelelési követelmények megerősítése
Az alábbiakban néhány konkrét példa látható.
Példa #1 – A biztonsági megoldások számára készült adatok szűrése, amelyek a hálózaton belül (in-line) vannak, növeli ezen megoldások hatékonyságát
Ennek a megoldásnak a célja, hogy a hálózati csomagok brókerét (NPB – Network Packet Broker) használja a kis kockázatú adatok, például videók és hangok szűrésére, hogy ezeket kizárják a biztonsági ellenőrzésből (támadásmegelőző rendszer (IPS), adatvesztés megelőzése (DLP), webalkalmazás tűzfal (WAF) stb.). Ez a „nem érdekes” forgalom azonosítható és visszaküldhető a kerülőkapcsolóra (by-pass switch), majd továbbítható a hálózaton. Ennek a megoldásnak az előnye, hogy a WAF vagy az IPS nem kell CPU-erőforrásokat használjon az szükségtelen adatok elemzésére. Ha a hálózati forgalma e típusú adatok jelentős részét tartalmazza, ezt a funkciót megvalósíthatja, és csökkentheti a biztonsági eszközökre nehezedő terhet.
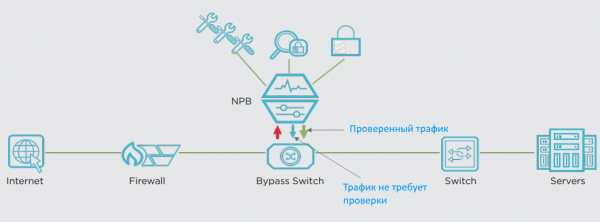
A cégek esetében előfordult olyan, hogy a kis kockázatú hálózati forgalom akár 35%-át is kizárták az IPS ellenőrzéséből. Ez automatikusan 35%-kal növeli az IPS hatékony sávszélességét, és azt jelenti, hogy halaszthatja a további IPS vásárlását vagy frissítését. Mindannyian tudjuk, hogy a hálózati forgalom növekszik, ezért egy idő után szüksége lesz egy teljesítményorientáltabb IPS-re. Ez valóban arról szól, hogy minimalizálni akarja a költségeket, vagy sem.
Példa #2 – A terheléselosztás meghosszabbítja az 1-10 Gbit/s sebességű eszközök élettartamát a 40 Gbit/s hálózaton
A második példa a hálózati berendezések üzemeltetési költségeinek csökkentését foglalja magában. Ezt a csomagbroker (NPB) segítségével a forgalom biztonsági és megfigyelő eszközökre történő elosztásával érik el. Hogyan segíthet a terheléselosztás a legtöbb vállalkozásnak? Először is, a hálózati forgalom növekedése igen elterjedt jelenség. De mi a helyzet a sávszélesség növekedésének megfigyelésével? Például, ha a hálózati magot 1 Gbit/s-ról 10 Gbit/s-ra modernizálja, akkor 10 Gbit/s-os eszközökre lesz szüksége a megfelelő megfigyeléshez. Ha az sebességet 40 Gbit/s-ra vagy 100 Gbit/s-ra növeli, akkor ilyen sebességeknél a megfigyelőeszközök választéka sokkal csökken, és az áruk nagyon magas.
A csomagbroker biztosítja a szükséges aggregációs és terheléselosztási lehetőségeket. Például a 40 Gbit/s-os forgalom terheléselosztása lehetővé teszi, hogy a megfigyelőforgalmat több 10 Gbit/s-os eszköz között ossza el. Ily módon meghosszabbíthatja a 10 Gbit/s-os eszközök élettartamát, amíg elegendő forrást nem tud biztosítani a drágább eszközök beszerzésére, amelyek képesek kezelni a magasabb adatátviteli sebességeket.
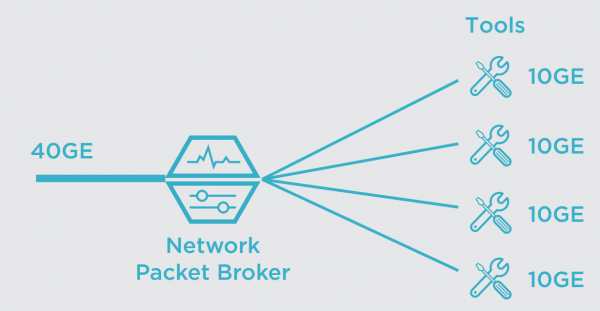
Egy másik példa, hogy egy helyre összpontosítja az eszközöket, és átadja nekik a szükséges adatokat a csomagbrokerből. Néha különböző megoldásokat alkalmaznak a hálózaton. Az Enterprise Management Associates (EMA) által végzett felmérés adatai azt mutatják, hogy a vállalati megoldások 32%-a nem terhelt eléggé, vagyis a kihasználtságuk 50% alatt van. Az eszközök központosítása és a terheléselosztás lehetővé teszi az erőforrások egyesítését és a kihasználtság növelését, miközben kevesebb eszközt használ. Gyakran késleltetheti további eszközök beszerzését, amíg a kihasználtsági arány elég magas nem lesz.
3. példa – hibaelhárítás a változások engedélyezésének (Change Board permissions) csökkentése/eliminálása érdekében.
Miután a láthatósági berendezések (TAP válaszlók, NPB…) telepítve vannak a hálózatban, ritkán kell változtatásokat végezni a hálózaton. Ez lehetővé teszi, hogy optimalizálja a hibaelhárítási folyamatokat a hatékonyság növelése érdekében.
Például, miután a TAP telepítve van („telepít és elfelejti”), passzívan továbbítja az összes forgalom másolatát az NPB-nek. Ennek óriási előnye van, mivel megszünteti a legtöbb bürokratikus finomítást – az engedélyek beszerzését a hálózati változtatásokhoz. Ha csomagbrókert is telepítünk, szinte az összes szükséges adat azonnal elérhető a hibaelhárításhoz.
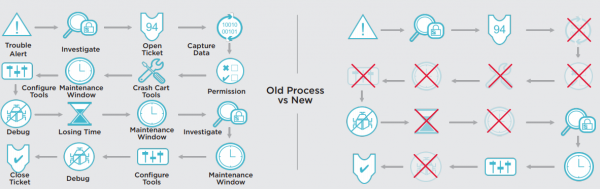
Ha nincs szükség változtatásokra, átugorhatja a változtatások jóváhagyásának lépéseit, és közvetlenül a hibakeresésre léphet. Ez az új folyamat jelentős hatással van a helyreállítási idő (MTTR - Mean Time to Repair) csökkentésére. A kutatások szerint az MTTR akár 80%-kal is csökkenthető.
4. példa – Alkalmazás intelligencia, alkalmazás szűrés és adatmaszkálás a biztonság hatékonyságának növelésére
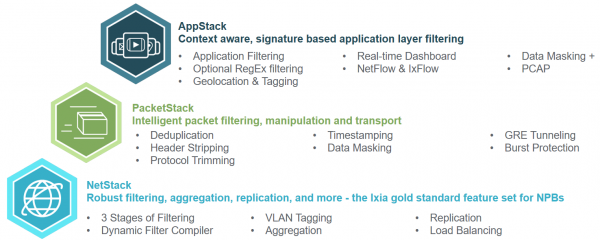
Mi az alkalmazás intelligencia (Application Intelligence)? Ez a technológia a csomagbrókerek (NPB) IXIA-jánál elérhető. Ez egy kiterjesztett funkció, amely lehetővé teszi a 2-4. szintű csomagszűrés túllépését (OSI modell) és teljes mértékben áttér a 7. szintre (alkalmazási szint). Az előnye az, hogy a felhasználók és alkalmazások viselkedéséről és helyéről szóló adatok bármilyen szükséges formátumban létrehozhatók és exportálhatók – nyers csomagok, szűrt csomagok vagy NetFlow információ (IxFlow). Az IT-osztályok felfedezhetik a rejtett hálózati alkalmazásokat, csökkenthetik a hálózati biztonsági fenyegetéseket, és csökkenthetik a hálózati leállásokat és/vagy növelhetik a hálózati teljesítményt. A jól ismert és ismeretlen alkalmazások jellemzői azonosíthatók, rögzíthetők és továbbíthatók a szakosított figyelő- és biztonsági eszközöknek.
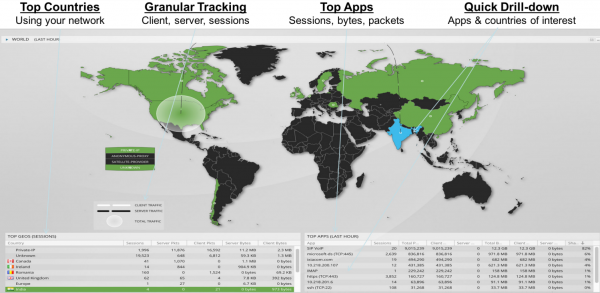
- gyanús/kevésbé ismert alkalmazások azonosítása
- gyanús viselkedés azonosítása földrajzi hely alapján, például egy felhasználó Észak-Koreából csatlakozik az FTP-jéhez szerverhez és adatokat továbbít
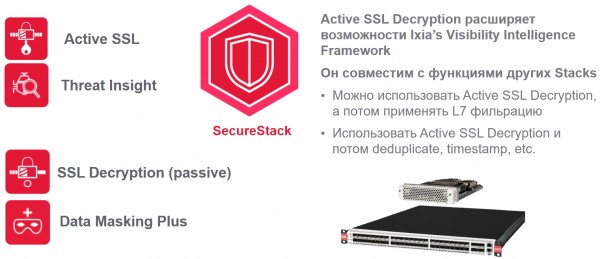
- dekódolás SSL a potenciális fenyegetések ellenőrzésére és elemzésére
- alkalmazások rossz működésének elemzése
- a forgalom mennyiségének és növekedésének elemzése az aktív erőforrás-kezelés és a bővítés előrejelzése érdekében
- a bizalmas adatok (hitelkártyák, hitelesítő adatok…) maszkálása elküldés előtt
A Visibility Intelligence funkció fizikai és virtuális (Cloud Lens Private) csomagbrókereknél, valamint nyilvános felhőkben – Cloud Lens Public – egyaránt elérhető.
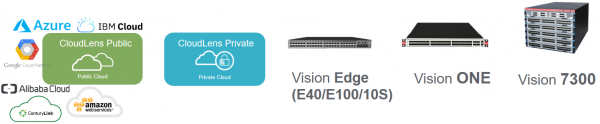
A NetStack, PacketStack és AppStack standard funkcióin kívül:
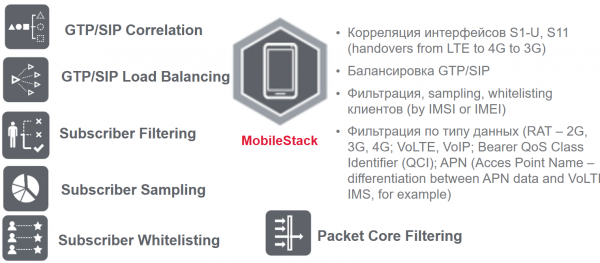
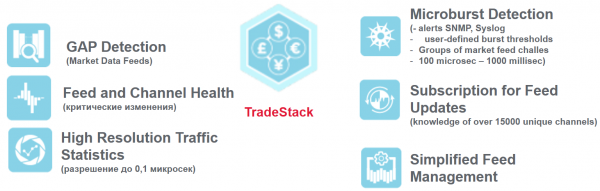
Az utóbbi időben a SecureStack biztonsági funkció is hozzá lett adva (a bizalmas forgalom feldolgozásának optimalizálására), a MobileStack (mobil szolgáltatóknak) és a TradeStack (a pénzügyi kereskedés adatainak megfigyelésére és szűrésére):
Következtetések
A hálózati láthatósági megoldások erőteljes eszközök, amelyek képesek optimalizálni a hálózati megfigyelés és biztonság architektúráját, alapvető adatok gyűjtését és cseréjét teszik lehetővé.
A felhasználási lehetőségek lehetővé teszik:
- hozzáférést biztosítani a szükséges specifikus adatokhoz diagnosztikai és hibaelhárítási célokra
- biztonsági, megfigyelési megoldásokat in-line és out-of-band módban hozzáadni vagy eltávolítani
- csökkenteni az MTTR-t
- gyors reagálást biztosítani a problémákra
- kiterjedt fenyegetéselemzést végezni
- a bürokratikus jóváhagyások többségét eltávolítani
- csökkenteni a hackeléssel járó pénzügyi következményeket, gyorsan csatlakoztatva a szükséges megoldásokat a hálózathoz és csökkentve az MTTR-t
- csökkenteni a SPAN-port konfigurálásának költségeit és munkaerejét
Forrás: habr.com
