

A hálózati infrastruktúrával kapcsolatos phishing, botnetek, csalás és bűnözői hackercsoportok nyomozásakor a Group-IB szakértői már évek óta grafikus elemzést használnak különféle kapcsolatok azonosítására. Különböző esetekben a saját adatállományaink, kapcsolati feltáró algoritmusaink és felhasználói felületeink a konkrét feladatokhoz lettek igazítva. Ezek az eszközök a Group-IB belső fejlesztései voltak, és csak a munkatársaink számára voltak elérhetők.
A hálózati infrastruktúra grafikus elemzése (hálózati grafikon) volt az első belső eszköz, amelyet minden nyilvános termékünkbe integráltunk. Mielőtt elkészítettük volna saját hálózati grafikonunkat, számos hasonló fejlesztést elemeztünk a piacon, és nem találtunk egyetlen olyan terméket sem, amely megfelelt volna a saját igényeinknek. Ebben a cikkben bemutatjuk, hogyan készült a hálózati grafikon, hogyan használjuk, és milyen nehézségekkel szembesültünk.
Dmitrij Volkov, a Group-IB technológiai igazgatója és a kiberintelligencia vezetője
Mire képes a Group-IB hálózati grafikonja?
Nyomozások
A Group-IB 2003-as alapítása óta az azonosítás, a deanonimizálás és a kiberbűnözők felelősségre vonása a legfontosabb prioritásunk. Egyetlen kiber támadás nyomozása sem jöhetett létre a támadók hálózati infrastruktúrájának elemzése nélkül. A kezdetekben ez egy meglehetősen munkaigényes „kézi feladat” volt a bűnözők azonosításához szükséges kapcsolatok keresésében: információk domainekről, IP-címekről, szerverek digitális lenyomatairól stb.
A támadók többsége arra törekszik, hogy maximálisan névtelen maradjon az interneten. Azonban, mint minden ember, ők is hibáznak. Az ilyen elemzés fő célja olyan „fehér” vagy „szürke” történelmi projekteket találni, amelyek átfedik a jelenlegi incidens során használt kártékony infrastruktúrával, amit vizsgálunk. Ha sikerül felfedezni a „fehér projekteket”, akkor a támadó megtalálása általában trivialis feladat. A „szürkéknél” azonban több időt és energiát igényel a keresés, mivel a tulajdonosok igyekeznek anonimizálni vagy eltitkolni a regisztrációs adatokat, viszont a lehetőségek még mindig elég magasak. Általában a bűnözői tevékenységük elején a támadók kevesebb figyelmet fordítanak a saját biztonságukra, és több hibát követnek el, így minél mélyebbre tudunk ásni a történelemben, annál magasabbak a sikeres nyomozás esélyei. Éppen ezért a jó történettel rendelkező hálózati grafikon rendkívül fontos eleme egy ilyen nyomozásnak. Egyszerűbben fogalmazva, minél mélyebb történeti adatokkal rendelkezik egy vállalat, annál jobb a grafikonja. Tegyük fel, hogy 5 évnyi történet segíthet feltárni mondjuk 1-2 bűncselekményt a 10-ből, míg a 15 éves történet minden tíz bűncselekmény felderítésére esélyt ad.
Adathalászat és csalás felderítése
Minden alkalommal, amikor egy gyanús adathalászatra utaló hivatkozást kapunk, automatikusan felépítjük a kapcsolódó hálózati források grafikonját, és ellenőrizzük az összes talált hosztot azonos tartalom keresésére. Ez lehetővé teszi, hogy találjunk régi adathalász weboldalakat, amelyek aktívak voltak, de ismeretlenek, valamint teljesen újakat, amelyeket jövőbeni támadásokra készítettek, de még nem használnak. Egy egyszerű példa, ami elég gyakran előfordul: találtunk egy adathalász weboldalt egy szerveren, ahol mindössze 5 weboldal található. Az összeset ellenőrizve adathalász tartalmat találunk a többi weboldalon is, így 5-öt blokkolhatunk 1 helyett.
Backend keresés
Ez a folyamat szükséges annak megállapításához, hogy hol található valójában a kártékony szerver.
A kárelhárító fórumok, adathalászati erőforrások és egyéb káros szerverek 99%-a saját proxy-szerverek mögé rejtőzik, valamint legális szolgáltatások, például a Cloudflare proxy-ja mögé. A valódi háttér ismerete nagyon fontos a nyomozások során: felfedhető a szolgáltató, akitől a szerver lefogható, lehetőség nyílik más káros projektekhez kapcsolódni.
Például, van egy adathalász weboldalad, amely a bankkártya adatok gyűjtésére szolgál, és a 11.11.11.11 IP-címhez tartozik, valamint egy kardshop, amely a 22.22.22.22 IP-címre mutat. Az elemzés során kiderülhet, hogy az adathalász oldal és a kardshop ugyanannak a hátterének közös IP-címére, például a 33.33.33.33-ra mutatnak. Ezek az ismeretek lehetővé teszik a kapcsolat kialakítását az adathalász támadások és a kártyaadatokat értékesítő kardshop között.
Események korrelációja
Amikor két különböző eseményed van (mondjuk, IDS-en) különböző kártevőkkel és különböző vezérlő szerverekkel, őket két független eseménynek tekinted. De ha jó kapcsolat van a káros infrastruktúrák között, akkor nyilvánvaló, hogy ezek nem különböző támadások, hanem egy összetett, többlépéses támadás szakaszai. És ha az egyik eseményt már egy támadócsoporthoz rendelték, akkor a másodikat is ehhez a csoporthoz lehet rendelni. Természetesen az attributions folyamat sokkal bonyolultabb, ezért kezeld az itt leírtakat, mint egyszerű példát.
Indicatorok gazdagítása
Erre nem fogunk sok figyelmet szentelni, mivel ez a grafikonok leggyakoribb felhasználási esete a kiberbiztonságban: megadsz egy indikátort, és eredményül kapsz egy tömböt a kapcsolódó indikátorokkal.
Minták azonosítása
A minták azonosítása elengedhetetlen a hatékony vadászathoz. A grafikonok nem csak az összefüggő elemek felfedezésére szolgálnak, hanem közös jellemzők azonosítására is, amelyek adott hacker csoporthoz tartoznak. Az ilyen egyedi jelek ismerete lehetővé teszi a támadók infrastruktúrájának felismerését már a felkészülési szakaszban, anélkül, hogy olyan bizonyítékok lennének, mint adathalász e-mailek vagy kártevők.
Miért hoztuk létre a saját hálózati grafikonunkat?
Ismétlem, hogy különböző szolgáltatók megoldásait vizsgáltuk meg, mielőtt arra a következtetésre jutottunk, hogy saját eszközt kell fejlesztenünk, amely képes olyan funkciókra, amelyeket egyetlen létező termék sem kínál. A létrehozása több éves munkánkat igényelte, amely alatt többször is teljesen átalakítottuk. De a hosszú fejlesztési idő ellenére még mindig nem találtunk olyan alternatívát, amely eleget tenne az igényeinknek. A saját termékünkkel végül szinte minden észlelt problémát sikerült megoldanunk a meglévő hálózati grafikonokban. Az alábbiakban részletesen megvizsgáljuk ezeket a problémákat:
Probléma
Megoldás
Hiányzik a szolgáltató, amely különböző adatgyűjteményeket kínál: domainek, passzív DNS, passzív SSL, DNS-rekordok, nyitott portok, futó szolgáltatások a portokon, fájlok, amelyek interakcióba lépnek domainnevekkel és IP-címekkel. Magyarázat. Általában a szolgáltatók különböző típusú adatokat biztosítanak, és a teljes kép összegyűjtéséhez mindenhol előfizetéseket kell vásárolni. De még így sem mindig sikerül minden adatot megszerezni: egyes passzív SSL szolgáltatók csak a megbízható CA-k által kiadott tanúsítványok adatait biztosítják, míg az önaláírt tanúsítványok lefedettsége rendkívül gyenge. Mások önaláírt tanúsítványok adatait is biztosítanak, de azokat csak a standard portokról gyűjtik.
Az összes fent említett gyűjteményt magunk összeállítottuk. Például az SSL-tanúsítványok adataihoz saját szolgáltatást írtunk, amely a megbízható CA-któl és az IPv4 tér kiterjedésének teljes átvizsgálásával gyűjti azokat. A tanúsítványokat nemcsak IP címekről, hanem az adatbázisunkban szereplő összes domainről és aldomainről is gyűjtöttük: ha van egy domain neve, például example.com és annak aldomainje, és mindezek az 1.1.1.1 IP címre oldódnak, akkor amikor megpróbálja megszerezni az SSL-tanúsítványt a 443-as porton IP, domain és az aldomain szerint, három különböző eredményt kaphat. A nyitott portok és futó szolgáltatások adatainak gyűjtéséhez a saját elosztott vizsgálati rendszert kellett létrehoznunk, mert más szolgáltatóknál a vizsgáló szerverek IP-címei gyakran „feketelistán” voltak. A mi vizsgáló szervereink is felkerülnek a „feketelistákra”, de a keresett szolgáltatások felfedezése nagyobb sikerrel jár, mint azok esetében, akik csak annyi portot akarnak vizsgálni, amennyit csak tudnak, és árusítják az ezekhez az adatokhoz való hozzáférést.
Nincs hozzáférés a teljes történelmi rekordok adatbázisához. Magyarázat. Minden normális szolgáltató rendelkezik egy jó felhalmozott történelemmel, de természetes okokból kifolyólag a teljes történelmi adatokhoz, mint ügyfél, nem tudtunk hozzáférni. Azaz, mind a történelmet egyes rekordok, például egy domain vagy IP-cím esetében meg lehet szerezni, de nem lehet látni az egész történelem összefoglalását — pedig ez szükséges a teljes kép megértéséhez.
Annak érdekében, hogy minél több történelmi rekordot gyűjtsünk a domainekről, különböző adatbázisokat vásároltunk, számos nyílt forrást parse-oltunk, amelyek ezzel a történelemmel rendelkeztek (szerencsére ilyenből sok volt), és megállapodtunk a domainregisztrátorokkal. Minden frissítést a saját gyűjteményeinkben természetesen a változások teljes történetével tárolunk.
Minden meglévő megoldás lehetővé teszi a grafikon kézi építését. Magyarázat. Tegyük fel, hogy sok előfizetést vásárolt különböző adat szolgáltatóktól (ezeket általában „továbbfejlesztőknek” nevezik). Amikor grafikonra van szüksége, kézzel adja meg az utasítást, hogy építse ki a szükséges elemből a kapcsolatokat, majd a megjelenő elemek közül kiválasztja a szükségeseket, és megadja az utasítást, hogy építse ki a kapcsolatokat tőlük, és így tovább. Ebben az esetben az, hogy milyen jól épül fel a grafikon, teljes mértékben az ember felelőssége.
Automatikus grafikonépítést valósítottunk meg. Azaz, ha grafikont kell felépítenie, a kapcsolatokat az első elemtől automatikusan építik ki, majd az összes további elemtől is. A szakember csak megadja a mélységet, amelyből a grafikont fel kell építeni. Az automatikus grafikonépítés folyamata egyszerű, de más szolgáltatók nem valósítják meg, mert hatalmas mennyiségű irreleváns eredményt ad, és ezt a hátrányt nekünk is figyelembe kellett venni (lásd alább).
Számos irreleváns eredmény a hálózati elemek grafikonjának problémája. Magyarázat. Például egy „rossz domain” (amely támadásban részt vett) kapcsolatban áll egy szerverrel, amelyhez az utolsó 10 év alatt 500 másik domain csatlakozik. Manuális hozzáadás vagy automatikus grafikonépítés esetén mindez a 500 domain is meg kell, hogy jelenjen a grafikonon, bár semmi közük a támadáshoz. Vagy például ellenőriz egy IP-indikátort a biztonsági szállítótól kapott jelentésből. Ezek a jelentések általában jelentős késéssel jelennek meg, és gyakran egy évet vagy annál többet ölelnek fel. valószínű, hogy abban a pillanatban, amikor a jelentést olvassa, a szerver ezen IP címmel már másoknak van bérbe adva más kapcsolatokkal, és a grafikonépítés ismét irreleváns eredményekhez vezet.
Olyan rendszert képeztünk ki, amely képes felismerni az irreleváns elemeket ugyanazzal a logikával, ahogyan szakértőink manuálisan. Például ellenőriz egy rossz domaint, a példát.com-ot, amely jelenleg az 11.11.11.11 IP-ra oldódik, míg egy hónappal ezelőtt a 22.22.22.22 IP-ra. Az 11.11.11.11 IP-hez, a példát.com mellett, egy példa.ru domain is kapcsolódik, míg a 22.22.22.22 IP-hez 25 ezer másik domain tartozik. A rendszer, akárcsak az ember, érti, hogy az 11.11.11.11 valószínűleg egy dedikált szerver, és mivel a példa.ru hasonlít a példa.com-ra, nagy valószínűséggel kapcsolódnak, így a grafikonon kell lenniük; míg a 22.22.22.22 IP megosztott hosztinghoz tartozik, így nem szükséges az összes domainjét a grafikonra hozni, ha nincsenek más kapcsolatok, amelyek azt mutatják, hogy valamelyik a 25 ezer domain közül szintén a grafikonra kellene kerüljön (például példa.net). Mielőtt a rendszer megértené, hogy a kapcsolatokat meg kell szakítani, és nem szabad néhány elemet a grafikonra hozni, számos tulajdonságot figyelembe vesz az elemek és a klaszterek kapcsán, amelyekbe ezek az elemek egyesülnek, valamint a jelenlegi kapcsolatok szilárdságát. Például, ha a grafikonon van egy kis klaszter (50 elem), amelybe a rossz domain is beletartozik, és van egy másik nagy klaszter (5000 elem), valamint a két klaszter kapcsolatban áll egy nagyon gyenge szilárdságú (súlyozott) kapcsolattal, akkor ez a kapcsolat megszakad, és a nagy klaszter elemei eltávolításra kerülnek. De ha sok és fokozatosan erősödő kapcsolat van a kis és nagy klaszter között, akkor ebben az esetben a kapcsolat nem szakad meg, és a grafikonon az összes szükséges elem marad mindkét klaszterből.
A szerver vagy domain kezelésének időtartama nem vehető figyelembe. Magyarázat. A „rossz domain”-ek regisztrálási időtartama előbb-utóbb lejár, és újra megvásárolják őket rosszindulatú vagy legális célokra. Még a bulletproof-hoszting szolgáltatóknál is a szervereket különböző hackerek bérlik ki, ezért kritikus fontosságú tudni és figyelembe venni azt az időtartamot, amikor egy adott domain/szerver egyetlen tulajdonos kezelésében volt. Gyakran találkozunk olyan helyzettel, amikor a szerver IP címe 11.11.11.11 jelenleg C&C-ként működik egy banki bot számára, de még két hónappal ezelőtt a Ransomware irányította. Ha a kapcsolatot úgy próbáljuk felépíteni, hogy nem vesszük figyelembe a tulajdonlási időszakokat, úgy tűnik, hogy kapcsolat van a banki bot hálózatot kezelő tulajdonosok és a zsarolóprogramok között, pedig valójában nem így van. A munkánk során ez a hiba kritikus.
Megtanítottuk a rendszert, hogy meghatározza a tulajdonlási intervallumokat. A domaineknél ez viszonylag egyszerű, hiszen a whois adatbázisban gyakran szerepelnek a regisztráció kezdeti és lejárati dátumai, és amikor van teljes történet a whois változásairól, az intervallumok pontosan meghatározhatók. Amikor egy domain regisztrációs ideje még nem járt le, de a kezelése más tulajdonosokhoz került, azt is nyomon lehet követni. Az SSL tanúsítványok esetén nincs ilyen probléma, hiszen az egyszer kiadásra kerül, nem hosszabbítható meg és nem vihető át. De az önaláírt tanúsítványok esetéből nem szabad megbízni a tanúsítvány érvényességi időtartamában feltüntetett dátumokban, mert egy SSL tanúsítványt ma is generálhatunk, az érvényesség kezdő dátumát pedig 2010-re is beállíthatjuk. A legnehezebb a szerverek tulajdonlási intervallumainak meghatározása, mivel a bérleti időpontokkal és időtartammal csak a hoszting szolgáltatók rendelkeznek. Az általunk használt portscan és a portokon futó szolgáltatások lenyomatának készítése segített abban, hogy a lehető legpontosabban tudjuk meghatározni, mikor változott meg a szerver tulajdonosa.
Kevés a kapcsolat. Magyarázat. Jelenleg problémátlan akár ingyen is listát szerezni azokról a domainekről, amelyek whois adatbázisában megadott egy adott e-mail cím szerepel, vagy megtudni az összes domaint, amely egy adott IP-címhez volt kapcsolódva. De ha hackerekről van szó, akik mindent megtesznek, hogy ne lehessen őket könnyen nyomon követni, további „trükkökre” van szükség, hogy új jellemzőket találjunk és új kapcsolatokat építsünk ki.
Sok időt töltöttünk azzal, hogy kutatásokat végezzünk arról, hogyan lehet adatokat kinyerni, amelyek normál módon nem elérhetők. Nem tudjuk elmondani, hogyan működik ez, érthető okokból, de bizonyos körülmények között a hackerek domain nevek regisztrálásakor vagy szerverek bérlése és beállítása során hibákat követnek el, amelyek lehetővé teszik az e-mail címek, hackerek álneveinek és háttér címeknek a megismerését. Minél több kapcsolatot bányászik, annál pontosabb gráfokat lehet építeni.
Hogyan működik a gráfunk
A hálózati gráf használatának megkezdéséhez be kell írni a keresősávba egy domaint, IP-címet, e-mailt vagy SSL tanúsítvány lenyomatot. Három feltétel áll fenn, amelyeket az elemző irányíthat: idő, lépések mélysége és tisztítás.

Idő
Idő – a keresett elem, amelyet rosszindulatú célokra használtak, dátuma vagy intervalluma. Ha ezt a paramétert nem adjuk meg, a rendszer önállóan meghatározza az utolsó birtoklási időszakot. Például július 11-én az Eset vállalat közzétette arról, hogy a Buhtrap hogyan használja a 0-napos exploitet kiberkémkedésre. A jelentés végén 6 indikátor található. Az egyik, a secure-telemetry[.]net újra lett regisztrálva július 16-án. Tehát, ha a gráfot július 16-a után építi, akkor irreleváns eredményeket fog kapni. De ha megadja, hogy ez a domain ezen dátum előtt került felhasználásra, akkor 126 új domain és 69 IP-cím kerül a gráfba, amelyek nem szerepelnek az Eset jelentésében:
- ukrfreshnews[.]com
- unian-search[.]com
- vesti-world[.]info
- runewsmeta[.]com
- foxnewsmeta[.]biz
- sobesednik-meta[.]info
- rian-ua[.]net
- és mások.
A hálózati indikátorokon kívül azonnal megtaláljuk a kapcsolatokat a rosszindulatú fájlokkal, amelyek kapcsolatban álltak ezzel az infrastruktúrával, és azok a címkék, amelyek azt sugallják számunkra, hogy Meterpretert, AZORultot használtak.
A legcsodálatosabb dolog az, hogy az eredményt egy másodpercen belül megkapja, és már nem kell napokat töltenie az adatok elemzésével. Kétségtelen, hogy ez a megközelítés néha többszörösen lerövidíti a nyomozási időt, ami gyakran kritikus.
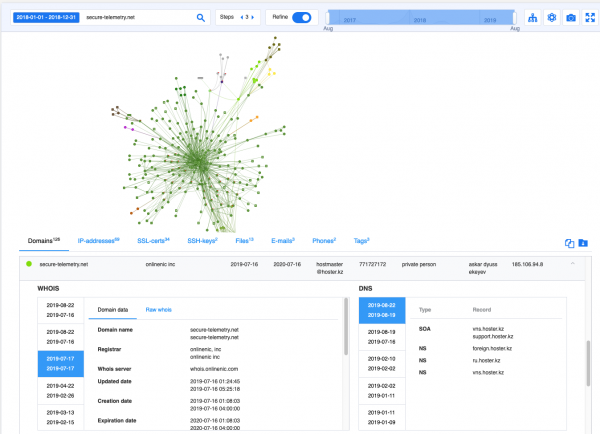
A lépések száma vagy a rekurzió mélysége, amellyel a gráf épülni fog
Alapértelmezés szerint a mélység 3. Ez azt jelenti, hogy a keresett elemtől minden közvetlenül kapcsolódó elemet megtalálnak, majd minden új elemből új kapcsolatok épülnek más elemekhez, és az új elemekből, amelyek az előző lépésből származtak, új elemek származnak.
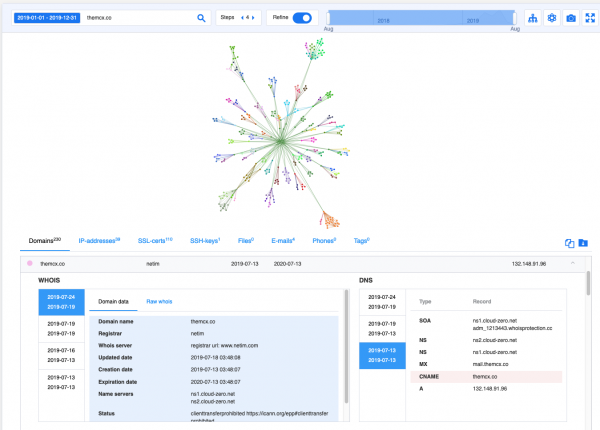
Vegyünk egy példát, ami nem kapcsolódik az APT és 0-day exploitokhoz. Nemrég a Habr-on egy érdekes csalásról írtak, amely a kriptovalutákhoz kapcsolódik. A jelentésben említik a domaint — themcx[.]co, amelyet a csalók használnak a Miner Coin Exchange állítólagos csereoldalának hosztolására, és phone-lookup[.]xyz-t, a forgalom vonzására.
A leírásból világossá válik, hogy a séma egy eléggé nagy infrastruktúrát igényel a csalásos erőforrások forgalmának generálásához. Úgy döntöttünk, hogy megnézzük ezt az infrastruktúrát, és 4 lépésben felépítünk egy gráfot. Az eredmény egy 230 domainből és 39 IP-címből álló gráf lett. Ezután a domaineket 2 kategóriára osztjuk: azok, amelyek hasonlítanak a kriptovalutákkal foglalkozó szolgáltatásokra, és azok, amelyeket telefonellenőrző szolgáltatásokon keresztül forgalom generálására használnak:
Kriptovalutához kapcsolódó
Telefonellenőrző szolgáltatásokhoz kapcsolódó
coinkeeper[.]cc
caller-record[.]site.
mcxwallet[.]co
phone-records[.]space
btcnoise[.]com
fone-uncover[.]xyz
cryptominer[.]watch
number-uncover[.]info
Tisztítás
Alapértelmezés szerint a "Gráf tisztítása" opció be van kapcsolva, és minden irreleváns elem eltávolításra kerül a gráfból. Egyébként ezt az opciót az összes korábbi példában használtuk. Megértem a természetes kérdést: hogyan biztosítsuk, hogy ne tűnjön el valami fontos? A válasz: azok számára, akik szeretik manuálisan építeni a gráfokat, az automatizált tisztítást ki lehet kapcsolni, és a lépések számát 1-re lehet állítani. Ezután az elemző képes lesz a szükséges elemekkel kiegészíteni a gráfot, és eltávolítani az irreleváns elemeket a feladat céljainak megfelelően.
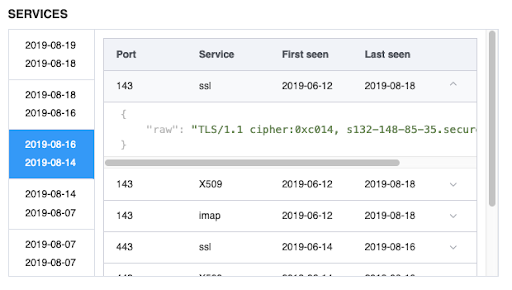
Már a gráfon az elemzők számára elérhetővé válnak a whois, DNS, valamint az nyitott portok és az azokhoz kapcsolódó szolgáltatások változásai.
Pénzügyi phishing
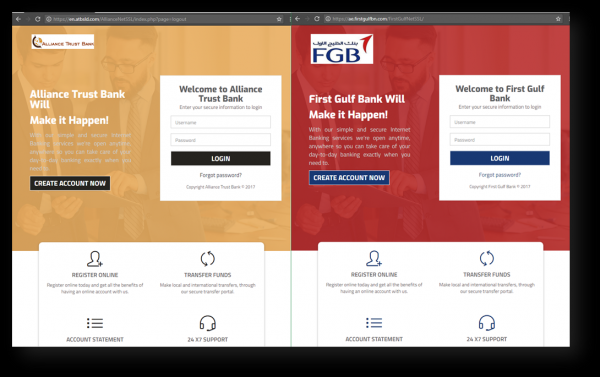
Kutatást végeztünk egy APT-csoport tevékenységeiről, amely az évek során phishing támadásokat hajtott végre különböző bankok ügyfelei ellen különböző régiókban. E csoport jellegzetessége a valós bankok nevéhez nagyon hasonló domainek regisztrálása volt, és a phishing oldalak nagy része azonos dizájnnal rendelkezett, a különbségek csupán a bankok neveiben és logóiban voltak.
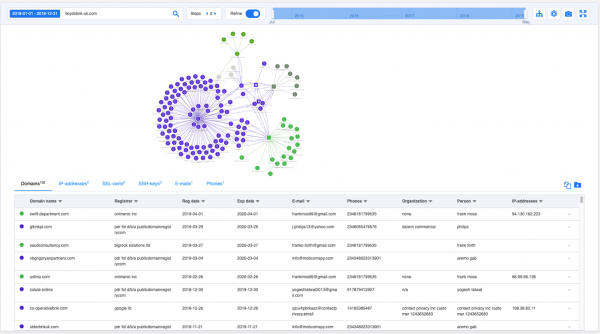
Ebben az esetben nagy segítséget nyújtott az automatizált gráf-analízis. Az egyik domainjük – lloydsbnk-uk[.]com – alapján néhány másodpercen belül felépítettünk egy háromlépcsős gráfot, amely több mint 250 olyan rosszindulatú domaint tárt fel, amelyeket ez a csoport 2015 óta használt, és még mindig használ. Néhány közülük már bankok által megvásárolt, de a korábbi feljegyzésekből látszik, hogy korábban a támadók nevére lettek regisztrálva.
Az érthetőség kedvéért az ábrán egy kétlépcsős gráf látható.
Figyelemre méltó, hogy már 2019-ben a támadók némileg megváltoztatták taktikájukat, és nemcsak banki domaineket kezdtek regisztrálni webes adathalászathoz, hanem különböző tanácsadó cégek domaineit is a phishing levelek küldésére. Például, a domainek swift-department.com, saudconsultancy.com, vbgrigoryanpartners.com.
Cobalt gang
2018 decemberében a Cobalt hacker csoport, amely a bankokra irányuló célzott támadásokra specializálódott, levelezést folytatott a Kazah Nemzeti Bank nevében.
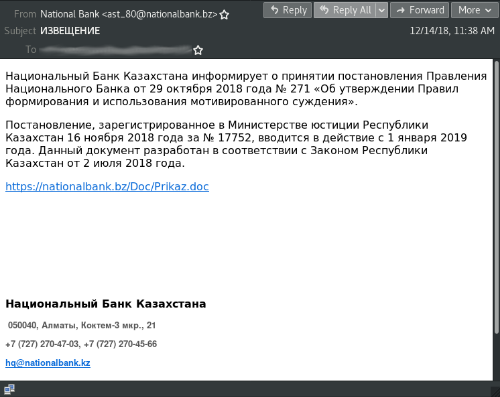
A levelek tartalmaztak hivatkozásokat az hXXps://nationalbank.bz/Doc/Prikaz.doc-ra. A letölthető dokumentum tartalmazott egy makrót, amely powershellt indít, amely megpróbálja letölteni és végrehajtani a fájlt az hXXp://wateroilclub.com/file/dwm.exe a %Temp%einmrmdmy.exe útvonalon. A fájl %Temp%einmrmdmy.exe alias dwm.exe - CobInt indító, amely a hXXp://admvmsopp.com/rilruietguadvtoefmuy szerverrel való interakcióra van beállítva.
Képzelje el, hogy nincs lehetősége ezeket a phishing leveleket megkapni és teljes körű elemzést végezni a rosszindulatú fájlokon. A nationalbank[.]bz rosszindulatú domain gráfja azonnal megmutatja a kapcsolatokat más rosszindulatú domainekkel, attribútumokat rendel a csoportra, és megmutatja, hogy milyen fájlokat használtak a támadás során.
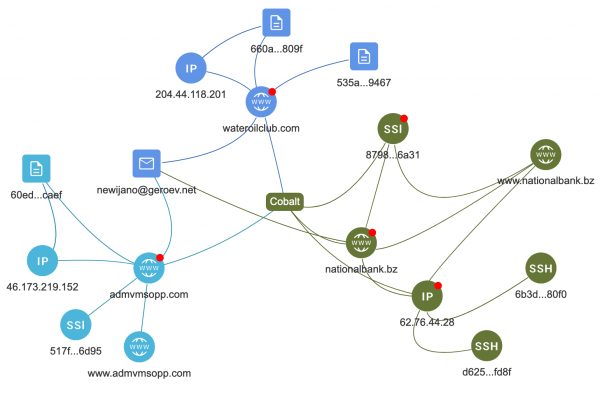
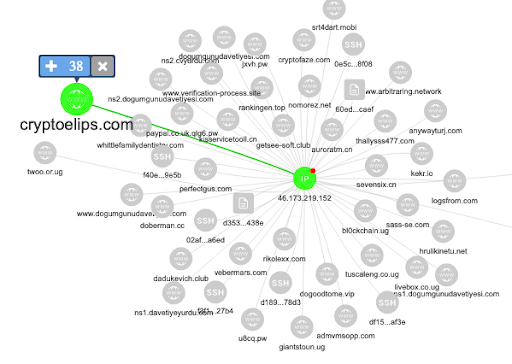
Vessük bele ezt a gráf IP-címét, 46.173.219[.]152, és építsünk egy gráfot róla egy lépésben, kapcsoljuk ki a tisztítási folyamatot. Ezzel 40 domain kapcsolódik, például a bl0ckchain[.]ug.
paypal.co.uk.qlg6[.]pw
cryptoelips[.]com
A domainek nevei alapján úgy tűnik, hogy csalási sémákban használják őket, de a tisztítási algoritmus megértette, hogy ehhez a támadáshoz nincs közük, és ezért nem hozta őket a gráfra, ami jelentősen könnyíti az elemzési és attribúciós folyamatot.
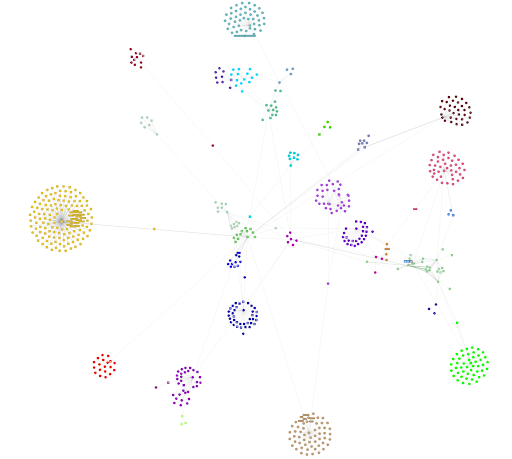
Ha újból felépítjük a gráfot a nationalbank[.]bz alapján, de kikapcsoljuk a gráf tisztító algoritmusát, akkor több mint 500 elem kerül bele, és ezek nagy része sem a Cobalt csoporthoz, sem a támadásaikhoz nem kapcsolódik. Az alábbiakban példa látható egy ilyen gráfról:
Zárás
Több év finomhangolása, valós nyomozati tesztelése, fenyegetéskutatás és támadók elleni vadászat után nemcsak egy egyedülálló eszközt sikerült létrehoznunk, hanem megváltoztatni is a szakértők hozzáállását a cégen belül. Kezdetben a technikai szakértők teljes ellenőrzést szerettek volna a gráf felépítési folyamatán. Nagyon nehéz volt őket meggyőzni arról, hogy az automatikus gráfelépítés jobban végezheti el ezt a feladatot, mint egy több éves tapasztalattal rendelkező ember. Az idő és a gráf kibocsátott eredményeinek többszöri „kézi” ellenőrzése mindent eldöntött. Most szakértőink nemcsak bíznak a rendszerben, hanem a rendszer által nyújtott eredményeket is felhasználják a napi munkájuk során. Ez a technológia minden rendszerünkben működik, és lehetővé teszi bármilyen típusú fenyegetés felismerését. A gráf kézi elemzéséhez készült interfész minden Group-IB termékbe be van építve, és jelentősen kibővíti a kiberbűnözés ellenes vadászat lehetőségeit. Ezt ügyfeleink szaktudói által benyújtott visszajelzések is megerősítik. Mi pedig folytatjuk a gráf adatainak gazdagítását és új algoritmusok fejlesztését, amelyek mesterséges intelligenciát használnak a lehető legpontosabb hálózati gráf létrehozásához.
Forrás: habr.com
