

Az egyik gyakran előforduló támadástípus a rosszindulatú folyamat létrehozása teljesen ártalmatlan folyamatok között. Gyanús lehet a végrehajtási fájlhoz vezető út: a rosszindulatú programok gyakran az AppData vagy a Temp mappákat használják, ami nem jellemző a legitim programokra. Igazságos megjegyezni, hogy néhány automatikus frissítő eszköz az AppData mappában fut, így a végrehajtási helyének ellenőrzése önmagában nem elegendő a program rosszindulatúságának megállapításához.
A jogosultság további tényezője a kriptográfiai aláírás: sok eredeti programot a gyártó ír alá. Az aláírás hiányát lehet használni gyanús autóindítási elemek azonosításának módszereként. De ismét, léteznek rosszindulatú programok, amelyek ellopott tanúsítványt használnak saját maguk aláírásához.
Ellenőrizni lehet a kriptográfiai MD5 vagy SHA256 hashek értékét is, amelyek korábban felfedezett rosszindulatú programokkal is megfelelhetnek. Statisztikai elemzést végezhetünk a program jeleinek áttekintésével (Yara szabályok vagy antivírus termékek használatával). Van még dinamikai elemzés is (a program futtatása biztonságos környezetben, és a tevékenységének nyomon követése) és visszafejtés.
Számos jele lehet a rosszindulatú folyamatnak. Ebben a cikkben elmondjuk, hogyan lehet bekapcsolni a megfelelő események auditálását a Windows rendszerében, és áttekintjük azokat a jeleket, amelyekre a beépített szabály támaszkodik a gyanús folyamatok azonosításához. Az InTrust egy a strukturálatlan adatok gyűjtésére, elemzésére és tárolására, amely már több száz előre beállított reakciót tartalmaz különböző támadástípusokra.
A program indításakor betöltődik a számítógép memóriájába. A végrehajtási fájl számítógépes utasításokat és segédbibliotékákat (például *.dll) tartalmaz. Amikor a folyamat már elindult, további szálakat hozhat létre. A szálak lehetővé teszik a folyamat számára, hogy egyszerre különböző utasítási halmazokat hajtson végre. Számos módja van a rosszindulatú kód behatolásának a memóriába és elindításának, nézzük meg ezek közül néhányat.
A legegyszerűbb módja a kártékony folyamat elindításának, ha a felhasználót arra kényszerítjük, hogy közvetlenül indítsa el (például egy e-mail mellékletből), majd a RunOnce kulcs segítségével elindítjuk a számítógép minden egyes indításakor. Ide tartozik az „fájl nélküli” rosszindulatú szoftver is, amely PowerShell szkripteket tárol a rendszerleíró adatbázis kulcsaiban, amelyek egy trigger alapján végrehajtásra kerülnek. Ilyen esetben a PowerShell szkript a kártékony kódot jelenti.
A kártékony szoftver nyílt indításának problémája az, hogy ez egy ismert módszer, amelyet könnyű észlelni. Néhány kártevő ravaszabb módszereket alkalmaz, például más folyamatot használ arra, hogy a memóriában végrehajtható legyen. Ennek következtében a folyamat létrehozhat egy másik folyamatot egy adott számítógépes utasítás végrehajtásával, és megadhatja a futtatható fájlt (.exe) a végrehajtásra.
A fájlt meg lehet adni teljes úton (például C:Windowssystem32cmd.exe) vagy rövidített úton (például cmd.exe). Ha az eredeti folyamat nem biztonságos, lehetővé teszi illegitim programok futtatását. A támadás így nézhet ki: a folyamat elindítja a cmd.exe-t anélkül, hogy megadná a teljes utat, a támadó pedig elhelyezi a saját cmd.exe fájlját oly módon, hogy a folyamat azt először indítsa el a jogszerű előtt. Miután a kártékony program elindult, az viszont elindíthat egy jogszerű programot (például C:Windowssystem32cmd.exe), hogy az eredeti program megfelelően működhessen.
A korábbi támadás egyik fajtája a DLL-injektálás egy jogszerű folyamatba. Amikor a folyamat elindul, megtalálja és betölti azokat a könyvtárakat, amelyek bővítik a funkcionalitását. A DLL-injektálással a támadó egy kártékony könyvtárat hoz létre ugyanazzal a névvel és API-val, mint a jogszerű. A program betölti a kártékony könyvtárat, amely viszont betölti a jogszerűt, és szükség esetén műveletek végrehajtására hivatkozik rá. A kártékony könyvtár proxy szerepet kezd betölteni a jó könyvtár számára.
Egy másik módja a rosszindulatú kód memóriába történő elhelyezésének, hogy beillesztjük egy már futó, nem biztonságos folyamatba. A folyamatok különböző forrásokból nyernek adatokat — olvasnak a hálózatról vagy fájlokból. Általában ellenőrzik, hogy az adatok legitimek-e. De egyes folyamatoknak nem megfelelő védelmük van az utasítások végrehajtása közben. Ilyen támadás esetén nincs lemezen könyvtár vagy végrehajtható fájl a rosszindulatú kóddal. Minden memóriafagyasztva tárolódik a kihasználható folyamattal együtt.
Most nézzük meg, hogyan lehet aktiválni az ilyen események gyűjtését a Windows rendszeren, valamint az InTrust szabályt, amely védekezik az ilyen fenyegetések ellen. Először aktiváljuk a InTrust kezelő konzolon keresztül.
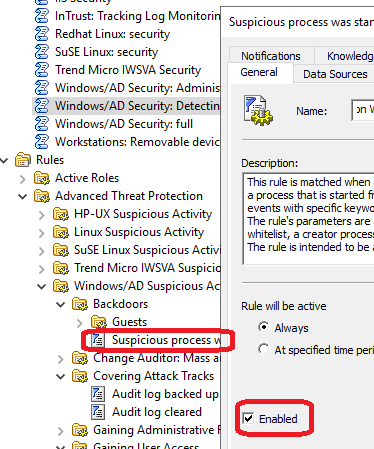
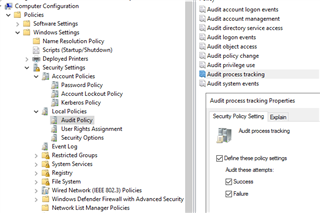
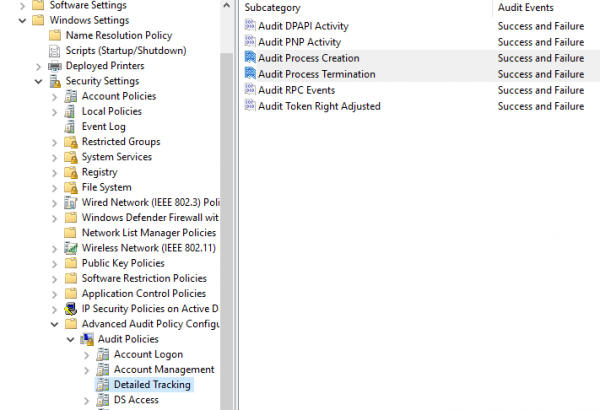
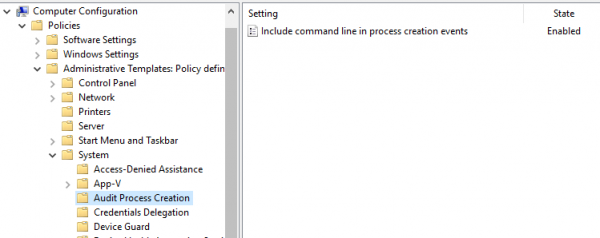
A szabály az Windows operációs rendszer folyamatainak nyomon követésére szolgáló lehetőségeit használja. Sajnos ezeknek az eseményeknek a gyűjtése nem nyilvánvaló. Három különböző csoportházirend-beállítást kell megváltoztatni:
Számítógép konfiguráció > Házirendek > Windows beállítások > Biztonsági beállítások > Helyi házirendek > Audit politikák > Audit folyamat nyomon követés
Számítógép konfiguráció > Házirendek > Windows beállítások > Biztonsági beállítások > Haladó audit politikai konfiguráció > Audit politikák > Részletes nyomon követés > Audit folyamat létrehozás
Számítógép konfiguráció > Házirendek > Adminisztratív sablonok > Rendszer > Audit folyamat létrehozás > Parancssor hozzáadása a folyamat létrehozási eseményekhez
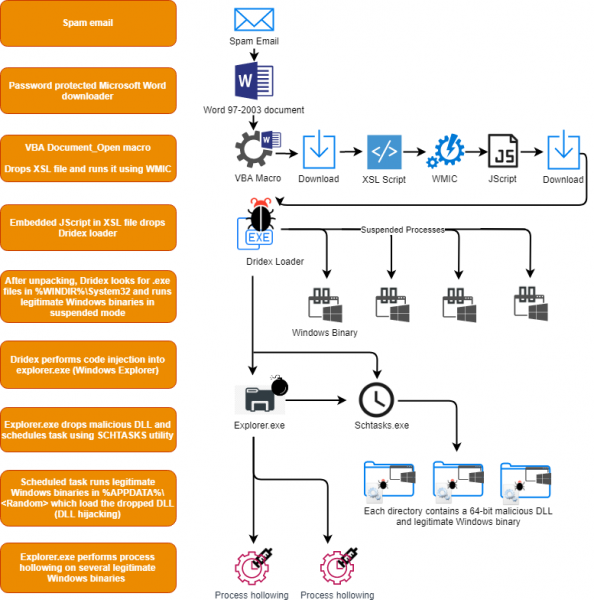
Aktiválás után az InTrust szabályai lehetővé teszik olyan korábban ismeretlen fenyegetések azonosítását, amelyek gyanús viselkedést mutatnak. Például ki lehet emelni Dridex rosszindulatú programot. Az HP Bromium projektnek köszönhetően tudjuk, hogyan működik ez a fenyegetés.
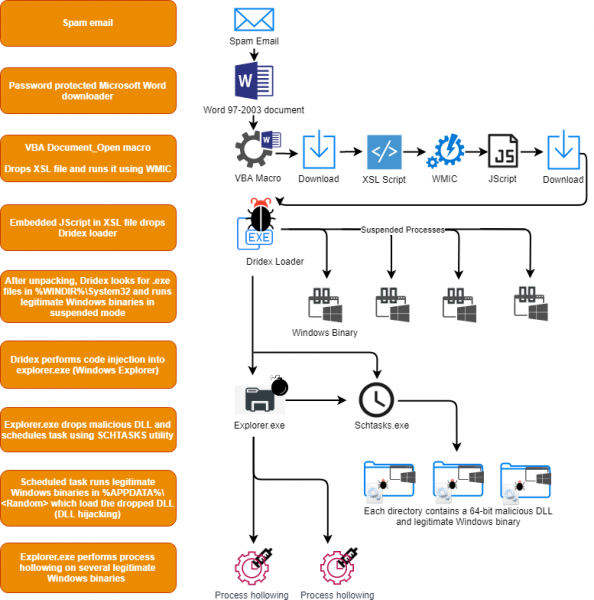
A Dridex műveleteinek láncában a schtasks.exe-t használja ütemezett feladat létrehozására. Éppen ennek a parancssori segédprogramnak a használata meglehetősen gyanús viselkedésnek számít, hasonlóan ahhoz, amikor a svchost.exe-t olyan paraméterekkel indítják, amelyek felhasználói mappákra mutatnak, vagy olyan parancsokkal, mint a «net view» vagy a «whoami». Íme egy a megfelelő :
detect:
    selection1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selection2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe /all'
            - '*net.exe view'
    condition: 1 of them
Az InTrust esetében minden gyanús viselkedés egyetlen szabályba van foglalva, mert ezek a cselekedetek nem specifikusak egy adott fenyegetésre, hanem inkább összességében gyanúsak, és 99%-ban nem túl tiszteletteljes célokra használják őket. Az ilyen típusú cselekedetek listája a következőket tartalmazza, de nem korlátozódik ezekre:
- Olyan folyamatok, amelyek szokatlan helyekről futnak, például felhasználói ideiglenes mappákból.
- Jól ismert rendszerfolyamat gyanús örökléssel - egyes fenyegetések megpróbálhatják felhasználni a rendszerfolyamatok nevét, hogy észrevétlenek maradjanak.
- Gyanús rendszergazdai eszközök végrehajtása, mint például cmd vagy PsExec, amikor helyi rendszerhitelesítő adatokat vagy gyanús öröklést használnak.
- Gyanús árnyékmásolási műveletek - a zsarolóvírusok tipikus viselkedése a rendszerek titkosítása előtt, megölik a biztonsági másolatokat:
— vssadmin.exe-n keresztül;
— WMI-n keresztül. - Teljes kulcsgyűjtemények regisztrációs dumpolása.
- A rosszindulatú kód vízszintes mozgatása távoli folyamatvégrehajtás során, például az at.exe parancs használatával.
- Gyanús helyi csoportműveletek és tartományi műveletek a net.exe használatával.
- Gyanús tűzfalszabályzások a netsh.exe segítségével.
- Gyanús ACL manipulációk.
- BITS használata az adatok exfiltrálására.
- Gyanús WMI manipulációk.
- Gyanús szkriptparancsok.
- Próbálkozások biztonságos rendszerfájlok dumpolására.
Az egyesített szabály nagyon jól működik olyan fenyegetések észlelésében, mint a RUYK, LockerGoga és más zsarolóvírusok, rosszindulatú programok és kibertámadási eszközkészletek. A szabályt az eladó tesztelte harci környezetekben, hogy minimalizálja a hamis riasztásokat. A SIGMA projektnek köszönhetően ezeknek az indikátoroknak a többsége minimális zajeseményt hoz létre.
Mivel az InTrustban ez egy figyelési szabály, válaszolhat a fenyegetésre egy válasz forgatókönyv végrehajtásával. Használhatja az egyik beépített forgatókönyvet, vagy létrehozhatja a sajátját, amelyet az InTrust automatikusan eloszt.
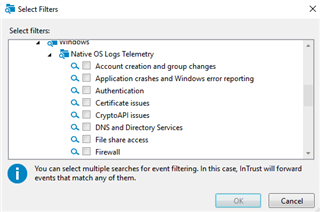
Ezenkívül ellenőrizheti az eseményhez kapcsolódó összes telemetriát: PowerShell szkripteket, folyamatok végrehajtását, ütemezett feladatok manipulálását, WMI adminisztratív aktivitást, és ezeket felhasználhatja posztmortem elemzésekhez biztonsági incidensek esetén.
Az InTrust rendelkezik számos más szabállyal, ezek közül néhány:
- A PowerShell verziócsökkentő támadás észlelés — amikor valaki szándékosan egy régebbi PowerShell verziót használ, mivel az előző verziókban nem volt auditálási lehetőség.
- A magas szintű jogosultságú bejelentkezések észlelés — amikor a meghatározott jogosultsági csoportok (például domain adminisztrátorok) tagjai véletlenül, vagy biztonsági incidens miatt interaktívan bejelentkeznek munkaállomásokra.
Az InTrust lehetővé teszi a legjobb biztonsági gyakorlatok alkalmazását előre beállított észlelési és reagálási szabályok formájában. Ha úgy gondolja, hogy valaminek másképp kell működnie — másolatot készíthet a szabályról, és az igényei szerint testreszabhatja. Pilótaelőadás vagy ideiglenes licencekkel rendelkező disztribúciók igénylésére a weboldalunkon.
Iratkozzon fel a , ahol rövid jegyzeteket és érdekes linkeket publikálunk.
Olvassa el a téma biztonságtudománnyal kapcsolatos egyéb cikkeinket:
(népszerű cikk)
Forrás: habr.com
