

Ma megvizsgáljuk az NSX Edge által kínált VPN beállítási lehetőségeket.
Általánosságban elmondható, hogy a VPN technológiákat két alapvető típusra oszthatjuk:
- Site-to-site VPN. Leggyakrabban az IPSec-et használják biztonságos alagút létrehozására, például a központi iroda hálózata és egy távoli helyszín vagy felhő közötti kapcsolat során.
- Remote Access VPN. Ez az egyes felhasználók csatlakozását szolgálja a szervezetek magánhálózataihoz VPN-kliens szoftver segítségével.
Az NSX Edge mindkét változatot lehetővé teszi.
A beállítást egy tesztállomáson végezzük, amely két NSX Edge-ből, egy Linux szerverből, amelyen a démon fut, és egy Windows laptopból áll, amely a Remote Access VPN tesztelésére szolgál.
IPsec
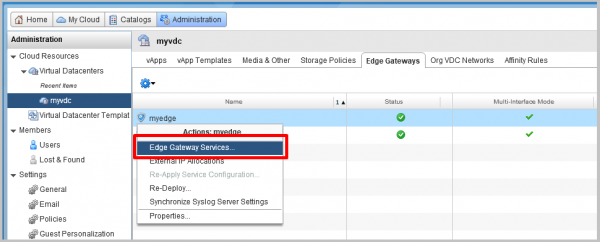
- A vCloud Director felületén lépjünk az Administration részre, és válasszuk ki a vDC-t. Az Edge Gateways fülön válasszuk ki a kívánt Edge-et, kattintsunk a jobb gombbal, és válasszuk az Edge Gateway Services lehetőséget.

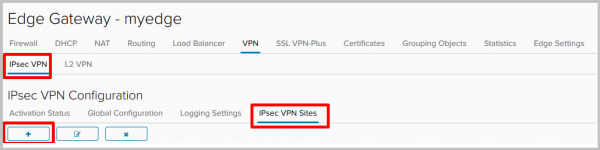
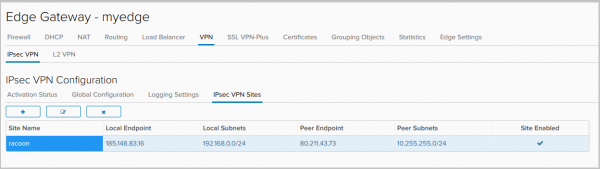
- Az NSX Edge felületén lépjünk a VPN-IPsec VPN fülre, majd az IPsec VPN Sites részhez, és kattintsunk a + gombra, hogy új helyszínt adjunk hozzá.

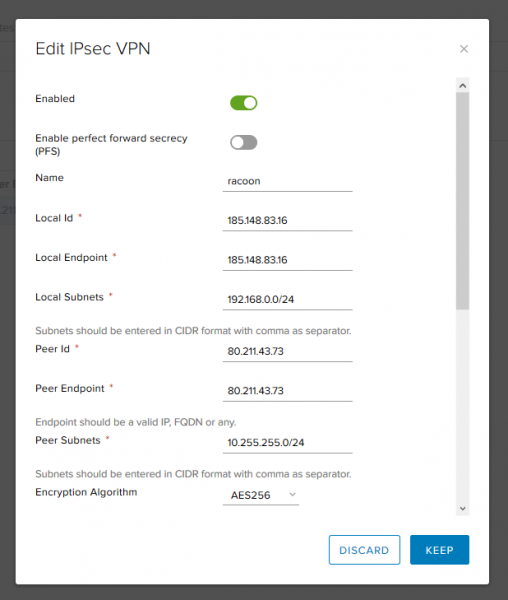
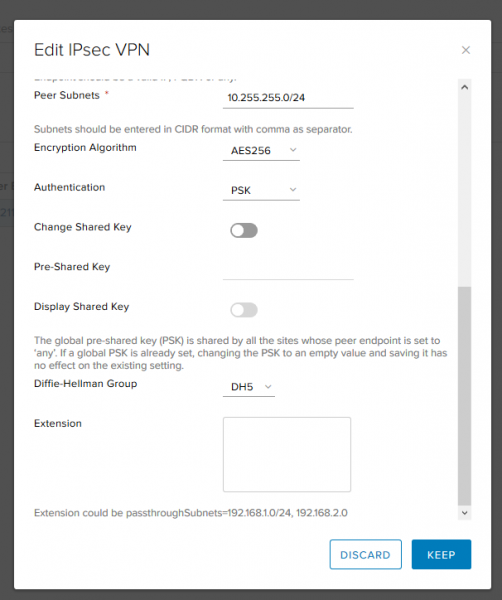
- Töltsük ki a szükséges mezőket:
- Enabled – aktiválja a távoli helyszínt.
- PFS – biztosítja, hogy minden új kriptográfiai kulcs ne legyen összefüggésben bármely korábbi kulccsal.
- Local ID és Local Endpoint– az NSX Edge külső címe.
- Local Subnets– a lokális hálózatok, amelyek IPsec VPN-t fognak használni.
- Peer ID és Peer Endpoint – a távoli helyszín címe.
- Peer Subnets – a távoli oldalon IPsec VPN-t használó hálózatok.
- Encryption Algorithm – az alagút titkosítási algoritmusa.

- Authentication – hogyan azonosítjuk a partnert. Használhatunk előre megosztott kulcsot vagy tanúsítványt.
- Pre-Shared Key – a kulcs megadása, amelyet az azonosításhoz használunk, és amelynek mindkét oldalon egyeznie kell.
- Diffie-Hellman Group – a kulcscsere algoritmus.
A szükséges mezők kitöltése után kattintsunk a Keep gombra.

- Kész.

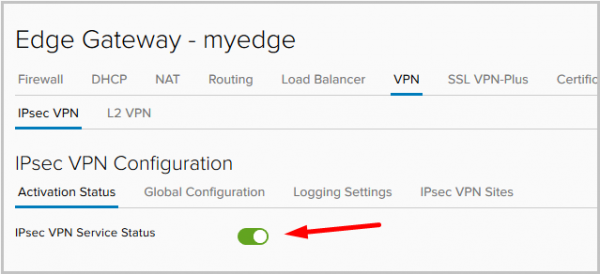
- A helyszín hozzáadása után lépjünk az Activation Status fülre, és aktiváljuk az IPsec Service-t.

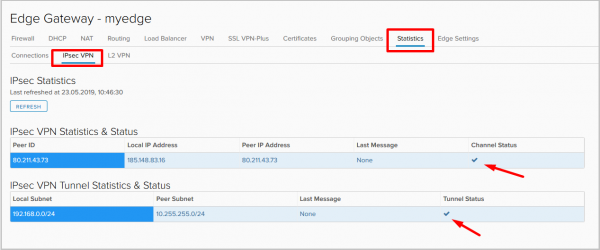
- A beállítások alkalmazása után lépjünk a Statistics –> IPsec VPN fülre, és ellenőrizzük az alagút státuszát. Látjuk, hogy az alagút felállt.

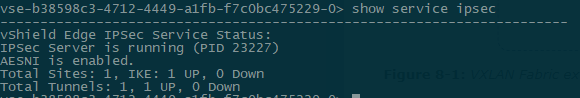
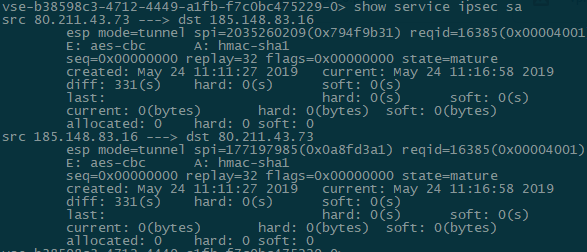
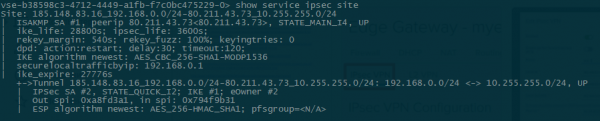
- Ellenőrizzük az alagút státuszát az Edge Gateway konzoljából:
- show service ipsec – a szolgáltatás állapotának ellenőrzése.

- show service ipsec site – a weboldal állapotával és a megállapított paraméterekkel kapcsolatos információ.

- show service ipsec sa – a Security Association (SA) állapotának ellenőrzése.

- show service ipsec – a szolgáltatás állapotának ellenőrzése.
- Kapcsolat ellenőrzése a távoli helyszínnel:
root@racoon:~# ifconfig eth0:1 | grep inet
        inet 10.255.255.1  netmask 255.255.255.0  broadcast 0.0.0.0

root@racoon:~# ping -c1 -I 10.255.255.1 192.168.0.10
PING 192.168.0.10 (192.168.0.10) from 10.255.255.1 : 56(84) bytes of data.
64 bytes from 192.168.0.10: icmp_seq=1 ttl=63 time=59.9 ms

--- 192.168.0.10 ping statisztika ---
1 csomag küldve, 1 fogadva, 0% csomagveszteség, idő 0ms
rtt min/avg/max/mdev = 59.941/59.941/59.941/0.000 ms
Konfigurációs fájlok és további parancsok a távoli Linux szerver diagnosztikájához:
root@racoon:~# cat /etc/racoon/racoon.conf log debug; path pre_shared_key "/etc/racoon/psk.txt"; path certificate "/etc/racoon/certs"; listen { isakmp 80.211.43.73 [500]; strict_address; } remote 185.148.83.16 { exchange_mode main,aggressive; proposal { encryption_algorithm aes256; hash_algorithm sha1; authentication_method pre_shared_key; dh_group modp1536; } generate_policy on; } sainfo address 10.255.255.0/24 any address 192.168.0.0/24 any { encryption_algorithm aes256; authentication_algorithm hmac_sha1; compression_algorithm deflate; } === root@racoon:~# cat /etc/racoon/psk.txt 185.148.83.16 testkey === root@racoon:~# cat /etc/ipsec-tools.conf #! /usr/sbin/setkey -f flush; spdflush; spdadd 192.168.0.0/24 10.255.255.0/24 any -P in ipsec esp/tunnel/185.148.83.16-80.211.43.73/require; spdadd 10.255.255.0/24 192.168.0.0/24 any -P out ipsec esp/tunnel/80.211.43.73-185.148.83.16/require; === root@racoon:~# racoonctl show-sa isakmp Destination Cookies Created 185.148.83.16.500 2088977aceb1b512:a4c470cb8f9d57e9 2019-05-22 13:46:13 === root@racoon:~# racoonctl show-sa esp 80.211.43.73 185.148.83.16 esp mode=tunnel spi=1646662778(0x6226147a) reqid=0(0x00000000) E: aes-cbc 00064df4 454d14bc 9444b428 00e2296e c7bb1e03 06937597 1e522ce0 641e704d A: hmac-sha1 aa9e7cd7 51653621 67b3b2e9 64818de5 df848792 seq=0x00000000 replay=4 flags=0x00000000 state=mature created: May 22 13:46:13 2019 current: May 22 14:07:43 2019 diff: 1290(s) hard: 3600(s) soft: 2880(s) last: May 22 13:46:13 2019 hard: 0(s) soft: 0(s) current: 72240(bytes) hard: 0(bytes) soft: 0(bytes) allocated: 860 hard: 0 soft: 0 sadb_seq=1 pid=7739 refcnt=0 185.148.83.16 80.211.43.73 esp mode=tunnel spi=88535449(0x0546f199) reqid=0(0x00000000) E: aes-cbc c812505a 9c30515e 9edc8c4a b3393125 ade4c320 9bde04f0 94e7ba9d 28e61044 A: hmac-sha1 cd9d6f6e 06dbcd6d da4d14f8 6d1a6239 38589878 seq=0x00000000 replay=4 flags=0x00000000 state=mature created: May 22 13:46:13 2019 current: May 22 14:07:43 2019 diff: 1290(s) hard: 3600(s) soft: 2880(s) last: May 22 13:46:13 2019 hard: 0(s) soft: 0(s) current: 72240(bytes) hard: 0(bytes) soft: 0(bytes) allocated: 860 hard: 0 soft: 0 sadb_seq=0 pid=7739 refcnt=0 - Minden készen áll, a site-to-site IPsec VPN be van állítva és működik.
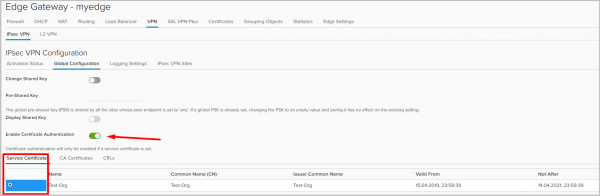
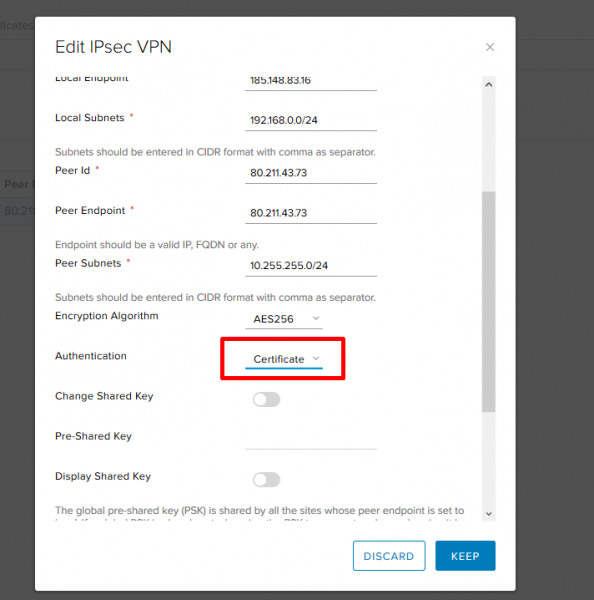
Ebben a példában PSK-t használtunk a peer hitelesítésére, de lehetőség van tanúsítvány alapú hitelesítésre is. Ehhez lépjünk a Global Configuration fülre, aktiváljuk a tanúsítvány alapú hitelesítést, és válasszuk ki a tanúsítványt.
Ezenkívül a weboldal beállításaiban módosítani kell a hitelesítési módszert.


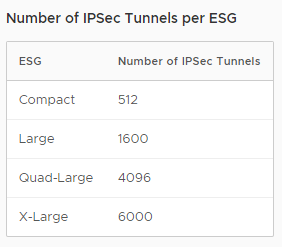
Megjegyzem, hogy az IPsec-alagútak száma a telepített Edge Gateway méretétől függ (erről olvashat bővebben az ).
SSL VPN
Az SSL VPN-Plus a Remote Access VPN egyik lehetősége. Lehetővé teszi, hogy egyes távoli felhasználók biztonságosan csatlakozzanak a magánhálózatokhoz, amelyek az NSX Edge átjáró mögött találhatók. Az SSL VPN-Plus esetén az alagút titkosítva jön létre a kliens (Windows, Linux, Mac) és az NSX Edge között.
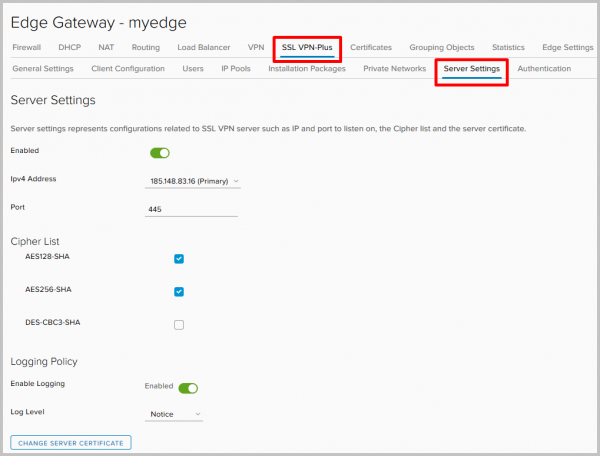
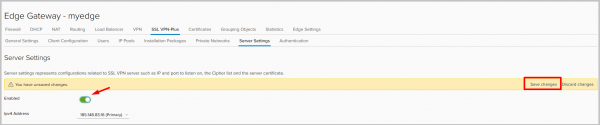
- Kezdjük a konfigurálást. Az Edge Gateway szolgáltatáskezelő panelen váltsunk az SSL VPN-Plus fülre, majd a Server Settings-re. Válasszuk ki a címet és a portot, amelyen a szerver figyelni fogja a bejövő kapcsolatokat, aktiváljuk a naplózást, és válasszuk ki a szükséges titkosítási algoritmusokat.

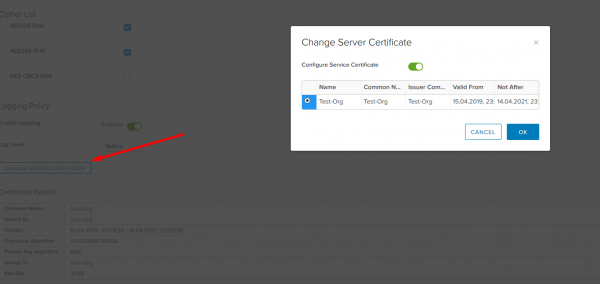
Itt módosítható a tanúsítvány is, amelyet a szerver használni fog.
- Miután minden készen áll, aktiváljuk a szervert, és ne felejtsük el elmenteni a beállításokat.

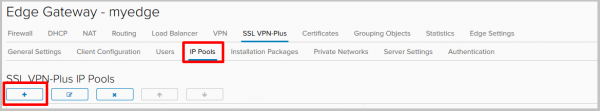
- Ezután be kell állítanunk az IP címek medencéjét, amelyeket a klienseknek kiadunk a csatlakozáskor. Ez a hálózat elkülönül minden meglévő alhálózattól az NSX környezetében, nem kell más eszközökön beállítani a fizikai hálózatban, kivéve az utakat, amelyek ide mutatnak.
Lépjünk az IP Pools fülre, és kattintsunk a + gombra.

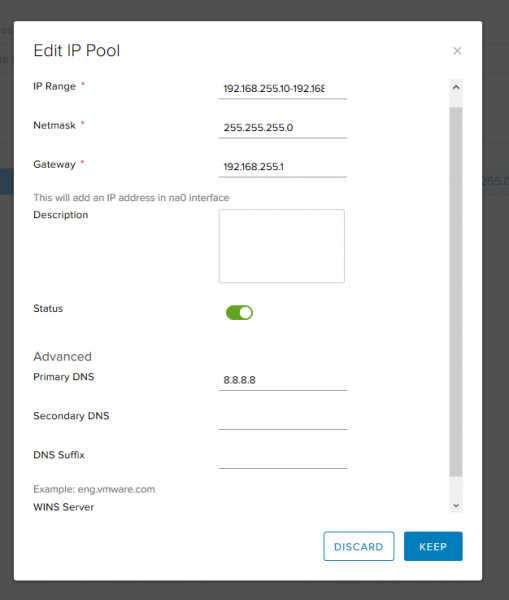
- Válasszuk ki a címeket, a hálózati maszkot és az átjárót. Itt módosíthatjuk a DNS és WINS szerverek beállításait is.

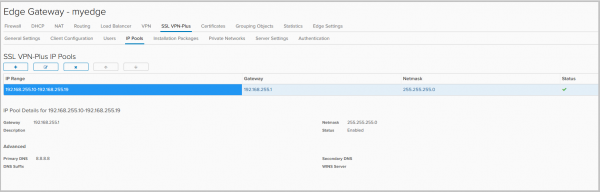
- A létrehozott medence.

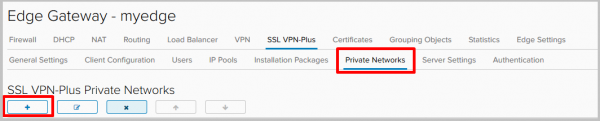
- Most adjunk hozzá hálózatokat, amelyekhez a VPN-hez csatlakozó felhasználóknak hozzáférése lesz. Lépjünk a Private Networks fülre, és kattintsunk a + gombra.
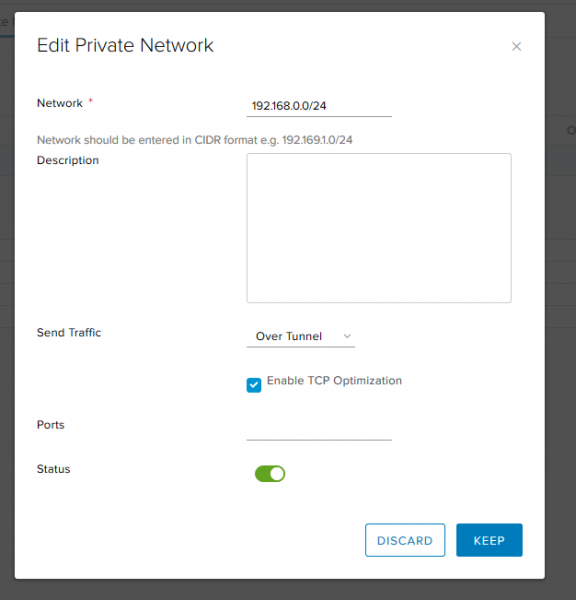
- Töltsük ki:
- Network — a helyi hálózat, amelyhez a távoli felhasználóknak hozzáférése lesz.
- Send traffic, ennek két opciója van:
— over tunnel – forgalom küldése a hálózatra alagúton keresztül,
— bypass tunnel – forgalom küldése a hálózatra közvetlenül az alagút megkerülésével. - TCP Optimalizáció engedélyezése - jelölje be, ha az over tunnel lehetőséget választotta. Ha az optimalizáció engedélyezve van, megadhatja azokat a portszámokat, amelyekhez optimalizálni szeretné a forgalmat. A megadott hálózathoz tartozó többi port forgalma nem lesz optimalizálva. Ha a portszámokat nem adja meg, az összes port forgalma optimalizálva lesz. További információkat erről a funkcióról itt olvashat .

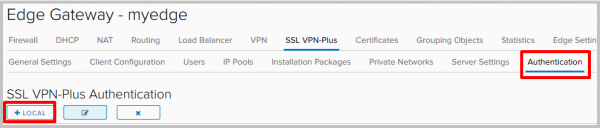
- Ezután lépjünk át a Hitelesítés fülre, és kattintsunk a + jelre. Hitelesítéshez helyi kiszolgálót fogunk használni az NSX Edge-en.

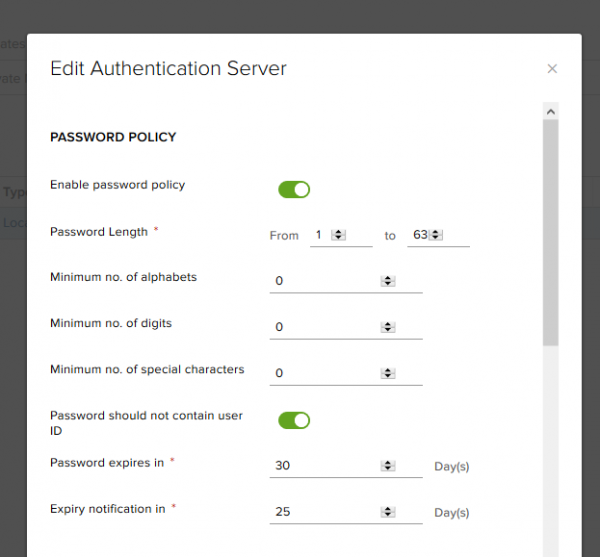
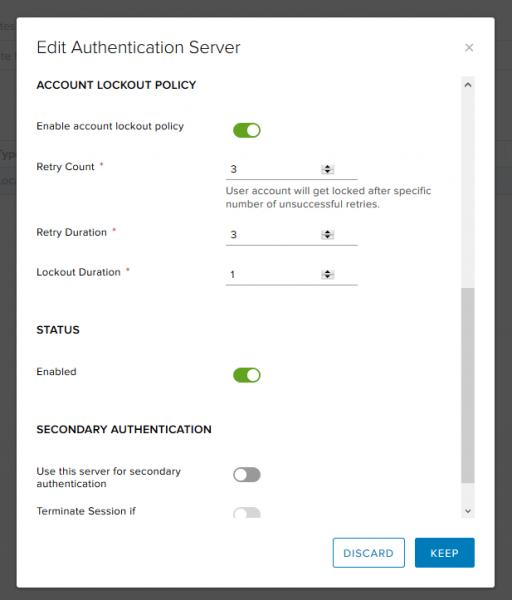
- Itt kiválaszthatjuk a jelszó generálásához szükséges irányelveket, és beállíthatjuk a felhasználói fiókok zárolásának opcióit (például a jelszó helytelen megadása utáni újrapróbálkozások számát).


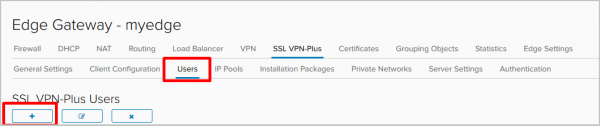
- Mivel helyi hitelesítést használunk, felhasználókat kell létrehozni.

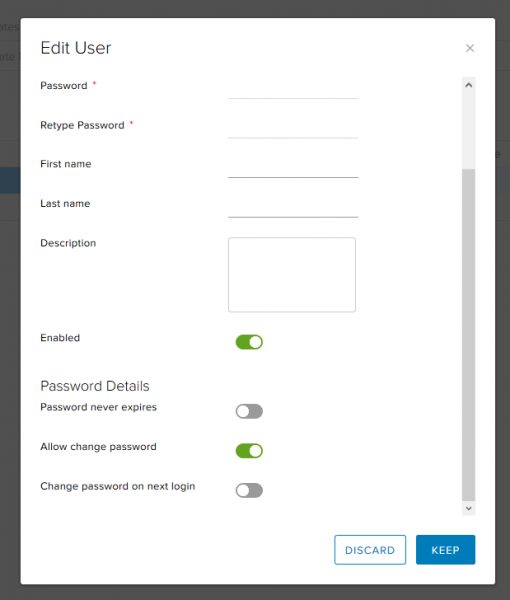
- A név és jelszó mellett például megtilthatja a felhasználónak, hogy megváltoztassa a jelszót, vagy éppen ellenkezőleg, kötelezheti őt, hogy a következő bejelentkezéskor változtassa meg a jelszavát.

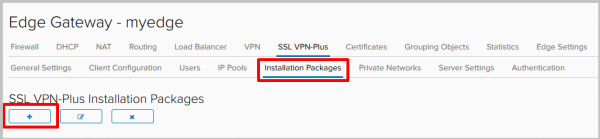
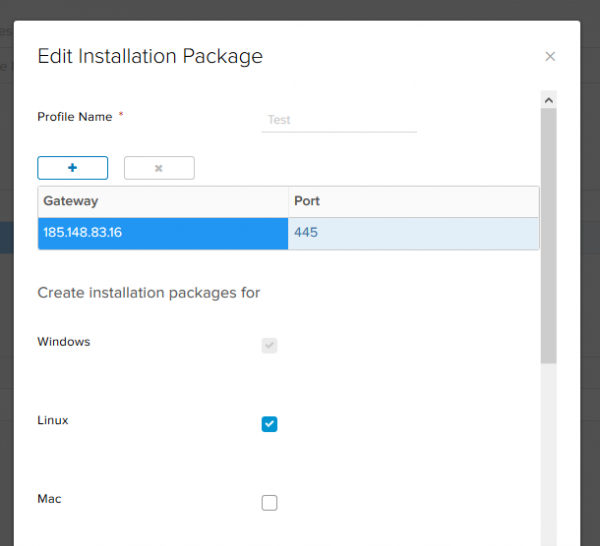
- Miután minden szükséges felhasználót hozzáadtunk, lépjünk az Telepítési csomagok fülre, kattintsunk a + gombra, és hozzuk létre a telepítőt, amely letölti az installáláshoz szükséges csomagot az távoli alkalmazott számára.

- Kattintunk a + jelre. Válasszuk ki a szerver címét és portját, amelyhez a kliens csatlakozni fog, valamint azokat a platformokat, amelyekhez telepítőcsomagot szeretnénk generálni.

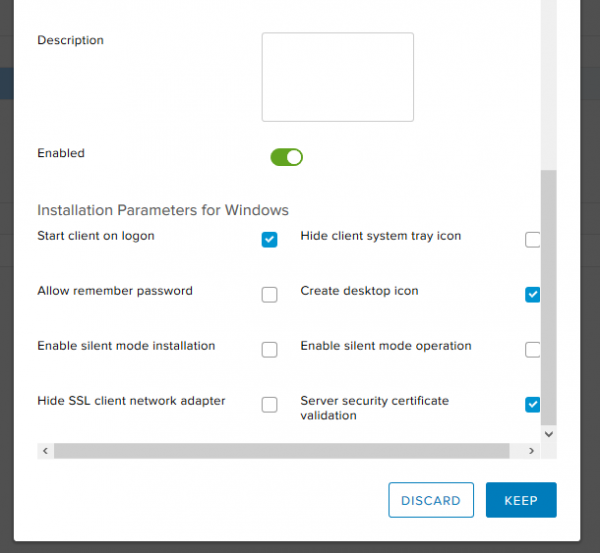
Az ablak alján megadhatja a Windows kliens paramétereit. Válasszanak:- a kliens indítása bejelentkezéskor - a VPN kliens hozzáadódik az automatikus indításhoz a távoli gépen;
- desktop ikon létrehozása - létrehozza a VPN kliens ikonját az asztalon;
- szerver biztonsági tanúsítvány érvényesítése - érvényesíti a szerver tanúsítványát a csatlakozáskor.
A szerver beállítása befejeződött.

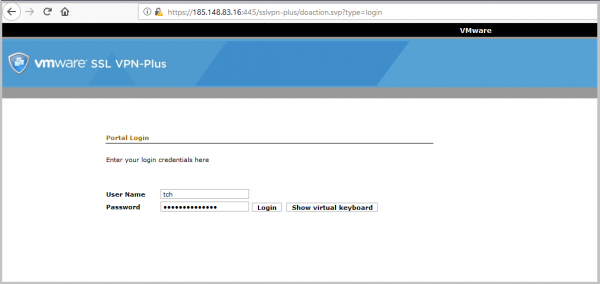
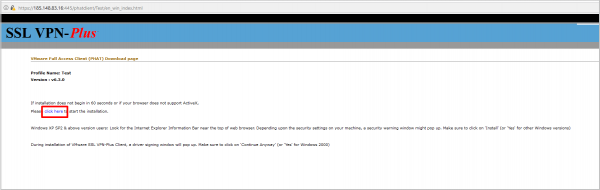
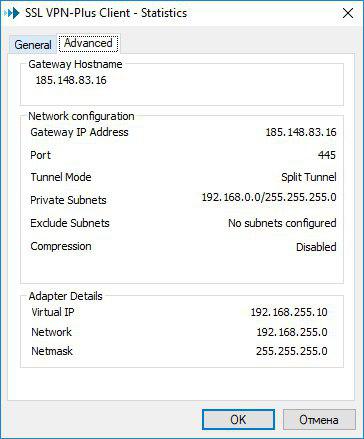
- Most töltsük le az utolsó lépésünkben létrehozott telepítőcsomagot a távoli PC-re. A szerver beállításakor megadtuk a külső címét (185.148.83.16) és portját (445). Ezen a címen kell átlépni a webböngészőben. Az én esetemben ez :445.
A bejelentkezési ablakban adja meg a korábban létrehozott felhasználó adatait.
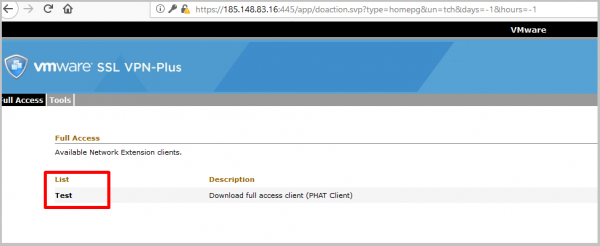
- A bejelentkezés után megjelenik az összes létrehozott telepítőcsomag listája, amelyek letölthetők. Csak egyet hoztunk létre - ezt fogjuk letölteni.

- Kattintson a hivatkozásra, a kliens letöltése megkezdődik.

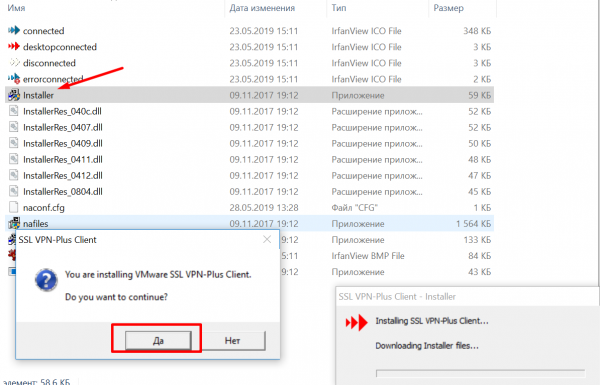
- Csomagolja ki a letöltött archívumot és indítsa el a telepítőt.

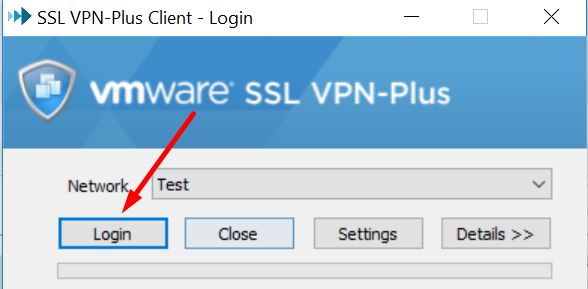
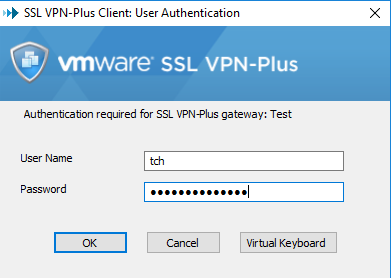
- A telepítés után indítsuk el az ügyfelet, a bejelentkezési ablakban kattintsunk a Bejelentkezés gombra.

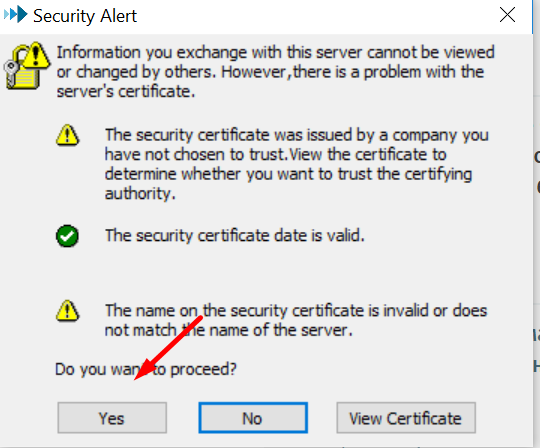
- A tanúsítvány ellenőrzési ablakban válasszuk a Igen lehetőséget.

- Írjuk be a korábban létrehozott felhasználó adatait, és láthatjuk, hogy a csatlakozás sikeresen befejeződött.


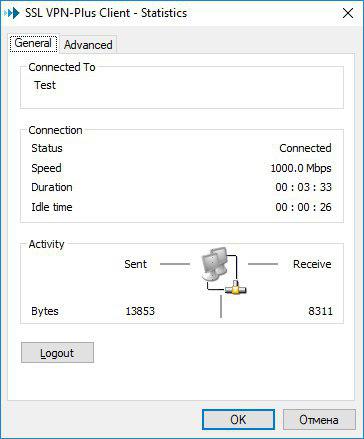
- Ellenőrizzük a VPN-ügyfél statisztikáit a helyi számítógépen.

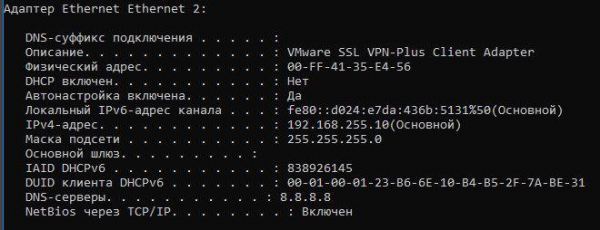
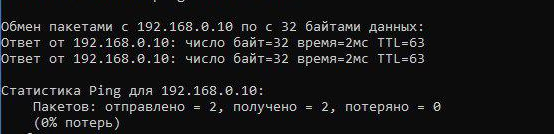
- A Windows parancssorban (ipconfig /all) láthatjuk, hogy megjelent egy további virtuális adapter, és van kapcsolódás a távoli hálózattal, minden működik:


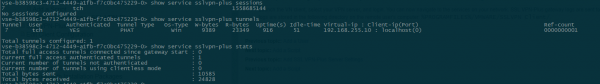
- Végül ellenőrizzük az Edge Gateway konzolból.

L2 VPN
L2VPN szükséges, amikor több földrajzilag
elhelyezkedő hálózatot kell egyesíteni egy broadcast domainben.
Ez hasznos lehet például virtuális gépek migrálása során: ha a VM-t egy másik földrajzi helyszínre költöztetjük, a gép megőrzi az IP-cím beállításait, és nem veszti el a kapcsolatot más gépekkel, amelyek ugyanabban az L2-domainben vannak vele.
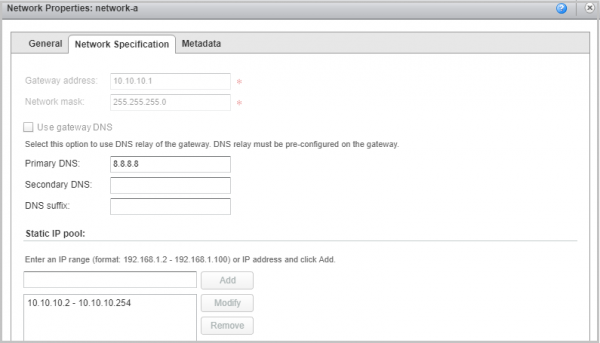
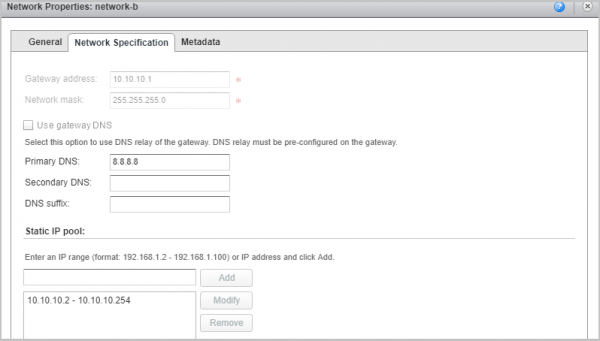
A tesztkörnyezetünkben összekötjük egymással a két helyszínt, nevezzük őket A és B-nek. Két NSX-ünk van, és két azonos módon létrehozott routerezhető hálózatunk, amelyek különböző Edge-hez vannak csatlakoztatva. Az A gép IP-címe 10.10.10.250/24, a B gépé pedig 10.10.10.2/24.
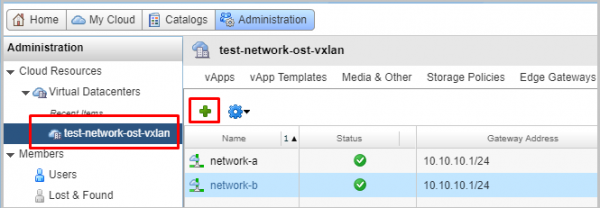
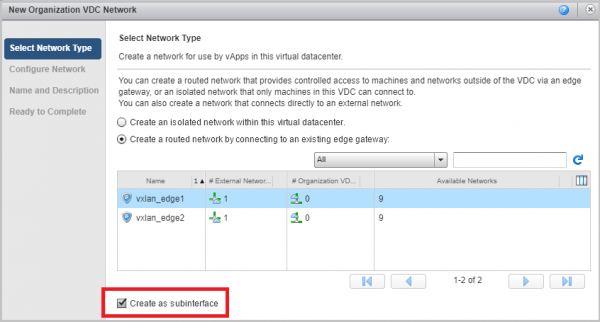
- A vCloud Directorban lépjünk az Administration fülre, menjünk a szükséges VDC-re, majd lépjünk az Org VDC Networks fülre, és adjunk hozzá két új hálózatot.

- Válasszuk a routerezett hálózat típusát, és kössük ezt a hálózatot a NSX-ünkhöz. Jelöljük be a Create as subinterface jelölőnégyzetet.

- Ennek eredményeként két hálózatunknak kell lennie. Példánkban ezeket network-a és network-b néven hívják, azonos gateway beállításokkal és azonos maszkával.


- Most lépjünk az első NSX beállításaira. Ez az NSX lesz, amelyhez az A hálózat kapcsolódik. Ő fog a szerverként működni.
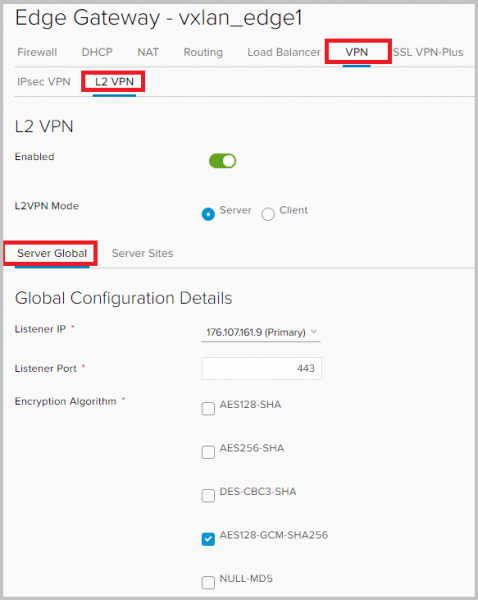
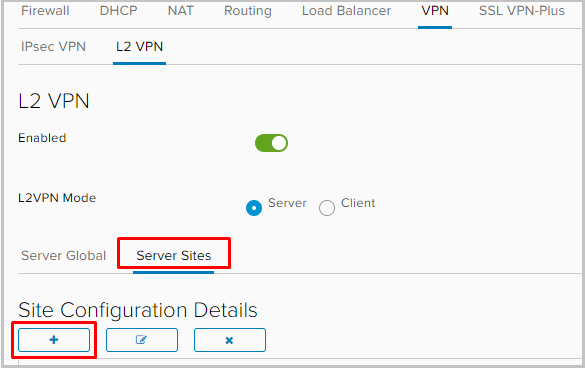
Térjünk vissza az NSX Edge interfészhez / Lépjünk a VPN fülre -> L2VPN. Kapcsoljuk be az L2VPN-t, válasszuk a Szerver működési módot, a Szerver globális beállításainál adjuk meg az NSX külső IP-címét, ahol a port figyelni fog a alagútra. Alapértelmezés szerint a socket a 443-as porton nyílik meg, de ezt meg lehet változtatni. Ne felejtsük el kiválasztani a jövőbeli alagút titkosítási beállításait.

- Lépjünk a Szerver helyszínek fülre, és adjunk hozzá egy peert.

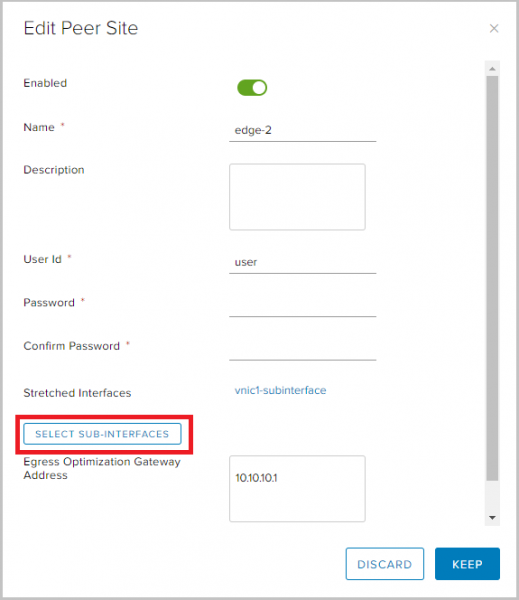
- Kapcsoljuk be a peert, adjunk nevet, leírást, ha szükséges, adjuk meg a felhasználónevet és a jelszót. Ezekre az adatokra szükségünk lesz a kliensoldal beállításakor.
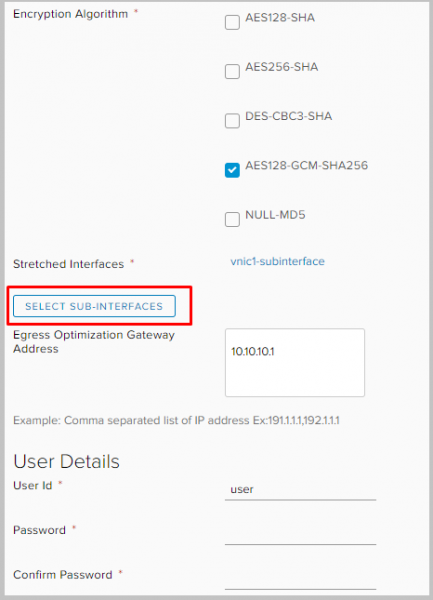
Az Egress Optimization Gateway Address mezőbe be kell állítani a gateway címét. Ez visszaesően szükséges, hogy ne lépjen fel IP-cím konfliktus, hiszen a hálózatunk gateway-e azonos címmel rendelkezik. Ezt követően kattintsunk a SELECT SUB-INTERFACES gombra.

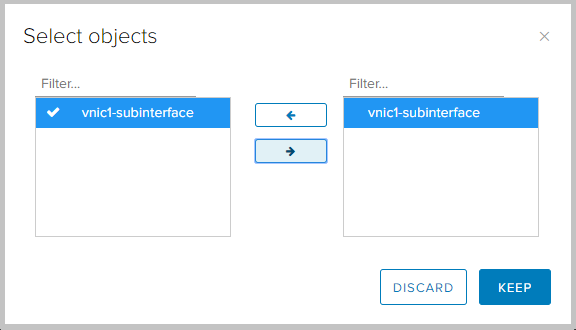
- Itt válasszuk ki a szükséges alinterfészt. Mentjük a beállításokat.

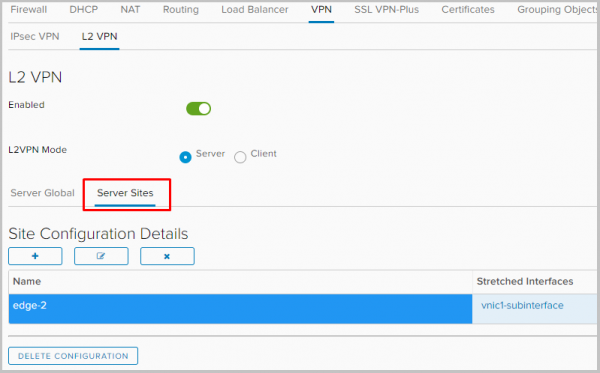
- Látjuk, hogy a beállítások között megjelent az éppen létrehozott kliens webhely.

- Most térjünk át az NSX beállítására a kliens oldaláról.
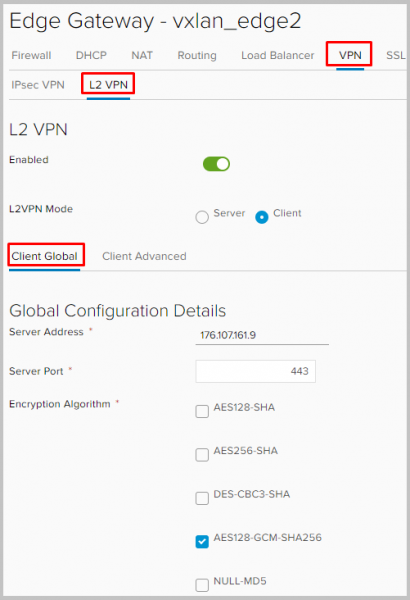
Bejelentkezünk az NSX B oldalára, átmegyünk a VPN -> L2VPN szekcióba, aktiváljuk az L2VPN-t, az L2VPN módot kliens üzemmódra állítjuk. A Client Global fülön megadjuk az NSX A címét és portját, amelyet korábban Listening IP és Port néven megadtunk a kiszolgáló oldalon. Ezen kívül az azonos titkosítási beállításokat is meg kell adni, hogy egyezzenek a tunnel létrehozásakor.

Lépjünk lejjebb, válasszuk ki az alinterfészt, amelyen keresztül az L2VPN tunnel fel fog épülni.
Az Egress Optimization Gateway Address mezőbe beállítjuk a gateway címét. Megadjuk a felhasználónév és jelszó kombinációt. Válasszunk ki egy alinterfészt, és ne felejtsük el menteni a beállításokat.
- Ez tulajdonképpen mindez. A kliens és a szerver oldal beállításai gyakorlatilag azonosak, néhány részletet kivéve.
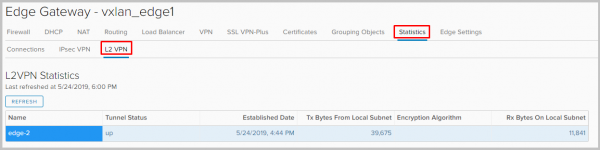
- Most megnézhetjük, hogy a tunnel működik, ha belépünk a Statistics -> L2VPN bármely NSX-be.
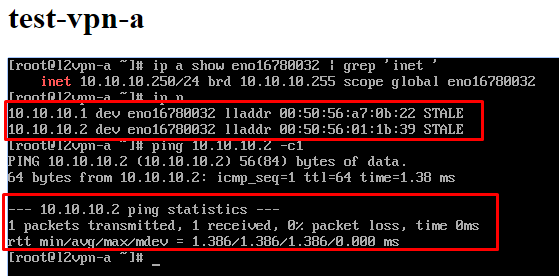
- Ha most belépünk bármely Edge Gateway konzoljába, láthatjuk, hogy az arp-táblázatban mindkét VM címei megtalálhatóak.

Ezzel befejeztem a VPN beállításait az NSX Edge-n. Kérdezzetek, ha valami nem világos. Ez egyben az NSX Edge munkájával kapcsolatos cikksorozat utolsó része is. Reméljük, hasznosak voltak. 🙂
Forrás: habr.com
