

A Beeline aktívan bevezeti az IPoE technológiát a házi hálózataiban. Ez a megközelítés lehetővé teszi az ügyfél MAC-címének alapú hitelesítését VPN használata nélkül. Az IPoE-re való áttéréskor a router VPN-kliensének szerepe megszűnik, és továbbra is próbálkozik a lekapcsolt szolgáltatói VPN-szerverhez csatlakozni. Csak újra kell konfigurálnunk VPN-a router VPN-kliensét egy olyan ország VPN-szerverére, ahol nem gyakorolják az internetblokkolást, és az egész házi hálózat automatikusan hozzáfér a google.com-hoz (a cikk írásakor ez a weboldal blokkolva volt).
Beeline router
A Beeline a házi hálózataiban L2TP típusú VPN-t használ. Ennek megfelelően a routerük kifejezetten erre a VPN-típusra lett optimalizálva. Az L2TP az IPSec+IKE megfelelője. Olyan VPN-szolgáltatót kell találnunk, aki ilyen típusú VPN-t kínál. Például nézzük meg a FORNEX-et (nem reklám céljából).
VPN konfigurálása
A irányítópulthoz A VPN-szolgáltatótól megtudjuk a csatlakozási paramétereket a VPN-szerverhez. L2TP esetén ez a szerver címe, felhasználónév és jelszó lesz.
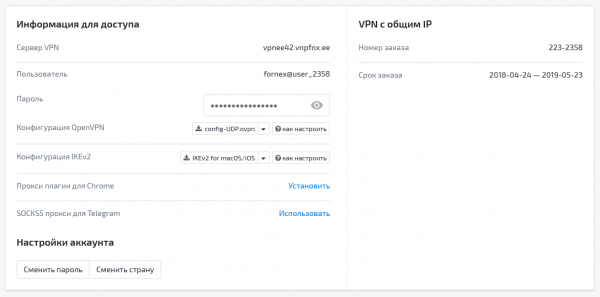
Most lépjünk be a routerbe.
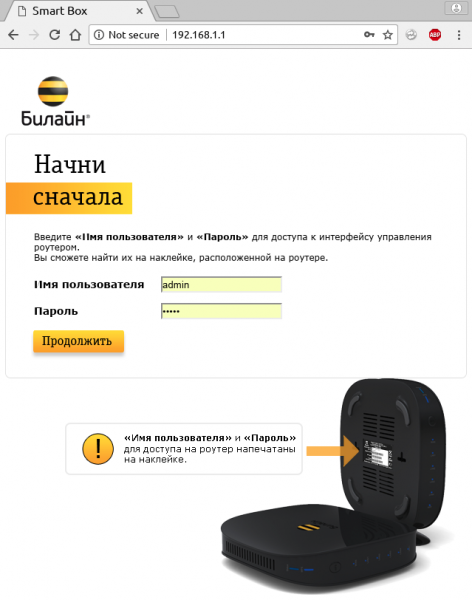
Ahogy a feliratban szerepel: «keresse a jelszót a dobozon».
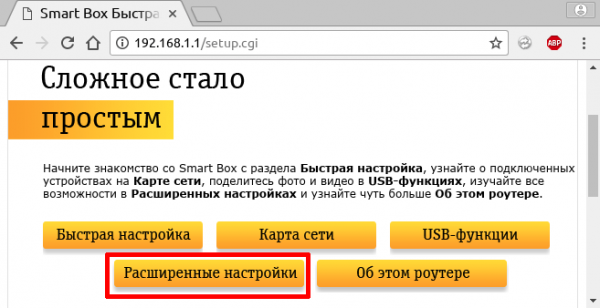
Ezután kattintson a «Fejlett beállítások» lehetőségre, majd a «Továbbiak» lehetőségre.
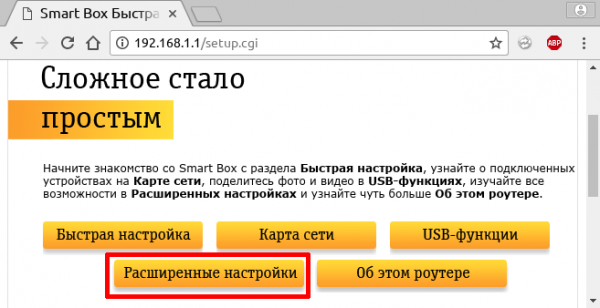
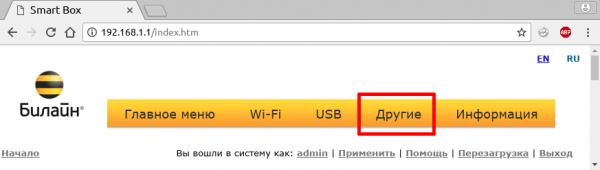
Ezen a ponton belépünk az L2TP beállító oldalára (Kezdés > Továbbiak > WAN).
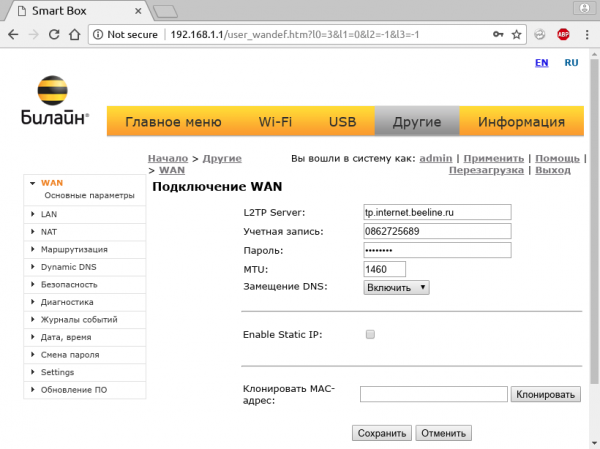
A paraméterek már tartalmazzák a Beeline L2TP-szerverének címét, a Beeline fiókjához tartozó felhasználónevet és jelszót, amelyeket az L2TP-szerveren is használnak. Az IPoE-ra való áttéréskor a Beeline L2TP-szerverén lévő fiók le lesz zárva, ami jelentős terhelést jelent az ISP IKE-szerverére, mivel az összes háztartási router továbbra is évente minden percben csatlakozni próbál. Hogy kissé megkönnyítsük a helyzetét, folytassuk.
Megadjuk az L2TP-szerver címét, a VPN-szolgáltató által megadott felhasználónevet és jelszót.
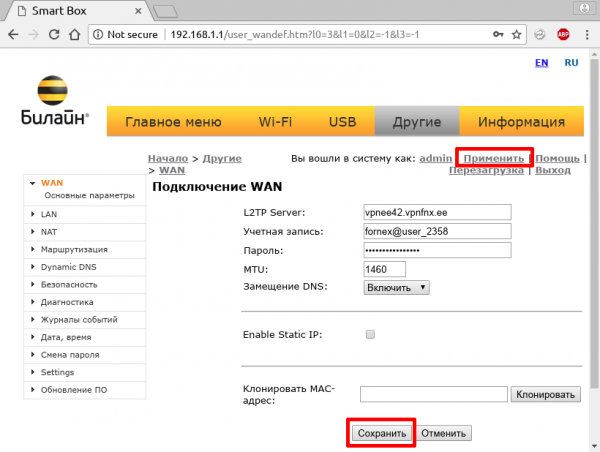
Kattintunk a «Mentés», majd az «Alkalmazás» lehetőségre.
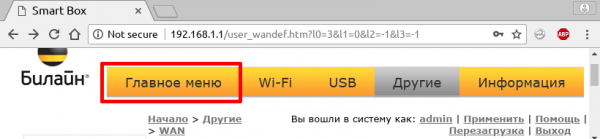
Lépjünk a «Főmenü»-be
majd ismét a «Fejlett beállítások»-ba.
Az eredmény az, amit kaptunk.
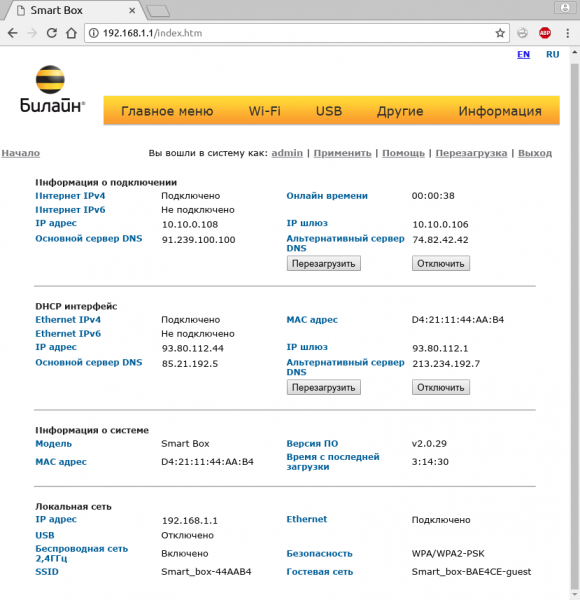
A «DHCP interfész» szekcióban megkaptuk a Beeline DHCP-szerverének beállításait. Fehér IP-címet és blokkokkal működő DNS-t kaptunk. A «Csatlakozási információk» szekcióban a VPN-szolgáltatótól származó beállításokat kaptunk: a címek szürkék (ez a biztonság miatt van), és blokkolás nélküli DNS-t. A VPN-szolgáltató DNS-szerverei leállítják a DHCP-ből származó DNS-szervereket.
Profit
Kaptunk egy csodás routert, amely WiFi-t biztosít működő Googléval, az elégedett nagymama továbbra is cseveg a Telegramon, míg a PS4 örömmel tölti le a tartalmakat a PSN-ről.
Megjegyzés
Minden védjegy a tulajdonosáé, és ezek alkalmazása ebben a cikkben a tiszta véletlen következménye. Minden cím, felhasználónév, jelszó, azonosító - kitalált. A cikkben nem szerepel egyetlen szolgáltató vagy eszköz reklámja sem, mivel ez a trükk bármilyen eszközzel működik bármely szolgáltató hálózatában.
Forrás: habr.com
