

Jó napot, Közösség!
A nevem Janiszlav Basyuk. Én vagyok a «Medium» közhasznú szervezet koordinátora.
Ebben a cikkben megpróbáltam összegyűjteni a lehető legteljesebb információt arról, hogy mit is jelent ez az orosz Föderáció területén működő .
Mesélek:
 Mi az a «Medium»
 Mi az az Yggdrasil, és miért használja a «Medium» mint fő szállítót
 Hogyan állítsuk be megfelelően a környezetet a «Medium» hálózatának erőforrásainak használatához
Mi az a «Medium»?
Közepes (angol. Közepes — „közvetítő”, az eredeti szlogen — Ne kérd a privát szférádat. Vedd vissza!; az angol szó is azt jelenti, hogy medium „köztes”) — orosz decentralizált internetszolgáltató, amely ingyenes hozzáférést biztosít a hálózathoz teljesen ingyen.
Mikor, hol és miért jött létre a «Medium»?
A projekt eredetileg úgy indult, mint be. .
A «Medium» 2019 áprilisában alakult azzal a céllal, hogy független telekommunikációs környezetet hozzon létre, amely lehetővé teszi a végfelhasználók számára az Yggdrasil hálózatra való hozzáférést vezeték nélküli adatátviteli technológia (Wi-Fi) használatával.
Hol találom meg a hálózat összes pontjának teljes listáját?Megtalálhatja a következő linken: .
Mi az az Yggdrasil, és miért használja a «Medium» mint fő szállítót?
— ez egy önszerveződő , amely lehetővé teszi az útválasztók csatlakozását overlay módban (az internet fölött), valamint közvetlenül egymás között vezetékes vagy vezeték nélküli kapcsolaton keresztül.
Az Yggdrasil a folytatása. Az Yggdrasil fő különbsége a CjDNS-től a (spanning tree protocol) használata.
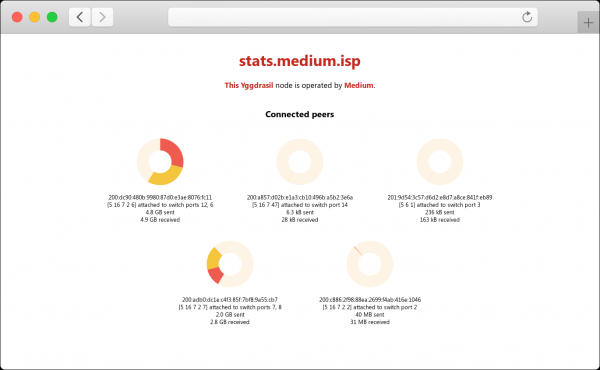
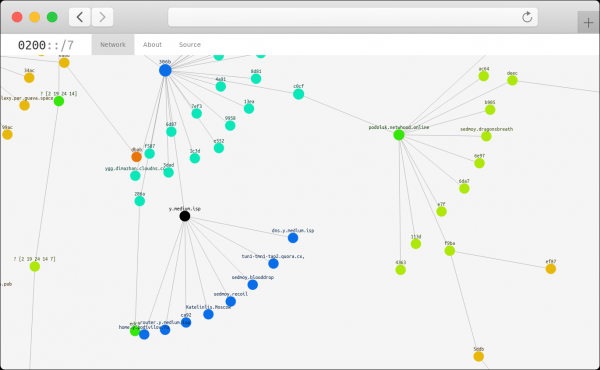
Alapértelmezés szerint minden hálózati útválasztó használ az adatok más résztvevők közötti továbbítására.
Az Yggdrasil hálózat mint fő szállító választása az összeköttetés sebességének növelési igényét tükrözte (2019 augusztusáig a «Medium» ).
Az Yggdrasil-ra való áttérés lehetőséget adott a projekt résztvevőinek, hogy megkezdjék a Mesh-hálózat Full-Mesh topológia szerinti kiépítését. Ez a hálózati szervezési forma a leghatékonyabb antidotum a cenzúra ellen.
Az Yggdrasil alapértelmezés szerint átfogó titkosítást használ. Miért használják a «Medium» hálózat szolgáltatásai a HTTPS-t?
Nincs szükség HTTPS protokoll használatára az Yggdrasil hálózaton lévő webszolgáltatásokhoz való csatlakozáskor, ha helyileg működő Yggdrasil routeren keresztül csatlakozik hozzájuk.
Valóban: az Yggdrasil szállító a szintjén lehetővé teszi a biztonságos erőforrás-használatot az Yggdrasil hálózaton belül — a teljesen kizárt.
A helyzet gyökeresen megváltozik, ha az Yggdrasil belső erőforrásaihoz nem közvetlenül, hanem egy közbeiktatott csomóponton keresztül fér hozzá — a "Medium" hálózat hozzáférési pontján, amelynek üzemeltetője van.
Ki teheti így veszélye a továbbított adataidnak:
- A hozzáférési pont üzemeltetője. Nyilvánvaló, hogy a "Medium" hálózat hozzáférési pontjának üzemeltetője hallgathatja az ő berendezésén áthaladó titkosítatlan forgalmat.
- Kibertámadó (). A "Medium" hasonló problémával küzd, mint a , de a belépési és közbenső csomópontok tekintetében.
Így néz ki a dolog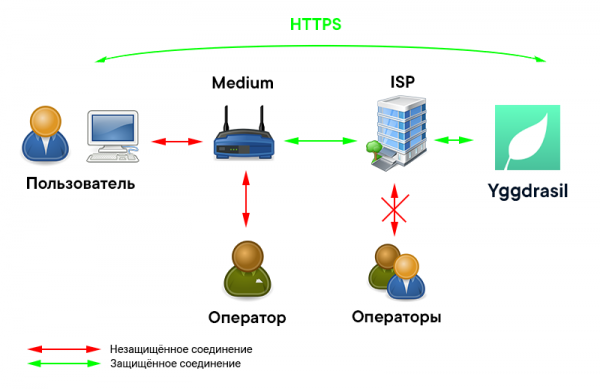
Megoldás: a Yggdrasil hálózaton belüli webszolgáltatásokhoz HTTPS protokollt kell használni (7. szint ). A probléma az, hogy az Yggdrasil hálózaton lévő szolgáltatásokhoz nem lehet érvényes biztonsági tanúsítványt kiadni a szokásos eszközökkel, mint például .
Ezért alapítottuk meg saját tanúsítvány-kiadó központunkat — . A "Medium" hálózat legtöbb szolgáltatása ennek a tanúsítvány-kiadó központnak a gyökértanúsítványával van aláírva.
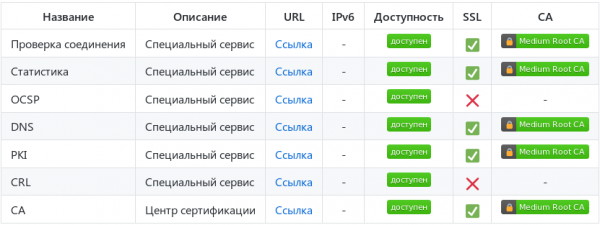
A gyökértanúsítvány kompromittálásának lehetőségét természetesen figyelembe vettük — de itt a tanúsítvány inkább az adatok átvitelének integritásának megerősítésére és a MITM-támadások elkerülésére van szükség.
A különböző szolgáltatók által üzemeltetett "Medium" hálózat szolgáltatásai különböző biztonsági tanúsítványokkal rendelkeznek, amelyek úgy vagy úgy a gyökér hitelesítő központ által alá vannak írva. Azonban a gyökér hitelesítő központ üzemeltetői nem tudják hallgatni a szolgáltatások titkosított forgalmát, amelyekhez biztonsági tanúsítványokat állítottak ki (lásd. ).
Azok, akik különösen törődnek a biztonságukkal, további védelem érdekében olyan eszközöket használhatnak, mint és .
Jelenleg a "Medium" hálózat nyílt kulcsú infrastruktúrája lehetővé teszi a tanúsítvány állapotának ellenőrzését a vagy használatának révén .
Van a «Medium»-ban saját domain névrendszere?
A «Medium» hálózatban kezdetben nem volt központosított domain névszerver, amely lehetővé tette volna a hálózat résztvevőinek, hogy a leggyakrabban látogatott erőforrásokhoz egyszerűbben és megszokott módon férjenek hozzá (ellentétben egy adott szerver IPv6-címének használatával).
Mi a «Medium»-ban úgy döntöttünk, hogy életet lehelünk ebbe az ötletbe – és, hogy előre szaladjunk, sikerült!
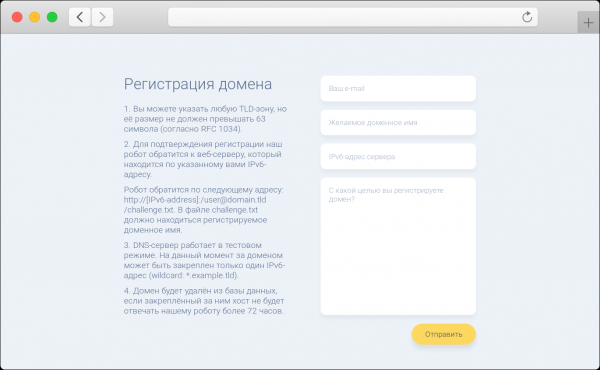
A domain nevek regisztrálása automatikusan történik – elegendő csak megadni a szerver IPv6-címét, amelyen a szolgáltatás fut. A robot ellenőrzi, hogy ez a cím valóban ahhoz a személyhez tartozik-e, aki a domain név regisztrálására próbálkozik.
Siker esetén a domain név 24 órán belül hozzáadásra kerül a domain nevek adatbázisához. Abban az esetben, ha a szerver több mint 72 órán át nem válaszol a robotnak és nem elérhető, a domain név felszabadul.
Domain nevet a ::1 címen nem lehet regisztrálni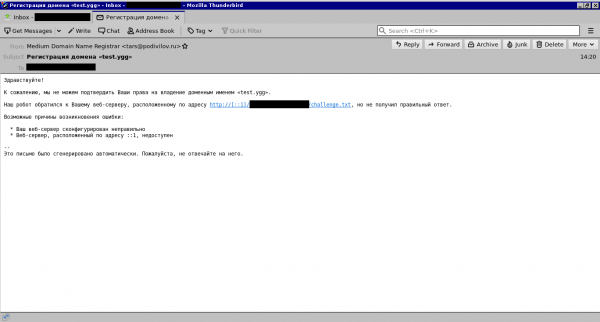
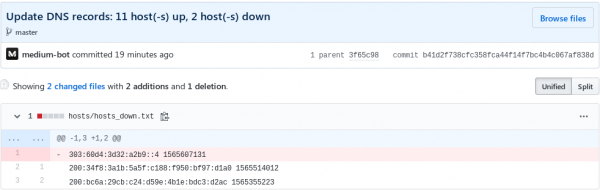
A regisztrált domain nevek teljes listájának másolata itt található . Ez a meglévő domain nevek állapotának maximális átláthatóságát biztosítja, és lehetővé teszi a blokkolás elkerülését az emberi tényező okozta ambiguális helyzetek miatt. Ha a DNS-üzemeltetőnek nem tetszik valami.
Mi a helyzet az SSL-tanúsítványok kiadásával a webszolgáltatásokhoz?
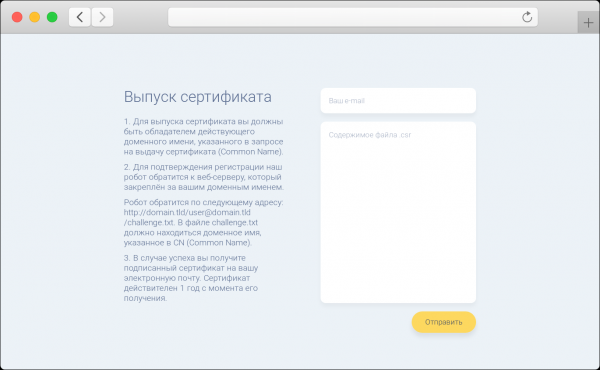
A domain névszerver létrehozása az nyílt kulcsú infrastruktúra kiépítésének szükségességéből is fakadt – ahhoz, hogy tanúsítványt bocsássanak ki, a CN (Common Name) mező benne kell legyen, amely a kiadott tanúsítvány domain neve.
A tanúsítványok kibocsátásának folyamata automatikusan történik – a robot ellenőrzi a felhasználó által megadott adatok helyességét és érvényességét. Siker esetén a végfelhasználónak elektronikus levelet küldenek, amely tartalmazza az aláírt tanúsítványt.
Ilyen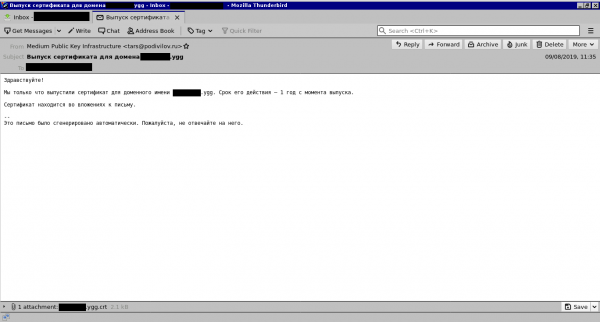
Hogyan állítsuk be megfelelően a környezetet a «Medium» hálózat erőforrásainak használatához?
A munkakörnyezet beállításának sajátosságai az Ön által használt operációs rendszertől függnek.
Válasszon bölcsen (a kép kattintható):
A szabad internet Oroszországban Önnel kezdődik
Ma már Ön is segíthet a szabad internet kialakulásában Oroszországban. Összegyűjtöttük, hogyan támogathatja a hálózatot:
 Meséljen a «Medium» hálózatról barátainak és kollégáinak
 Ossza meg e cikkhez a közösségi médiában vagy a személyes blogjában
 Vegyen részt a «Medium» hálózat technikai kérdéseiről folytatott vitában
 Hozza létre saját webszolgáltatását az Yggdrasil hálózatában, és adja hozzá a
 Emelje fel a a «Medium» hálózathoz
Olvassa el ezeket is:
Telegramon vagyunk:
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Alternatív szavazás: fontos számunkra azok véleménye, akiknek nincs teljes jogú fiókjuk a Habr-on
↑
↓
138 felhasználó szavazott. 65 felhasználó tartózkodott.
Forrás: habr.com
