

Üdvözlünk, Habr! Egyik anyagunk alatt, amely a flash meghajtókról szól, Az AES hardveres titkosítás, akárcsak a szoftveres, már régóta létezik, de konkrétan hogyan védi meg a fontos adatokat a flash meghajtókon? Ki tanúsítja az ilyen meghajtókat, és megbízhatunk-e ezekben a tanúsítványokban? Kinek szüksége van ilyen “bonyolult” USB-re, ha ingyenes programokat, például a TrueCryptot vagy a BitLockert is használhatunk? Ahogy látjátok, a hozzászólásokban felvetett téma valóban sok kérdést vet fel. Próbáljunk mindezzel foglalkozni.
Miben különbözik a hardveres titkosítás a szoftverestől?
USB meghajtók (és HDD, SSD) esetében a hardveres titkosításhoz speciális chipet használnak, amely az eszköz nyomtatott áramkörén található. Ez a chip egy véletlenszám-generátort tartalmaz, amely titkosítási kulcsokat hoz létre. Az adatok automatikusan titkosítódnak, és azonnal visszafejtődnek a felhasználói jelszó megadása után. Ebben a forgatókönyvben a jelszó nélküli adathozzáférés szinte lehetetlen.
Szoftveres titkosítás esetén az adatok “lezárása” a meghajtón külső szoftver segítségével történik, amely a hardveres titkosítás költségkímélő alternatívájaként működik. Az ilyen szoftverek hátrányai közé tartozhat a rendszeres frissítések igénye, hogy ellenálljanak a folyamatosan fejlődő törési módszereknek. Ezenkívül az adatok visszafejtéséhez a számítógép feldolgozási teljesítményét használják (nem pedig egy külön hardver chipet), és lényegében a PC védelmi szintje határozza meg a meghajtó védelmi szintjét.
Míg a hardveres módszerek stabilabb védelmet nyújtanak a számítógép teljesítményének határaitól függetlenül, a szoftveres módszerek gyakran ki vannak téve a különféle kibertámadásoknak, kockázatot jelentve a titkosított adatok biztonságára.
A legfontosabb jellemzője a hardverrel titkosított meghajtóknak az, hogy külön kriptográfiai processzorral rendelkeznek, amely azt jelzi számunkra, hogy a titkosítási kulcsok soha nem hagyják el az USB-meghajtót, ellentétben a szoftveres kulcsokkal, amelyek ideiglenesen a számítógép RAM-jában vagy a merevlemezen tárolhatók. Mivel a szoftveres titkosítás a PC memóriáját használja a belépési kísérletek tárolására, nem tudja megállítani a jelszó vagy kulcs elleni bruteforce támadásokat. A belépési próbálkozások számlálója folyamatosan visszaállítható a támadó által, amíg a jelszó automatikus feltörésére irányuló program meg nem találja a megfelelő kombinációt.
Egyébként…, a cikkben a következő hozzászólások között: “” a felhasználók azt is megjegyezték, hogy például a TrueCrypt programnak van hordozható üzemmódja. Azonban ez nem nagy előny. A helyzet az, hogy ebben az esetben a titkosító program a flash meghajtó memóriájában tárolódik, és ez sebezhetőbbé teszi a támadásokkal szemben.
Összességében: a szoftveres megoldás nem nyújt olyan magas szintű biztonságot, mint az AES-titkosítás. Ez inkább alapvető védelem. Másrészt a fontos adatok szoftveres titkosítása még mindig jobb, mint a teljes titkosítás hiánya. Ez a tény világosan megkülönbözteti ezeket a titkosítási típusokat: a flash meghajtók hardveres titkosítása inkább a vállalati szektor számára szükséges (például amikor a cég alkalmazottai munkához kiadott meghajtókat használnak); míg a szoftveres titkosítás inkább a felhasználói igényekhez illik.
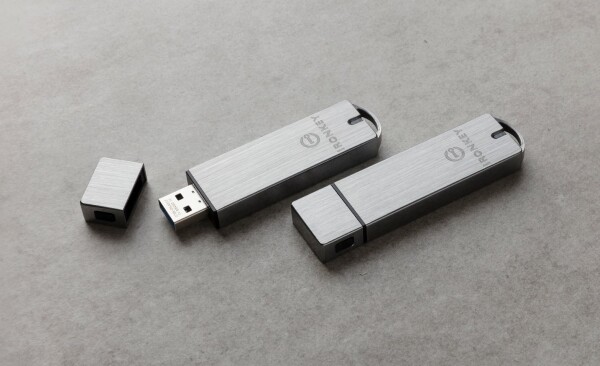
Mindazonáltal a Kingston megkülönbözteti tárolómodelljeit (például az IronKey S1000) alapverzióra (Basic) és vállalati verzióra (Enterprise). Funkcionalitásuk és védelmi jellemzőik szinte azonosak, de a vállalati verzió lehetőséget kínál a tároló menedzselésére a SafeConsole/IronKey EMS szoftverén keresztül. Ennek a szoftvernek köszönhetően a tároló akár felhőalapú, akár helyi szerverekkel dolgozik az adatvédelem és a hozzáférési politikák távoli végrehajtására. A felhasználóknak lehetőségük van elveszett jelszavak helyreállítására, míg az adminisztrátorok a már nem használt tárolókat új feladatokhoz állíthatják be.
Hogyan működnek a Kingston USB-meghajtók AES-titkosítással?
A Kingston 256 bites hardveres AES-XTS titkosítást alkalmaz (plusz egy teljes méretű kulcs használatával) minden biztonságos tárolójához. Mint korábban említettük, a pendrive-ok külön chipet tartalmaznak az adatok titkosítására és dekódolására, amely folyamatosan működő véletlenszám-generátorként funkcionál.
Amikor először csatlakoztatja az eszközt az USB-porthoz, a telepítő varázsló arra kéri, hogy állítson be egy mesterjelszót az eszközhöz való hozzáféréshez. A tároló aktiválása után a titkosítási algoritmusok automatikusan megkezdik működésüket a felhasználói preferenciák szerint.
Ebben az esetben a felhasználó számára a pendrive működési elve változatlan marad – továbbra is letöltheti és tárolhatja a fájlokat az eszköz memóriájában, akárcsak egy hagyományos USB meghajtón. Az egyetlen különbség az, hogy amikor a USB-meghajtót új számítógéphez csatlakoztatja, meg kell adnia a beállított jelszót az információjához való hozzáféréshez.
Miért és kinek szüksége van hardveres titkosítással rendelkező USB-meghajtókra?
Olyan szervezetek számára, ahol a bizalmas adatok üzletileg fontosak (legyenek azok pénzügyi, orvosi vagy állami intézmények), a titkosítás a legmegbízhatóbb védelmi eszköz. Az AES hardveres titkosítás egy skálázható megoldás, amelyet bármely vállalat használhat: magánszemélyektől és kisvállalkozásoktól kezdve a nagyvállalatokig, valamint katonai és kormányzati szervezetekig. Ha ezt a kérdést egy kicsit konkrétabban vizsgáljuk, a titkosított USB-meghajtók használata szükséges:
- A vállalat bizalmas adatainak védelme érdekében
- Az ügyfelek adatai védelme érdekében
- A vállalatokat megvédje a bevételek és az ügyfélhűség elvesztésétől
Érdemes megjegyezni, hogy egyes védett flash meghajtók gyártói (köztük a Kingston) egyedi megoldásokat kínálnak a vállalatok számára, amelyek a megrendelők igényeihez és feladataihoz készültek. Azonban a tömeggyártott sorozatok (például a DataTraveler USB-k) is kiválóan teljesítik feladataikat, és képesek biztosítani a vállalati szintű biztonságot.
1. A vállalat bizalmas adatainak védelme
2017-ben egy londoni lakos egy parkban talált egy USB-meghajtót, amelyen jelszó nélküli információk voltak a Heathrow repülőtér biztonságáról, beleértve a megfigyelő kamerák elhelyezkedését és részletes információkat az olyan védelmi intézkedésekről, amelyek magas rangú személyek érkezésekor lépnek életbe. A flash meghajtón elektronikus belépőjegyek és kódok is voltak a repülőtér zárt területeire.
Az elemzők a hasonló helyzetek okaként a vállalatok alkalmazottainak kibertudatlanságát nevezik meg, akik saját hanyagságuk miatt 'kiadhatják' a titkos adatokat. A hardveres titkosítással rendelkező USB-meghajtók részben megoldják ezt a problémát, hiszen ha egy ilyen meghajtó elveszik — a biztonsági osztály ugyanazon alkalmazottjának mesterjelszava nélkül nem lehet hozzáférni az azon tárolt adatokhoz. Mindenesetre ez nem mentesíti a munkavállalókat a flash meghajtók használatának oktatása alól, még ha titkosítással védett eszközökről van szó is.
2. Az ügyfelek adatainak védelme
A még fontosabb feladat bármely szervezet számára az ügyféladatok védelme, amelyek nem lehetnek kitéve a kompromittálás kockázatának. Érdekesség, hogy éppen ez az információ terjed a leggyakrabban a különböző üzleti szektorok között, és általában bizalmas jellegű: például tartalmazhat pénzügyi tranzakciókra, egészségügyi előzményekre és hasonlókra vonatkozó adatokat.
3. Nyereség- és ügyfélhűség-védelem
A hardveres titkosítással rendelkező USB-eszközök használata segíthet megelőzni a szervezetek számára romboló következményekkel járó helyzeteket. Azok a cégek, amelyek megsértik a személyes adatok védelméről szóló törvényt, jelentős bírságokat kaphatnak. Ezért érdemes feltenni a kérdést, hogy megéri-e kockáztatni az adatcserét megfelelő védelem nélkül?
Anélkül, hogy figyelembe vennénk a pénzügyi következményeket, az a mennyi idő és erőforrás, amelyet a biztonsági hibák kijavítására fordítanak, ugyanolyan jelentős lehet. Ezen kívül, ha az ügyféladatok kiszivárogtak, a cég a márkával szembeni hűség kockázatának van kitéve, különösen olyan piacokon, ahol versenytársak hasonló terméket vagy szolgáltatást kínálnak.
Ki garantálja a gyártó "hátsó kapuk" hiányát a hardveres titkosítással rendelkező flash meghajtók használata során?
A felvetett témánkban ez a kérdés talán az egyik legfontosabb. A Kingston DataTraveler meghajtókról szóló cikkhez érkező hozzászólások között találtunk egy érdekes kérdést: "Van-e a készülékeinknek független szakértők általi auditja?" Nos..., teljesen érthető érdeklődés: a felhasználók biztosak akarnak lenni abban, hogy USB meghajtóinkban nincsenek elterjedt hibák, mint például a gyenge titkosítás vagy a jelszó megkerülésének lehetősége. És ennek a cikknek a részében elmondjuk, hogy milyen tanúsítási eljárásokon mennek keresztül a Kingston meghajtók, mielőtt valóban biztonságos flash meghajtó státuszt kapnának.
Ki garantálja a megbízhatóságot? Úgy tűnhet, hogy azt mondhatnánk, hogy „a Kingston gyártja – ezért garantálja”. De ebben az esetben egy ilyen állítás téves lenne, mivel a gyártó érdekelt fél. Éppen ezért minden termék egy harmadik fél független ellenőrzésén megy keresztül. Különösen a Kingston adatkárelőködők, amelyek hardveres titkosítással rendelkeznek (kivéve a DTLPG3), részt vesznek a kriptográfiai modulok validációs programjában (Cryptographic Module Validation Program vagy CMVP), és tanúsítva vannak a szövetségi információkezelési szabvány (Federal Information Processing Standard vagy FIPS) szerint. Az adatkárelőködők tanúsítva vannak a GLBA, HIPPA, HITECH, PCI és GTSA szabványoknak is.
1. Kriptográfiai modulok validációs programja
A CMVP egy közös projekt az Egyesült Államok Kereskedelmi Minisztériumának Szabványügyi és Technológiai Intézete és a Kanadai Kiberbiztonsági Központ között. A projekt célja, hogy ösztönözze a megbízható kriptográfiai eszközök iránti keresletet, és biztonsági mutatókat nyújtson a szövetségi ügynökségeknek és a szabályozott iparágaknak (például pénzügyi és egészségügyi intézmények), amelyek beszerzések során használják a berendezéseket.
Az eszközök kriptográfiai követelményeknek és biztonsági követelményeknek való megfelelőségének ellenőrzését a kriptográfiai és biztonsági tesztelésre akkreditált független laboratóriumok végzik, amelyek az NVLAP (National Voluntary Laboratory Accreditation Program / „Nemzeti Önkéntes Laboratóriumi Akkreditációs Program”) keretében működnek. Minden laboratóriumi jelentést az FIPS 140-2 szövetségi információkezelési szabvány szerint ellenőriznek és a CMVP által megerősítenek.
A FIPS 140-2 szabványnak megfelelőként megerősített modulok használatát az Egyesült Államok és Kanada szövetségi ügynökségei 2026. szeptember 22-ig ajánlják. Ezt követően archív listára kerülnek, bár még mindig használhatóak maradnak. 2020. szeptember 22-én lezárult a FIPS 140-3 szabvány szerinti validációs kérelmek benyújtása. Az eszközök az ellenőrzések után öt évig az aktív, ellenőrzött és megbízható eszközök listáján maradnak. Ha a kriptográfiai eszköz nem felel meg az ellenőrzésnek, annak használata az Egyesült Államok és Kanada állami intézményeiben nem ajánlott.
2. Milyen biztonsági követelményeket támaszt a FIPS tanúsítvány?
Az adatok feltörése még egy nem tanúsított, titkosított lemezről is nehéz, és csak keveseknek sikerül, ezért egy otthoni felhasználásra szánt tároló kiválasztásakor a tanúsítvány megléte nem feltétlenül fontos. A vállalati szektorban azonban más a helyzet: a vállalatok gyakran figyelembe veszik a FIPS tanúsítvány szintjeit, amikor védett USB tárolókat választanak. Azonban nem mindenki rendelkezik egyértelmű elképzeléssel arról, hogy ezek a szintek mit is jelentenek.
A jelenlegi FIPS 140-2 szabvány négy különböző biztonsági szintet határoz meg, amelynek megfelelhetnek a flash meghajtók. Az első szint mérsékelt biztonsági funkciók készletét biztosítja. A negyedik szint szigorú önvédelemre vonatkozó követelményeket feltételez. A második és harmadik szint pedig ezen követelmények fokozását biztosítja, és egyfajta arany középutat képez.
- Első biztonsági szint: az első szinten tanúsított USB tárolók esetében elvárás legalább egy titkosítási algoritmus vagy más biztonsági funkció alkalmazása.
- Második biztonsági szint: itt a meghajtótól nemcsak a kriptográfiai védelem biztosítása, hanem a nem engedélyezett behatolások rögzítése is elvárható, amennyiben valaki megpróbálja megnyitni a meghajtót.
- Harmadik biztonsági szint: megakadályozza a feltöréseket a titkosítási kulcsok megsemmisítésével. Vagyis szükség van reakcióra a behatolási kísérletekre. A harmadik szint emellett magasabb védelmet garantál az elektromágneses interferenciával szemben: azaz az adatok egy flash meghajtóról történő kiolvasása vezeték nélküli feltörő eszközök használatával nem lehetséges.
- Negyedik biztonsági szint: a legmagasabb szint, amely a kriptográfiai modul teljes védelmét feltételezi, és a lehető legnagyobb valószínűséggel észleli és megakadályozza a külső felhasználó nem engedélyezett hozzáférési kísérleteit. A negyedik szintű tanúsítvánnyal rendelkező flash meghajtók között olyan védelmi opciókat is találunk, amelyek megakadályozzák a hackelést a környezeti hőmérséklet és feszültség megváltoztatásával.
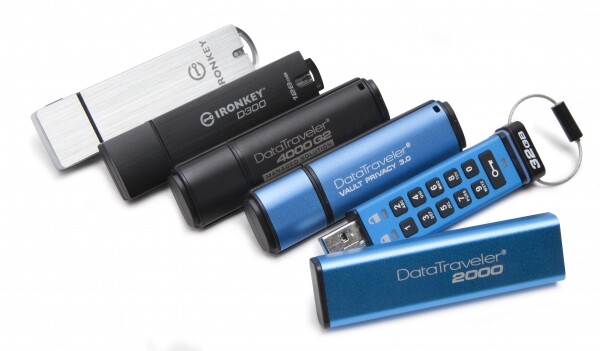
A FIPS 140-2 harmadik szintjének megfelelően a következő Kingston adathordozók tanúsítványt kaptak: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. Ezeknek az adathordozóknak a kulcsfontosságú jellemzője, hogy képesek reagálni a behatolási kísérletekre: 10 helytelen jelszóbeírás után az adatok az adathordozóról törlődnek.
Mire képesek még a Kingston pendrive-ok a titkosításon kívül?
Ha a teljes adatbiztonságról van szó, akkor a pendrive-ok hardveres titkosítása mellett beépített víruskeresők, külső hatásokkal szembeni védelem, a személyes felhőkkel való szinkronizálás és egyéb jellemzők is segítenek, amelyeket alább meg fogunk vitatni. A szoftveres titkosítással rendelkező pendrive-ok között nem nagy a különbség. A „ördög” a részletekben rejlik. Íme, mik azok.
1. Kingston DataTraveler 2000
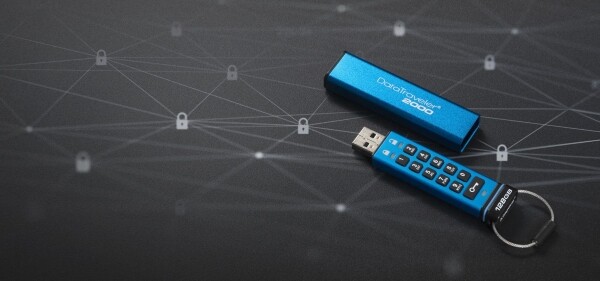
Vegyünk egy példát, egy USB-adathordozót . Ez egy hardveres titkosítással rendelkező pendrive, de ugyanakkor az egyetlen, amelynek saját fizikai billentyűzete van a házán. Ez a 11-billentyűs billentyűzet lehetővé teszi, hogy a DT2000 teljesen független legyen a hoszt rendszerektől (a DataTraveler 2000 használatához meg kell nyomni a „Kulcs” gombot, majd be kell írni a jelszót, és újra meg kell nyomni a „Kulcs” gombot). Ezen kívül ez a pendrive IP57 védettséggel rendelkezik víz- és porállóság szempontjából (meglepő módon a Kingston ezt sehol sem jelzi sem a csomagoláson, sem a hivatalos weboldalon szereplő specifikációkban).
A DataTraveler 2000 belsejében egy lítium-polimer akkumulátor van (40 mAh kapacitással), és a Kingston javasolja, hogy a vásárlók legalább egy órán keresztül csatlakoztassák az adathordozót egy USB-porthoz, mielőtt elkezdenék használni, hogy az akkumulátor feltöltődhessen. Egyébként egy korábbi cikkünkben : nincs ok az aggodalomra – a töltőben a pendrive nem aktiválódik, mert a rendszer nem küld kéréseket a vezérlő felé. Így senki sem tudja ellopni az adatait vezeték nélküli behatolások révén.
2. Kingston DataTraveler Locker+ G3
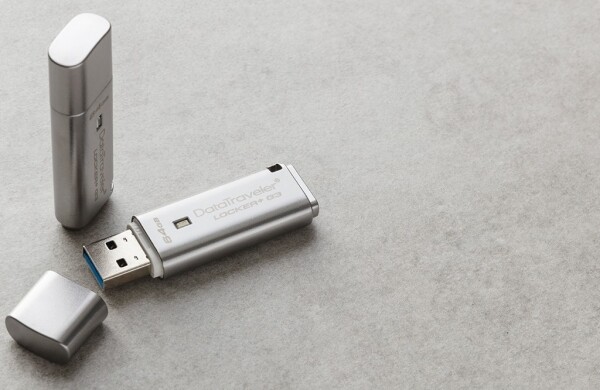
Ha a Kingston modellről beszélünk – figyelemfelkeltő a lehetősége a pendrive-on lévő adatok felhőtárolóba való biztonsági mentésének beállítására a Google, OneDrive, Amazon Cloud vagy Dropbox szolgáltatásban. Az adatok ezekkel a szolgáltatásokkal való szinkronizálása szintén biztosított.
Az egyik kérdés, amit az olvasóink szoktak feltenni, így hangzik: „Hogyan lehet kinyerni az adatokat a biztonsági mentésből titkosított formában?”. Nagyon egyszerű. Az a helyzet, hogy a felhővel való szinkronizálás során az információk dekódolódnak, és a felhőbeli biztonsági mentések védelme magától a felhőtől függ. Így az ilyen eljárások kizárólag a felhasználó belátására vannak bízva. A felhasználó engedélye nélkül adatokat nem lehet kiadni a felhőbe.
3. Kingston DataTraveler Vault Privacy 3.0
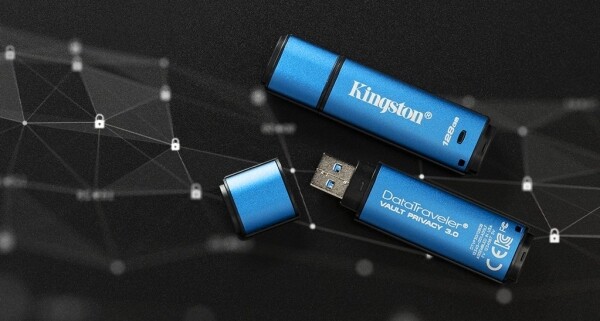
Nos, a Kingston eszközei még egy beépített vírusirtóval, az ESET Drive Security-vel is rendelkeznek. Ez utóbbi védi az adatokat a vírusok, kémprogramok, trójaiak, férgek és rootkit-ek USB-meghajtóra történő behatolásától, valamint a külső számítógépekhez való csatlakozástól, mondhatni, nem fél tőlük. A vírusirtó azonnal figyelmezteti a meghajtó tulajdonosát a potenciális fenyegetésekre, ha azok észlelésre kerülnek. Ezzel a felhasználónak nem kell önállóan telepítenie vírusirtó szoftvert, és ezt a lehetőséget sem kell megfizetnie. Az ESET Drive Security már előre telepítve van a pendrive-ra, öt évre szóló licenccel.
A Kingston DT Vault Privacy 3.0-t elsősorban IT szakemberek számára tervezték és orientálták. Lehetővé teszi az adminisztrátorok számára, hogy önálló meghajtóként használják, vagy integrált megoldás részeként addják hozzá, és emellett a jelszavak beállítására vagy távoli visszaállítására is használható, valamint eszközpolitikai beállításokhoz is. A Kingston még USB 3.0-at is hozzáadott, amely lehetővé teszi a védett adatok sokkal gyorsabb átvitelét, mint az USB 2.0.
Összességében a DT Vault Privacy 3.0 kiváló lehetőség a vállalati szektor és azok számára, akik maximális adatvédelmet igényelnek. Ezen kívül ajánljuk minden olyan felhasználónak, aki közterületre kihelyezett számítógépeket használ.
További információért a Kingston termékeivel kapcsolatban keresse fel a .
Forrás: habr.com
