

A hordozható elektronika, különösen az okostelefonok és tabletek gyors fejlődése számos új kihívást teremtett a vállalati információbiztonság számára. Valóban, míg korábban a kiberbiztonság mind a védett perem megteremtésére, mind annak védelmére épült, most, hogy szinte minden alkalmazott a saját mobil eszközeit használja a munkafeladataik megoldására, a biztonsági perem ellenőrzése rendkívül nehézzé vált. Ez különösen releváns a nagyvállalatok számára, ahol minden dolgozónak van bejelentkezési adata az e-mailhez és más vállalati erőforrásokhoz. Gyakran, amikor egy alkalmazott új okostelefont vagy tabletet vásárol, beírja rajta a saját belépési adatait, gyakran elfelejtve kijelentkezni a régi készülékről. Még ha az ilyen felelőtlenséget tanúsító munkavállalók aránya csupán 5%, a megfelelő adminisztratív ellenőrzés nélkül a helyzet a mobil eszközök hozzáférésével az e-mailhez szerverhez nagyon gyorsan valódi káoszba torkollik.
Ráadásul elég gyakran a mobil eszközök elvesznek vagy ellopják őket, és később kompromittáló információk keresésére, valamint a vállalati erőforrásokhoz és az üzleti titkokat képviselő adatokhoz való hozzáférésre használják őket. A legnagyobb kockázatot a vállalati kiberbiztonság számára az jelenti, ha a rosszindulatú támadók hozzáférnek egy alkalmazott e-mailjéhez. Ekkor hozzáférhetnek a globális címjegyzékhez és kapcsolatokhoz, az értekezletek időpontjának ütemezéséhez, amelyeken az érintett alkalmazottnak részt kellett volna vennie, valamint a levelezéséhez. Továbbá, ha a támadók hozzáférnek a vállalati e-mailhez, lehetőségük nyílik adathalász vagy rosszindulatú programokkal fertőzött e-maileket küldeni egy megbízható e-mail címről. Mindez együtt gyakorlatilag korlátlan lehetőségeket biztosít a kiber támadások végrehajtására, valamint a szociális manipuláció eszközeinek felhasználására céljaik elérésére.
A mobil eszközök biztonsági peremén belüli ellenőrzésére létezik az ABQ technológia, azaz Allow/Block/Quarantine. Ez lehetővé teszi az adminisztrátor számára, hogy ellenőrizze azt a mobil eszközlistát, amelynek engedélyezett az adatok szinkronizálása a levelezőszerverrel, és szükség esetén blokkolja a kompromittált eszközöket, valamint karanténba helyezze a gyanús mobil eszközöket.
Azonban, ahogy minden ingyenes Zimbra Collaboration Suite Open-Source Edition adminisztrátor tudja, az alkalmazás mobil eszközökkel való interakciójának lehetőségei erősen korlátozottak. Szó szerint, az ingyenes Zimbra felhasználói csak POP3 vagy IMAP protokollon keresztül küldhetnek és fogadhatnak e-maileket, anélkül, hogy beépített lehetőségük lenne a naptár, címlista és jegyzetek szinkronizálására a szerverrel. Az ABQ technológia sem elérhető az ingyenes Zimbra Collaboration Suite verzióban, ami automatikusan megakadályozza a zárt információs perem létrehozását a vállalatnál. Amikor az adminisztrátor nem tudja, hogy milyen eszközök csatlakoznak a szerveréhez, információszivárgás léphet fel a vállalatnál, valamint jelentősen nő a kiber támadás valószínűsége a korábban ismertetett forgatókönyv szerint.
A Zimbra Collaboration Suite Open-Source Edition problémájának megoldásában segíthet a Zextras Mobile moduláris kiterjesztés. Ez a kiterjesztés lehetővé teszi, hogy a Zimbra ingyenes verziójában teljes körű ActiveSync protokoll támogatást adjunk hozzá, és ennek köszönhetően számos lehetőséget nyit meg a mobil eszközök és a levelezőszerver közötti interakcióra. Más különböző funkciók mellett a Zextras Mobile kiterjesztés teljes körűen támogatja az ABQ-t.
Azonnal figyelmeztetjük, hogy mivel a rosszul konfigurált ABQ azt eredményezheti, hogy egyes felhasználók nem tudják szinkronizálni adataikat mobil eszközeiken a szerverrel, a beállításokhoz maximális figyelemmel és óvatossággal kell hozzáállni. Az ABQ beállítása a Zextras parancssorból történik. A parancssorban állítják be az ABQ működési módját a Zimbrában, valamint itt kezelik az eszközlistákat.
A megvalósítás a következőképpen történik: Miután a felhasználó bejelentkezik a vállalati levelezésbe mobil eszközén, az autentikációs adatokat, valamint az eszköz azonosító adatait küldi a szervernek, amelyek egy ABQ nevű akadályba ütköznek, amely megvizsgálja az azonosító adatokat és összehasonlítja azokat a jogosult, karanténban lévő és blokkolt eszközök listájával. Ha az eszköz nem szerepel egyik listán sem, az ABQ a működési módjának megfelelően jár el vele.
Az ABQ a Zimbrában három működési módot kínál:
Engedélyezett (Permissive): Ebben a működési módban, a felhasználó hitelesítése után az adatok automatikusan szinkronizálódnak az első mobil eszközről küldött kérésre. Ebben a működési módban lehetőség van egyes eszközök blokkolására, de a többi szabadon szinkronizálhat a szerverrel.
Interaktív (Interactive): E működési módban a felhasználó hitelesítése után a biztonsági rendszer azonnal megkérdezi az eszköz azonosító adatait és összehasonlítja azokat a jogosult eszközök listájával. Ha az eszköz szerepel a jogosult listán, a szinkronizálás automatikusan folytatódik. Ha azonban az eszköz nincs a "fehér listán", automatikusan karanténba kerül, hogy az adminisztrátor később eldönthesse, engedélyezi-e az eszköz szinkronizálását a szerverrel vagy blokkolja azt. A felhasználónak megfelelő értesítést küldenek. Az adminisztrátor rendszeresen, előre beállított időszakonként kap értesítést; minden új értesítés tartalmazni fogja az új karanténba került eszközöket.
Szigorú (Strict): Ebben a működési módban a felhasználó hitelesítése után azonnal ellenőrzik az eszköz azonosító adatait a jogosult eszközök listáján. Ha az eszköz ott szerepel, a szinkronizálás automatikusan folytatódik. Ha az eszköz nem szerepel a jogosult listán, az azonnal a blokkolt eszközök listájába kerül, és a felhasználónak értesítést küldenek e-mailben.
A Zimbra rendszergazda teljes mértékben letilthatja az ABQ-t a levelezésében, ha úgy kívánja. szerveren.
Az ABQ működési módjának beállítása a következő parancsok segítségével történik:
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
Az ABQ jelenlegi működési módját a következő parancs segítségével tudhatja meg: zxsuite config global get attribute abqMode.
Ha interaktív vagy szigorú ABQ működési módot használ, gyakran kell majd foglalkoznia az engedélyezett és blokkolt eszközök, valamint a karanténban lévő eszközök listájával. Tegyük fel, hogy a szerverünkhöz két eszköz csatlakozott: egy iPhone és egy Android a megfelelő azonosítókkal. Később kiderül, hogy az iPhone a cég ügyvezető igazgatójának tulajdona, aki e-mailelésre kívánja használni, míg az Android egy átlagos menedzseré, akinek nincs joga munkahelyi e-mailt használni biztonsági okokból.
Interaktív üzemmód esetén az összes eszköz karanténba kerül, ahonnan a rendszergazdának át kell vinnie az iPhone-t az engedélyezett eszközök listájába, az Androidot pedig a blokkoltak közé. Ehhez a következő parancsokat használja: zxsuite mobile abq allow iPhone és zxsuite mobile abq block Android. Ezután az ügyvezető igazgatónak teljes hozzáférése lesz az e-mailjeihez az eszközein, míg a menedzsernek továbbra is kizárólag a munkahelyi laptopjáról kell ellenőriznie azokat.
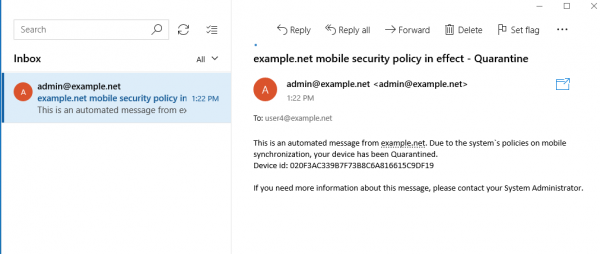
Érdemes megjegyezni, hogy az interaktív üzemmódban, még ha a menedzser a saját Android-eszközén helyesen adja meg a felhasználónevét és jelszavát, akkor is csak egy virtuális postaládába lép be, ahol értesítést kap arról, hogy az eszköze karanténba került, és nem tudja használni az e-mailjeit róla.
Szigorú üzemmódban minden új eszköz blokkolva lesz, és miután kiderül, hogy kinek a tulajdona, a rendszergazdának csak annyit kell tennie, hogy az ügyvezető iPhone-ját az engedélyezett eszközök közé teszi a következő parancs segítségével: zxsuite mobile ABQ set iPhone Allowed, míg a menedzser telefonja továbbra is blokkolva marad.
A megengedett üzemmód gyengén kompatibilis bármilyen biztonsági előírással a vállalatnál. Ha mégis szükség lenne egy megengedett mobil eszköz blokkolására, például ha a menedzser váratlanul és botránnyal távozott, ezt megtehetjük a következő parancs segítségével. zxsuite mobile ABQ set Android Blocked.
Ha a vállalatnál a munkához alkalmazott szolgálati eszközöket adnak a munkavállalóknak, akkor egy új tulajdonos esetén az eszközt teljesen eltávolíthatjuk az ABQ listájából, hogy később döntést hozhassunk arról, engedélyezzük-e a szerverrel való szinkronizációt. Ezt a következő parancs segítségével hajthatjuk végre. zxsuite mobile ABQ delete Android.
Ahogyan látja, a Zextras Mobile bővítmény segítségével a Zimbrában nagyon rugalmas rendszert valósíthatunk meg a használt mobil eszközök ellenőrzésére, amely alkalmas olyan vállalatok számára, amelyek meglehetősen szigorú politikát követnek a vállalati erőforrások irodán kívüli használatával kapcsolatban, valamint azok számára is, amelyek e téren eléggé liberálisak.
Forrás: habr.com
