

December elején megjelent egy új megoldás Veeam Backup for AWS az Amazon Elastic Compute Cloud (Amazon EC2) felhőinfrastruktúráinak biztonsági mentésére és helyreállítására.
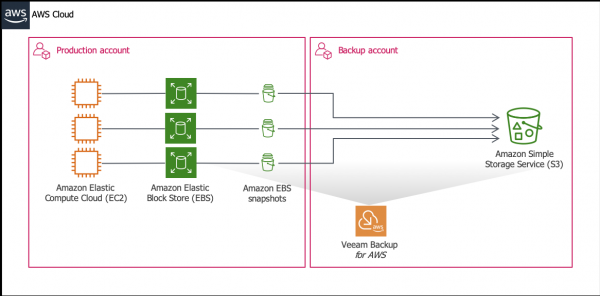
Ennek segítségével az EC2 példányok biztonsági másolatait hozhatjuk létre, és tárolhatjuk őket az Amazon Simple Storage Service (Amazon S3) felhőtárhelyén, valamint létrehozhatunk EC2 pillanatképek láncolatait natív formátumban.
Az adatok helyreállítására a Veeam Backup for AWS az alábbi lehetőségeket kínálja:
- EC2 példány teljes helyreállítása
- Példány kötetek helyreállítása
- Fájlok és mappák helyreállítása a példány vendég operációs rendszerében
Továbbá, mivel a megoldás Veeam formátumban hozza létre a biztonsági másolatokat, a Veeam Backup & Replication alkalmazást is használhatjuk az EC2 biztonsági másolatok on-premises tárolására, majd adatok migrálására a felhő-, virtuális és on-premises infrastruktúrák között.
Ráadásul, a felhasználók örömére az új megoldás ingyenes verzióval is rendelkezik. A Veeam Backup for AWS részletesebb megismeréséhez: üdvözöljük a cikk végén.
Főbb lehetőségek
A már említett Amazon EBS pillanatképek automatikus létrehozásának és az Amazon S3 felhőben tárolt biztonsági másolatoknak a lehetőségei mellett a megoldás a következőket is megvalósítja:
- Többtényezős azonosítás a biztonsági mentés adminisztrátorok számára
- Adatvédelem politikák alapján
- IAM szerepek megosztásának támogatása
- Kereszt-regionális konfigurációk támogatása
- Beépített költségelőrejelző algoritmus, amely segít ellenőrizni a szolgáltatások díját.
Ahogy már említettük, létezik ingyenes licenc, BYOL (build your own license), és a források felhasználásán alapuló licenc — mindenki kiválaszthatja a megfelelő megoldást.
Munka lépései
Röviden, a fő lépések a következők:
- Ellenőrizzük az infrastruktúránkat a rendszerkövetelményeknek való megfelelés érdekében, amelyeket a következő oldalon részletezünk. .
- A Veeam Backup for AWS telepítése a következők szerint történik.
- IAM szerepek megadása szükséges a biztonsági mentéshez és helyreállításhoz használt AWS erőforrásokhoz való hozzáféréshez:
- Ha az EC2 példányokat egy AWS fiókon belül kívánja biztonsági menteni, használhatja a Default Backup Restore — ez az Veeam Backup for AWS telepítése során jön létre. Ennek a szerepkörnek megvannak a szükséges jogosultságai az összes EC2 példányhoz és S3 tárolókhoz való hozzáféréshez az AWS fiók keretében, ahol az Veeam Backup for AWS üzembe van helyezve (kezdeti AWS fiók).
- Ha adatokat tervez menteni vagy visszaállítani EC2 példányok között két különböző AWS fiókban, vagy minden művelethez dedikált IAM szerepkört kíván használni a minimális jogosultságokkal, akkor létre kell hozni a szükséges IAM szerepköröket az eredeti AWS fiók keretein belül, majd ezeket hozzá kell adni a Veeam Backup for AWS-hez. Erről részletesen itt olvashat. .
- Beállítjuk a biztonsági infrastruktúrát, nevezetesen:
- Konfiguráljuk az S3 tárolót.
Megjegyzés: Ha az adatok védelméhez nem biztonsági másolatot, hanem natívan létrehozott pillanatképeket kíván használni, akkor ezt a lépést átugorhatja, mivel az S3 tárolóra ebben a forgatókönyvben nincs szükség.
- Beállítjuk a hálózati konfigurációkat a segédkomponensekhez, munka példányok..
Workers — ezek olyan segéd EC2 példányok, amelyek Linux operációs rendszert futtatnak. Csak a biztonsági mentés (vagy a helyreállítás) idején indulnak el, és mentésproxi szerepet töltenek be. A munkások beállításainál meg kell adni az Amazon VPC-t, az alhálózatot és a biztonsági csoportot, amelyekhez ezek a segéd példányok csatlakozni fognak. Erről mindent elolvashat itt. .
- Konfiguráljuk az S3 tárolót.
- Ezután létrehozunk egy politikát, amely alapján a biztonsági másolatok vagy az EC2 példányok pillanatképei létrejönnek. Erről röviden alább írok.
- A biztonsági másolatból helyreállítható — erről is nemsokára.
Telepítés és beállítás.
A Veeam Backup for AWS elérhető az .
A megoldás telepítése a következőképpen történik:
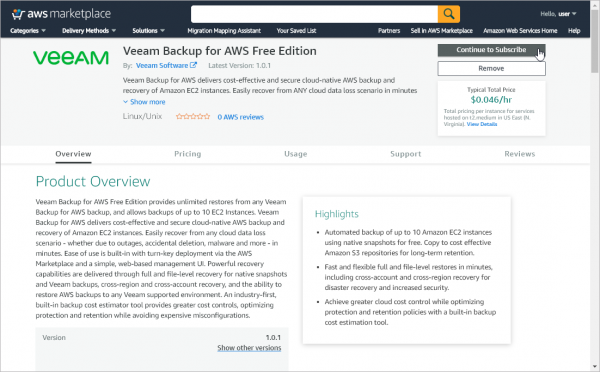
- Bejelentkezünk az AWS Marketplace-be azzal az AWS fiókkal, amelyet a megoldás telepítésére kívánunk használni.
- Megnyitjuk a Veeam Backup for AWS oldalát, és kiválasztjuk a szükséges kiadást (fizetős vagy ingyenes). Részletesebben a kiadásokról itt olvashat. .
- Veeam Backup for AWS Ingyenes Kiadás
- Veeam Backup for AWS Fizetős Kiadás
- Veeam Backup for AWS BYOL Kiadás
- Fent jobbra rákattintunk Tovább a Feliratkozáshoz..

- Az előfizetési űrlap oldalán a Felhasználási feltételek (használati feltételek) részhez megyünk, és ott rákattintunk a Részletek megjelenítése, majd a Végfelhasználói Licencszerződés mellett elolvassuk a licencszerződést.
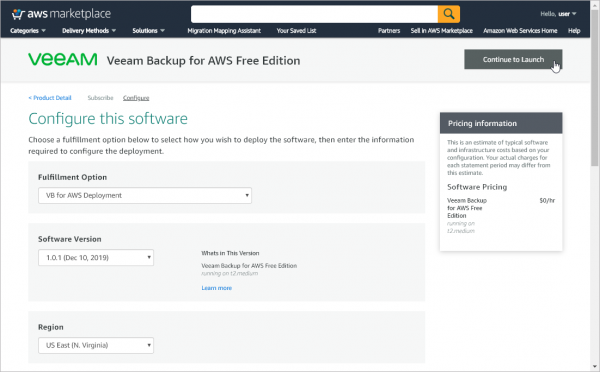
- Ezután kattintsunk a Tovább a Konfiguráláshoz, és hozzálátunk a konfiguráláshoz.
- Az alkalmazott adatokkal — Konfigurálja ezt a szoftvert, beállítjuk a telepítési beállításokat:
- A Teljesítési Opció (telepítési lehetőségek) listából kiválasztjuk a termékünkhöz megfelelő opciót — VB az AWS Telepítés.
- A verziók listájából Szoftver verzió válassza a legújabb Veeam Backup for AWS verziót.
- A régiók listájából Régió válassza ki az AWS régiót, ahol az EC2 példány a Veeam Backup for AWS-szel telepítve lesz.
Megjegyzés: További információkat az AWS régiókról itt olvashat. .
- Ezután kattintsunk a Folytatás a Indításhoz az indításhoz.
- Az alkalmazott adatokkal — Indítsa el ezt a szoftvert az alábbi lépéseket hajtjuk végre:
- A részben Konfigurációs részletek ellenőrizzük, hogy minden beállítás helyesen van megadva.
- A műveletek listájából Válasszon műveletet válassza ki Indítsa el a CloudFormation-t.
- A Veeam Backup for AWS telepítése az AWS CloudFormation segítségével történik.
Megjegyzés: Itt a stack egy olyan felhőerőforrások összességét jelenti, amelyeket egy egységként lehet kezelni: létrehozni, törölni, alkalmazások indításához használni. További információ a AWS dokumentációjában olvasható.
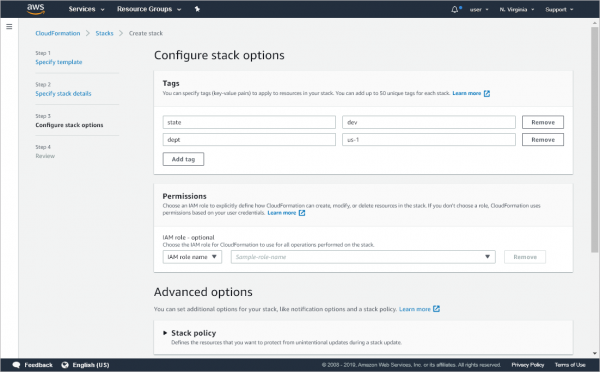
Kattintunk Launch és elindítjuk a stack létrehozó varázslót Stack létrehozó varázsló.
AWS CloudFormation stack létrehozásaAWS CloudFormation stack létrehozása:
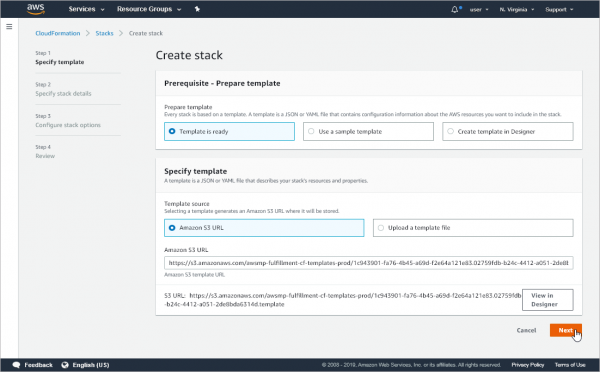
- A lépésnél Adja meg a sablont a stack sablon beállításait alapértelmezettként lehet hagyni.
- A lépésnél Adja meg a stack részleteit adja meg a beállításokat a stackünkhöz.
- A mezőben Stack neve adja meg a nevet; használhat nagy- és kisbetűket, számokat és kötőjeleket.
- A beállítások szekcióban Példány konfiguráció:
A Veeam Backup for AWS szerver példány típusa ki kell választani az EC2 példány típusát, amelyen a Veeam Backup for AWS telepítve lesz (a továbbiakban ezt hívjuk Veeam Backup for AWS szervernek). Ajánlott a t2.medium.
A Kulcspár a Veeam Backup for AWS szerverhez ki kell választani egy kulcspárt, amelyet a hitelesítéshez használnak az új szerveren. Ha a szükséges kulcspár nincs a listában, akkor létre kell hozni, ahogy az .
Adja meg, hogy szükséges-e az EBS kötetek automatikus biztonsági mentése a Veeam Backup for AWS szerver számára (alapértelmezés szerint szükséges, azaz igaz).
Adja meg, hogy szükség van-e a Veeam Backup for AWS szerver újraindítására, ha a szoftver hibát jelez.
Adja meg, hogy szükség van-e a Veeam Backup for AWS szerver újraindítására, ha az infrastruktúra hibát jelez.
- A hálózati beállítások szekcióban Hálózati konfiguráció:
- Adja meg, hogy szükséges-e létrehozni egy Elastic IP címet a Veeam Backup for AWS szerverhez. További információ itt található.
- A mezőben Engedélyezett forrás IP-címek SSH-hoz való csatlakozáshoz adja meg az IPv4 címtartományt, ahonnan a Veeam Backup for AWS szerverhez SSH-n keresztül elérheti.
- A mezőben Engedélyezett forrás IP-címek HTTPS-hez való csatlakozáshoz adja meg az IPv4 címtartományt, ahonnan elérheti a Veeam Backup for AWS webes felületét.
Az IPv4 címtartományt a CIDR jelölésben kell megadni (például 12.23.34.0/24). Ha az összes IPv4 címről szeretne engedélyezni a hozzáférést, beírhatja a 0.0.0.0/0-t. (Ezt a megoldást azonban nem ajánljuk, mivel csökkenti az infrastruktúra biztonságát.)
- Az AWS CloudFormation a megadott IPv4-címek alapján biztonsági csoportot hoz létre a Veeam Backup for AWS számára, a megfelelő SSH és HTTPS bejövő forgalmi szabályokkal. (Alapértelmezés szerint az SSH bejövő forgalmához a 22-es portot, míg a HTTPS-hez a 443-as portot használják.) Ha az installáció során másik biztonsági csoportot szeretne megadni a Veeam Backup for AWS számára, ne felejtsen el manuálisan hozzáadni a megfelelő szabályokat ehhez a csoporthoz, és ellenőrizze, hogy az AWS szolgáltatásokhoz van-e hozzáférés (a felhasználói kézikönyv követelményei között van megadva).
- A szakaszban VPC és alhálózat ki kell választani az Amazon Virtual Private Cloud (Amazon VPC) és az alhálózatot, amelyhez a Veeam Backup for AWS szervert csatlakoztatni fogják.
- A lépésnél Állítsa be a verem beállításait adja meg az AWS címkéket, az IAM szerepkör engedélyeit és egyéb verembeállításokat.
- A lépésnél Áttekintés ellenőrizze az összes beállítást, válassza a lehetőséget Elfogadom, hogy az AWS CloudFormation IAM erőforrásokat hozhat létre és kattintson Verem létrehozása.
Az installáció befejeztével megnyitjuk a webkonzolt, a böngészőbe beírva az EC2 példány DNS-ét vagy IP-címét, ahol a Veeam Backup for AWS telepítve van, például:
https://ec2-135-169-170-192.eu-central-1.compute.amazonaws.com
A konzolban láthatók az erőforrások, amelyekhez Veeam Backup for AWS adatvédelmi beállítást konfiguráltunk:
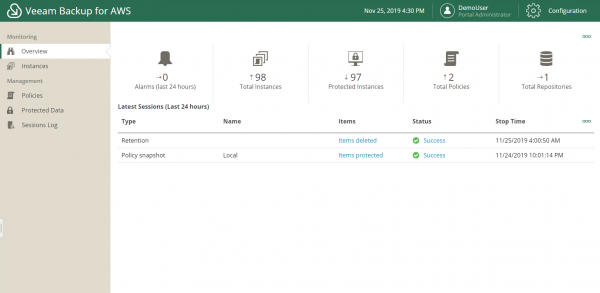
A szükséges infrastruktúra, szerepkörök stb. beállítását részletesen bemutatjuk a .
Biztonsági szabályzatok
A példányok védelme érdekében biztonsági szabályzatokat hozunk létre.
Különböző típusú objektumok esetén különböző szabályzatokat lehet beállítani: például egy olyan szabályzatot, amely tier 3 alkalmazások (kevésbé kritikus) védelmére szolgál, vagy tier 2 és tier 1 alkalmazásokhoz szükséges szabályzatokat. A szabályzat beállításaiban meg kell adni:
- IAM szerepkörökkel rendelkező fiók
- Regiók — több is választható
- Mi a védendő — ez lehet valamennyi erőforrás (minden erőforrás) vagy a kiválasztott példányok vagy címkék
- Kizárandó erőforrások
- A pillanatképek beállításai, beleértve, hogy használjanak-e pillanatképeket, és milyen ideig kell megőrizni őket
- A biztonsági mentések beállításai: a tároló útvonala, ütemezés és megőrzési időtartam
- A szolgáltatások költségének értékelése (erről lentebb)
- Az ütemezési és értesítési beállítások
Integrált szolgáltatásértékelés
A Veeam Backup for AWS megoldásába beépített automatikus szolgáltatásértékelés került, amely azonnal kiszámolja, hogy mennyibe kerülnek a biztonsági mentési szolgáltatások a konkrét szabályzat szerint. A kalkulációba a következő mutatók tartoznak:
- A biztonsági mentés költsége
- A pillanatkép költsége
- A sávszélesség költsége különösen fontos, ha a tároló olyan régióban található, ahol az infrastruktúra objektumai nem működnek (az Amazon AWS a többi régióba irányuló sávszélességet is számításba veszi)
- A tranzakciók költsége
- Összes költség
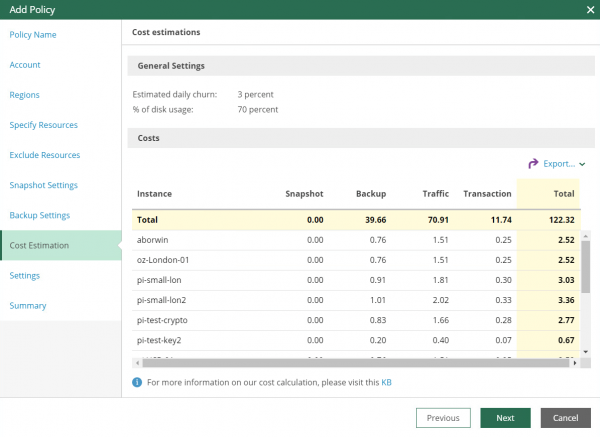
Az adatok CSV vagy XML fájlba exportálhatók.
Segédkomponensek — Workers
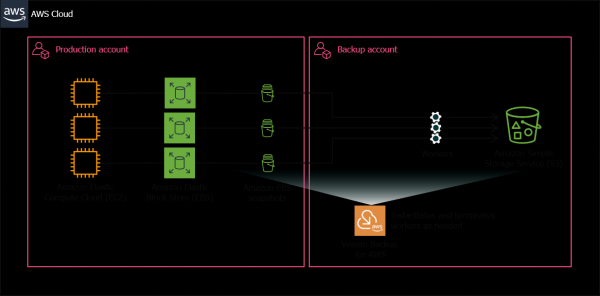
A sávszélesség költségeinek csökkentése érdekében automatikus segédkomponens-generálást lehet beállítani — workers — abban az AWS-régióban, ahol a védett objektumok is találhatók. A Workers automatikusan csak az Amazon S3 felhőbe történő adatok átvitele vagy a helyreállítás ideje alatt működnek, majd a műveletek befejeztével leállnak és törlődnek.
Biztonsági mentés
A Veeam Backup for AWS a natív pillanatképeket használja a biztonsági másolatok készítéséhez (lásd ). A biztonsági másolat készítése során a Veeam Backup for AWS AWS CLI parancsokat használ az EBS kötetek pillanatképeinek létrehozásához, amelyek az EC2 példányhoz vannak csatlakoztatva. Aztán a választott biztonsági mentési forgatókönyve alapján a Veeam Backup for AWS vagy egy láncot hoz létre natív pillanatképekből, vagy képkészítési szintű biztonsági másolatot készít az EC2 példányhoz.
Natív pillanatképek
A Veeam Backup for AWS natív pillanatképeket készít az EC2 példányról a következő módon:
- Először a csatlakoztatott EBS kötetek pillanatképeit készítik el.
- A pillanatképekhez AWS címkéket rendelnek létrehozáskor. A címkék kulcsai és értékei titkosított metaadatokat tartalmaznak. A Veeam Backup for AWS a metaadatokkal rendelkező EBS pillanatképeket natív pillanatképként kezeli az EC2 példány számára.
- Ha az EC2 példányt már feldolgozták a biztonsági mentési politikával, akkor a Veeam Backup for AWS ellenőrzi a pillanatkép-lánc helyreállítási pontjainak számát. Ha ez meghaladja a politikában megadott határértéket, akkor a legrégebbi pontot törlik. Megjegyzés: A tárolási és automatikus törlési politika (retenció) nem vonatkozik a manuálisan létrehozott pillanatképekre (itt kifejezetten a külön készített pillanatképekről van szó). Ezeket törölni lehet, ahogy azt a következőképpen írják le . (Ha a „manuálisan” kifejezés a politikai ütemezésen kívüli kézi indítást jelenti, akkor ez a módon létrehozott pillanatkép retenciója működni fog.)
Képkészítési szintű biztonsági másolatok
Íme, hogyan készít biztonsági másolatot a Veeam Backup for AWS képkészítési szinten:
- Először a csatlakoztatott EBS kötetek pillanatképeit készítik el.
- A Veeam Backup for AWS az EBS pillanatfelvételeit használja a biztonsági mentés forrásaként. A biztonsági mentési folyamat befejezése után ezeket a pillanatfelvételeket eltávolítják.
- Ezután az AWS régiójában, ahol ez az instance található, egy segédworker indul el, amely segít az EC2 instance adatainak feldolgozásában.
- Ideiglenes pillanatfelvételekből EBS kötetek készülnek, és hozzá vannak rendelve a worker instance-hez.
- Az EBS kötetekből olvasott adatokat a worker instance-en, majd átkonvertálják az S3 tárolóhelyre, ahol Veeam formátumban tárolják őket.
- A Veeam Backup for AWS a különböző szekciók alatt az S3 tárolóhelyen tárolt biztonsági mentések metaadatait olvassa be, és ennek segítségével azonosítja az előző szekció óta változtatott blokkokat.
- A biztonsági mentés befejezése után a Veeam Backup for AWS eltávolítja az ideiglenes EBS pillanatfelvételeket és a worker instance-t az Amazon EC2-ről.
Adatok helyreállítása
A Veeam Backup for AWS-sel az adatok visszaállítása a következőképpen történhet:
- Eredeti helyre, felülírva az eredeti instance-t. Az összes adat ezen az instance-on felül lesz írva a biztonsági mentésben tárolt adatokkal, míg az instance konfigurációja megmarad.
- Új helyre, új instance létrehozásával. Ebben az esetben — ha új helyre vagy új beállításokkal szeretné visszaállítani — meg kell adni a konfigurációs beállításokat, amelyek az új instance-ra vonatkoznak a helyreállítás befejezése után:
- Régió
- Titkosítási beállítások
- Az instance neve és típusa
- Hálózati beállítások: Virtual Private Cloud (VPC), alhálózat, biztonsági csoport
Kötetek helyreállítása
Kötetek helyreállítása is támogatott, akár pillanatfelvételből, akár biztonsági mentésből, eredeti vagy új helyszínre. Az utóbbi esetben meg kell adni az AWS régiót, az Availability Zone-t és egyéb beállításokat az új helyszínhez.
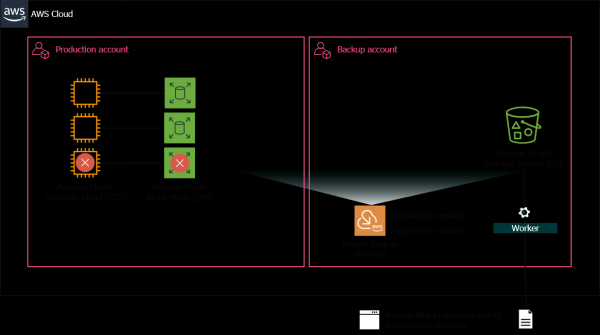
A helyreállítás során szintén részt vesz egy worker.
A folyamat röviden így néz ki (például a biztonsági mentésből való helyreállítás során):
- A Veeam Backup for AWS elindít egy workert a szükséges AWS régióban, létrehoz annyi üres EBS kötetet, amennyire szükség van, és hozzáköti őket a worker instance-hez.
- A biztonsági mentésből adatokat állít vissza ezekre a kötetekre.
- Eltávolítja az EBS köteteket, és áthelyezi azokat a kívánt helyre (eredeti vagy másik AWS régió), ahol ezek a kötetek különállóan tárolódnak.
- A műveletek befejezte után eltávolítja a worker instance-t.
Megjegyzés: Ne feledje, hogy a helyreállítás után a kötet nem lesz automatikusan csatolva az EC2 példányhoz (egyszerűen a megadott helyre mentjük, mint külön EBS kötetet).
Fájlok helyreállítása
Lehetővé teszi egyes fájlok helyreállítását anélkül, hogy az egész példányt vissza kellene állítani.
Amikor fájl szintű helyreállítást kezdeményez, akkor egy URL-t kap (a worker nyilvános DNS-neve alapján), ahol megtekintheti a fájlok teljes struktúráját a vendég operációs rendszeren, megtalálja a szükséges fájlokat, és letölti őket a helyi gépre.
A biztonság érdekében a tanúsítvány és annak ujjlenyomatának ellenőrzésére is lehetőség van, hogy biztos lehessen a MiTM hiányában.
Integráció a Veeam Backup & Replication programmal
Ha a Veeam Backup & Replication telepítve van az infrastruktúrájában, akkor beállíthatja a benne lévő gépek helyreállítását az Amazon EC2 felhőbe a Direct Restore to AWS funkció segítségével, majd megvédheti ezeket a felhőbeli adatokat a Veeam Backup for AWS segítségével.
A Veeam Backup & Replication is támogatja az Amazon S3 tárolókkal való munkát, amelyeket a Veeam Backup for AWS hoz létre — helyreállíthatja az Amazon EC2 példányok biztonsági mentéseit az on-premises infrastruktúrába.
A ingyenes verzió jellemzői
A Veeam Backup for AWS ingyenes verziója lehetővé teszi akár 10 EC2 példány biztonsági mentését; a biztonsági mentésekből való helyreállítás korlátozások nélkül történik.
Megjegyzés: Ajánlott használni t2.medium.
A forráserőforrások körülbelüli költsége — 9,8 USD/hó, folyamatos használat alapján az alábbi alapértelmezett beállításokkal:
- EC2 — 1 t3.micro példány
- EBS — 1 GP2 kötet 8 GB kapacitással
- S3 tároló konfigurációja — 50 GB Standard S3 tárolás, 13 000 S3 PUT kérés, 10 000 S3 GET kérés, 50 GB S3 Select használat
Hasznos linkek
A Veeam Backup for AWS megoldás
(angol nyelven).
Forrás: habr.com
