

Ebben a cikkben rövid áttekintést adunk arról, hogy mit mondhat nekünk egy látszólag megszokott dolog, mint például NetBIOS. Milyen információt nyújthat egy potenciális támadónak/pentesternek.
A bemutatott alkalmazási terület a kémkedési technikákra vonatkozik, amelyek belső, azaz elszigetelt és kívülről nem elérhető hálózatokban használhatók. Az ilyen hálózatok általában minden, még a legkisebb cég szakszerűségéhez is rendelkezésre állnak.
Magában NetBIOS általában a hálózati név megszerzésére szolgál. Ez elegendő lesz ahhoz, hogy legalább négy dolgot végrehajthassunk.
Hostok észlelése
Mivel a NetBIOS UDP-t használ szállításként, hogy gyorsan tudja észlelni a hostokat, lehetővé teszi, hogy nagyon nagy hálózatokban hosszas időt spóroljunk. Például az nbtscan, amely az azonos nevű csomag része, mindössze 2 másodperc alatt (akár tönkreteheti a hálózatot) fel tudja oldani az 192.168.0.0/16 cím elérhetőségét, míg a hagyományos TCP-szkennelés percekig, akár órákig is tarthat. Ezt a sajátosságot használhatjuk a hostok észlelése (host sweep) technikájaként olyan nagy hálózatokban, ahol semmilyen információ nem áll rendelkezésre, mielőtt elindítanánk az nmap-ot. Bár az eredmény nem garantálja a 100%-os észlelés biztosítékát, mivel elsősorban a Windows hostok válaszolnak, és nem mindegyik, mégis lehetőséget ad arra, hogy meghatározzuk, nagyságrendileg hol találhatók az élő hostok.
Hostok azonosítása
Az IP címekből származó nevek eredményei alapján:
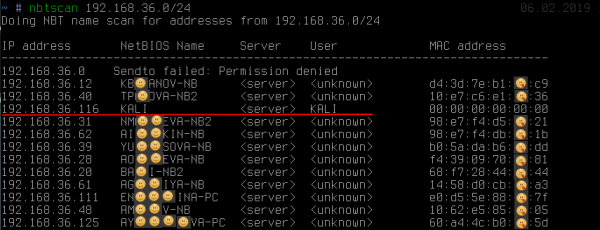
láthatjuk: azon kívül, hogy a név felfedi a munkaállomás tulajdonosát (bár ez nem mindig van így), az egyik cím egyértelműen kiemelkedik a többi közül. Láthatjuk, hogy a(n) nevét kaptuk KALI. Ez a viselkedés általában jellemző a unix-teljesítményekre SMB/NetBIOS csomagban található samba vagy nagyon régi Windows 2000.
Név megszerzése KALI, míg más hostokon az <unknown> azt jelzi, hogy létezik a úgynevezett null-session. Az alapértelmezett beállítások szerint a SMB-szerverek Linux e hajlamosak erre. A null-session teljesen névtelenül (ahogy látni lehet a képernyőképen, jelszavakat nem adtunk meg) elegendő további információt nyújt, például a helyi jelszópolitikát, a helyi felhasználók listáját, csoportokat és a megosztott erőforrások (megossza) listáját:
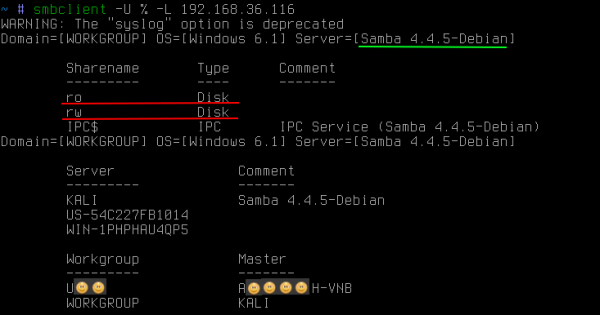
Gyakran a linux SMB-szervereken nyilvánosan elérhető megosztások nem csupán olvasási, hanem írási joggal is rendelkezhetnek. Mindkettő különböző fenyegetéseket hordoz, melyek alkalmazása túlmutat ezen cikk keretein.
NetBIOS ugyanúgy lehetőséget nyújt az összes típusról szóló nevek megszerzésére, amelyeket a munkaállomás tárol:
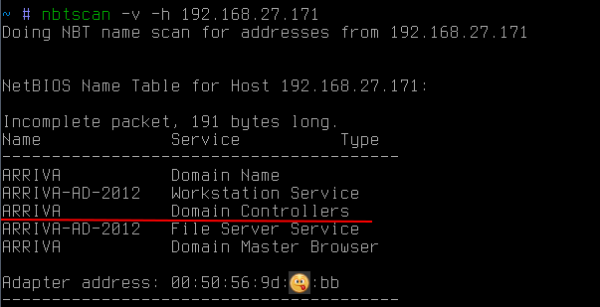
ebben az esetben lehetővé teszi annak megismerését, hogy a hoszt egy domain vezérlő is lehet ARRIVA.
Érdemes külön figyelmet fordítani arra is, hogy NetBIOS lehetőséget ad arra, hogy mac-cím. Az arp-lekérdezésekkel ellentétben a NetBIOS-lekérdezések képesek átlépni a helyi hálózat határait. Ez hasznos lehet, például, ha meg kell találni a hálózaton egy laptopot vagy egy specifikus hardvert, ismerve a gyártóját. Mivel az első három oktett mac-cím az gyártót azonosítja, lehetőség van ilyen NetBIOS-lekérdezéseket küldeni az összes ismert alhálózatba, hogy megpróbáljuk megtalálni a szükséges eszközt (http://standards-oui.ieee.org/oui.txt).
A tulajdonlás meghatározása domain
Gyakran, amikor a belső vállalati hálózatokon mozog, a munkaállomás célzott támadása szükséges, amelyik a domainben van (például a jogosultságok felemeléséhez domain adminisztrátori szintre), vagy éppen ellenkezőleg. Ebben az esetben NetBIOS újra segíthet:
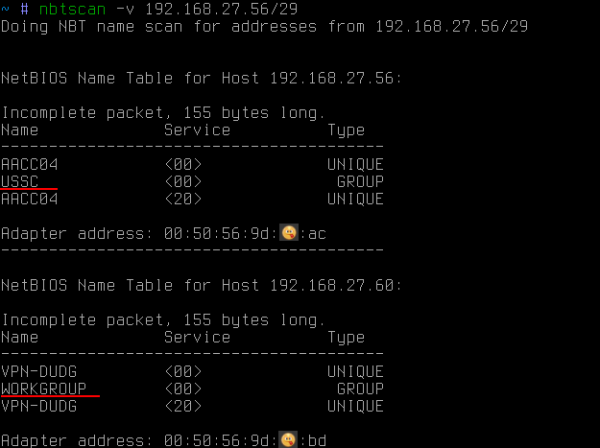
Ebben az esetben az összes típus nevének megszerzésére használt NetBIOS mellettük a PC neve is látható (az, ami korábban már meg volt szerezve), valamint a munkacsoport neve. Alapértelmezés szerint windows ez általában valami ilyesmi: WORKGROUP vagy IVAN-PC, de ha a munkaállomás domainben van, akkor a munkacsoport neve maga a domain neve.
Ezáltal az NetBIOS segítségével megtudható, hogy a munkaállomás a domainben van-e, és ha igen, akkor hol.
Ha pedig a domain hosztok listájára van szükség az alhálózaton belül, elegendő egy széleskörű lekérdezés a szükséges domain névvel:
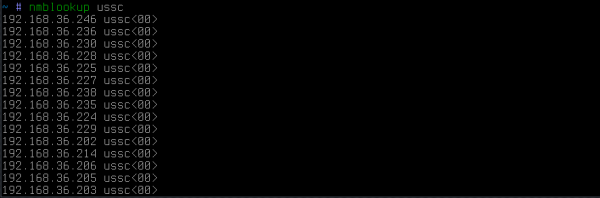
az eredményként a domainhez tartozó összes hoszt válaszolni fog.
A multihomed hosztok felfedezése
És végül még egy valószínűleg nagyon kevésbé ismert technika, amely elengedhetetlen a utak felfedezéséhez védett, esetleg fizikailag izolált hálózatokba. Ezek lehetnek a gyárak hálózatai, telekontrollerekkel teli. A hozzáférés ezen hálózatokhoz a támadó számára azt jelenti, hogy befolyásolhatja a technológiai folyamatokat, míg a vállalat számára kockázatot jelent, hogy hatalmas veszteségeket szenved el.
Tehát a lényeg az, hogy még ha a hálózat is elszigetelt a vállalati hálózattól, sok adminisztrátor, legyen az lustaság vagy más ok miatt, hajlamos arra, hogy egy újabb hálózati kártyát állítson fel a PC-én, hogy hozzáférjen ahhoz a hálózathoz. Mindez természetesen a vállalati tűzfalak körüli szabályok megkerülésével történik. Kényelmes, igen, de nem igazán biztonságos, mivel ha feltörnek, híd lesz a hálózat és Ön között, és felelősséget fog vállalni.
Azonban a támadó számára itt van egy probléma – meg találni azt az adminisztrátort, aki illegálisan kapcsolódott a védett hálózathoz. Ráadásul ez nem egy egyszerű kihívás a hálózati biztonsági szakemberek számára sem. Nagyvállalatok esetén ez valóban bonyolult feladat, mint egy tűt keresni a szénakazalban.
Ebben a helyzetben a támadónak két nyilvánvaló lehetősége lenne:
1. megpróbálni minden PC-t a vállalati alhálózatban átjáróként használni a kívánt hálózathoz. Ez rendkívül kényelmes lenne, de ritkán fordul elő, mert windows a hosztok az IP forwarding szinte mindig ki van kapcsolva. Ráadásul ilyen ellenőrzést csak a saját alhálózatán belül lehet végrehajtani, és a támadónak pontosan tudnia kell a célszámot az elszigetelt hálózatból.
2. próbálni távolról belépni minden hosztra, és futtatni egy banális parancsot ipconfig/ifconfig. És itt nem minden úgy sima. Még ha a támadó domén adminisztrátori jogokat is szerzett, a tűzfalakat és a helyi tűzfalakat senki sem törölte. Így ez a feladat nem 100%-ban automatizálható. Ennek eredményeként fájdalmasan be kell lépnie minden hosztra, átkelve a tűzfalakon (amelyek gyakran blokkolják a 445/tcp portot), abban a reményben, hogy végre meglátja a kívánt hálózati interfészt.
De minden sokkal egyszerűbb. Van egy rendkívül egyszerű trükk, amely lehetővé teszi, hogy egy vagy másik hosztról listát kapjunk a hálózati interfészekről. Tegyük fel, hogy van egy hosztunk:
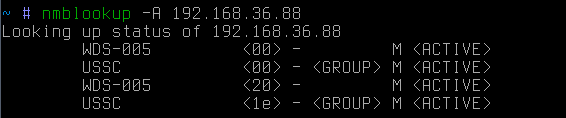
ez a visszafelé történő IP-értelmezés → hálózati név. Ha most megpróbáljuk közvetlenül értelemezni a hálózati nevet → IP-adrás:

akkor megtudjuk, hogy ez a hoszt valószínűleg egy átjáró is egy másik hálózathoz. Érdemes megjegyezni, hogy ebben az esetben a lekérdezés széleskörűen folyt, vagyis csak a támadó alhálózatából érkező hosztok fogják ezt hallani.
Ha a célzott hoszt a subnetwork határain kívül helyezkedik el, akkor lehet célzott kérést küldeni:
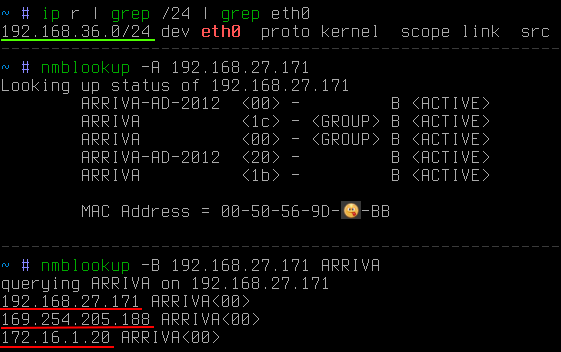
Ebben az esetben látható, hogy a cél a támadó alhálózatán kívül helyezkedik el. A -B kulccsal jeleztük, hogy a kérést egy adott címre kell küldeni, nem pedig egy széleskörű címre.
Most már csak annyit kell tennünk, hogy gyorsan összegyűjtjük az összes információt az érdekes alhálózatról, nem csak egy címről. Ehhez egy kis python-szkriptet használhatunk:
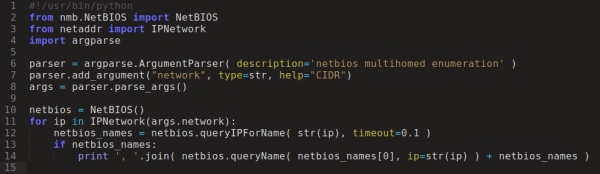
És néhány másodperc múlva:
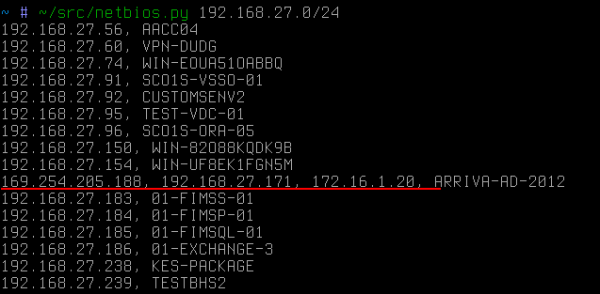
Pontosan a dedikált hoszt lenne az első célpont, ha ebben az improvizált esetben a támadó a 172.16.1/24 hálózatot célozná meg.
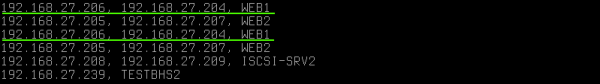
Az ismétlődő nevek különböző IP-címeken arra utalnak, hogy a hoszt rendelkezik két hálózati kártyával is, de már egy alhálózaton belül. Érdemes megjegyezni, hogy NetBIOS nem közzéteszi alias-k (amelyeket könnyen ki lehet számítani ARP-kéréseken keresztül, mint az azonos mac). Ebben az esetben IP-címnek különbözőek mac.
Egy másik példa ennek a technikának a használatára a nyilvános Wi-Fi. Néha találkozhatunk azzal a helyzettel, amikor a nyilvános hálózathoz csatlakozó vendégek között a zártkörű vállalati szegmensekben dolgozó személyzet is csatlakozik. Ekkor ezzel a hírszerzési technikával a támadó nagyon gyorsan felvázolhatja az utat a zártkörű hálózathoz:
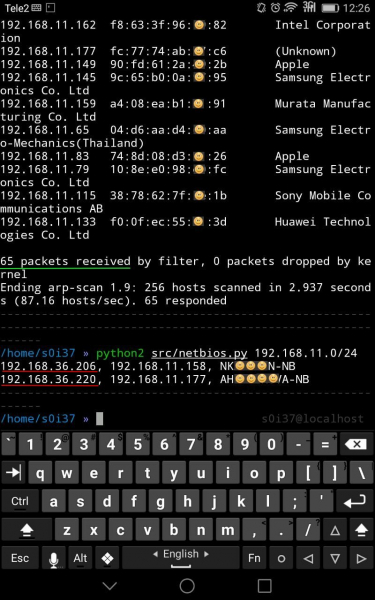
Ebben az esetben a 65 ügyfél közül a nyilvános Wi-Fi-en két munkastáció akadt, amelyeknek kiegészítő interfészük van, valószínűleg a vállalati hálózathoz kapcsolódva.
Ha néha a hálózati szegmensek között vagy közvetlenül a munkastációkon szűrik a forgalmat a 445/tcp porton, megakadályozva a rendszer távoli belépését (távoli kódvégrehajtás), akkor ebben az esetben a nevek feloldásához NetBIOS a 137/udp portot használják, amelynek szándékos blokkolása szinte sosem fordul elő, mivel ez jelentősen rontaná a hálózati munkavégzés kényelmét, például eltűnhet a hálózati környezet stb.
Ahogy mondani szokás, a felsorolás a kulcs
Vannak védelmek ez ellen? Nincsenek, mert ez nem is sebezhetőség. Ez csupán a minimális alapfunkcionalitás része, ami a windows (a Linux viselkedés kissé eltér). És ha véletlenül, az érintett hálózati irányelv megkerülésével csatlakozi a zártkörű szegmenshez, a támadó biztosan rátalál, és ezt nagyon gyorsan megteszi.
Forrás: habr.com
