

Aqua Security kutatói közzétették a legjobban letöltött csomagok statisztikai elemzésének eredményeit az NPM tárolójában, 50 ezer csomagról. A legjobban letöltött csomagok 7500 (15%-a) elavult csomagokkal és megszűnt projektekhez kapcsolódik. Az elavult csomagok a projektjeikben való azonosításának megkönnyítése érdekében javasolták a Dependency-Deprecated-Checker nevű eszközt, amely MIT licenc alatt került közzétételre.
A vizsgált csomagok 4100 (8,2%-a) a függőségi láncban elavultként nyilvántartott csomagokat tartalmaznak, vagy elavult projektekhez kötődnek (például a request csomag elavultnak van nyilvánítva, de 55000 csomag közvetlen függőségeként továbbra is használják). 2300 (4,6%-a) csomag kapcsolódik az archív státuszú GitHub tárolókhoz (a fejlesztésük leállt, például a through csomag tárolója archiválva van, de 3000 csomag közvetlen függőségeként használják). 1100 (2,2%-a) csomag olyan tárolókra hivatkozik, amelyek már nem léteznek, és hozzáférésük 404 hibát eredményez. 3100 (6,2%-a) csomag nem tartalmaz tárolóra vonatkozó információt.
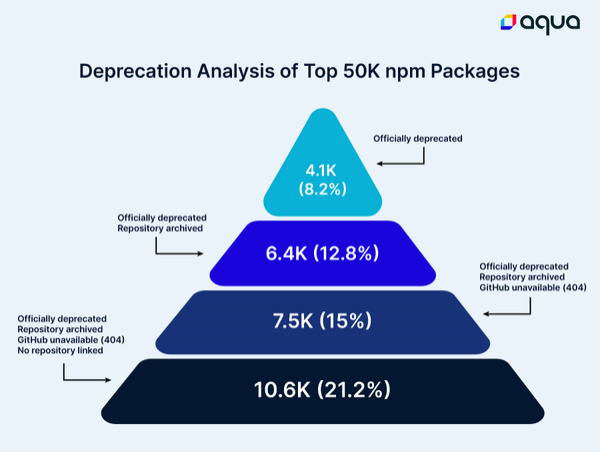
Abszolút kifejezésekben az NPM tárolóban az elavult csomagok és a tárolókra hivatkozás nélküli csomagok elterjedése körülbelül heti 2,1 milliárd letöltésre extrapolálható. Az elavult csomagok és a karbantartás nélkül maradt projektek függőségként való használata olyan kockázatokat hordoz magában, mint a javítatlan sebezhetőségek megléte, különösen figyelembe véve, hogy egyes fejlesztők a sebezhetőségek elhárítására vonatkozó gyakorlatokat alkalmaznak anélkül, hogy CVE-azonosítót rendelnének hozzá, és anélkül, hogy kifejezetten hangsúlyoznák a probléma megoldását.
Forrás: opennet.ru
