

Németországi egyetemek kutatócsoportja kifejlesztett egy új módszert a MITM támadásokra HTTPS-en, amely lehetővé teszi, hogy a támadó Cookie-kat azonosítókkal és egyéb bizalmas adatokat nyerjen ki, valamint távvezérléssel JavaScript kódot futtasson egy másik weboldalon. A támadást ALPACA-nak nevezték, és alkalmazható TLS szerverekre, amelyek különböző alkalmazási szintű protokollokat valósítanak meg (HTTPS, SFTP, SMTP, IMAP, POP3), de közös TLS tanúsítványokat használnak.
A támadás lényege, hogy ha a támadó rendelkezik a hálózati átjáró vagy vezeték nélküli hozzáférési pont feletti irányítással, át tudja irányítani a webforgalmat egy másik hálózati portra, és létre tud hozni egy kapcsolatot FTP vagy levélkiszolgálókkal, amelyek támogatják a TLS titkosítást és közös TLS tanúsítvánnyal rendelkeznek a HTTP szerverrel. A felhasználó böngészője azt fogja hinni, hogy a kapcsolat a kért HTTP szerverrel jött létre. Mivel a TLS protokoll univerzális és nem kapcsolódik az alkalmazási szintű protokollokhoz, az összes szolgáltatásra vonatkozó titkosított kapcsolat létrehozása azonos, és a hibát, hogy a kérés nem a megfelelő szolgáltatáshoz került elküldésre, csak a titkosított szakasz felállítása után észlelhetjük a küldött kérés feldolgozása során.
Így ha például a felhasználó kapcsolatát, amely eredetileg HTTPS-hez irányult, átirányítjuk egy levélkiszolgálóra, ahol a HTTPS szerverrel közös tanúsítványt használnak, a TLS kapcsolat sikeresen létrejön, de a levélkiszolgáló nem tudja feldolgozni a továbbított HTTP parancsokat, és hibaüzenetet küld vissza. Ezt a választ a böngésző a kért weboldal válaszaként fogja feldolgozni, amelyet a megfelelően létrehozott titkosított kapcsolat keretében küldtek.
Három támadási lehetőség került javaslatra:
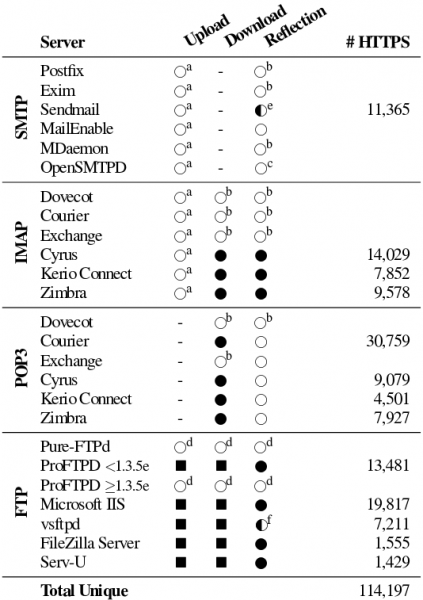
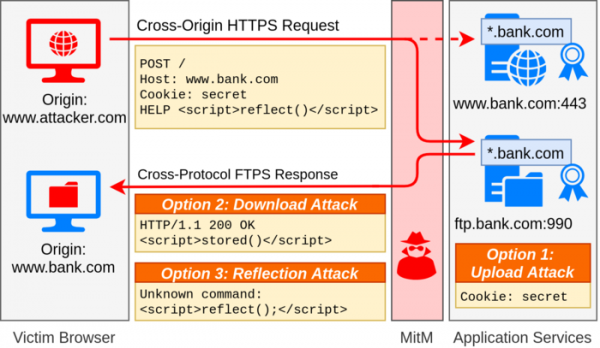
- Az „Upload” az authentikációs cookie-k kinyerésére. A módszer akkor alkalmazható, ha a TLS-tanúsítvánnyal rendelkező FTP-szerver lehetővé teszi, hogy feltöltsük és kinyerjük az adatainkat. Ebben a támadási formában a támadó meg tudja őrizni a felhasználó eredeti HTTP-kéréseinek egyes részeit, mint például a cookie-fejléc tartalmát, ha az FTP-szerver a kérést fájlként kezelni képes, vagy teljes mértékben naplózza a bejövő kéréseket. A támadás sikeréhez a támadónak valamilyen módon ki kell nyernie a megőrzött tartalmat. A támadás alkalmazható a Proftpd, Microsoft IIS, vsftpd, filezilla és serv-u esetében.
- A „Download” a cross-site scripting (XSS) megszervezésére. A módszer arra vonatkozik, hogy a támadó valamilyen különálló manipulációval adatokat helyezhet el egy olyan szolgáltatásban, amely közös TLS-tanúsítvány, amelyeket ezután válaszként lehet kiadni a felhasználói kérésre. A támadás alkalmazható a fent említett FTP-szerverekre, IMAP-szerverekre és POP3-szerverekre (courier, cyrus, kerio-connect és zimbra).
- A „Reflection” a JavaScript futtatására egy másik weboldal kontextusában. A módszer arra épít, hogy a támadó visszakapja az általa elküldött kérés egy részét, amely tartalmazza a támadó által küldött JavaScript-kódot. A támadás alkalmazható a fent említett FTP-szerverekre, IMAP-szerverekre (cyrus, kerio-connect és zimbra), valamint a sendmail SMTP-szerverre.
Például, amikor a felhasználó megnyit egy, a támadó által ellenőrzött oldalt, ezen az oldalon egy kérés indítható egy olyan webhelyről, amelyen a felhasználónak aktív fiókja van (például bank.com). A MITM-támadás során ez a kérés, amely a bank.com weboldalnak szól, átirányítható egy levelezőszolgáltatóhoz, amely közös TLS-tanúsítványt használ a bank.com-mal. Mivel a levelezőszolgáltató nem zárja le a kapcsolatot az első hiba után, a rendszerfejléc és a parancsok, mint például „POST / HTTP/1.1” és „Host:”, ismeretlen parancsként lesznek kezelve (a levelezőszolgáltató minden fejlécre „500 unrecognized command” üzenetet küld vissza).
A levelezőszolgáltató nem értelmezi a HTTP protokoll részleteit, így a rendszerfejléc és a POST kérés adatrészét egyformán kezeli. Ezért a POST-kérés törzsében megadható egy sor a levelezőszolgáltatónak szóló parancsokkal. Például küldhető: MAIL FROM: , amire a levelezőszolgáltató visszaküldi a hibaüzenetet 501 : malformed address: alert(1); may not follow
A válasz, amelyet a felhasználó böngészője kap, a támadó által eredetileg megnyitott oldalon kívül, hanem a bank.com weboldalon kerül végrehajtásra, amelyet a kérés során érkezett, mivel a válasz egy helyes TLS-munkameneten belül érkezett, amelynek tanúsítványa megerősítette a bank.com válaszának hitelességét.
A globális hálózat feltérképezése szerint körülbelül 1,4 millió webkiszolgáló van, amelyet általánosan érint a probléma, amelyeknél lehetséges a hibrid támadások végrehajtása különböző protokollokkal. A támadás tényleges végrehajtásának lehetősége 119 ezer webkiszolgálóra vonatkozik, amelyekhez kapcsolódó TLS-kiszolgálók is tartoznak más alkalmazási protokollokkal.
A támadásokhoz készült exploitok ftp-kiszolgálókhoz (pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla és serv-u), IMAP és POP3 kiszolgálókhoz (dovecot, courier, exchange, cyrus, kerio-connect és zimbra), SMTP-kiszolgálókhoz (postfix, exim, sendmail, mailenable, mdaemon és opensmtpd) készültek. A kutatók csak FTP, SMTP, IMAP és POP3 kiszolgálókkal kapcsolatosan vizsgálták a támadás lehetőségét, ugyanakkor nem zárják ki, hogy a probléma más alkalmazási protokollok esetében is felmerülhet, amelyek TLS-t használnak.
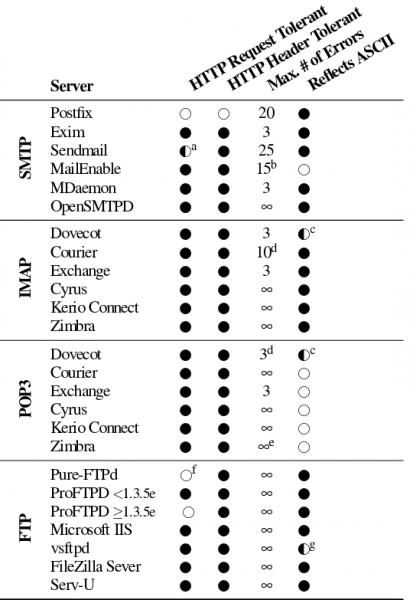
A támadás blokkolásához javasolt az ALPN (Application Layer Protocol Negotiation) kiterjesztés használata a TLS-munkamenet protokollszerinti egyeztetéssel és az SNI (Server Name Indication) kiterjesztés alkalmazása, amely a TLS-tanúsítványok használata során több névhez is kapcsolódik. domain nevekkelAz alkalmazások oldalán ajánlott korlátozni a parancsok feldolgozásakor a hibák számának limitját, amelynek elérésekor meg kell szakítani a kapcsolatot. A támadás blokkolására irányuló intézkedések kidolgozása már tavaly október óta folyamatban van. Hasonló védelmi intézkedéseket már bevezettek az Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZilla, crypto/tls (Go) és Internet Explorer esetében.
Forrás: opennet.ru
