

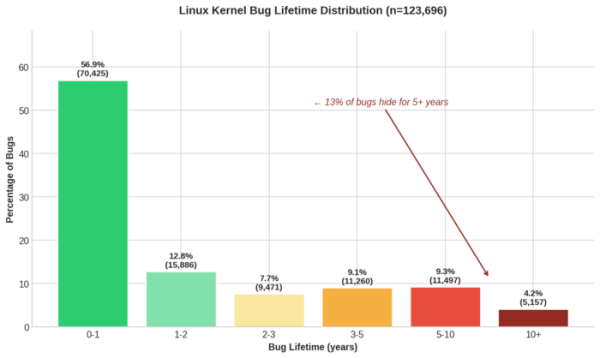
Megjelentek a Linux kernel kódjában található hibák észlelésének és elhárításának idejéről szóló kutatás eredményei. Az adatok 125 ezer hibának a „Fixes:” címkével ellátott Git-tárházban végzett elemzéséből származnak, amely egy hiba megjelenésére utaló elköteleződést mutat. Az átlagos idő, ami a hibák észleléséhez szükséges, 2,1 év volt a kernelben. Ha csak az 2025-ben javított hibákat nézzük, akkor ez az érték 2,8 évre emelkedik.
A hibák 30%-át ugyanazok a fejlesztők javították, akik létrehozták őket. A hibák 56,9%-át egy éven belül orvosolják. A hibák 13,5%-a több mint 5 évig észrevétlen maradt (ha csak az 2025-ben javított hibákat nézzük – 19,4%). A hibák eloszlásának egyenlőtlensége miatt a hiba életciklusának medián ideje 8 hónap volt a 2005-ös mintánál, míg az 2025-ben javított hibák esetén 1 év. A legrégebbi hiba a kódban a buffer túlcsordulás volt az ethtool-ban, amelyet 20,7 év elteltével javítottak ki.
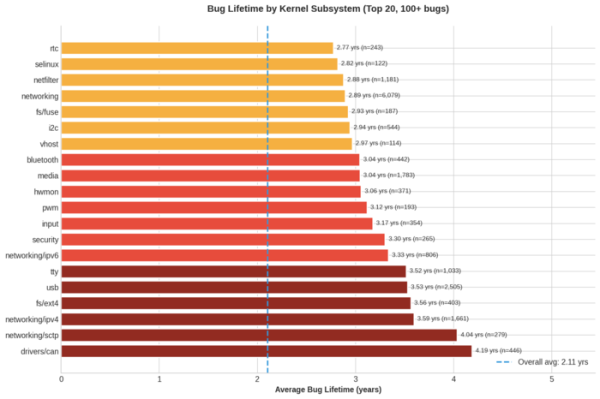
A hibák észlelésének dinamikája jelentősen eltér az átlagos értéktől egyes alrendszerek esetében, például a CAN busz illesztőprogramban és az SCTP stackben a problémák átlagosan körülbelül 4 évet vesznek igénybe, az IPv4 stackben 3,6 évet, USB és TTY esetén 3,5 évet, Netfilter és hálózati stack esetén 2,9 évet, VM esetén 1,8 évet, GPU esetén 1,4 évet és BPF esetén 1,1 évet.
Az észlelés ideje korrelál a hibák típusával: a versenyállapotokkal kapcsolatos hibák átlagos észlelési ideje 5,1 év, az egész számok túllépésének 3,9 év, a memóriafelszabadítás utáni hozzáférések 3,2 év, a buffer túlcsordulás és memória szivárgás 3,1 év, a referenciák számlálása 2,8 év, a null pointer dereferálása és a kölcsönös blokkolások 2,2 év.
A kapott statisztikákban nyomon követhető az új hibakereső, statikus analízis és kódtesztelő eszközök, mint például a Syzkaller, KASAN, KMSAN és KCSAN bevezetésének hatása is. Például 2010-ben egyetlen hibajavítást sem rögzítettek egy éven belül. Míg 2014-ben a hibák 31%-át észlelték egy év alatt, ez az arány 2018-ban 54%-ra, 2022-re pedig 69%-ra nőtt.
A kapott statisztikát a VulnBERT gépi tanulási modell létrehozására használták, amely képes előre jelezni a biztonsági rések jelenlétét a commitokban. A 2024-es év commitjainak tesztelésekor a hibák észlelésének pontossága 92,2% volt, míg a hamis pozitív rátája 1,2% (a korábban elérhető CodeBERT modell 89,2% problémát fedezett fel 48,1% hamis pozitív rátával).
Forrás: opennet.ru
