

A Wiz közzétette a Shai-Hulud 2 féreg tevékenységének nyomait elemző jelentését, amely során a NPM tárolójában több mint 800 csomag rosszindulatú kiadásait tették közzé, összesen több mint 100 millió letöltéssel. A fertőzött csomag telepítése után a féreg megkeresi a bizalmas adatokat, új rosszindulatú kiadásokat hoz létre (ha érhető el az NPM könyvtári csatlakozási token), és a rendszerben talált bizalmas adatokat nyilvánosan közzéteszi új tárolók létrehozásával a GitHub-on.
A GitHub-on több mint 30 ezer tárolót azonosítottak, amelyek a féreg által elfogott adatokat tárolják. Ezeknek a tárolóknak körülbelül 70%-ában megtalálható a content.json fájl, 50%-ában a truffleSecrets.json fájl, és 80%-ában az environment.json, amelyek hozzáférési kulcsokat, bizalmas adatokat és környezeti változókat tartalmaznak a rosszindulatú csomagot telepítő fejlesztő rendszeréből. Ezen kívül a tárolókban körülbelül 400 actionsSecrets.json fájl is megtalálható, amelyek kulcsokat tartalmaznak, amelyeket a GitHub Actions futtatáshoz szükséges környezetekben találtak.
A contents.json fájlokban több mint 500 egyedi felhasználónév és GitHub-csatlakozási token volt. A truffleSecrets.json fájlokban a TruffleHog utilitás által végzett tevékenység következtében talált bizalmas adatok szerepeltek, amely több mint 800 típusú adatot gyűjt össze, beleértve a hozzáférési kulcsokat, titkosító kulcsokat, jelszavakat és tokeneket, amelyek különböző szolgáltatásokban, felhőalapú környezetekben, termékekben és DBMS-ekben használatosak. A truffleSecrets.json fájlokból összesen több mint 400 ezer egyedi bejegyzést azonosítottak, amelyek körülbelül 2,5%-a (~10000) volt érvényesítve.
Feltételezések szerint a nyilvánosságra került bizalmas információk új támadási hullám kiindulópontjává válhatnak, mivel sok adat továbbra is érvényes. Például a vizsgálat megmutatta, hogy a fertőzött rendszerekről eltulajdonított NPM-hez való hozzáférési tokenek 60%-a továbbra is érvényes.
A jelentés összesített statisztikákat is bemutat a fertőzött rendszerek környezeti változóinak elemzéséből. A féreg indításainak 23%-a fejlesztők számítógépein, míg 77%-a folyamatos integrációs rendszerekben zajlott (60% GitHub Actions, 5% – Jenkins, 5% – GitLab CI, 3% – AWS CodeBuild). A rendszerek 87%-a Linuxot használt, 12%-a macOS-t és 1%-a Windows-t. A futások 76%-a konténerekben, 13%-a pedig a fő rendszerekben történt.
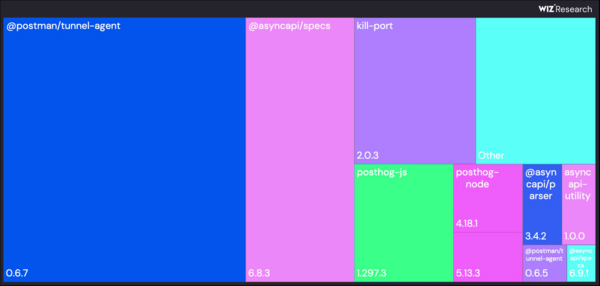
A fertőzések 60%-a a @postman/tunnel-agent-0.6.7 és @asyncapi/specs-6.8.3 csomagok káros kiadásaival kapcsolatos. Az esetek 99%-ában a féreg a «node setup_bun.js» parancs futtatásakor aktiválódott, amely a package.json preinstall szakaszában található (az maradék 1% valószínűleg a tesztelési kísérletek miatt van).
Forrás: opennet.ru
