

Megjelentek a részletek arról az esetről, amely során a támadók 333 Tor-kimeneti csomóponthoz jutottak hozzá (a Tor hálózatában körülbelül 3000 kimeneti csomópont található) és azokon megszerezték a nem titkosított forgalom elfogását és az SSH-kapcsolatok átirányítását. A támadás október 2-án (péntek este) kezdődött, de október 4-én azonosították és kezdték blokkolni. Október 5-én minden kompromittált szervert lekapcsoltak az üzemeltetők vagy maguk a támadók. A vizsgálat megmutatta, hogy a támadók hozzáférést szereztek a szerverekhez két hónappal a Tor-felhasználók elleni támadás megkezdése előtt, és kártékony Ebury 1.8.3 szoftvert telepítettek a kompromittált rendszerekbe.
A támadás célja a jelszavak, kulcsok és bizalmas információk megszerzése volt a tranzitban lévő nem titkosított forgalomban, valamint az SSH-hoz való jelszavak megszerzése. A nem titkosított forgalom elemzése során a támadók a nem titkosított levelezőszerverek felé irányuló kérésekre összpontosítottak. A titkosítatlan forgalom visszatérítésének elősegítése érdekében blokkolták azokat a hálózati portokat, amelyek a levelezés titkosított kommunikációs csatornájának létrehozásához voltak használva. szerverek. A nem titkosított forgalmat valós időben elemezték.
Az SSH-jelszavak megszerzése érdekében SSH-kérések átirányítását szervezték meg a támadók által üzemeltetett 12 szerver egyikére. Ezek a szerverek SSH-n keresztül kapcsolódtak és a jelszó kérést a csatlakozó felhasználó nevében adták vissza. a szerver, amelyhez csatlakoztak. Mivel a hoszt kulcsok nem egyeztek, az ügyfél oldali ssh figyelmeztetést adott, hogy ismeretlenhoz csatlakozik. szerverhez.
Ha a felhasználó figyelmen kívül hagyta ezt a figyelmeztetést és megadta a jelszót a csatlakozáshoz, akkor a kártékony szerver átirányította a kapcsolatot a legitim cél SSH-szerverhez, megőrizte az áldozat által megadott jelszót és elfogta az SSH-munkamenetben végzett tevékenységekről szóló információt. Párhuzamosan csatlakoztak a cél szerverhez a megszerzett jelszóval és telepítették rá a kártékony Ebury szoftvert. A Tor kiemelt csomópontoként szolgáló Linux-szerverek feletti kontroll megszerzése után a támadók módosították a torrc fájl beállításait és új kártékony Tor-kimeneti csomópontokká alakították őket.
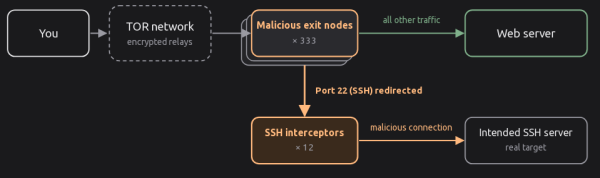
A probléma feltárására a kivizsgáló az exitmap utilitást használta, hogy végigpörgetje az összes kimeneti csomópontot, SSH kapcsolatot létesítsen mindegyiken, és ellenőrizze a kérés átirányításának tényét. Hogy az elkövetők hogyan fértek hozzá a megszerzett Tor csomópontokhoz, az még nem tisztázott, többek között felmerülnek
a hosztolók operátorainak kompromittálódásával kapcsolatos feltételezések.
Forrás: opennet.ru
