

A Kaliforniai Riversidei Egyetem kutatói kifejlesztettek (PDF) egy új támadási osztályt a vezeték nélküli hálózatok ellen – AirSnitch. Ezek a támadások képesek megkerülni a Wi-Fi hálózatok ügyfélizolációs mechanizmusait, amelyek megakadályozzák, hogy az ügyfelek közvetlenül kapcsolatba lépjenek egymással. A legrosszabb forgatókönyv esetén a támadások lehetővé teszik, hogy a támadó a saját forgalmát átirányítsa az áldozatén keresztül (MITM) az analízis vagy a titkosítatlan kérések módosításának érdekében, valamint hamisítani tudja a weboldalakra irányuló kéréseket a DNS-cache kifosztásával.
A támadások végrehajtásához a támadónak csatlakoznia kell ugyanahhoz a vezeték nélküli hálózathoz, mint az áldozat, vagy egy vendég hálózathoz, amelyet ugyanaz a hozzáférési pont szolgál ki. Például ezek a támadások nyilvános wifi hálózatokban is alkalmazhatók. A Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM és Cisco 9 tesztelt vezeték nélküli hozzáférési pont modell közül mindegyik legalább egy támadási módszernek kitettnek bizonyult, beleértve a DD-WRT és OpenWrt firmware-rel rendelkező megoldásokat is.
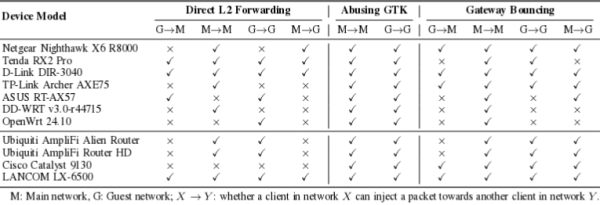
Három problémát emelnek ki, amelyek lehetővé teszik a támadást. Az első probléma lehetővé teszi az ügyfelek közötti izoláció megkerülését a titkosítás beállításainak helytelen kezelése miatt. A második probléma az, hogy az izoláció általában MAC vagy IP szinten van alkalmazva, de nem egyszerre mindkét szinten. A harmadik probléma a kliensazonosítók megbízhatatlan szinkronizálásából ered a hálózati stack szinten, amely lehetővé teszi, hogy más ügyfelek bejövő és kimenő forgalmát elfogják.
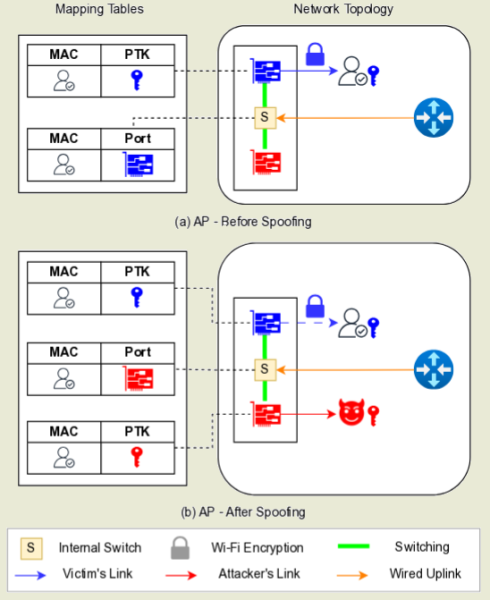
A modern vezeték nélküli hozzáférési pontok a rádióadó és a hálózati switch (Layer 2 Switch) funkcióit ötvözik, ahol a switch, ellentétben a vezetékes hálózatokkal, a kliens fizikai porthoz kapcsolása helyett logikailag köti össze a vezeték nélküli csatornával. Az ilyen kötések esetében a kliens MAC-címe szolgál az azonosítóként, amelyet a csatornával egy speciális MAC-cím táblázatban azonosítanak. Ha a kliens másik csatornára vált (például 2.4 GHz-ről 5 GHz-ra), az adatok a táblázatban frissülnek.
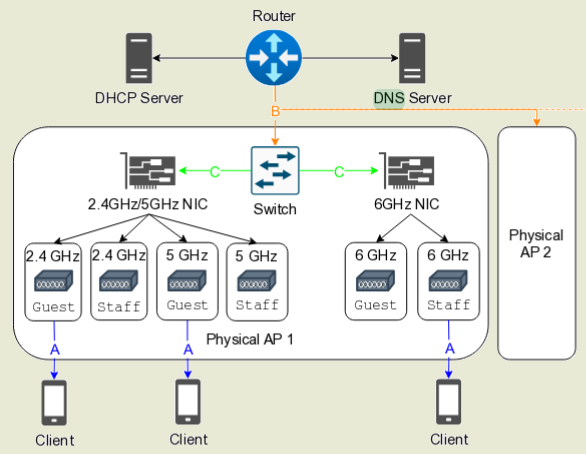
A támadás az OSI hálózati modell első (fizikai, rádiós) és második (lánc, MAC-cím) szintjein zajlik, és abban áll, hogy a támadó, aki ugyanahhoz a hozzáférési ponthoz csatlakozott, de más frekvenciasávot használ, mint az áldozat (például 2,4 GHz helyett 5 GHz), egy összekapcsolási egyezség (4-way handshake) kérését küldi, megadva az áldozat MAC-címét (hasonlóan az ARP-spoofinghoz Ethernet-hálózatokban). Mivel az ügyfelek MAC-cím alapján azonosítódnak, a hozzáférési pont úgy véli, hogy az ügyfél átkapcsolt egy másik csatornára, és megváltoztatja a MAC-címek táblázatában lévő bejegyzést. Ezt követően minden bejövő forgalom a hozzáférési ponttól a támadó eszközére kerül.
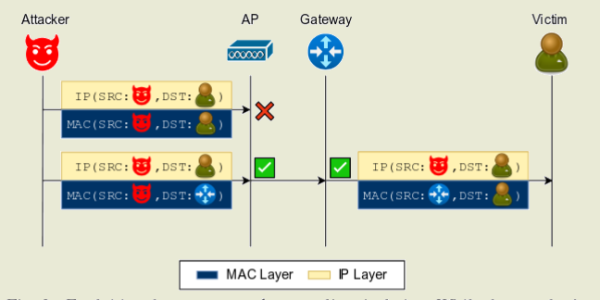
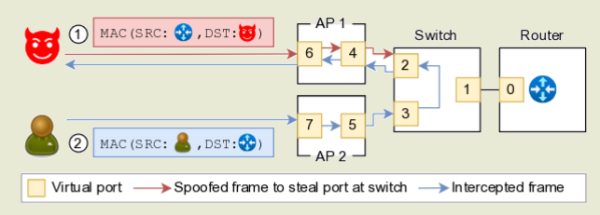
A kétnyíró középzárlatos lehallgatás érdekében a támadó, miután megkapta az áldozatnak címzett adatokat, visszaállítja a MAC-címek táblázatának állapotát az eredeti állapotra. Ehhez egy "ICMP Ping" csomagot küld el véletlen MAC-címmel, és titkosítja a csomagot a GTK (Group Temporal Key) kulccsal, amely minden vezeték nélküli hálózat ügyfél számára közös. A hozzáférési pont, miután megkapta ezt a csomagot, visszaállítja az áldozat MAC-címének társítását az eredeti vezeték nélküli csatornához. A forgalom középként való beillesztése ciklikus pótláson keresztül és a MAC-címek táblázatának bejegyzésének visszaállításával történik.
Forrás: opennet.ru
