

Több amerikai egyetem kutatócsoportja új mellékcsatornás támadási technikát fejlesztett ki, amely lehetővé teszi a GPU-ban feldolgozott vizuális információk rekonstruálását. A javasolt módszer, amely a GPU.zip nevet kapta, lehetővé teszi a támadó számára, hogy meghatározza a képernyőn megjelenő információt. A támadás webböngészőn keresztül is végrehajtható, például bemutatták, hogyan tud egy Chrome-ban megnyitott rosszindulatú weboldal információt szerezni a másik, ugyanabban a böngészőben nyitott weboldal renderelése során megjelenő pixelekről.
Az információszivárgás forrása a modern GPU-kban alkalmazott optimalizálás, amely a grafikai adatok tömörítését biztosítja. A probléma megjelenik a tesztelt összes integrált GPU (AMD, Apple, ARM, Intel, Qualcomm) és a diszkrét NVIDIA grafikus kártya használatakor. A kutatók megállapították, hogy az integrált Intel és AMD GPU-k mindig aktiválják a grafikai adatok tömörítését, még akkor is, ha az alkalmazás kifejezetten nem kér ilyen optimalizálást. A tömörítés használata miatt a DRAM-forgalom és a cache-terhelés összefügg a feldolgozott adatok jellegével, amelyek pixelről pixelre rekonstruálhatók a mellékcsatornás elemzés révén.
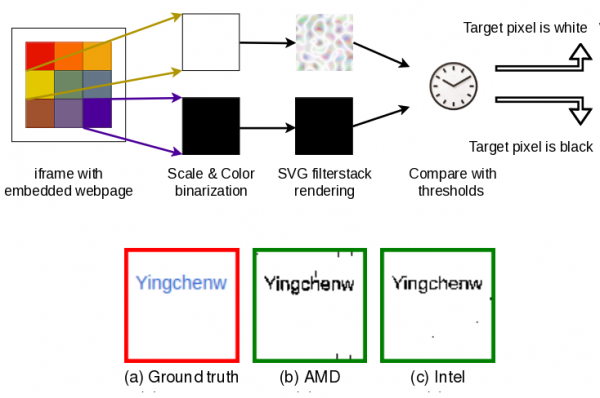
A módszer meglehetősen lassú, például egy AMD Ryzen 7 4800U integrált GPU-val rendelkező rendszeren a Wikipedia másik fülön használt felhasználónév meghatározására irányuló támadás 30 percet vett igénybe, és lehetővé tette a pixelek tartalmának 97%-os pontossággal való meghatározását. Az Intel i7-8700 integrált GPU-val rendelkező rendszereken hasonló támadás 215 percet vett igénybe 98%-os pontossággal.
A böngészőn keresztüli támadás során a célzott weboldal folyamatosan iframe-ben nyílik meg az renderelés kezdeményezésére. Az egyes információk meghatározásához az iframe megjelenítése fekete-fehér ábrázolásra kerül átalakításra, amelyhez SVG-szűrőt alkalmaznak, amely maszkok sorozatos átfedését hajtja végre, a tömörítés során nagyobb vagy kisebb redundanciát létrehozva. A referencia kép renderelési idejének változásának értékelésén alapulva megállapítható, hogy egy adott pozícióban sötét vagy világos pixelek találhatók. Az összes képet a hasonló maszkok használatával végzett sorozatos pixel-ellenőrzéssel rekonstruálják.
A GPU- és böngészőgyártókat márciusban tájékoztatták a problémáról, de egyelőre egyik szállító sem készített javítást, mivel a támadás gyakorlati végrehajtása nem ideális körülmények között kétséges, és a probléma inkább elméleti érdeklődést vált ki. A Google még nem hozott döntést arról, hogy érdemes-e a Chrome böngésző szintjén blokkolni a támadást. A Chrome sebezhető, mivel lehetővé teszi más weboldal iframe-jének betöltését cookie-k törlése nélkül, lehetővé teszi az SVG-szűrők alkalmazását az iframe-re, és delegálja a GPU rajzolásának végrehajtását. A Firefox és a Safari nem sebezhetőek, mivel nem felelnek meg ezeknek a kritériumoknak. A támadás nem alkalmazható olyan oldalakon sem, amelyek megtiltják az iframe beágyazását más webhelyekre (például az X-Frame-Options HTTP-fejlécre „SAMEORIGIN” vagy „DENY” érték megadásával, valamint a Content-Security-Policy fejléccel történő hozzáférés-vezérléssel).
Forrás: opennet.ru
