

Négy amerikai egyetem kutatócsoportja kifejlesztett egy Pixnapping támadási technikát (CVE-2025-48561), amely lehetővé teszi az alacsony jogosultságú Android-alkalmazások számára, hogy meghatározzák a más alkalmazások által megjelenített tartalmat. A támadás gyakorlati alkalmazásának példájaként bemutatták a Google Authenticator alkalmazás által megjelenített kétfaktoros hitelesítési kódok azonosítását. Ugyanakkor bemutatták, hogyan alkalmazható a támadás bizalmas adatok kiemelésére, amelyeket a Gmail, a Signal, a Venmo és a Google Maps alkalmazás használata közben jelenítenek meg.
A képernyőtartalom meghatározásához egy pixel alapú elemző módszert alkalmaztak, amelyet 2023-ban az ugyanazon kutatócsapat valósított meg a GPU.zip oldalsó csatornás támadásban, és amelyet először 2013-ban írtak le. A módszer lényege, hogy a GPU-ban lévő optimalizálások miatt a már megjelenített színhez hasonló színnel rendelkező pixel renderelése gyorsabban történik, mint más színű pixelé. A pixel-renderelési idők közötti különbségek értékelésével újraalkothatjuk a képernyőn lévő tartalmakat, és egyfajta képernyőképet hozhatunk létre.
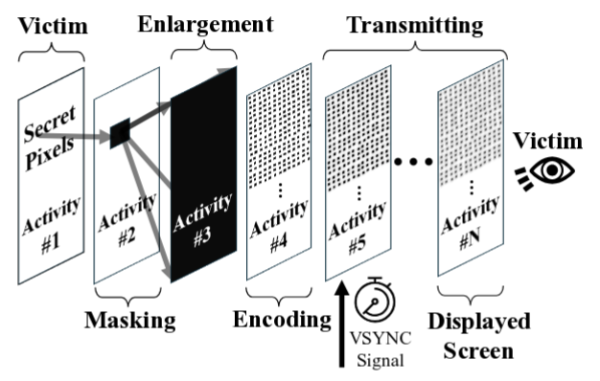
A Pixnapping támadás célja az adott alkalmazás meghívása, a saját ablakunk megjelenítése felett, és a pixel alapú kitartás végrehajtása a grafikai műveletek teljesítményének elemzésével minden pixel esetében. Ez a módszer nagy valószínűséggel lehetővé teszi, hogy meghatározzuk, mely pixelek fehér háttérszínűek, és melyek vesznek részt a karakterek megjelenítésében. A pixelek manipulációját a felhasználó elől úgy titkolják, hogy maszkoló rétegeket alkalmaznak – a támadás során vizuálisan még mindig a támadott alkalmazás ablakának tartalma jelenik meg a képernyőn.
A támadott alkalmazás aktiválásához és a pixelek ablakának renderelési csatornába való eljutásához az Android-aktivitások közötti váltást intent-kérések révén végzik el. A támadott alkalmazás ablaka felett félig átlátszó ablakok jelennek meg, kiemelve egyes pixeleket, és grafikai műveleteket indítanak el rajtuk a Window Blurs API segítségével. A pixel renderelésének pontos idejének mérésére VSync-hez kötött callback-hívásokat használnak.
A korábban javasolt GPU.zip módszer korlátja az alacsony teljesítmény volt – a böngésző támadásakor a név meghatározása, amellyel a felhasználó egy másik fülön lépett be a Wikipedia-ba, 30 percet igényelt az AMD Ryzen 7 4800U GPU-n és 215 percet az Intel i7-8700 GPU-n, 97-98%-os pontossággal. Annak érdekében, hogy a Google Authenticator kódok frissítési intervallumába beleférjünk, a módszert továbbfejlesztették és optimalizálták. A pixelenkénti ellenőrzések száma 64-ről 16-ra csökkent, a pixelek feldolgozása közötti késleltetés pedig 1,5 másodpercről 70 milliszekundumra csökkent. A szkennelés nem az összes képernyőt érintette, hanem csak azt a területet, ahol a Google Authenticator megjeleníti a kódot.
A módszert a Pixel 6, 7, 8 és 9 okostelefonokon tesztelték az Android 13-16 verziójával a Google Authenticator által generált 106 hatjegyű kétfaktoros azonosító kód meghatározására. A kódok meghatározásának pontossága az említett okostelefonokon 73%, 53%, 29% és 53% volt, az észlelési idő pedig 14,3, 25,8, 24,9 és 25,3 másodperc volt, a megfelelő sorrendben. A Samsung Galaxy S25 okostelefonon a kutatóknak nem sikerült 30 másodperces intervallumon belül maradniuk a más alkalmazások működése által generált zaj miatt, de az eszközön alternatív támadási lehetőségek mutatkoztak más alkalmazásokra, ahol nem voltak időbeli korlátozások. A támadás során használt mechanizmusok nem specifikusak egyes okostelefon modellekre, és a támadás potenciálisan bármely Android-eszközt érinthet.
A Google a szeptemberi biztonsági javítások során kezdeti védelmet adott az Androidhoz a támadásokkal szemben,, amely a ködösítés alkalmazásának tilalmán alapul, ha nagyszámú réteget használnak. Válaszul a kutatók felfedezték, hogy mód van a tiltás megkerülésére, ezért a Google egy átfogóbb védelem bevezetését tervezi az Android decemberi frissítésében. A GPU gyártók eddig nem jelentették be szándékukat a szivárgási csatorna megszüntetéséről, annak ellenére, hogy a támadási módszer már több mint 12 éve ismert.
Forrás: opennet.ru
