

A kutatók egy csoportja a Leuveni Katolikus Egyetemről (Belgium) egy architekturális sebezhetőséget (CVE-2023-52424) tárt fel a Wi-Fi IEEE 802.11 szabványban, amely lehetővé teszi, hogy a felhasználó egy kevésbé védett vezeték nélküli hálózathoz csatlakozzon a megbízható helyett, amelyhez a felhasználó csatlakozni szándékozott, ezután lehetőség nyílik a forgalom lehallgatására és manipulálására. A probléma minden operációs rendszer vezeték nélküli veremében megjelenik és érinti a WPA3, WEP, EAP, AMPE és FILS hitelesítési módszereket.
A javasolt támadási technika, amely az SSID Confusion nevet kapta, lehetővé teszi a hozzáférési pont hitelesítési módszereinek megkerülését, amelyek védik a SSID-hálózat azonosítójának hamisításával szemben, és megakadályozzák a hamis hálózatok létrehozását, amelyek ugyanazzal a névvel rendelkeznek, mint a kliens által csatlakozott hálózat. A probléma oka a szabványban szereplő olyan helyzetek definiálása, amikor az SSID nem hitelesített. Különösen azért, hogy jelezze a jelenlétét, a hozzáférési pont széleskörűen közvetített beacon kereteket küld, amelyek tartalmazzák az SSID-hálózatról szóló információkat. A hálózat keresésének megkönnyítése érdekében a kliensek nem hitelesítik az SSID-t ezekben a keretekben, mivel feltételezik, hogy a vizsgálatot csak akkor kell elvégezni, amikor a kliens úgy dönt, hogy csatlakozni kíván a hálózathoz.
A támadás sikeres végrehajtásához szükséges, hogy a felhasználó elindítson egy kapcsolatot egy adott vezeték nélküli hálózathoz, miközben a közelben legyen egy másik vezeték nélküli hálózat, amely ugyanazokkal a kapcsolódási paraméterekkel rendelkezik, mint az első hálózat. Ez például akkor fordul elő, amikor a 2.4GHz és 5GHz sávokhoz különböző hálózatok jönnek létre, az egyik gyengén védett és sebezhető a forgalom lehallgatására irányuló tipikus támadásokkal, például a KRACK vagy Frag ellen. A problémás konfigurációt néhány egyetemi hálózatban is alkalmazzák, amelyek támogatják az Eduroam szolgáltatást. A támadónak a felhasználó és a célhálózat közé kell kerülnie (MitM), és az támadás végrehajtásához nem szükséges ismernie az áldozat hitelesítő adatait.
A támadás lényege, hogy a támadó egy hozzáférési pontot hoz létre (WrongAP a diagramon), amely egy másik csatornán közvetíti a kéréseket egy gyengébben védett helyettesítő hálózat (WrongNet) felé, amelyhez a kliensnek csatlakoznia kell a kívánt hálózat helyett (TrustedNet). A hozzáférési pont létrehozható egy hétköznapi laptopon és a célpont (MC MitM) többcsatornás MitM támadásának megszervezésére használják. A támadás három lépésre oszlik.
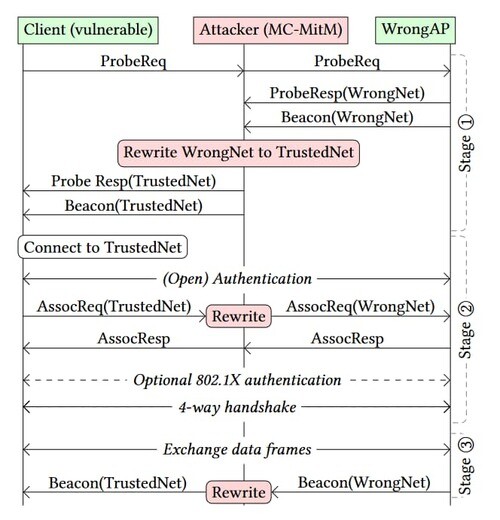
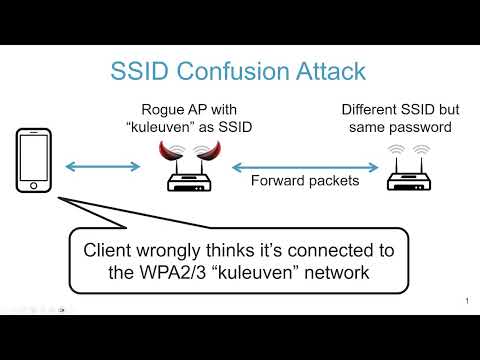
Kihasználva a sebezhetőséget, a támadó rá tudja kényszeríteni a klienst, hogy csatlakozzon a gyengébben védett hálózathoz, miközben az interfészen a hálózat SSID-je fog megjelenni, amelyhez a felhasználó eredetileg csatlakozni akart, nem az, amelyhez valójában csatlakozik. Miután sikerült csatlakoztatnia a felhasználót a nem védett hálózaton keresztül, a támadó képes elemezni és beavatkozni a titkosítatlan forgalmi áramlásokba. Ezen kívül bizonyos esetekben VPN, mint például a WARP, hide.me és Windscribe, a VPN nem lesz használva a megbízhatóként megjelölt hálózatokhoz való csatlakozáskor.
A támadás alkalmazható olyan vezeték nélküli hitelesítési protokollokra, amelyek EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) és 802.1X-t használnak, valamint a WPA3 protokoll opcionális üzemmódjára, ahol az SSID nem használatos a PMK (Pairwise Master Key) kulcs létrehozásakor, ami azért történik, hogy kizárják az alapból ismert adatokat a kulcs generálásából a különböző kriptográfiai támadások védelme érdekében. A FILS (Fast Initial Link Setup) protokoll sebezhető, ha az EAP-alapú kapcsolat során létrehozott PMK-ot használnak. A WPA1, WPA2 és FT (Fast BSS Transition) protokollok nem szenvednek problémától, mivel megfelelő SSID-t követelnek meg a kapcsolat egyeztetésekor.
Az SSID Confusion támadás ellen a hozzáférési pont oldalán megemlítik az 802.11 szabványba az SSID hitelesítési követelményeinek beépítését csatlakozáskor, amelyet meg lehet valósítani az SSID hozzáadásával a kulcs generálási funkcióhoz vagy az SSID további adatok közé való beillesztésével, amelyeket a kapcsolat egyeztetése közben ellenőriznek. A kliens oldalán a védelem a beacon keretek védelmének biztosításával érhető el (ez alkalmazásra kerül a WiFi 7-ben). A hálózatot létrehozók megakadályozhatják a támadás elkövetését, ha elkerülik a közös hitelesítő adatok használatát különböző SSID-vel rendelkező hálózatokban. A felhasználók védhetik magukat megbízható VPN használatával bármely vezeték nélküli hálzatra történő csatlakozáskor.
Forrás: opennet.ru
