

Daniele Antonioli, a Bluetooth security researcher who previously developed the BIAS, BLUR, and KNOB attack techniques, has identified two new vulnerabilities (CVE-2023-24023) in the Bluetooth session negotiation mechanism, affecting all Bluetooth implementations that support the 'Secure Connections' and 'Secure Simple Pairing' modes according to Bluetooth Core specifications 4.2-5.4. To demonstrate the practical implications of these vulnerabilities, six types of attacks have been developed, allowing an intruder to intercept connections between previously paired Bluetooth devices. The code implementing the attack methods and utilities for checking the vulnerabilities has been published on GitHub.
The vulnerabilities were discovered during the analysis of the mechanisms for achieving forward and future secrecy outlined in the standard, which counteract the compromise of session keys in the event of a permanent key being compromised (the compromise of one of the permanent keys should not lead to the decryption of previously intercepted or future sessions) and the reuse of session keys (the key from one session should not be applicable to another session). The identified vulnerabilities allow bypassing the specified protections and reusing an insecure session key across different sessions. The vulnerabilities are due to shortcomings in the base standard, are not specific to individual Bluetooth stacks, and manifest in chips from various manufacturers.
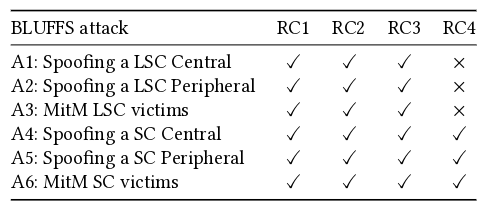
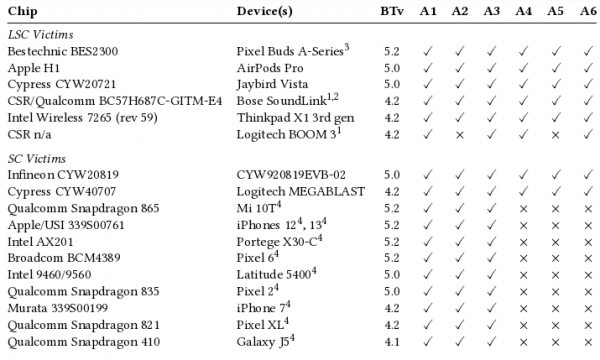
The proposed attack methods implement different types of spoofing organization for classic (LSC, Legacy Secure Connections based on outdated cryptographic primitives) and secure (SC, Secure Connections based on ECDH and AES-CCM) Bluetooth connections between the system and peripheral device, as well as MITM attack organization for connections in LSC and SC modes. It is assumed that all Bluetooth implementations compliant with the standard are susceptible to various variants of the BLUFFS attack. The effectiveness of the method was demonstrated on 18 devices from companies such as Intel, Broadcom, Apple, Google, Microsoft, CSR, Logitech, Infineon, Bose, Dell, and Xiaomi.
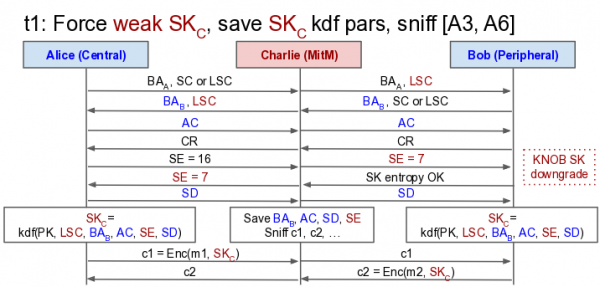
A sebezhetőségek lényege abban rejlik, hogy a szabvány megsértése nélkül kényszerített visszaállítást lehet végezni a régi LSC üzemmódra és a megbízhatatlan rövid idejű session key (SK) használatára, amikor a kapcsolat során megadott minimálisan lehetséges entropiát figyelembe véve figyelmen kívül hagyja a hitelesítési paraméterekkel kapcsolatos válasz tartalmát (CR), ami a session key generálását állandó belépési paraméterek alapján eredményezi (a session key SK a KDF-ből számítódik az állandó kulcs (PK) és a kapcsolattervezés során megállapított paraméterek alapján). Például a támadó a MITM-támadás során nullára cserélheti az AC és SD paramétereket a kapcsolat során, és az entropiát 1-re állíthatja, ami azt eredményezi, hogy a 𝑆𝐾 session key egy byte tényleges entropiával keletkezik (a szabványos minimális entropiának 7 byte-nak (56 bit) kellene lennie, ami a megbízhatósági szintjével hasonló a DES kulcsok kitalálásához).
Ha a támadó a kapcsolat kialakítása során sikeresen elérte egy rövidebb kulcs használatát, akkor a brute force módszer segítségével továbbá meghatározhatja az állandó kulcsot (PK), amelyet az adatforgalom titkosítására használnak, és képes lesz a két eszköz közötti forgalom visszafejtésére. Mivel a MITM-támadás során lehetőség van ugyanazon titkosítási kulcs használatának kezdeményezésére, ha ezt a kulcsot sikerül kitalálni, akkor azt fel lehet használni az összes korábbi és jövőbeli session dekódolására, amelyet a támadó elfogott.
A sebezhetőségek blokkolására a kutatók javasolták a szabvány módosítását, amely kiterjeszti az LMP protokollt és megváltoztatja a KDF (Key Derivation Function) használatának logikáját az LSC üzemmódban a kulcsok kialakításakor. A változtatás nem sérti a visszafelé kompatibilitást, de magában foglalja az LMP utasítás kiterjesztését, és további 48 byte küldésének szükségességét. A Bluetooth SIG, amely a Bluetooth szabványok fejlesztéséért felelős, mint védelmi intézkedés azt javasolta, hogy utasítsák el a titkosított kapcsolatokat olyan kulcsokkal, melyek mérete legfeljebb 7 byte. Azok a megoldások, amelyek mindig a Security Mode 4 Level 4 szintet alkalmazzák, azt javasolják, hogy utasítsák el a legfeljebb 16 byte méretű kulcsokkal rendelkező kapcsolatokat.
Forrás: opennet.ru
