

A Google vállalat a megközelítés megváltoztatásáról a vegyes tartalom kezelésében a HTTPS protokollal megnyitott oldalakon. Korábban a titkosítatlan (http:// protokollal) betöltött elemek jelenléte esetén külön jelzőt mutattak. A jövőben úgy döntöttek, hogy alapértelmezés szerint blokkolják az ilyen erőforrások betöltését. Így a „https://” protokollal megnyitott oldalak garantáltan csak védett kapcsolaton keresztül betöltött erőforrásokat fognak tartalmazni.
Megjegyzik, hogy jelenleg a felhasználók Chrome-jával megnyitott weboldalak több mint 90%-a HTTPS protokollt használ. A titkosítás nélküli betöltött elemek jelenléte biztonsági sérüléseket idézhet elő a védtelen tartalom módosítása révén a kapcsolat ellenőrzése alatt (például nyílt Wi-Fi használata esetén). A vegyes tartalom jelzőt hatástalannak és félrevezetőnek tartják, mivel nem ad egyértelmű értékelést az oldal biztonságáról.
Jelenleg a legveszélyesebb vegyes tartalmak, mint például a szkriptek és az iframe-ek, már alapértelmezés szerint blokkolva vannak, de a képek, hangfájlok és videók még mindig http:// protokollon keresztül betölthetők. A képek manipulálásával a támadó beállíthatja a felhasználói tevékenységek nyomon követésére szolgáló sütiket, megpróbálhatja kihasználni a képfeldolgozókban lévő sebezhetőségeket, vagy hamis információt cserélhet, helyettesítve a képen megjelenített adatokat.
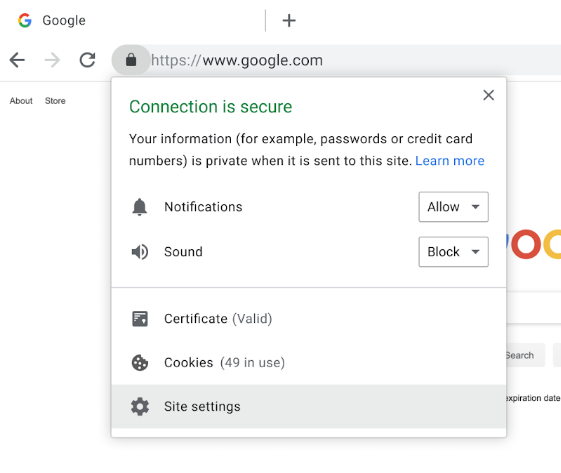
A blokkolás bevezetése több lépcsőben történik. A Chrome 79, amelyet december 10-én terveznek megjelentetni, új beállítást kínál, amely lehetővé teszi a blokkolás kikapcsolását konkrét webhelyek számára. Ez a beállítás már blokkolt vegyes tartalomra, például szkriptekre és iframe-ekre vonatkozik, és a zárolás kikapcsolására szolgáló jelzőt váltja fel, ha rákattintanak a lakat szimbólumra.
A Chrome 80, amely február 4-én várható, lágy hang- és videofájlblokkolási sémát alkalmaz, ami automatikus váltást jelent a http:// linkekről https:// -ra, ezzel biztosítva, hogy a problémás forrás is működjön, ha elérhető HTTPS-en keresztül. A képek változatlanul töltődnek be, de ha http:// -n keresztül töltik be az https:// oldalakon, az egész oldalon megjelenik a nem biztonságos kapcsolat jelzője. Az automatikus https -re váltáshoz vagy a képek blokkolásához a weboldalak fejlesztői felhasználhatják a CSP upgrade-insecure-requests és block-all-mixed-content tulajdonságokat. A Chrome 81 kiadásában, amely március 17-én várható, a kevert tartalmú képek automatikus váltása történik a http:// -ról https:// -ra.
Emellett a Google az új Password Checkup komponens integrációját tervez már a következő Chrome verziók egyikébe, amely korábban kiegészítő formájában . Az integráció lehetőséget ad a Chrome beépített jelszókezelőjében a felhasználók által használt jelszavak megbízhatóságának elemzésére. Amikor egy felhasználó bejelentkezik bármely weboldalra, a rendszer ellenőrzi a felhasználónevet és a jelszót a kompromittált fiókok adatbázisában, és figyelmeztetést ad, ha problémát észlel. Az ellenőrzés több mint 4 milliárd kompromittált fiókra terjed ki, amelyeket felhasználói adatszivárgások során találtak. Figyelmeztetés akkor is megjelenik, ha triviális jelszavakat próbálnak használni, mint például „abc123” (a Google statisztikái szerint az amerikaiak 23%-a ilyen jelszavakat használ), vagy ha ugyanazt a jelszót több weboldalon használják. . A külső API-ra való hivatkozás során a felhasználói név és a jelszó párosából csupán az első két bájt hash-t küldik el a magánélet védelme érdekében (a hash-eléshez
Argon2 elhomályosítás«, amely során egyik fél sem ismeri a vizsgált adatok tartalmát. A kompromittált fiókok tartalmának azonosításának megakadályozása érdekében, a visszaadott adatokat egy olyan kulcshoz kötik, amely a vizsgált felhasználónév és jelszó pár alapján lett generálva.
Forrás: opennet.ru
